
Vue d’ensemble
Détecter davantage de menaces et accélérer la réponse, 24 h/24 et 7 j/7
Associez l’expertise de nos équipes en ingénierie de détection, renseignement sur les menaces, recherche et traque des menaces aux capacités de l’IA pour garder une longueur d’avance sur les menaces émergentes et les attaques les plus sophistiquées. Les investigations s’enrichissent automatiquement du contexte ZIA, tandis que les politiques ZIA sont appliquées pour contenir les menaces plus rapidement.

Éliminer le bruit
et se concentrer sur les menaces réelles

Maintenir une couverture constante
pour que vos équipes puissent enfin dormir sur leurs deux oreilles

Appuyez-vous sur un partenaire de confiance
lorsque l’expérience et l’expertise font toute la différence
Présentation du produit
Le service MDR (Managed Detection & Response) mobilise nos experts pour détecter, analyser, contenir les menaces et y remédier à grande échelle, afin que vos équipes puissent se consacrer à des missions à plus forte valeur ajoutée.
Nos experts s’appuient sur la plateforme Agentic SecOps, des workflows agentiques et une intégration étroite avec ZIA pour fournir des détections fiables, directement exploitables, ainsi qu’une réponse adaptée à votre entreprise, afin d’accélérer le confinement des menaces, sans augmenter vos effectifs.

Avantages
Concentrez vos efforts sur les menaces actives et les risques propres à votre entreprise

Détectez 4 fois plus de menaces
Identifiez les menaces qui échappent à vos solutions de sécurité ponctuelles

Réduire le bruit de plus de 99 %
Éliminez les faux positifs pour vous concentrer sur les signaux qui comptent vraiment.

Des analyses et un renseignement exploitables
Exploitez le renseignement sur les menaces ainsi que sur les informations réseau et utilisateur de ZIA pour prendre les bonnes décisions.

Une réponse dix fois plus rapide
Contenir les menaces grâce à des conseils d’experts, à l’automatisation et à une assistance opérationnelle.
Détails de la solution
Agents IA
Les agents IA assurent le triage, l’enrichissement des alertes, les investigations et bien plus encore, afin d’accélérer le traitement des alertes.

Les alertes sont enrichies avec le contexte de l’appareil, l’historique de connexion de l’utilisateur, les informations IP et plus encore avant le tri.
Les alertes difficiles à ajuster sont filtrées à l’aide de simples instructions en langage naturel.
Les agents IA identifient automatiquement les questions essentielles à l’investigation et y répondent avant même de solliciter vos équipes.
Des recommandations de confinement, d’éradication et de renforcement adaptées à chaque menace détectée.
Une expertise de haut niveau
Une équipe de spécialistes de la détection et de la réponse, disponible 24 h/24 et 7 j/7, valide les menaces, réduit le bruit et vous aide à gérer les attaques les plus sophistiquées sans renforcer vos effectifs.

Nos équipes enrichissent en continu les mécanismes de détection afin de garantir des détections à haute fiabilité et d’optimiser les processus de réponse.
Nos experts transposent les tactiques et les tendances observées chez les attaquants en priorités de détection claires et en recommandations immédiatement exploitables par vos analystes.
La traque des menaces va au-delà de ZIA et couvre également vos environnements cloud, vos terminaux et vos identités. Les résultats, ciblés et étayés par des preuves, s’accompagnent de recommandations concrètes.
Une veille continue des nouvelles techniques, des nouveaux outils et des campagnes d’attaque permet d’enrichir en permanence les mécanismes de détection et de réponse.
Automatisation
Neutralisez les menaces plus rapidement grâce à des scénarios personnalisables, sans écrire une seule ligne de code

Les scénarios automatisent le blocage des URL et des IOC via ZIA, l’isolation des terminaux via votre EDR, la suspension des comptes utilisateurs via votre fournisseur d’identité, et bien plus encore.
La configuration des déclencheurs et des actions s’effectue en quelques minutes, sans scripting.
Les actions de réponse restent soumises à l’approbation de vos équipes afin de préserver une supervision optimale.
Les alertes MDR s’intègrent à votre SIEM, votre SOAR ou votre plateforme ITSM afin de s’adapter à vos workflows existants.
Reporting
Visualisez les résultats de vos activités de détection, de réponse et de traque des menaces, et comparez-les à ceux d’entreprises similaires.
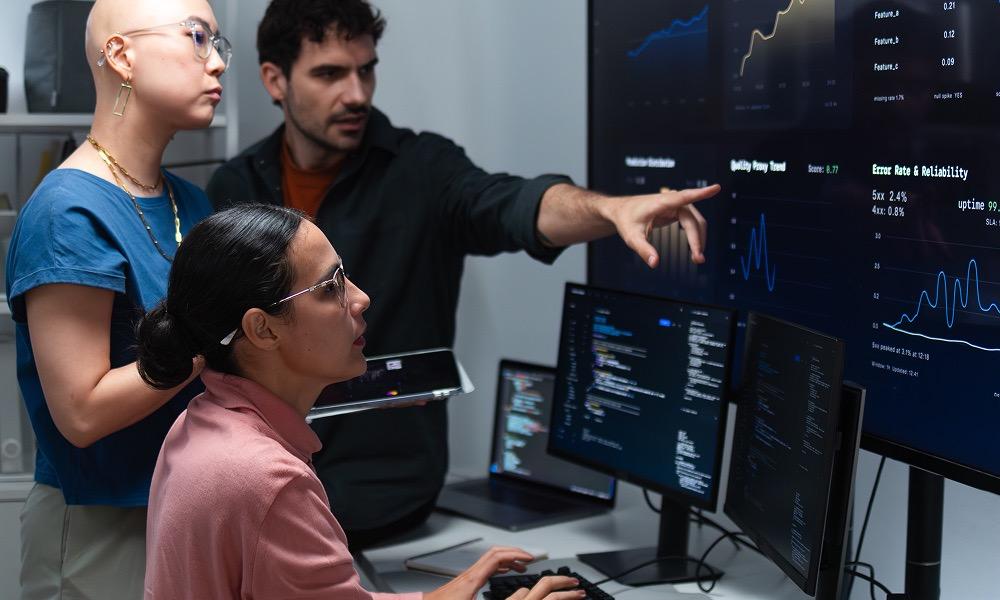
Évaluez la rapidité et l’efficacité de votre dispositif de détection et de réponse, et suivez son évolution dans le temps.
Consultez les comptes rendus détaillés des hypothèses, observations, recommandations et conclusions de chaque opération de chasse aux menaces
Comparez votre niveau d’exposition aux menaces à celui d’entreprises similaires, selon votre secteur d’activité, votre effectif et l’ensemble des clients MDR.
Identifiez les groupes d’attaquants et les outils qui ciblent le plus souvent votre entreprise, puis comparez ces tendances à celles observées chez les clients MDR de votre secteur.
Cas d’utilisation
Une protection éprouvée et permanente

Gardez une longueur d’avance sur les ransomwares modernes. Découvrez comment MDR détecte les signes précurseurs des ransomwares, accélère leur confinement et leur remédiation avant tout impact, tout en offrant une visibilité complète sur les activités de traque des menaces, les groupes d’attaque et les outils présents dans votre environnement.
Simplifier le traitement des signalements de phishing. Découvrez comment Zscaler associe l’IA à l’expertise humaine pour analyser les e-mails de phishing signalés, suivre les tendances et envoyer automatiquement des retours personnalisés aux utilisateurs.

Simplifier la détection des menaces cloud dans les environnements les plus complexes. Zscaler MDR centralise les données provenant d’AWS, de GCP, d’Azure et de solutions de sécurité cloud de référence comme Wiz afin d’identifier et de neutraliser les menaces avant qu’elles ne compromettent votre environnement. Nos intégrations complètes et notre expertise en sécurité cloud, disponible 24 h/24 et 7 j/7, vous aident à protéger l’ensemble de votre surface d’attaque cloud, du plan de contrôle aux workloads, en traitant de manière proactive les menaces actives ainsi que les risques liés aux logiciels vulnérables, aux erreurs de configuration et aux combinaisons toxiques.

Un stockage économique qui renforce votre niveau de sécurité. Conservez vos données MDR, ainsi que toute autre donnée brute (JSON, messages Syslog ou tout format délimité ligne par ligne pouvant être stocké dans un compartiment S3), aussi longtemps que vous le souhaitez. Vous pouvez interroger ces données directement ou permettre à Zscaler MDR de les exploiter dans le cadre de nos investigations sur les menaces.
Get new insights from your ZIA telemetry and automatically update policies to contain threats. Take the quickest path from detection to protection by using your Zscaler telemetry and inline controls for detection, investigation context, and automated responses like adding domains, URLs, or IPs to deny lists and applying browser isolation or conditional access policies.
Key Domains
Defend against threats across your environment

Identity
Protect your users’ email, identities, and SaaS apps

Endpoint
24×7 endpoint threat protection across your organization

Cloud
Understand and manage your cloud-based attack surface

Prevent potential business and financial impact from email attacks

Network
Get new insights from your ZIA telemetry and automatically contain threats.
La plate-forme Zscaler
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.


FAQ
MDR est un service de cybersécurité qui aide les entreprises à détecter, analyser et atténuer rapidement les cybermenaces. Il va au-delà de la simple supervision en analysant les menaces, puis en les neutralisant avant qu’elles n’aient un impact sur votre activité.
MDR s’intègre à un large éventail d’outils de sécurité afin d’offrir des capacités complètes de détection et de réponse dans l’ensemble de votre environnement. La liste complète des intégrations MDR est disponibleici.
Non, MDR ne remplace pas votre SOC existant. MDR complète et renforce les capacités de votre SOC. Considérez-nous comme un partenaire de confiance, qui met à votre disposition l’expertise, les outils et l’accompagnement nécessaires pour renforcer l’efficacité de votre SOC.
MDR s’intègre à Zscaler Internet Access (ZIA) afin d’enrichir automatiquement les investigations avec les données de télémétrie Web et pare-feu, ainsi qu’avec les contextes utilisateur et applicatif. Les menaces peuvent ainsi être confirmées plus rapidement, sans avoir à passer d’un outil à l’autre. Une fois la menace confirmée, MDR peut également déclencher des actions de réponse automatiques dans ZIA, telles que le blocage de domaines, d’URL ou d’adresses IP malveillants, afin de contenir les risques rapidement et de manière cohérente pour l’ensemble des utilisateurs.