Vue d’ensemble
Offres à votre équipe tous les outils d’IA dont elle a besoin.
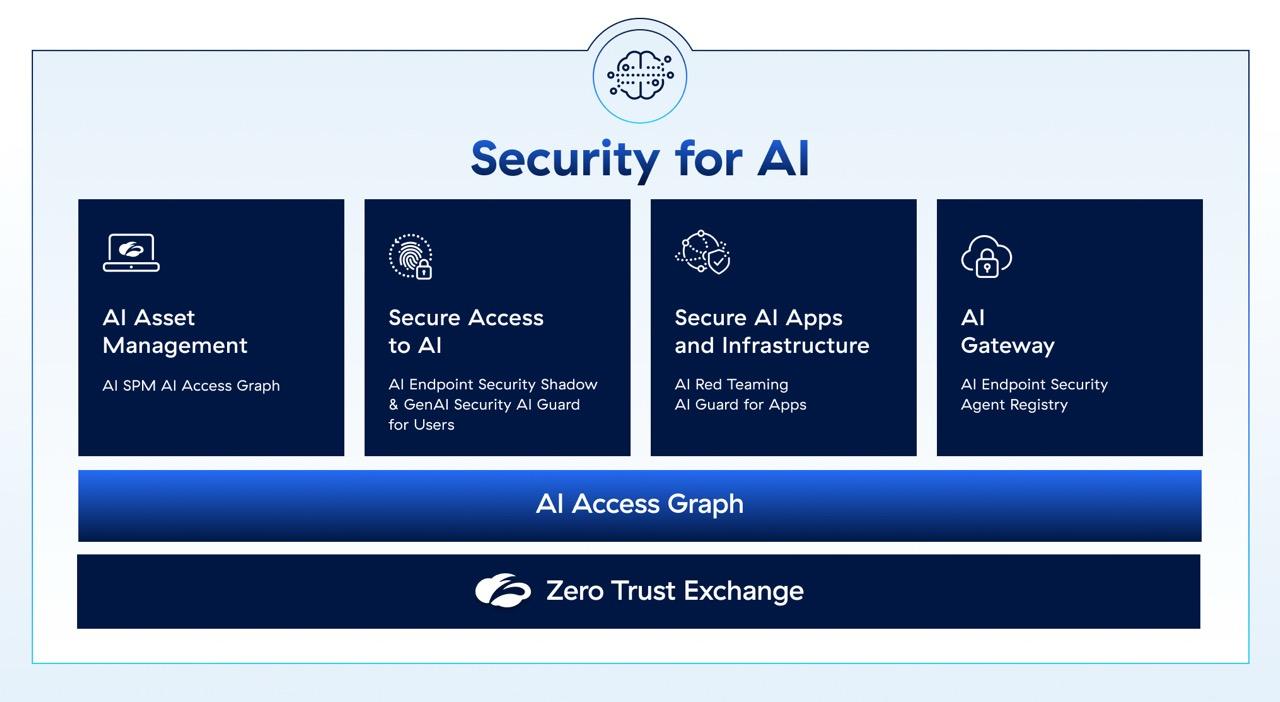
Protégez votre entreprise avec la seule plateforme conçue pour identifier chaque actif et sécuriser chaque connexion sur le parcours de l’IA.
Approuvé par les équipes les plus exigeantes
Découvrez automatiquement tous vos actifs d’IA (modèles, agents, serveurs MCP, IA fantôme) et retracez le parcours des données vers l’IA dans plus de 2 900 applications, depuis une vue unifiée.

Contrôlez qui utilise l’IA et comment : bloquez l’accès en temps réel selon les rôles, filtrez les données sensibles des LLM et encadrez les échanges entre agents.

Testez plus de 5 000 scénarios d’attaque sur des textes, images, voix et documents, puis corrigez directement les failles identifiées, selon les référentiels MITRE ATLAS, NIST et EU AI Act.

Acheminez, sécurisez et encadrez toutes les transactions d’IA depuis un plan de contrôle central, avec la DLP inline et le Zero Trust appliqués en temps réel à chaque modèle, agent et appel d’API.

Témoignages de nos clients




FAQ
Les tests d'intrusion automatisés ou « red teaming » en IA permettent de tester et de sécuriser les systèmes d’IA, en particulier les grands modèles de langage (LLM), en simulant des attaques et des vulnérabilités du monde réel telles que l’injection de requête ou l’empoisonnement des données. Cette approche garantit que les modèles d’IA sont robustes, sûrs et conformes à la réglementation. Les entreprises l’utilisent pour réduire les risques, améliorer la fiabilité des modèles et se protéger contre les menaces, l’IA devenant cruciale pour les entreprises et l’innovation. En savoir plus.
La solution de sécurité de l’IA de Zscaler protège l'intégralité du cycle de vie de l'IA en combinant des tests d'intrusion automatisés (tests « red teaming »), une évaluation dynamique des risques et des garde-fous avancés. Elle identifie les vulnérabilités, corrige les risques en temps réel et renforce les alertes pour prévenir les exploitations telles que les fuites de données. Des outils comme Policy Generator alignent les systèmes d’IA sur les normes de conformité, garantissant ainsi un développement, un déploiement et un fonctionnement sûrs dans les environnements d’entreprise.
La solution de sécurité de l’IA empêche les fuites de données de l’IA générative en bloquant les outils non autorisés, en surveillant les interactions à risque et en appliquant des politiques strictes de protection contre la perte de données (DLP). L’hébergement privé des outils d’IA et le contrôle d’accès par des mesures Zero Trust protègent les données sensibles contre le partage ou la divulgation. Grâce à ces mécanismes de contrôle, les entreprises peuvent utiliser l’IA en toute sécurité tout en restant conformes à la réglementation et en prévenant les violations de données.
La gestion de la posture de sécurité de l’IA (AI-SPM) sécurise les modèles d’IA, les données et l’infrastructure en identifiant les risques tels que les erreurs de configuration, les fuites de données ou les attaques adverses. Elle assure la visibilité des actifs d’IA, garantit la conformité aux réglementations et atténue les vulnérabilités tout au long du cycle de vie de l’IA. La solution AI-SPM garantit une adoption plus sûre de l’IA en protégeant les données sensibles, en gérant les risques et en maintenant des opérations d’IA sécurisées et bien gouvernées.