
Éliminez le déplacement latéral des menaces avec le SD-WAN Zero Trust
Créez des sites distants de type café, sans surface d’attaque ni complexité de routage.

Connectez vos sites distants et usines en toute sécurité sans la complexité des pare-feu et des VPN
L’architecture traditionnelle des sites distants expose votre entreprise aux attaques de ransomware et au déplacement latéral des menaces, tout en augmentant la complexité opérationnelle. Le SD-WAN Zero Trust propose une architecture simple, économique et sécurisée pour connecter les campus, les usines et les sites distants tout en segmentant les dispositifs OT et IoT.

Accélérer les déploiements et réduire la complexité

Optimiser les performances, l’agilité et l’expérience utilisateur

Minimiser les coûts et les risques commerciaux
Problème
Le SD-WAN traditionnel facilite la propagation des ransomwares
Vos utilisateurs et appareils ont besoin d’un accès sécurisé aux applications critiques sur le Web, les clouds publics et les data centers privés. Les solutions traditionnelles de réseau étendu défini par logiciel (SD-WAN) le permettent en étendant votre réseau partout. Malheureusement, elles permettent également aux hackers de s’introduire et se déplacer librement dans sur réseau.

Surface d’attaque élargie
Les sites distants créent davantage de points d’entrée, ce qui fait des pare-feu et des passerelles VPN des vecteurs potentiels de menaces de type « zero day ».

Risque de déplacement latéral
Les appareils infectés des sites distants peuvent propager des ransomwares à travers le réseau, provoquant des interruptions de service en moins d’une heure.

Coûts élevés et complexité
La gestion des pare-feu, des proxys et des politiques basées sur l’IP augmente les coûts opérationnels et réduit l’agilité.

Mauvaise expérience utilisateur
Le backhauling du trafic et les contrôles de sécurité redondants dégradent les performances des applications et frustrent les utilisateurs.
Présentation du produit
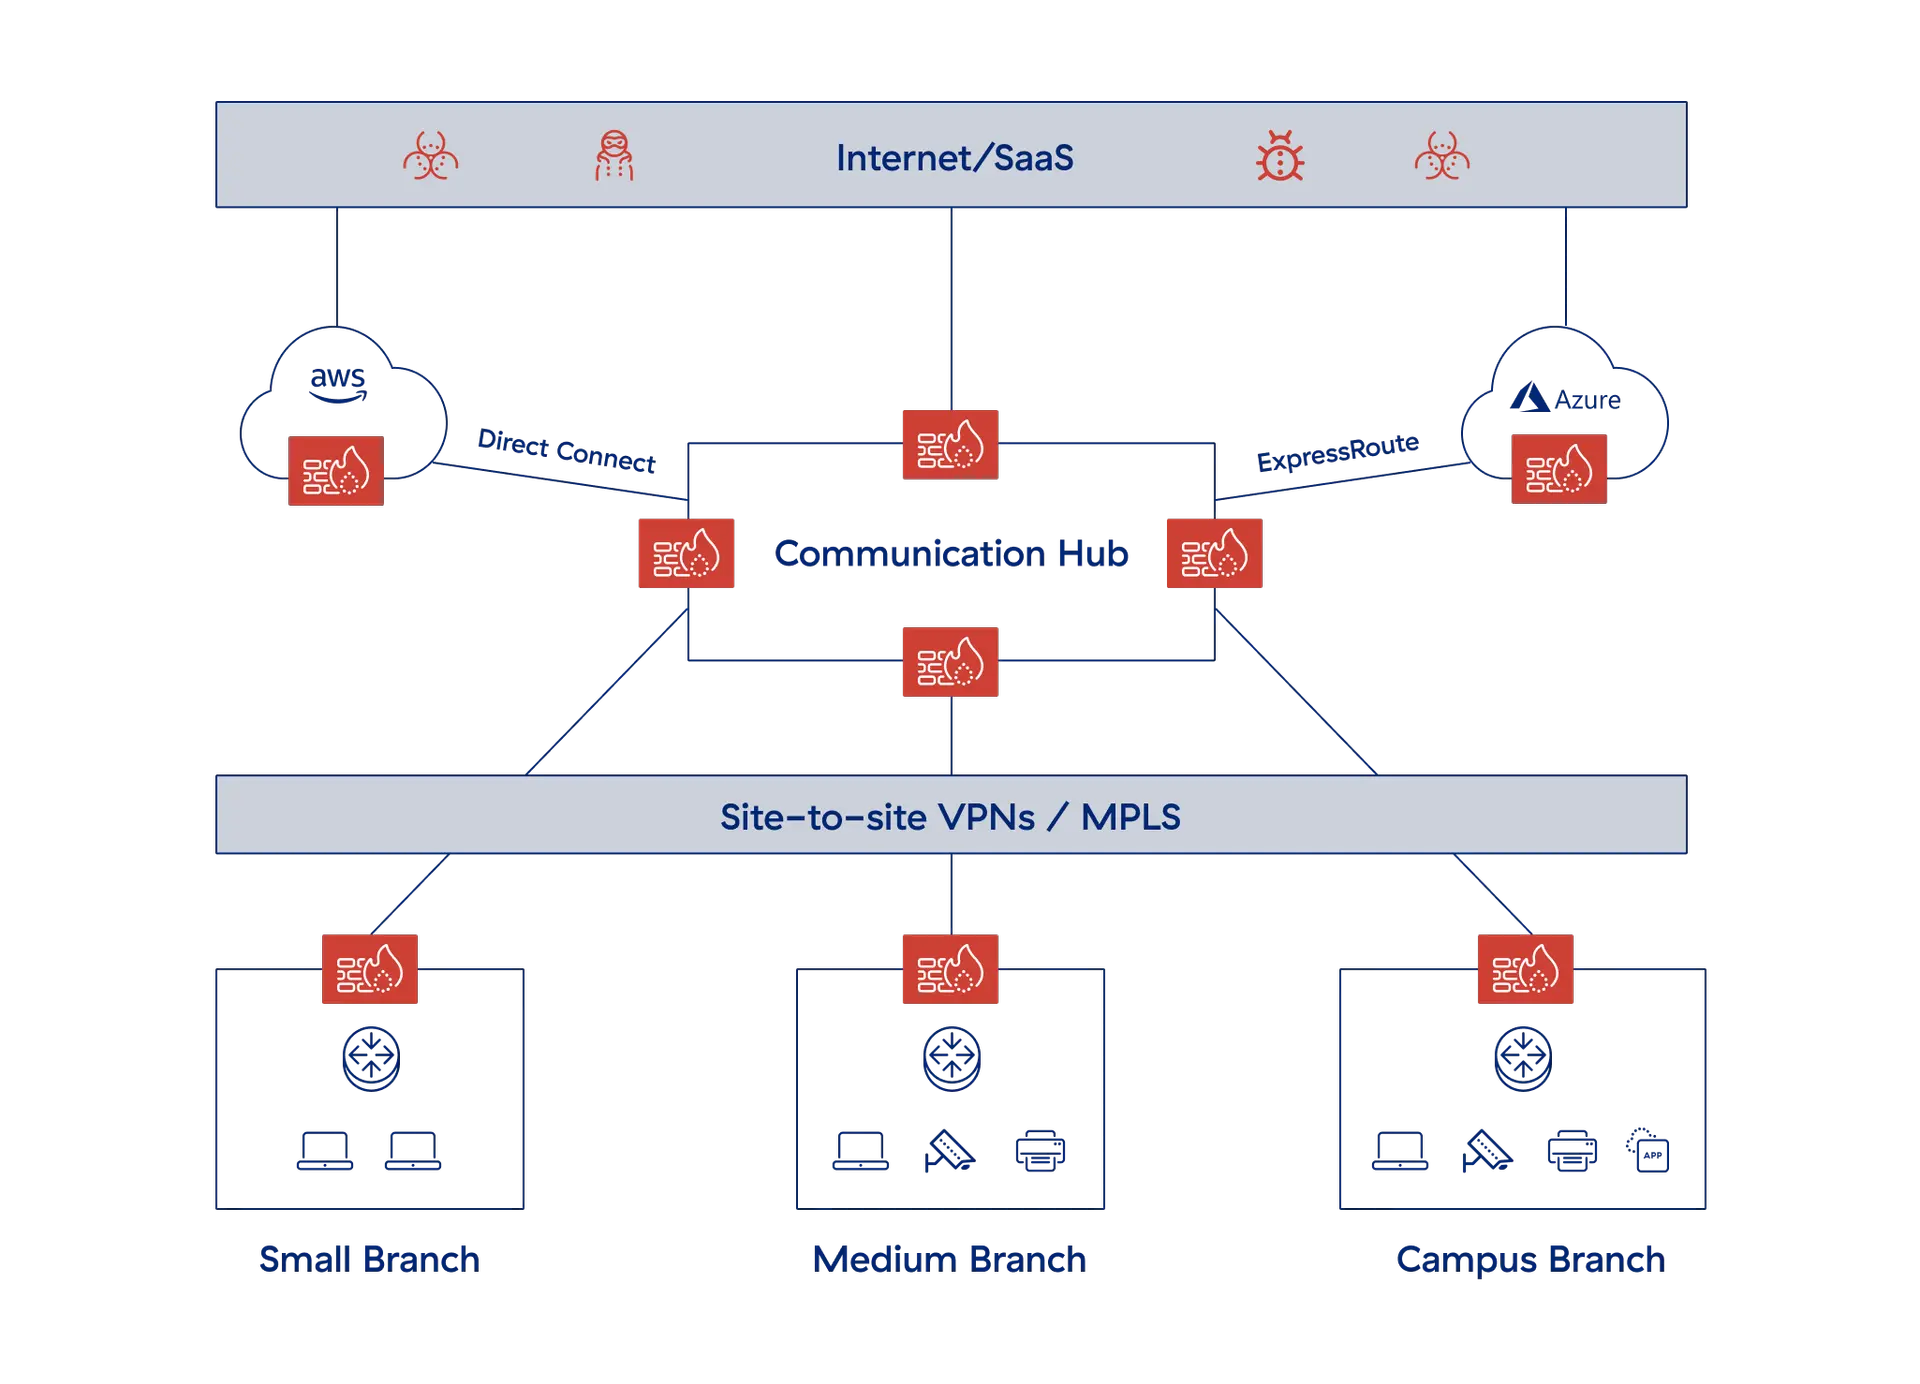
Le SD-WAN Zero Trust de Zscaler connecte en toute sécurité les utilisateurs, les appareils et les workloads entre les sites distants, les data centers et le cloud. Contrairement aux architectures traditionnelles, les sites distants sont segmentés et sécurisés un peu comme des cafés, le trafic étant transféré en toute sécurité vers la plateforme Zscaler via n’importe quelle connexion haut débit, ce qui élimine les VPN et la complexité du routage par superposition.
Basé sur la plateforme Zscaler Zero Trust Exchange™, leader du secteur, le SD-WAN Zero Trust applique des politiques granulaires et contextuelles pour garantir un accès sécurisé, protéger les clients contre les cybermenaces et prévenir les pertes de données. Il inspecte le trafic des sites distants en temps réel, offre une sécurité robuste et garantit une expérience utilisateur fluide.

Avantages
Connectez et protégez l’ensemble de votre écosystème

Accélérer le déploiement des sites distants
Déployez rapidement des sites distants grâce à la segmentation intégrée qui prévient les déplacements latéraux et sécurise les systèmes OT traditionnels, pour une connectivité rapide et sécurisée.

Segmenter sans pare-feu traditionnels
Éliminez les pare-feu internes (est-ouest) et simplifiez votre infrastructure informatique en supprimant les VPN, les proxys, les commutateurs NAC et la complexité d’un routage inutile.

Empêcher le déplacement latéral des menaces
Fournissez un accès direct aux applications, et non à votre réseau, contrairement à la surface d’attaque ouverte inhérente à l’architecture VPN site à site.

Améliorer l’expérience et la productivité des utilisateurs
Remplacez les VPN site à site complexes par une architecture directe vers le cloud qui améliore le flux de trafic et les performances des applications.
Détails du produit
Accélérez la connectivité à vos sites distants, usines et data centers sans la complexité des VPN ou d’un routage par superposition. Une appliance Zscaler Edge physique ou virtuelle déployée en tant que passerelle ou via une configuration à une branche (« one-armed ») vous permet de gérer les connexions FAI et de transférer le trafic vers Zero Trust Exchange.
- Provisionnement sans intervention avec des modèles prédéfinis
- Politique de transfert de trafic et critères de sélection flexibles
- Politique Zero Trust unifiée pour les connexions utilisateur-application, dispositif IoT-application et serveur-serveur
- Sélection dynamique de chemin d’accès en fonction des applications
- Segmentation des appareils Zero Trust sans agent

Cas d'utilisation
Le SD-WAN Zero Trust à l’œuvre

Éliminez la complexité des VPN site à site ou des réseaux en étoile grâce à une architecture directe vers le cloud qui améliore les performances.

Autorisez les sites distants d’un environnement informatique à se connecter rapidement aux applications privées d’un autre environnement, sans devoir intégrer les réseaux, avec un provisionnement sans contact.

Proposez aux tiers un accès sans client basé sur un navigateur aux ports SSH/RDP sur les ressources OT, tout en supprimant les ports exposés ou les terminaux VPN, éliminant ainsi la surface d’attaque.

Bénéficiez d’une visibilité et d’informations plus détaillées sur les dispositifs IoT de votre site distant. Classifiez automatiquement les dispositifs en fonction des profils de trafic et gérez efficacement les contrôles de politique pour le trafic IoT.
La plate-forme Zscaler
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.

Témoignages de réussite de nos clients


Cushman & Wakefield réduit ses coûts et intègre les fusions et acquisitions dès le premier jour
Graphic Packaging élimine les déplacements latéraux avec le Zero Trust
Siemens établit une connectivité Zero Trust pour ses sites distants et ses usines
Gray Television simplifie la connectivité de ses sites distants grâce au SD-WAN Zero Trust


FAQ
FAQ
Le SD-WAN peut remplacer le MPLS dans la plupart des cas, mais des entreprises soumises à certaines exigences de conformité ou de confidentialité peuvent utiliser les deux. Les circuits MPLS peuvent également servir de routes SD-WAN si nécessaire. À ce titre, les circuits MPLS peuvent être conservés pendant la migration, puis supprimés progressivement en fonction des besoins.
Le SD-WAN Zero Trust comble les lacunes critiques de sécurité réseau héritées du SD-WAN traditionnel. Ce composant étend le Zero Trust à l’ensemble de l’environnement, permettant une application cohérente des politiques pour les utilisateurs, les dispositifs IoT/OT et les applications. En connectant les utilisateurs et les appareils aux applications via une superposition de réseau Zero Trust, il réduit la complexité de la gestion du réseau et élimine le déplacement latéral des menaces.
Oui, le SD-WAN est bien adapté aux entreprises dont les sites distants évoluent ou sont temporaires. Il permet une configuration rapide, une gestion facile et une connectivité économique via l’Internet public, ce qui le rend plus flexible que les options traditionnelles telles que le MPLS.
Solliciter une démo
Découvrez comment Zero Trust Branch peut vous aider à éliminer le déplacement latéral et à étendre l’accès Zero Trust à tous les utilisateurs, appareils et serveurs, où qu’ils se trouvent.