
Modernizza la sicurezza informatica in ambito sanitario con lo zero trust
Migliora i risultati per i pazienti, accelera l'adozione del cloud e trasforma la tua sicurezza.


Consenti a pazienti e operatori sanitari di accedere, gestire e monitorare in modo sicuro le cure da qualsiasi luogo.

Previeni ransomware e altri attacchi informatici

Fornisci un'esperienza coerente e continua

Soddisfa i requisiti di conformità alle normative
Il problema
Gli attacchi informatici nel settore sanitario aumentano di anno in anno
Le nuove tecnologie hanno reso l'assistenza sanitaria di qualità più accessibile che mai. Tuttavia, hanno anche introdotto alcuni rischi, in quanto gli attacchi informatici avanzati colpiscono con maggiore frequenza e costano sempre più alle organizzazioni. Nel campo della sanità, la sicurezza informatica è diventata un imperativo strategico.
126%
Il 56%
9,77 milioni di USD
Healthcare NOW Radio: We've Got TRUST Issues
Ascolta le opinioni degli esperti sulle ultime tendenze in ambito informatico e scopri strategie concrete per implementare i principi dello zero trust.
Panoramica sulla soluzione
Fornire la migliore assistenza possibile ai pazienti è la tua priorità. Garantire che questo processo sia sicuro, efficiente e conveniente è la nostra.
La piattaforma Zscaler Zero Trust Exchange™ applica policy zero trust dinamiche che verificano l'identità, il contesto e il contenuto di ogni transazione. Gli utenti e i dispositivi si connettono direttamente alle applicazioni sanitarie, non alla rete, riducendo al minimo l'esposizione a ransomware e altre minacce.
- Proteggi pazienti, dipendenti, dispositivi e dati sensibili
- Preserva la riservatezza e l'integrità dei dati dei pazienti
- Rimani sempre conforme alle normative come HIPAA e HITECH
- Ispeziona il 100% del traffico TLS per mitigare le minacce e la perdita di dati

Vantaggi
Concentrati sull'assistenza, non sulle minacce

Riduci il rischio informatico
Blocca i ransomware e tieni gli autori delle minacce lontani dalla rete eliminando la superficie di attacco.

Abbattere costi e complessità
Riduci i costi e la complessità associati alla connettività di filiali e cloud e alla gestione della rete

Erogazione di nuovi modelli di assistenza
Proteggi e semplifica l'uso dell'IoMT per la telemedicina, il monitoraggio da remoto e l'assistenza in presenza.

Ottimizza il lavoro da qualsiasi luogo
Garantisci un accesso sicuro per pazienti, personale, amministratori e terze parti da qualsiasi dispositivo o posizione.
Dettagli sulla soluzione
Accesso rapido e sicuro a Internet, applicazioni SaaS e private
Fornisci a medici, personale, clienti, ricercatori e altri soggetti terzi l'accesso di cui hanno bisogno, da qualsiasi luogo o dispositivo.
Previeni la riuscita degli attacchi
Blocca la perdita dei dati sensibili
Proteggi i dati e la privacy dei pazienti

Connetti in modo sicuro utenti, dispositivi e workload in filiali e ambienti cloud
Semplifica la connettività al cloud e alle applicazioni SaaS per ospedali, cliniche e altre strutture, e riduci al contempo i costi operativi.
Sostituisci l'infrastruttura legacy con la connettività zero trust
Blocca il movimento laterale con la microsegmentazione zero trust
Collega più rapidamente le strutture alla rete

Connetti, proteggi e segmenta i tuoi dispositivi medici
Fornisci un accesso zero trust a Internet per i dispositivi IoMT (Internet of Medical Things) ed estendi l'accesso remoto con privilegi all'OT.
Abilita il monitoraggio da remoto dei privilegi
Implementa una segmentazione agentless e zero trust
Supporta dispositivi di telemedicina, indossabili e di monitoraggio
Ottieni un accesso rapido e sicuro alle applicazioni da qualsiasi dispositivo e luogo

Casi d'uso
Proteggi i dati e potenzia le tue operazioni

Sostituisci firewall tradizionali, VPN e soluzioni di rete basate sul perimetro con un'architettura zero trust nativa nel cloud.

Accedi in modo sicuro alle applicazioni di imaging ovunque, senza bisogno di VPN. Accelera la diagnosi differenziale, offri risultati clinici più rapidi e rimani conforme alle normative.

Connetti in modo sicuro utenti, dispositivi e applicazioni durante l'integrazione successiva a una fusione e acquisizione, evitando le consuete complessità e i costi associati.

Ottieni visibilità su dispositivi, reti e applicazioni ovunque, e garantisci esperienze uniformi sia per il personale sanitario che lavora da remoto sia per quello in sede.

Usa un'architettura zero trust conforme a HIPAA e HITECH che offre un servizio di sicurezza edge (SSE) completo e nativo nel cloud.
LA PIATTAFORMA ZSCALER
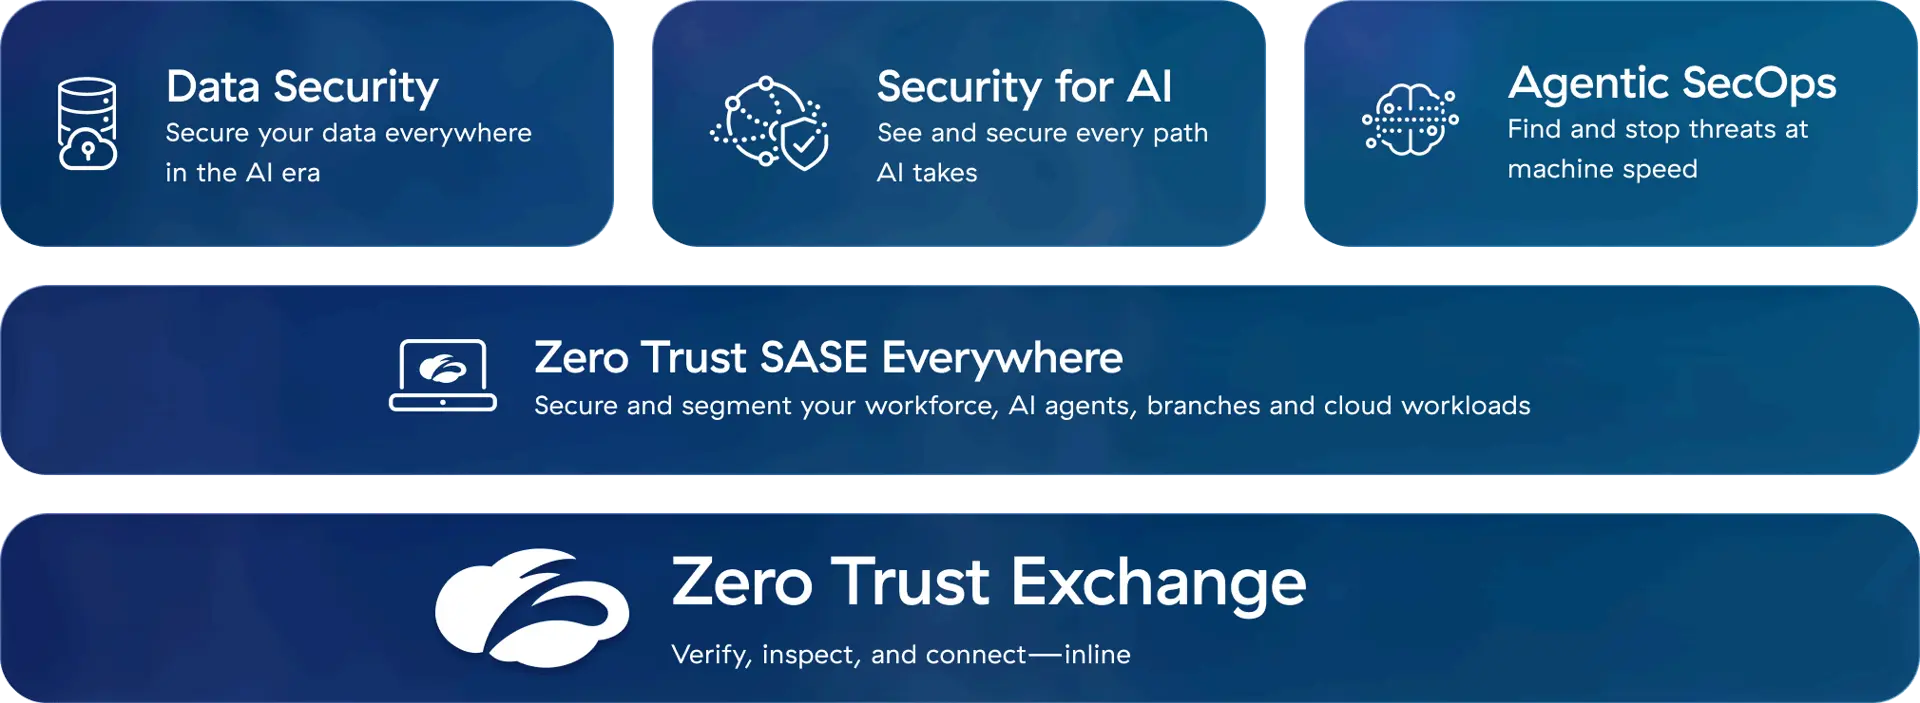
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.
Storie di successo dei clienti


Seattle Children’s Hospital operativo in pochi giorni


Atlantic Health System offre ai radiologi un facile accesso ai dati di imaging medico


Ramsay Health Care offre sicurezza ed esperienza utente in tempi rapidi


Il Keiju Medical Center abilita l'accesso remoto sicuro all'EMR (cartella clinica elettronica)


Domande frequenti
Le innovazioni come la telemedicina, il lavoro in mobilità, l'intelligenza artificiale, l'IoT in ambito medico e altro rendono l'assistenza sanitaria di qualità più accessibile. Tuttavia, molti operatori sanitari dispongono di infrastrutture obsolete che faticano a stare al passo con questi servizi basati su Internet e sul cloud. Tutto ciò si traduce in un maggior rischio di violazione dei dati.
Gli aggressori sfruttano le vulnerabilità dei servizi emergenti e abusano degli strumenti di AI per lanciare attacchi più frequenti e avanzati che minacciano di interrompere l'erogazione delle cure, erodere la fiducia dei pazienti ed esporre i fornitori a sanzioni.
Lo zero trust supporta la conformità con la normativa di sicurezza HIPAA (Health Insurance Portability and Accountability Act) attraverso controlli di accesso rigorosi, crittografia dei dati e monitoraggio continuo. Garantisce che solo gli utenti autorizzati possano accedere a informazioni sanitarie sensibili e ne verifica l’identità in ogni fase. Limitando la superficie di attacco e gestendo i registri di audit, lo zero trust contribuisce a soddisfare i requisiti HIPAA per la riservatezza, l'integrità e la disponibilità delle informazioni sanitarie elettroniche protette (PHI).