
Scopri le minacce nascoste nel traffico Internet e cloud consentito
Approfitta del supporto di esperti di ricerca delle minacce disponibili 24 ore su 24 e 7 giorni su 7, che indagheranno e ti avviseranno tempestivamente sui comportamenti sospetti nelle prime fasi della catena di attacco.

Scopri gli attacchi avanzati
che bypassano i controlli

Ferma le minacce sul nascere
prima che diventino incidenti

Amplia il tuo team e rendilo attivo 24 ore su 24
con esperti di ricerca delle minacce
Panoramica sul prodotto
Zscaler Threat Hunting utilizza la telemetria di Zscaler Internet Access (ZIA) per individuare comportamenti che indicano una compromissione delle attività web e cloud. I nostri esperti analizzano, approfondiscono e classificano i risultati in ordine di priorità, in modo che il team possa concentrarsi sulle attività di risposta. Poiché Zscaler Threat Hunting mantiene la telemetria ZIA all'interno di Zscaler, i team evitano i costi di esfiltrazione dei dati e di acquisizione SIEM, identificando al contempo più tempestivamente le attività degli aggressori.

Vantaggi
Amplia la copertura del rilevamento e concentrati sulle attività di risposta

Individua gli attacchi avanzati in anticipo
Individua l'attività degli aggressori in strumenti e siti affidabili analizzando direttamente il traffico ispezionato tramite SSL.

Estendi la copertura senza acquisizione SIEM
Ottieni nuovi approfondimenti sul rilevamento grazie ai log di Zscaler Internet Access senza doverli importare nel tuo SIEM.

Ottieni più tempo per le attività di risposta
I nostri ricercatori di minacce individuano e analizzano le minacce, consentendo al team di concentrarsi sul contenimento e sulla risoluzione dei problemi.
Come funziona
La nostra metodologia per la ricerca delle minacce
I ricercatori analizzano i dati di telemetria provenienti dalla nostra base clienti globale per individuare e contrastare minacce emergenti, exploit e tattiche attraverso:
• Principi zero trust
• Raccolta di informazioni sulle minacce
• Test delle ipotesi
• Guide personalizzate
• AI + competenze degli esperti

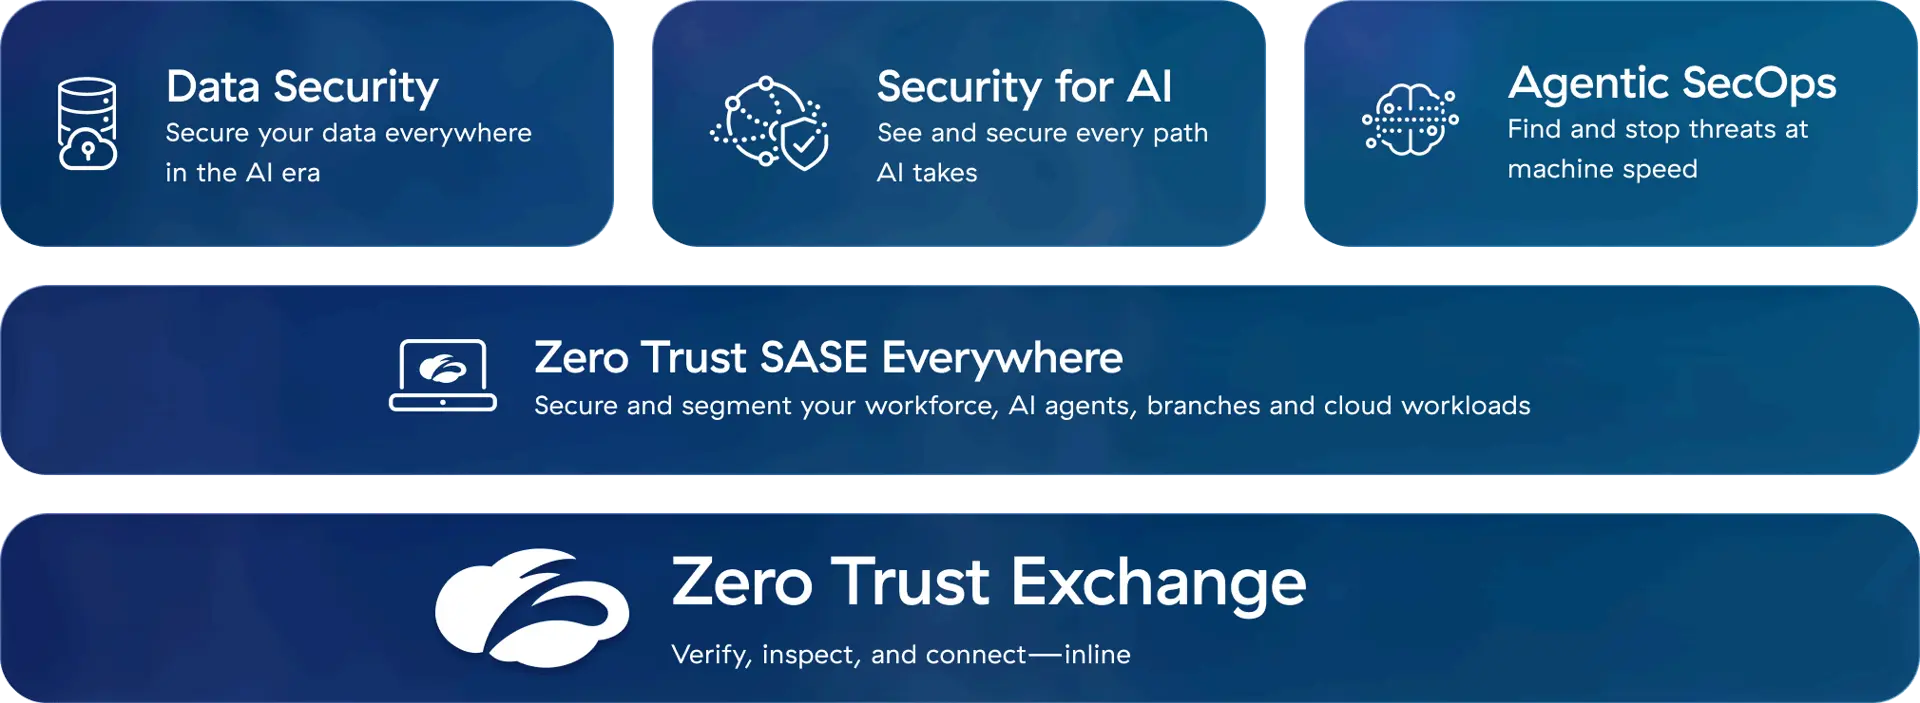
LA PIATTAFORMA ZSCALER
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.
Domande frequenti
La ricerca delle minacce è un approccio proattivo per individuare potenziali minacce e vulnerabilità presenti nella rete e nei sistemi di un'organizzazione. Combina analisti della sicurezza, intelligence sulle minacce e tecnologie avanzate che analizzano il comportamento, individuano le anomalie e identificano gli indicatori di compromissione (IOC) per rilevare ciò che gli strumenti tradizionali potrebbero non cogliere. I ricercatori delle minacce si impegnano a rilevare e neutralizzare tempestivamente le minacce per ridurre al minimo il loro potenziale impatto. Scopri di più.
La threat intelligence, o intelligence sulle minacce, consiste nella raccolta, l'analisi e la diffusione di informazioni sulle minacce informatiche sospette, emergenti e attive, e include le vulnerabilità, le tattiche, le tecniche e le procedure (TTP) degli autori delle minacce e gli indicatori di compromissione (IoC). I team di sicurezza la utilizzano per identificare e mitigare i rischi, rafforzare i controlli di sicurezza e fornire una risposta proattiva agli incidenti. Scopri di più.
Gli aggressori si mimetizzano sempre più spesso nel normale traffico internet e cloud utilizzando strumenti legittimi e credenziali valide, risultando spesso non rilevabili dai tradizionali strumenti e controlli di sicurezza. L'analisi dei dati di telemetria ispezionati tramite SSL di ZIA consente agli esperti di correlare sottili anomalie tra utenti, destinazioni e intervalli di tempo per individuare le minacce prima che raggiungano gli endpoint. Quando una minaccia viene confermata, la stessa visibilità sulla rete aiuta a definire l'intera portata dell'attività dell'aggressore, consentendo di comprendere e minimizzare i danni all'organizzazione.