Accesso gestito in base a utente, applicazione e rischio per oltre 3500 strumenti AI. Autorizza, isola o blocca. Senza rallentare nessuno

La sicurezza smette di essere il reparto che dice sempre no: ogni team può accedere agli strumenti AI di cui ha bisogno, con controlli commisurati al rischio effettivo di ciascuno

Un'unica policy di accesso dinamica per tutte le applicazioni AI, invece di una lista di applicazioni consentite che diventa obsoleta la settimana stessa del rilascio

La via di mezzo tra approvare e negare: le app rischiose possono essere isolate o utilizzate con cautela invece di essere bloccate del tutto, garantendo la continuità del lavoro senza aumentare l'esposizione ai rischi
La policy è approvare. Ecco come fare
L'accesso viene deciso per utente, applicazione e livello di rischio per oltre 3500 strumenti AI. La policy tiene conto di chi richiede l'accesso, di cosa richiede e del livello di rischio effettivo dello strumento.
Approva, isola o procedi con cautela, invece di bloccare completamente. Le applicazioni a rischio possono essere utilizzate in modo più sicuro, garantendo la continuità del lavoro senza aumentare l'esposizione ai rischi.
La classificazione del rischio delle applicazioni AI viene aggiornata costantemente in base al traffico in tempo reale sul cloud di Zscaler. Le liste di elementi consentiti diventano obsolete già nella settimana in cui vengono pubblicate. Questa non è una lista.
ThreatLabz ha rilevato il trasferimento di 18.000 TB di dati aziendali verso strumenti AI in un solo anno
Ogni settimana i dipendenti scoprono un nuovo strumento AI e il team di sicurezza si trova sempre davanti alla stessa domanda: autorizzarlo o bloccarlo? Imporre blocchi indiscriminati favorisce la diffusione della shadow AI. Autorizzare indiscriminatamente tutti gli strumenti, invece, significa affidare i dati aziendali a soluzioni che nessuno ha verificato. AI Guard for Users sostituisce la trappola del sì o no con un accesso deciso in base a utente, app e livello di rischio, con una via di mezzo tra approvazione e rifiuto. La sicurezza smette di essere il reparto che dice sempre no e l'azienda ottiene l'intelligenza artificiale di cui ha bisogno, con un livello di sicurezza che rimane entro i limiti consentiti.

Come funziona
Decisioni di accesso prese in tempo reale

Accesso deciso in base a utente
app e livello di rischio, applicato inline su ogni interazione AI

Classificazione del rischio
per oltre 3500 strumenti AI, aggiornata continuamente in base al traffico in tempo reale

Quattro risposte invece di due
autorizza, blocca, isola o invita l'utente a procedere con cautela in tempo reale

Policy separata
per tenant aziendali e account personali della stessa app AI

Copertura dell'AI sul web
negli strumenti SaaS e di quella integrata nelle app che già usi

I dati di telemetria sull'utilizzo
l'inventario degli strumenti AI, rendendolo sempre più completo a ogni decisione di accesso

Policy definita una sola volta in Zscaler
e applicata all'accesso agli strumenti AI, insieme a tutte le altre risorse gestite
Casi d'uso
L'AI per tutti, alle tue condizioni
I dipendenti adottano nuovi strumenti AI a un ritmo che supera la capacità di qualsiasi processo di valutazione. AI Guard for Users trasforma questa richiesta in un accesso controllato: l'AI giusta, per le persone giuste, con il giusto livello di rischio.
Marketing asks for the AI tool the whole industry is talking about. Instead of a month in review, access is approved with risk-matched controls, and the team is working the same week.
An unvetted tool mimics a popular AI app. Risk classification catches it, and policy isolates it instead of trusting it, so curiosity does not become exposure.
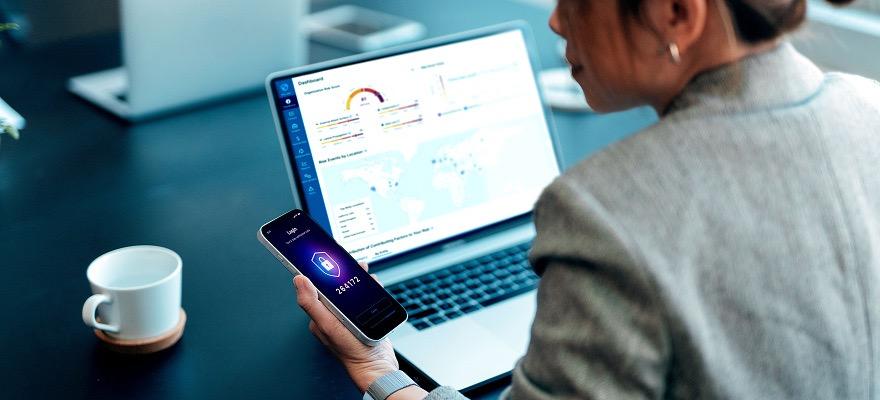
The same AI app, two contexts. The corporate tenant gets approved with controls; the personal account gets cautioned or contained. One app, two right answers.
When the audit asks who used what AI and under which policy, the answer is one report of decisions and usage, not a reconstruction from tickets.
L'unione fa la forza
Parte di Zscaler AI Security
L'accesso è solo il punto di ingresso. La piattaforma gestisce tutto ciò che viene dopo.

AI Guard for Apps
Prompt e risposte vengono esaminati in tempo reale all'interno degli strumenti approvati.

Sicurezza degli endpoint basata sull'AI
La stessa policy di accesso si applica anche agli strumenti AI sul dispositivo.

AI Access Graph
Ogni applicazione autorizzata viene associata ai dati a cui può effettivamente accedere.

Gateway AI
Quando gli strumenti diventano agenti, subentra l'autorizzazione per singola azione.
Panoramica di Zscaler Security For AI
Q&A
L'accesso viene gestito in base all'utente, all'applicazione e al livello di rischio, con controlli applicati inline a ogni interazione con l'AI.
Classificazione del rischio per oltre 3500 strumenti AI, aggiornata continuamente in base al traffico in tempo reale sul cloud di Zscaler.
Sì. L'accesso viene deciso per singolo utente e per singola applicazione, quindi le policy possono essere applicate a team specifici anziché come un'unica regola generalizzata.
Vengono classificati e valutati in base al rischio come qualsiasi altra cosa, e le policy possono isolarli o autorizzarli con un invito alla cautela, invece di bloccarli completamente.
No. L'accesso viene approvato in tempo reale tramite controlli basati sul rischio, quindi la maggior parte degli strumenti giunge a una decisione senza un ciclo di revisione manuale.