Comprehensive Endpoint-to-Cloud Threat Visibility, Detection, and Control
Achieve end-to-end visibility, inline threat detection, and adaptive risk-based policy enforcement.
Contesto da endpoint a cloud
Endpoint Context combina segnali di identità, endpoint, rete e cloud per una visibilità completa e un'applicazione adattiva delle policy basata sul rischio al fine di bloccare installer di trojan, app dannose e attacchi di tipo "Living Off The Land" (LOTL), anche all'interno del traffico cifrato, grazie alla correlazione in tempo reale tra endpoint e cloud. Integrata nella piattaforma Zscaler Zero Trust Exchange, la nostra soluzione elimina i punti ciechi di SecOps e NetOps e accelera il rilevamento e la mitigazione dinamica delle minacce su larga scala.
I team di sicurezza faticano ad avere una visibilità completa sulle applicazioni installate negli endpoint dell'organizzazione, in particolare su quelle non autorizzate, senza patch o vulnerabili, nonostante il numero crescente di avvisi generati da strumenti frammentati, che devono essere analizzati e correlati prima di poter intervenire. Gli strumenti tradizionali di sicurezza di rete spesso non offrono visibilità sui dati cifrati e sulle attività al di fuori dell'endpoint, esponendo le organizzazioni al movimento laterale e a violazioni della sicurezza.

Difesa unificata dalle minacce basata sui principi dello zero trust, dall'endpoint al cloud
Zscaler colma le lacune critiche in termini di visibilità e rilevamento grazie alla telemetria unificata di endpoint e cloud, all'ispezione inline del traffico cifrato e al controllo dinamico basato sul rischio, il tutto all'interno di Zscaler Zero Trust Exchange. Offrendo una visibilità completa e un contesto approfondito, Zscaler consente ai team di sicurezza e di rete di eliminare i punti ciechi, rilevare e mitigare gli attacchi più rapidamente e implementare il modello zero trust senza interrompere le operazioni o l'esperienza utente.
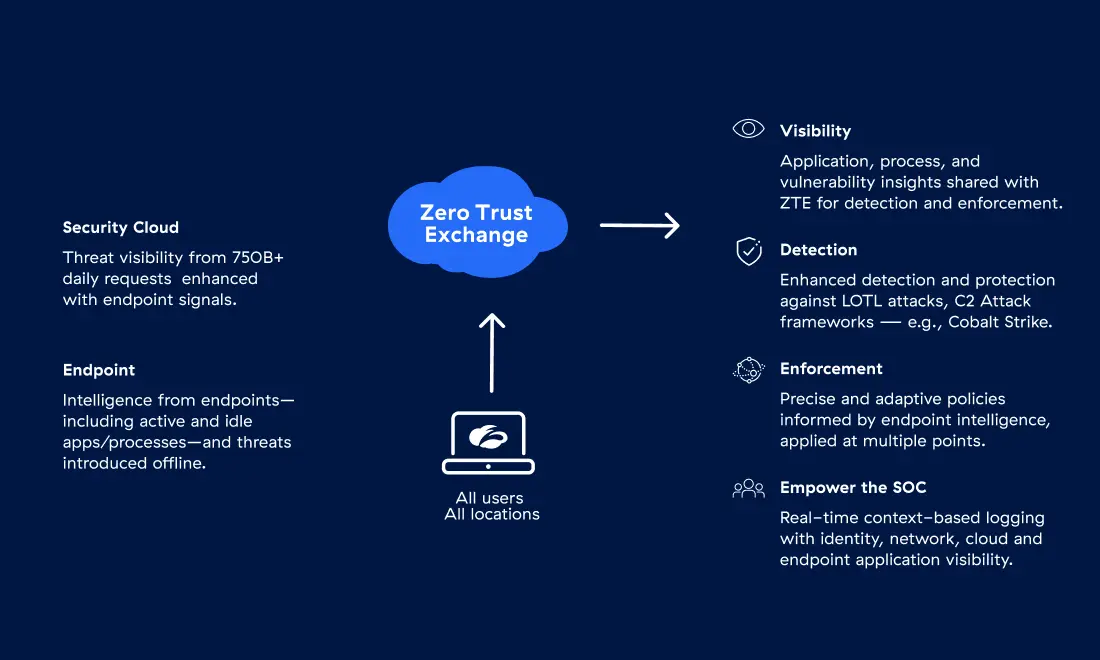
Visibilità completa delle minacce su endpoint e cloud
Dall'attività degli endpoint al cloud, i team SecOps possono colmare le lacune critiche che altri strumenti non riescono a individuare, rivelando le minacce nascoste nel traffico cifrato e proteggendo le organizzazioni su larga scala.
Approfondimenti dettagliati e ricchi di contesto che svelano le minacce nascoste
Andando oltre il rilevamento superficiale, la telemetria in tempo reale degli endpoint correlata all'attività cloud rivela minacce insidiose come installer infetti da trojan, app dannose e payload cifrati che i tradizionali strumenti di sicurezza non riescono a individuare.
Controlli dinamici basati sul rischio per bloccare le minacce più rapidamente
Le policy di sicurezza possono adattarsi in tempo reale in base al rischio, alle vulnerabilità e al comportamento degli endpoint, bloccando i processi ad alto rischio e le attività dannose prima che le minacce possano diffondersi.
Risposta rapida per potenziare i team SecOps
Una maggiore visibilità e un logging migliore riducono i tempi di rilevamento e risposta alle minacce.

Zscaler converte i segnali degli endpoint in azioni di sicurezza

Telemetria e visibilità sugli endpoint
Acquisisci dati di telemetria a livello di processo in tempo reale e trasmettili in streaming nei log ZIA e nei feed NSS, offrendo ai team NetOps e SecOps una chiara visibilità sull'attività degli endpoint e sulle sorgenti di traffico.

Controlli delle policy basati sul rischio
Applica policy adattive a Cloud Firewall, DNS e SSL in base alla telemetria in tempo reale e al rischio comportamentale, collegando i flussi di lavoro di prevenzione e SecOps.

Integrazione con Cloud Sandbox
Analizza automaticamente i file introdotti offline con AI Instant Verdict e Cloud Sandbox, e fornisci ai team di sicurezza informazioni rapide e concrete sulle minacce.

Visibilità e informazioni sulle vulnerabilità CVE
Correla l'inventario degli endpoint e dei sistemi operativi con i dati CVE per individuare le risorse vulnerabili, dare priorità all'applicazione delle patch e rafforzare i controlli.

Controlli MD5 e della firma
Convalida l'integrità dei file utilizzando hash MD5 e firma del codice per bloccare gli eseguibili compromessi e supportare la ricerca delle minacce e la risposta agli incidenti.

API e integrazione della piattaforma
Usa le API per integrare l'intelligence sugli endpoint nei sistemi SIEM, SOAR e ITSM, consentendo l'arricchimento degli avvisi, l'automazione e l'efficienza delle operazioni di sicurezza.
Scenari reali alimentati dalla visibilità sugli endpoint
Catch “Living Off the Land” techniques, unauthorized tools, and tampered installers early using real-time process telemetry and binary validation.
Expose shadow IT and known-vulnerable apps by combining app classification with CVE intelligence for better risk control.
Scan files from USB, Airdrop, or Bluetooth using AI Instant Verdict and Cloud Sandbox to block threats before they run.
Apply real-time policies that automatically block, isolate, or allow apps and processes based on behavioral risk.
Use endpoint insights to drive Firewall, DNS, and SSL/TLS decryption decisions—enabling smarter, zero trust-aligned controls.
LA PIATTAFORMA ZSCALER
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.

Scopri ed esplora le risorse
FAQ
L'identità dell'utente e i segnali di rete da soli non sempre sono sufficienti a valutare l'affidabilità e il rischio di un dispositivo. Endpoint Context aiuta a rispondere a domande come:
- "Questo dispositivo è gestito dall'utente?"
- "Il dispositivo è in salute/conforme alle normative?"
- "Questa applicazione in esecuzione su un endpoint è autorizzata?"
- "Questa richiesta di accesso proviene da un endpoint a rischio?"
I dati che rispondono a tutte queste domande possono essere utilizzati come criteri di policy che si traducono in controlli di sicurezza più adattivi e precisi.
I segnali più comuni includono:
- Identità del dispositivo
- Sistema operativo/piattaforma
- Stato di gestione (gestito vs non gestito)
- Risultati del profilo di sicurezza/conformità
- Stato dei controlli di sicurezza
- Presenza di agenti/integrità
- Stato dell'applicazione (autorizzata/non autorizzata/senza patch/senza firma)
- Altri attributi dell'endpoint necessari per la valutazione della policy
Endpoint Context è ottimizzato per ridurre al minimo l'impatto sull'utente. Qualsiasi ritardo percepito deriva in genere da controlli del profilo di sicurezza del dispositivo o requisiti di aggiornamento del segnale. Le policy devono essere calibrate per trovare il giusto equlibrio tra sicurezza e usabilità. Per ulteriori informazioni su Endpoint Context, consultare il nostro portale della documentazione.
Richiedi una dimostrazione
Scopri la condizione di esposizione alle minacce dell'azienda e come la piattaforma Zscaler Zero Trust Exchange è in grado di trasformare in modo sicuro e veloce il tuo modo di fare business.