Ridefinisci l'accesso con privilegi per dipendenti, collaboratori e terze parti
Offri un accesso sicuro alle risorse IT e OT a tutti gli utenti interni ed esterni. Applica policy granulari zero trust, semplifica la gestione delle credenziali e aderisci agli standard di conformità.

Elimina VPN, agenti e cluster VDI legacy

Riduci drasticamente il rischio informatico con lo zero trust

Migliora l'efficienza operativa e la sicurezza
Dettagli sul prodotto
Zscaler Privileged Remote Access offre una gestione zero trust dell'accesso remoto con privilegi, consentendo un accesso sicuro a sistemi e dispositivi, ovunque.
Le soluzioni PRA zero trust forniscono un accesso clientless, basato su browser, con monitoraggio completo delle sessioni, controlli di governance, trasferimento di file in modalità sandbox e accesso centralizzato per gli ambienti cloud, on-premise e OT.
- Elimina il rischio di subire infezioni da malware da endpoint non gestiti
- Tutela i tempi di attività del sistema, l'integrità dei dati e la sicurezza operativa
- Evita la frustrazione causata da VPN e agenti endpoint

Vantaggi
Blocca gli attacchi informatici con l'accesso zero trust a privilegi minimi

Aumenta i tempi di attività e riduci i rischi
Fornisci a fornitori e partner un accesso rapido e sicuro a sistemi e apparecchiature.

Migliora sicurezza e protezione
Rendi le reti critiche invisibili a Internet e riduci il rischio di subire attacchi informatici.

Offri esperienze utente eccezionali
Offri agli utenti da remoto un accesso rapido e fluido alle risorse, senza bisogno di una VPN.

Accelera la convergenza tra IT e OT
Applica la sicurezza zero trust su IT, OT e IoT/IIoT per supportare la trasformazione digitale.
Casi d'uso
Risolvi i problemi relativi alle esigenze di accesso a sistemi IT/OT

Fornisci alle terze parti un accesso remoto semplice e sicuro ai sistemi aziendali critici, riducendo al minimo i rischi tramite controlli dell'accesso basati sui ruoli e iniezione delle credenziali, ed elimina al contempo le VPN.

Abilita solidi controlli di governance, registrazione delle sessioni e monitoraggio. I dettagliati registri di audit delle azioni degli utenti e delle interazioni con i sistemi aiutano a soddisfare i requisiti di conformità, ridurre i rischi e mantenere l'integrità operativa.

Consenti a utenti e dispositivi un accesso sicuro e senza interruzioni ai macchinari della fabbrica, ai sistemi di produzione e alle app critiche. Semplifica i flussi di lavoro per la manutenzione predittiva, la diagnostica e gli aggiornamenti, garantendo l'efficienza operativa senza compromettere la sicurezza.

Avvia un jump box isolato per singola sessione per stabilire l'accesso dei thick client, prevenire il movimento laterale, eliminare le credenziali permanenti e cancellarsi automaticamente al termine della sessione, mantenendo un audit completo.
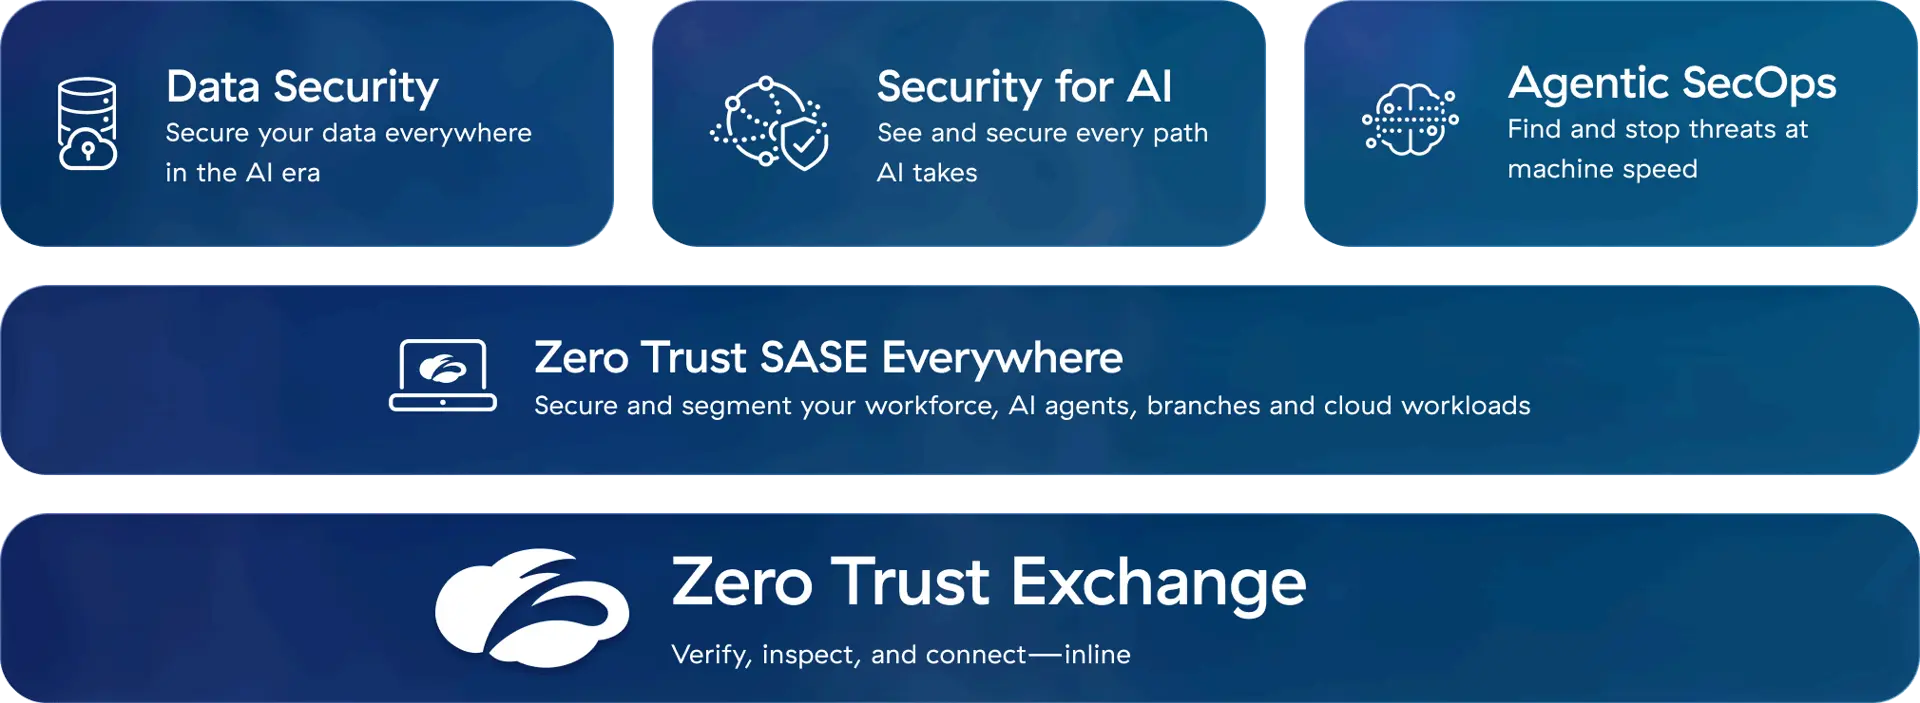
LA PIATTAFORMA ZSCALER
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.
Storie di successo dei clienti
Siemens accelera la digitalizzazione sicura degli ambienti OT


Kubota Australia supporta i magazzini senza infrastrutture grazie a Zscaler


Domande frequenti
Zscaler PRA gestisce connessioni specifiche per ogni applicazione, impedendo movimenti laterali, riducendo la superficie di attacco ed eliminando la necessità di VPN. A differenza delle soluzioni PAM tradizionali, che richiedono VPN o bastion host, Zscaler PRA utilizza l'accesso di rete zero trust per mantenere nascoste le risorse fino alla concessione di un accesso esplicito. Dato che si tratta di una soluzione basata sul cloud e progettata per ambienti ibridi, Zscaler PRA è anche più facile da implementare rispetto alle soluzioni PAM legacy. Con un accesso senza client e senza ostacoli, unito alla gestione delle sessioni just-in-time, permette a terze parti e collaboratori autorizzati di accedere ai sistemi, garantendo audit completi e registrazione delle sessioni.
Zscaler PRA si integra con provider di identità come Okta e Microsoft Azure AD, utilizzando SAML/OIDC e SCIM per l'autenticazione e la gestione degli utenti. Il provider di identità gestisce l'autenticazione, abilitando flussi di lavoro senza password e con accesso singolo, con controlli degli accessi condizionali e basati sugli attributi degli utenti. Questa integrazione rafforza la sicurezza incentrata sull'identità, consentendo il deprovisioning automatico e la gestione adattabile delle policy in base alle modifiche degli stati degli utenti o dei gruppi.
Zscaler PRA supporta un'ampia gamma di requisiti di conformità, come ISO 27001, ISO 27701, SOC 2, FedRAMP e GovRAMP. È inoltre in linea con il Modello di maturità zero trust della CISA, ed è quindi ideale per ambienti regolamentati e governativi. La piattaforma include funzionalità di audit e registrazione granulare delle sessioni, vaulting e separazione dei compiti, che contribuiscono a soddisfare i controlli di conformità essenziali nelle infrastrutture critiche, sia OT che IT.
Zscaler PRA implementa controlli zero trust per le reti OT, rendendo le risorse OT e IIoT (Internet delle cose industriale) invisibili alle minacce. Questo si ottiene eliminando le porte aperte e rimuovendo la necessità della connettività di rete diretta tra utenti e risorse OT. La soluzione offre l'accesso granulare basato sui ruoli, il monitoraggio delle sessioni, registri di audit a prova di manomissione e inserimento sicuro delle credenziali per RDP, SSH e VNC. Inoltre, garantisce un profondo isolamento tra i segmenti IT e OT.