Amex Global Business Travel Traps Autonomous AI Attacks with Deception
Learn how Amex GBT uses Zscaler Deception to detect machine-speed attacker behavior, trigger high-confidence alerts, and stop lateral movement before AI-driven threats reach real production assets.
Panoramica sul prodotto
Rilevamento deterministico per l'era degli attacchi basati sull'intelligenza artificiale
Poiché gli hacker utilizzano l'intelligenza artificiale per comprimere i tempi degli attacchi, gli strumenti di rilevamento probabilistico aggravano il problema, portando a più avvisi, più analisi e meno tempo per agire. Zscaler Deception restituisce il vantaggio ai difensori con avvisi deterministici, consentendo al tuo team di rispondere immediatamente senza dover indagare.
Parte della piattaforma nativa del cloud Zscaler Zero Trust Exchange™, Deception è in grado di implementare rapidamente un rilevamento delle minacce altamente affidabile per l'intera azienda.

Rimani al passo con le nuove minacce
La tecnologia di deception è indipendente dallo strumento di attacco e dalla vulnerabilità. Non ha bisogno di sapere cosa sta facendo l'aggressore, ma solo che ha toccato qualcosa che non avrebbe dovuto.

Riduzione del tempo medio di risposta (MTTR)
Con gli approcci tradizionali al rilevamento, la risposta alle minacce viene soffocata dal volume delle attività di diagnostica. Quando arrivano, gli avvisi di deception sono già confermati, senza necessità di correlazione né di indagine. Al primo segnale, il team passa immediatamente al piano di intervento previsto dal protocollo di risposta.

Ottieni segnali altamente affidabili
Blocca la proliferazione di avvisi. Poiché nessun utente legittimo ha motivo di interagire con un'esca, ogni avviso è un indicatore di minaccia confermato. Il tuo SOC smette di filtrare il rumore e inizia ad agire in base alle informazioni di intelligence.

Automatizza la mitigazione in tempo reale
Autorizza preventivamente le azioni di risposta direttamente collegate agli avvisi di frode. Quando un sistema di esca si attiva, le policy zero trust di Zscaler o gli strumenti di terze parti possono limitare o revocare automaticamente l'accesso prima ancora che un analista umano visualizzi la notifica.
Vantaggi
Offri certezze al tuo SOC agentico e agli analisti. Non lasciare agli aggressori alcuna via di fuga.

Elimina i costi delle indagini
Gli avvisi di deception non sono anomalie, bensì minacce confermate che richiedono una risposta. Offrono al tuo team la sicurezza necessaria per automatizzare le attività di contenimento senza i ritardi dovuti alla diagnostica, i quali vengono sfruttati dagli attacchi basati sull'AI.

Proteggi ogni superficie che gli aggressori prendono di mira
Le esche di deception vengono distribuite in modo sicuro nel tuo ambiente di produzione su endpoint, cloud, applicazioni, identità e infrastrutture di intelligenza artificiale.

Conduci gli avversari AI in uno scenario senza via d'uscita
Un attaccante che si muove velocemente e segue procedure automatizzate finirà sicuramente per colpire una delle esche. Rallentare per rimanere nascosti significa perdere il vantaggio in termini di velocità. Sondare l'ambiente per evitare le esche le attiverà comunque.
Dettagli del prodotto
Rilevamento altamente affidabile su ogni superficie di attacco
LE FUNZIONALITÀ PRINCIPALI
Neutralizza gli agenti AI sfruttando a tuo vantaggio la loro capacità di esplorazione con esche che si attivano in base ai loro comportamenti autonomi.
Si trarra di una strategia che utilizza risorse esca come chatbot, API LLM, esche adattive e agenti fittizi per rilevare gli aggressori che stanno prendendo di mira l'infrastruttura di GenAI nel tuo ambiente.
Utilizza esche accessibili da Internet per rilevare le minacce prima che generino una violazione e prendano di mira specificamente la tua organizzazione.
Crea un campo minato per proteggere i tuoi endpoint con file, credenziali e processi fittizi, insieme a molto altro.
Rileva il movimento laterale sui tuoi ambienti cloud con server web, file e database fittizi e non solo.
Distribuisci sistemi server fittizi che ospitano servizi come server SSH, database, condivisioni di file e altro.
Rileva le attività di enumerazione e gli accessi dannosi impiegando utenti fittizi su Active Directory.
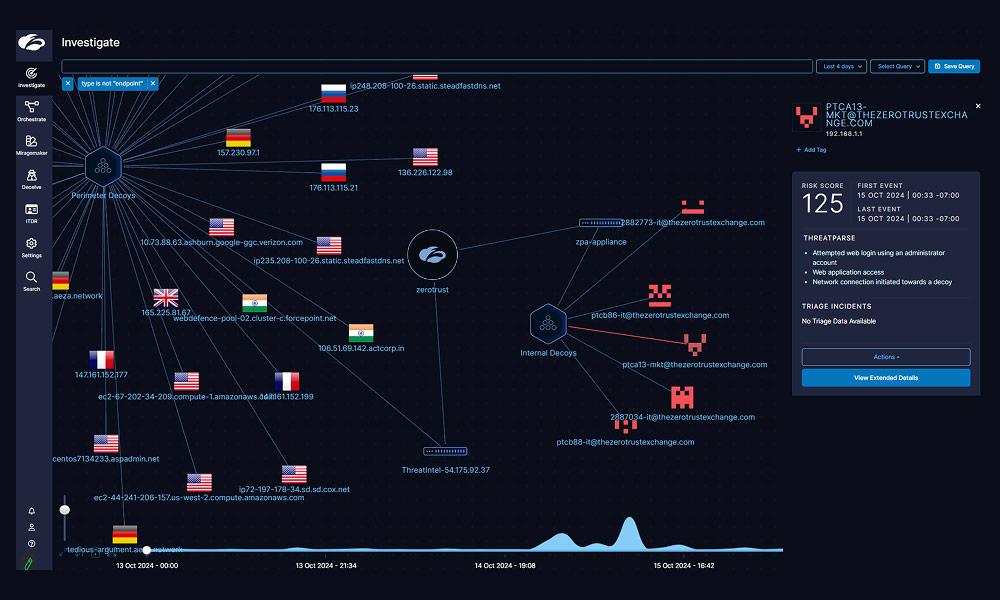
Estrapola informazioni utili da log ricchi di contesto e ottieni in pochi clic analisi automatizzate di grado forense che ti consentono di individuare le cause radice.
Product Video
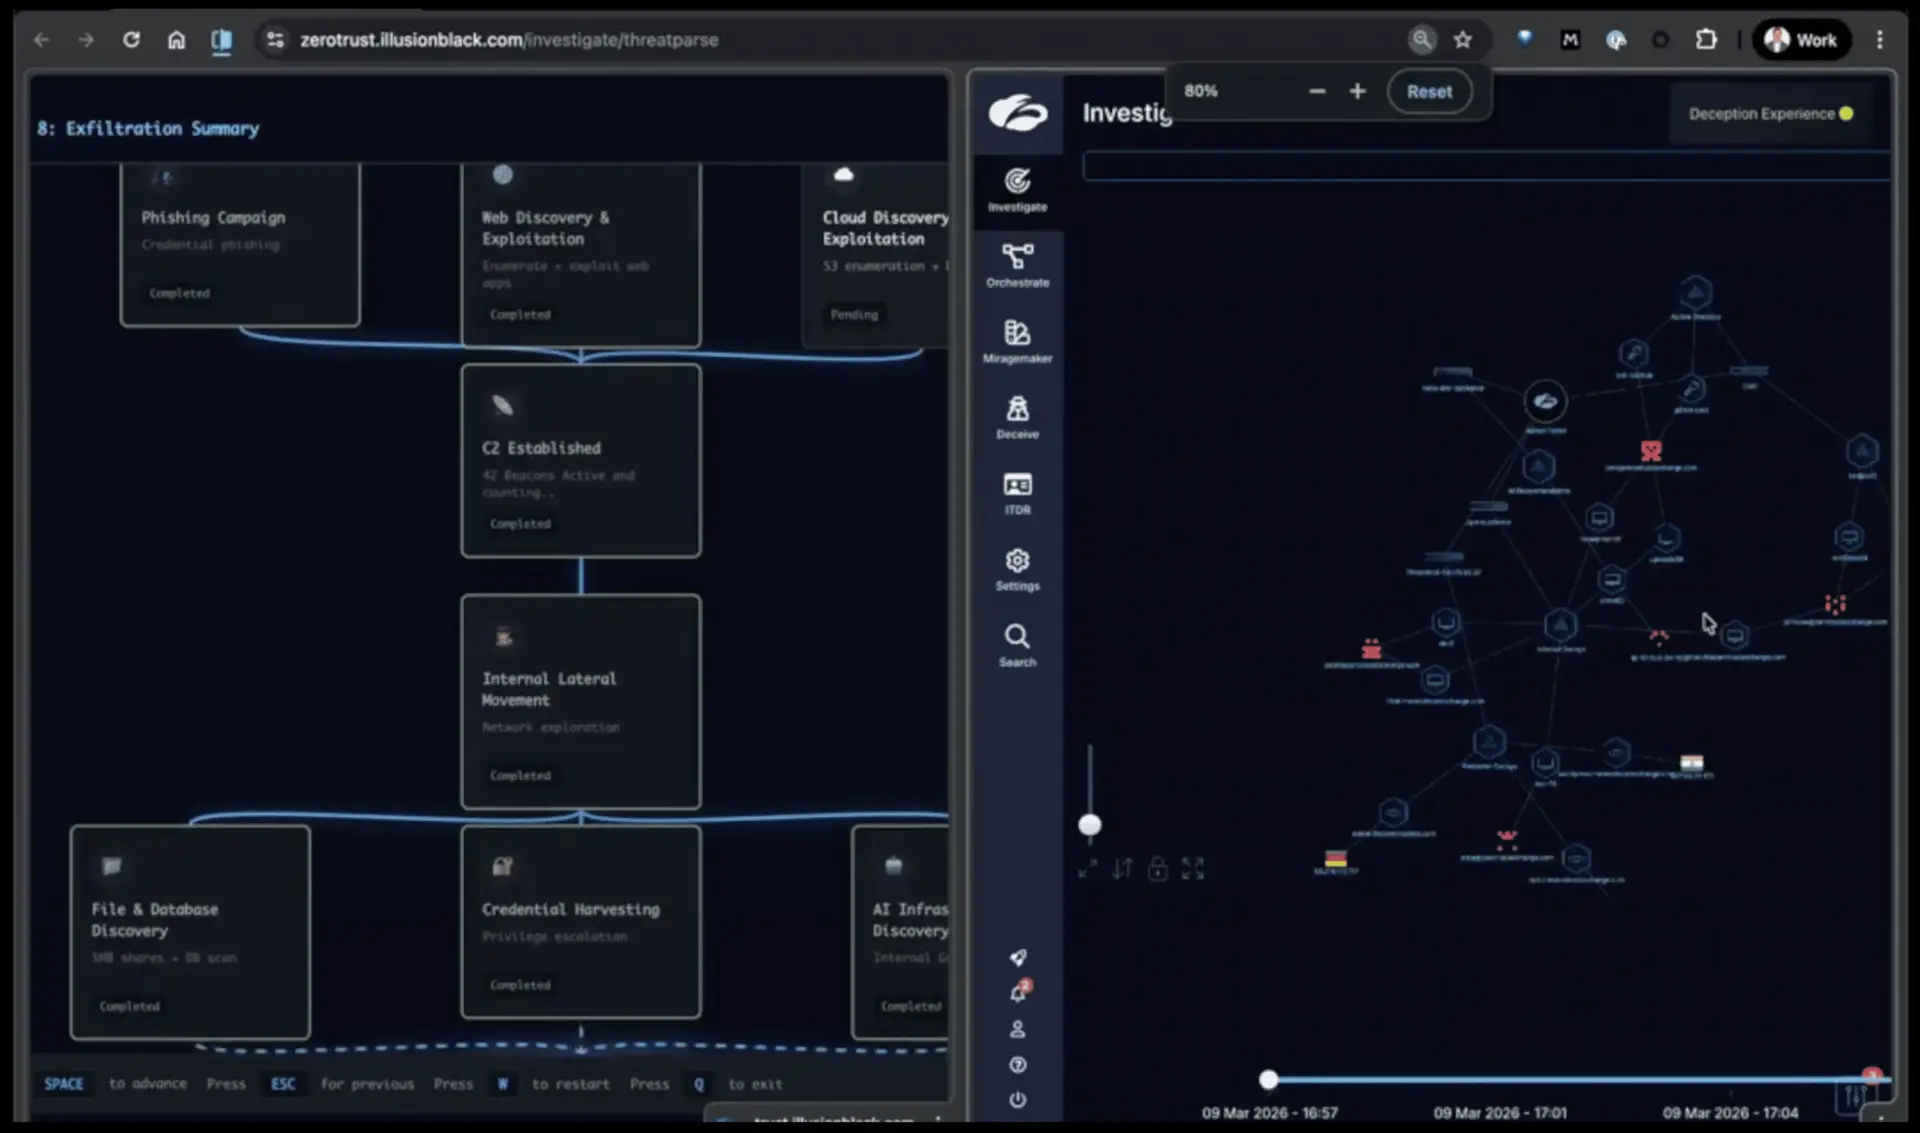
Watch an agentic attack caught by Zscaler Deception
In this 5-minute video, see how multiple malicious AI agents work in parallel to perform reconnaissance, privilege escalation, lateral movement, and data exfiltration—with Deception detecting the entire attack in real-time.
Casi d'uso
Trasforma la tua rete in un ambiente ostile per gli aggressori
Gli agenti AI perseguono ogni percorso possibile in modo rapido e parallelo. Questa pervasività porta inevitabilmente a interagire con un'esca, che a sua volta attiva un allarme immediato e confermato.
Rileva l'iniezione di prompt, il data poisoning e altri gravi attacchi che prendono di mira l'infrastruttura di GenAI e i set di dati di training.

Ricevi segnali di allerta precoci dalle esche perimetrali se gli autori di minacce avanzate, come operatori di ransomware o gruppi APT, eseguono una ricognizione precedente alla violazione.

Distribuisci password, cookie, sessioni, segnalibri e app esca per rilevare gli utenti compromessi quando interagiscono con l'ambiente fittizio.

Utilizza app ed endpoint esca per deviare e intercettare gli aggressori che cercano di muoversi lateralmente nel tuo ambiente.

Circonda le risorse di alto valore con esche che consentono di rilevare e bloccare istantaneamente anche gli aggressori più furtivi e sofisticati.

Rileva i ransomware in ogni fase del ciclo di vita dell'attacco distribuendo esche nella tua rete, negli endpoint, nei cloud e negli ambienti Active Directory.

Questa soluzione si integra perfettamente con la piattaforma Zscaler e con strumenti di sicurezza terzi, come SIEM e SOAR, per bloccare gli aggressori attivi con una risposta rapida e automatizzata.

Intercetta gli aggressori che utilizzano credenziali rubate per accedere alle app fittizie sul web (che scambiano per applicazioni beta vulnerabili e servizi di accesso remoto, come le VPN).
LA PIATTAFORMA ZSCALER
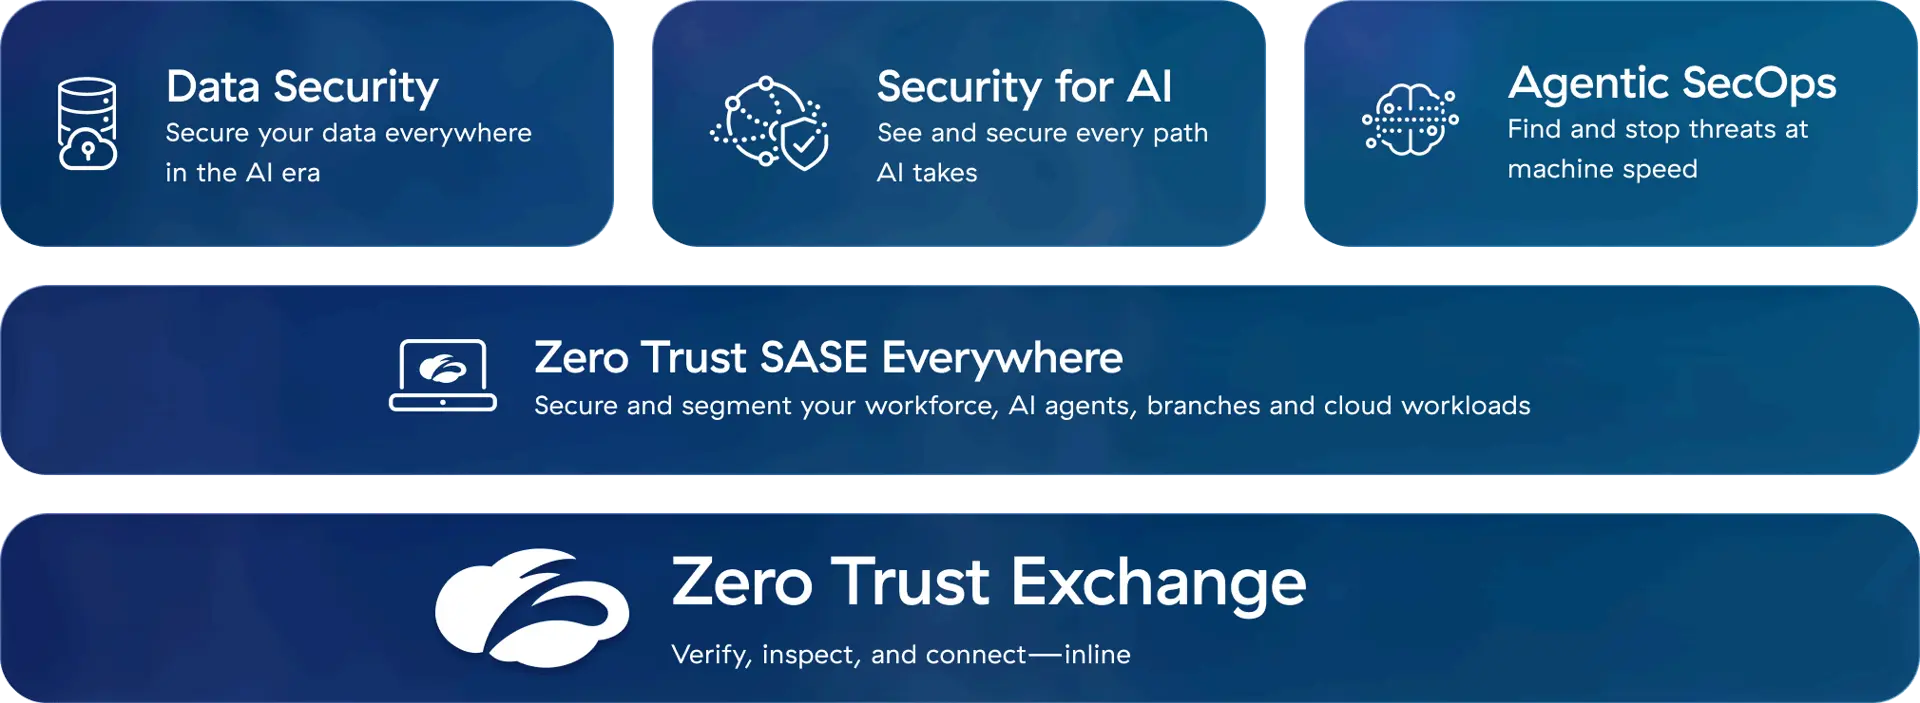
La piattaforma di sicurezza informatica pensata per l'era dell'IA e basata sullo zero trust, che ti consente di proteggere utenti, workload, filiali e dispositivi attraverso il security cloud inline più grande del mondo.
Storie di successo dei clienti
Godrej rileva e respinge gli attacchi avanzati grazie alla deception
Novelis previene il movimento laterale con un'architettura zero trust
Domande frequenti
Domande frequenti
Gli attacchi orchestrati dall'AI tentano di sfruttare contemporaneamente tutte le vulnerabilità e di muoversi all'interno di un ambiente attraverso percorsi multipli in simultanea. Questo comportamento specifico rende la tecnologia di deception particolarmente efficace: la probabilità che un'esca venga colpita da un attaccante è quasi del 100%, in quanto quest'ultimo tenerà di sondare tutto contemporaneamente. Quando un'esca si attiva, l'allarme è sempre reale, quindi puoi attivare automaticamente le misure di contenimento (come isolare l'host compromesso, bloccare l'indirizzo IP, revocare le credenziali) alla velocità dell'attacco.
Sì, Zscaler Deception è in grado di rilevare attacchi come prompt injection, data poisoning, jailbreaking, suffissi dannosi progettati per ingannare l'AI, esfiltrazione dei dati di training e altro. Per rilevare questi attacchi, Zscaler Deception supporta inoltre la creazione di chatbot LLM e API esca.
La tecnologia di Zscaler Deception reinventa gli honeypot tradizionali integrando la deception direttamente negli ambienti degli utenti su endpoint, reti, Active Directory, workload cloud, dispositivi IoT/OT e altro, rendendo le trappole indistinguibili dalle risorse legittime. A differenza degli honeypot statici, Zscaler utilizza esche e breadcrumb che fanno sì che gli aggressori si rivelino senza esserne consapevoli. Questa strategia proattiva e distribuita rileva le minacce in tempo reale e si integra in modo ottimale con la piattaforma Zscaler Zero Trust Exchange.
Zscaler Deception si integra in modo ottimale in Zscaler Zero Trust Exchange e consente di distribuire dinamicamente esche leggere su endpoint aziendali, reti, Active Directory, workload cloud e dispositivi IoT/OT. Replicando alla perfezione le risorse reali, queste trappole consentono di rilevare le attività dannose in modo praticamente istantaneo. Questo approccio integrato favorisce il rilevamento proattivo delle minacce e garantisce al contempo una verifica costante secondo i principi dello zero trust. Zscaler Deception si integra inoltre nell'agente di endpoint Zscaler Client Connector e in Zscaler Private Access per rilevare il movimento laterale dagli endpoint alle applicazioni.
Zscaler Deception è una soluzione progettata per rilevare un'ampia gamma di minacce, tra cui minacce avanzate persistenti (APT), attacchi antecedenti alle violazioni, compromissione dell'identità, escalation dei privilegi, movimento laterale, minacce interne e ransomware. Attirando gli aggressori con esche e meccanismi di inganno, questa strategia identifica i comportamenti sospetti sin dalle fasi iniziali, offrendo una protezione proattiva contro le violazioni e riducendo significativamente i tempi di permanenza.