Accesso remoto sicuro con un'alternativa veloce e semplice alla VPN
Aumenta la produttività degli utenti con un'architettura zero trust moderna


Potenzia la tua forza lavoro ibrida e riduci i rischi aziendali con lo zero trust
Non lasciare che la tua vecchia rete privata virtuale (VPN) rallenti il tuo business. Trasforma il tuo ambiente moderno e distribuito con lo ZTNA (Zero Trust Network Access), un approccio sicuro, veloce e facile da implementare.
Il problema
Le VPN ti espongono a ransomware, DDoS e altri attacchi informatici
Le soluzioni hardware legacy e le VPN con base cloud sono state sviluppate per le reti tradizionali basate sul perimetro. Nell'epoca del cloud e del lavoro da remoto, quando gli utenti hanno bisogno di un accesso facile e sicuro alle risorse da qualsiasi luogo, le VPN si rivelano:

Non sicure
Le VPN collegano gli utenti direttamente alla rete, concedendo loro la libertà di muoversi lateralmente e intensificando così il rischio di subire violazioni dei dati.

Lente
I client che richiedono molte risorse, le connessioni instabili e il backhauling del traffico al data center generano esperienze utente scadenti.

Complesse
La gestione dell'hardware e delle tabelle di routing, la risoluzione dei problemi e l'applicazione delle patch incrementano il carico di lavoro IT e amministrativo.
Le VPN non sono state per progettate per supportare lo zero trust
Gli aggressori individuano e sfruttano periodicamente le vulnerabilità critiche presenti nei servizi VPN. Il loro design "hub and spoke" concentra tutto il traffico degli utenti e dei dispositivi sulla rete, concedendo quindi una fiducia implicita.
Il 56%
54%
62%
Il 91% delle organizzazioni teme che le VPN compromettano la loro sicurezza
Panoramica sulla soluzione
Offri un accesso sicuro agli utenti, ovunque
Non lasciare che la tua vecchia rete privata virtuale (VPN) rallenti il tuo business. Trasforma il tuo ambiente moderno e distribuito con lo ZTNA (Zero Trust Network Access), un approccio sicuro, veloce e facile da implementare.

Riduci la superficie di attacco e mitiga il rischio di movimento laterale delle minacce. Di' addio agli indirizzi IP esposti: le connessioni vengono mediate tramite broker e non instradate su Internet.

Fornisci agli utenti un accesso diretto alle app private attraverso il più vicino tra oltre 150 punti di presenza in tutto il mondo, eliminando definitivamente il backhauling del traffico verso il data center.

Distribuisci e applica con facilità policy più semplici e uniformi per la sede centrale, le filiali e gli utenti in remoto. Usufruisci del nostro agente unificato e del supporto per l'accesso agentless.

Consolida l'accesso remoto a tutte le applicazioni, inclusi i sistemi server-to-client e VoIP e le applicazioni ospitate nelle reti dei partner.
Vantaggi
Riduci al minimo i rischi aziendali e massimizza la produttività degli utenti

Proteggi l'accesso alle app private da qualsiasi luogo
Connetti gli utenti alle app e mai alla rete grazie alla segmentazione da utente ad app basata sull'IA. Previeni il movimento laterale delle minacce con connessioni inside-out, ossia dall'interno verso l'esterno.

Fornisci un accesso rapido a tutti gli utenti
Consenti a dipendenti autorizzati, collaboratori esterni e altri utenti terzi di accedere direttamente e a bassa latenza alle applicazioni private, ovunque si trovino.

Ridurre i costi e la complessità
Elimina la necessità di ricorrere a un'infrastruttura VPN e i relativi costi hardware e opex. Accelera il Time to Value di fusioni e acquisizioni senza il bisogno di integrare le reti.

Guarda oltre l'accesso alle app private
Implementa una difesa completa e proteggi i dati delle app private con servizi integrati che includono la protezione dalle minacce avanzate, la tutela delle app private, la tecnologia di deception e la protezione dei dati.
Alleanze tecnologiche
Le alleanze di partner per la tecnologia in evidenza

Concedi agli utenti un accesso zero trust diretto alle app private su AWS o on-premise, da qualsiasi luogo o dispositivo. Riduci i rischi sfruttando la segmentazione utente-app e i suggerimenti di policy consigliati dall'AI.

Proteggi l'accesso alle applicazioni, semplifica la trasformazione e agevola la migrazione al cloud. Approfitta del supporto per tutte le piattaforme SAP ERP, comprese le distribuzioni SAP HANA Enterprise Cloud.

Invia le comunicazioni in modo efficiente e sicuro a Microsoft Network. Sfrutta il peering globale diretto senza i costi, la complessità e i problemi prestazionali delle VPN legacy.
Storie di successo dei clienti
Guaranteed Rate offre un accesso alle app da 2 a 3 volte più veloce
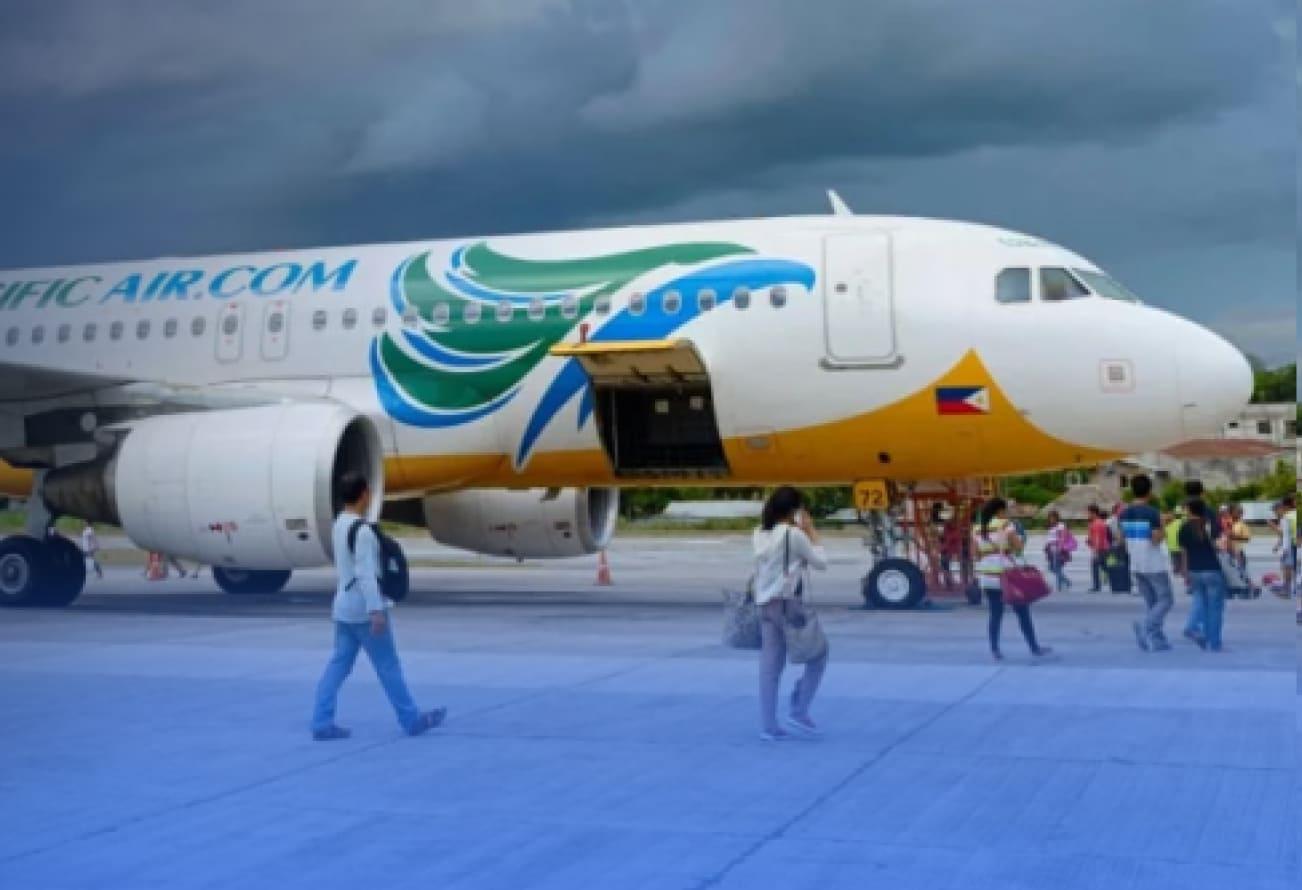
Cebu Pacific Air migliora la soddisfazione degli utenti del 90% rispetto a quanto accadeva con la VPN legacy
Baker & Baker sostituisce le VPN basate su hardware con lo ZTNA

Domande frequenti
Lo ZTNA (Zero Trust Network Access) consente di implementare un accesso sicuro alle app interne per gli utenti in remoto. Chiamato anche perimetro definito da software (Software-Defined Perimeter, SDP), lo ZTNA concede l'accesso in base al principio della necessità d'uso, con privilegi minimi e mai in automatico. Gli utenti possono quindi accedere alle app private senza però accedere alla rete o esporre le app a Internet. Scopri di più.
Mentre le VPN collegano gli utenti a una rete, lo ZTNA crea segmenti univoci e sicuri tra singoli dispositivi e app. In questo modo, solo gli utenti autorizzati hanno accesso a specifiche applicazioni private e mai alla rete, in modo da eliminare movimento laterale. Invece di dispositivi fisici o virtuali, lo ZTNA utilizza il software per collegare le app e gli utenti al cloud. Scopri di più.
Dopo aver ottenuto l'accesso a una rete, gli aggressori utilizzano il movimento laterale per accedere alle altre risorse presenti su di essa. Utilizzando credenziali rubate o altri metodi basati sull'escalation dei privilegi, si muovono attraverso la rete per localizzare i dati sensibili; nel processo, mascherano le proprie attività e le fanno apparire come traffico di rete consentito, riuscendo così a evitare di essere rilevati e a prolungare quindi gli attacchi. Scopri di più.