

在不中斷生產的情況下實現製造業網路安全現代化

減少或消除攻擊面

阻止複雜的勒索軟體攻擊

快速偵測可疑活動
問題
大多數製造業攻擊都始於 IT 系統,然後蔓延到 OT 系統。攻擊者利用竊取的 VPN 憑證獲得初始存取權,然後利用平面網路、共享網域和受信任協定進行橫向移動。
可疑的外傳活動(例如資料滲漏)往往難以被發現。即使不接觸 PLC,攻擊者也可以加密 HMI 和工程工作站等關鍵系統,使生產陷入停滯。

在最新的 ThreatLabz 行動、IoT 和 OT 報告中,深入瞭解影響製造業的主要和新興威脅
解決方案概述
將零信任擴展到工廠內外所有使用者和裝置
Zscaler 採用零信任方法,為工廠運作提供安全存取、分段和連線,專為保障製造和工業環境的安全而建構。
- 無需 VPN 即可為技術人員和第三方提供無代理存取權
- 強制執行精細東西向分段,以防止威脅橫向移動
- 將 OT 系統安全地連線至雲端和資料中心以進行分析
- 將零信任擴展到蜂巢式系統,例如卡車、資訊站和 POS 掃描器。
- 及早發現攻擊者並阻止其提升特權
好處
在不影響正常運作時間、安全和使用者體驗的前提下,提高安全性

無縫部署
強制執行更強的安全性控制,同時最大幅度地減少生產影響

降低風險
透過消除存在弱點的舊型 VPN,更好地保護生產設施

確保成本可預測
即使生產和產能增加,也要避免代價高昂的防火牆升級

遵守法規
符合 IEC 62443 和其他 OT 安全合規標準
解決方案詳情
簡化特權遠端存取
無需 VPN 即可快速、安全地存取 OT 系統。允許技術人員、承包商和其他第三方隨時隨地使用任何裝置存取 OT 系統。
主要產品
允許第三方和遠端技術人員使用任何瀏覽器安全地連線至 RDP/SSH/VNC 目標。
透過工作階段錄製、工作階段共享和引導存取來降低第三方風險。
透過工作階段錄製、工作階段共享和引導存取來降低第三方風險。
基於零信任政策限制複製/貼上功能,以保護敏感資料。
分配維護視窗並為緊急維護提供即時存取。
防止工廠全面停工
對 OT 系統進行微分段,並強制執行政策,以確保 OT 系統與其他系統之間只進行經授權通訊。
主要產品
將受支援的 OT 系統隔離為一個分段(使用 /32)。
自動探索並分類 OT 裝置。
建立流量模式和裝置行為基準,以識別授權和未經授權的存取。
根據裝置類型和標籤自動將裝置分組,並強制執行東西向流量政策。
透過使用預設政策逐步鎖定 OT 系統,實現事件回應自動化。
保護 OT 系統
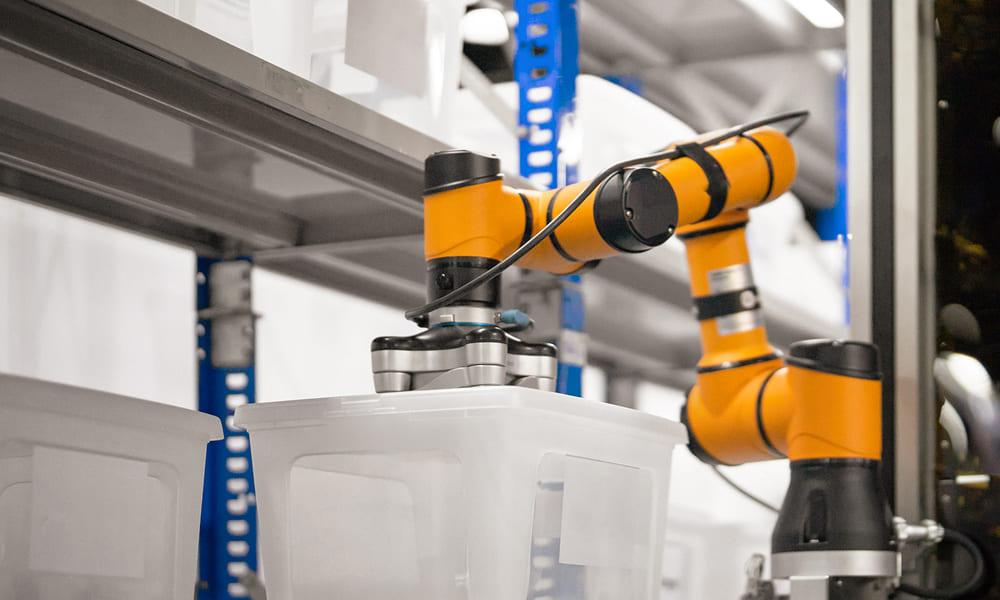
為攝影機、感測器、監視器、資訊站和其他 OT 系統啟用安全的 Web 和雲端連線。檢查傳入和外傳流量,並阻止與有風險或惡意應用程式和 URL 的通訊。
主要產品
利用預定義範本實現全自動零接觸部署。
檢查並強制執行 IoT/OT 對私有應用程式和網際網路的政策。
基於使用者/裝置地理、位置、URL 存取、敏感資料等強制執行政策。
確保自動故障轉移和冗餘,以保持服務連續性。
在威脅演變為攻擊之前將其偵測
使用誘餌來偵測已繞過現有防禦的 OT 威脅。查明受感染使用者,阻止橫向移動,並防禦勒索軟體和惡意內部人員。

主要產品
部署誘餌 PLC 和 SCADA 系統,以偵測試圖橫向移動的攻擊者。
在威脅行為者發動攻擊前對您的環境進行偵察時,取得準確的警報。
告別 VLAN 中繼、SPAN 連接埠和 GRE 隧道,將流量路由到誘餌。
使用案例
在不影響安全的前提下實現營運現代化
透過安全地連線至物聯網感測器、邊緣和雲端原生解決方案,實現工廠營運現代化和自動化。

整合 IT 和 OT 技術,確保零信任分段,從而在工業環境中實現資料透明化、數位分身和更深入的可視性。
透過安全的遠端存取,企業可以不受地域限制地接觸到更大、更熟練的工作團隊,從而改善工廠的營運和維護。
加強製造環境中的整體網路安全,以降低遭受複雜的國家級攻擊和勒索軟體攻擊的風險。

客戶成功案例
西門子透過成為真正的零信任企業,保障數位轉型的安全。

阿克蘇諾貝爾致力於提升企業和工廠環境的安全性


Benjamin Corll,Coats 網路安全副總裁


NOV 透過零信任存取實現安全性和生產力提升。


常見問題集
零信任透過強制執行嚴格的存取控制和微分段來保護 OT 系統。確保只有經授權使用者和裝置才能與 OT 系統通訊,藉此降低橫向威脅轉移的風險。同時,及早發現可疑活動有助於防止勒索軟體事件和未經授權存取,從而避免系統或運作遭入侵。
IT/OT 融合正在增加製造業網路的網路安全風險,因為攻擊者會利用平面網路從 OT 系統橫向轉移到 IT 系統。零信任透過防止未經授權存取、強制執行精細分段以及保護通訊(即使在傳統環境中)來最大幅度地減少這種攻擊面。這有助於在保護關鍵系統的同時,保障正常運作時間。
是的,可以無縫實施零信任,不會中斷生產營運。無代理程式、以瀏覽器為基礎存取和自動微分段等解決方案可確保生產營運而無需停機。透過以現代零信任方法取代易受攻擊的 VPN 和防火牆,製造商可以在不影響正常運作時間、安全性或使用者體驗的情況下提高安全性。