將您的工作負載資安全策略從防火牆轉變為零信任。

實現持續的威脅和資料安全

消除橫向移動威脅

與舊型架構相比,降低成本和複雜性
問題
在多雲環境中應對資安是一項複雜的工作。
保障現代工作負載的安全並非易事。
- 應用程式跨多個雲端平台、區域和可用區執行。
- 多樣化的流量路徑將工作負載連線到網際網路以及私有和公共應用程式。
- 關鍵任務應用程式必須微隔離,以防止攻擊者入侵。

每個面向網際網路的防火牆都是攻擊面。
私人網路啟用橫向移動
跨多個雲端提供者管理安全性非常複雜。
解決方案概述
透過零信任雲端實現卓越的雲工作負載安全性
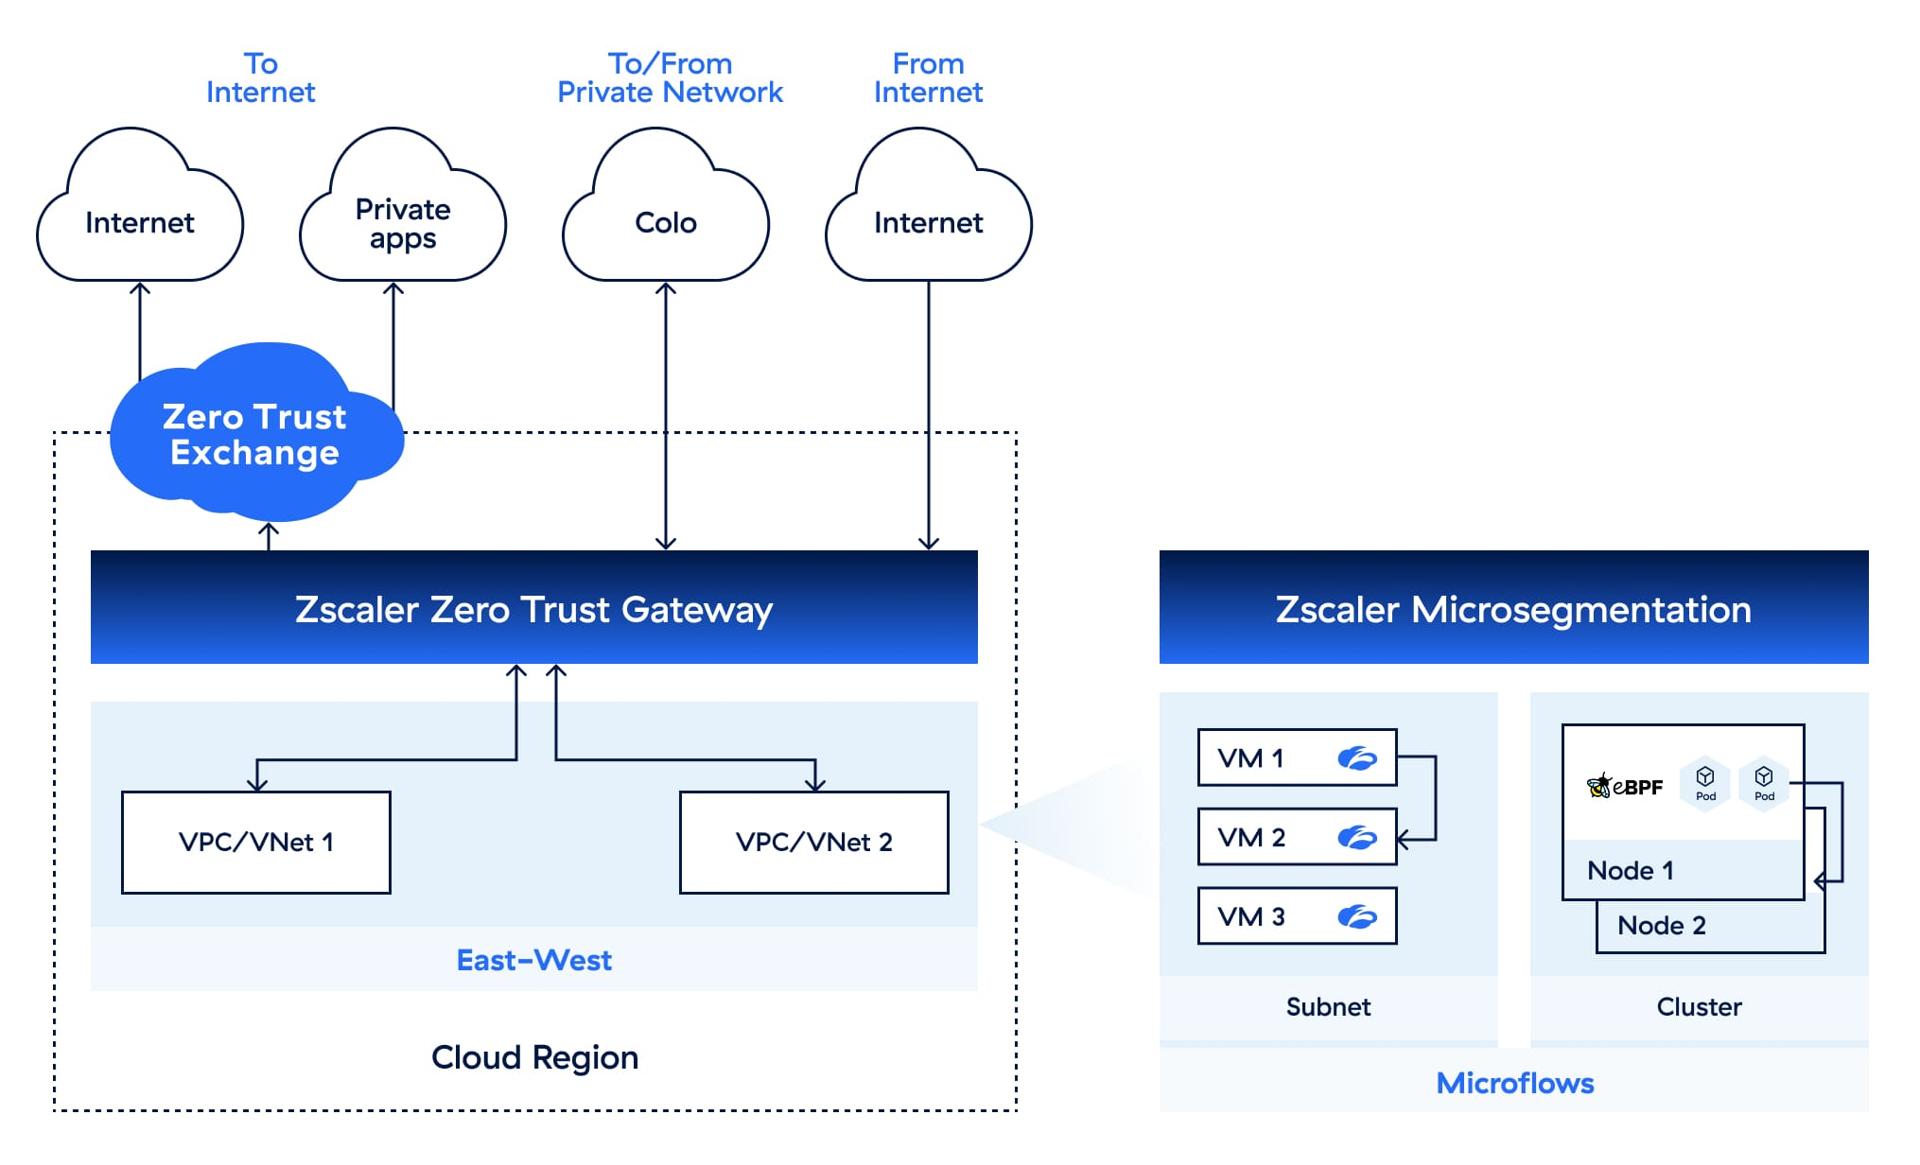
利用我們雲端原生的零信任平台,集中一處保護所有工作負載流量。使用一致的安全模型,保護從傳入/外傳和東西向連線到任何雲端的精細微流的一切事務。
好處
統一多雲環境的安全性

強制實施一致、全面的威脅預防和資料保護
強制實施對威脅和資料安全的全面保護。

消除橫向移動和攻擊面
消除橫向移動和攻擊面。

隔離並保護高風險應用程式
降低操作複雜性和成本。
使用案例
實現全面的混合雲工作負載安全性
保障工作負載的傳入和外傳流量安全
使用可擴展、可靠的安全解決方案,檢查所有流量,從而實現工作負載與網際網路或 SaaS 目標之間的安全連接性。

保障工作負載之間的流量的安全
使工作負載能夠與其他雲端區域、公有雲或內部部署資料中心中的其他工作負載安全地通訊。

微分段工作負載
利用 AI 支援的建議和本地強制措施保護關鍵任務應用程式。

部署選項
利用靈活的部署選項
以最適合您營運的方式部署零信任雲端:完全掌控您的雲端基礎設施,或將其作為閘道服務使用。

想在 AWS 租用戶中測試零信任雲嗎?

客戶成功案例
SoFi 簡化了多雲環境中的工作負載安全性
Inter 為跨多雲的工作負載提供無與倫比的控制和安全性
保障未來成長的安全:FICO 如何充滿信心地擁抱雲端
Siemens 採用零信任架構,可保護任何位置的工作負載


常見問題集
零信任架構的運作原則是,沒有任何實體(包括防火牆和 VPN)本質上值得信任,持續驗證並保障無論源自何處的每個工作負載和所有流量的安全。透過這種方式,零信任架構使攻擊面降至最低,防止威脅在環境中的橫向移動,並簡化工作負載安全,從而提高效率和保護能力。
使用 Zscaler Zero Trust Cloud 保護工作負載可以克服傳統防火牆的限制。Zero Trust Cloud 透過雲端規模的 TLS 偵測提供進階威脅和資料保護。首先,Zero Trust Cloud 運用基於代理的架構隱藏網際網路相關的所有工作負載,有效地減少攻擊面。第二,Zero Trust Cloud 強制執行對工作負載的最小權限存取來防止橫向威脅移動,並使用使用者定義的標籤進行精細控制。第三,透過將安全性功能整合到單一的綜合平台中,消除了對多個防火牆的需求,從而顯著降低營運複雜性和成本。
Zero Trust Cloud 透過單一的一致框架,集中和標準化跨所有雲端平台的工作負載安全管理,還提供即時流量檢查,簡化政策落實,並消除複雜的防火牆管理。這降低了營運複雜性和成本,同時實現可擴展、靈活、適應性強的安全性。Zero Trust Cloud 利用單一平台保護多雲環境中的所有流量路徑,並對工作負載進行微分段。