Visão geral
Detecte mais ameaças e responda mais rapidamente, 24 horas por dia, 7 dias por semana
Ative equipes de engenharia de detecção, inteligência sobre ameaças, pesquisa e busca baseadas em IA para se manter à frente de ameaças emergentes e avançadas. Aprimore as investigações com o contexto do ZIA e aplique automaticamente políticas do ZIA para conter as ameaças mais rapidamente.

Elimine o ruído
e concentre-se em ameaças reais

Mantenha cobertura 24x7
para que sua equipe possa dormir em paz

Confie em um parceiro de confiança
quando você precisa de experiência e conhecimento especializado
Visão geral do produto
O sistema de detecção e resposta gerenciadas (MDR) utiliza nossos especialistas internos para detectar, gerenciar, responder e remediar ameaças em grande escala para sua organização, liberando sua equipe para se concentrar em outras tarefas.
Aproveitando nossa plataforma Agentic SecOps e com o suporte de fluxos de trabalho agênticos e profunda integração com o ZIA, nossos especialistas fornecem detecções acionáveis de alta fidelidade com respostas abrangentes e personalizadas para sua organização, para que você possa passar mais rapidamente da detecção à contenção com os funcionários que já possui.

Benefícios
Foque nas ameaças ativas e nos riscos específicos do negócio

Detecte 4 vezes mais ameaças
Identifique as ameaças que suas soluções pontuais não identificam.

Reduza ruídos em 99%+
Elimine os falsos positivos para se concentrar nos sinais (e não no ruído).

Aja com base em insights e informações
Defina ações precisas com base em inteligência sobre ameaças e insights de rede e usuários do ZIA.

Responda 10 vezes mais rápido
Contenha as ameaças com orientação especializada, automação e suporte operacional prático.
Detalhes da solução
Agentes de IA
Agentes de IA realizam triagem, contextualização, investigação e muito mais para que sua equipe possa passar do alerta à ação mais rapidamente.

Aprimore os alertas com contexto do dispositivo, histórico de login do usuário, informações de IP e muito mais antes da triagem.
Filtre alertas difíceis de configurar com breves prompts em linguagem natural.
Faça e responda automaticamente a perguntas investigativas críticas antes que elas cheguem à sua equipe.
Forneça orientações específicas para contenção, erradicação e reforço da segurança em relação a cada ameaça detectada.
Expertise de elite
Ativar uma equipe de especialistas em detecção e resposta sempre ativa, que valida ameaças, reduz ruídos e ajuda você a lidar com ataques avançados sem aumentar o número de funcionários.

Desenvolva continuamente análises para detecções de alta fidelidade e otimize processos para obter respostas eficientes.
Transforme táticas e tendências dos invasores em prioridades de detecção claras e orientações práticas, com contexto que seus analistas podem aplicar imediatamente.
Aprimore a busca focada do ZIA com caça a ameaças em nuvens, terminais e identidades, recebendo resultados detalhados com evidências e próximos passos.
Acompanhe novas técnicas, ferramentas e campanhas e incorpore os aprendizados aos processos de engenharia de detecção e resposta.
Automação
Interrompa ameaças mais rapidamente com playbooks personalizáveis e sem código

Bloqueie URLs e IoCs automaticamente via ZIA, isole terminais via EDR, suspenda usuários através do seu IdP e muito mais.
Configure gatilhos e ações em minutos, sem precisar escrever scripts.
Exija a aprovação da sua equipe para as ações de resposta, a fim de manter a supervisão.
Envie alertas de MDR para sua plataforma de SIEM, SOAR ou ITSM para alinhá-los aos seus fluxos de trabalho existentes.
Relatórios
Visualize os resultados de detecção, resposta e busca e compare-os com os de organizações semelhantes.
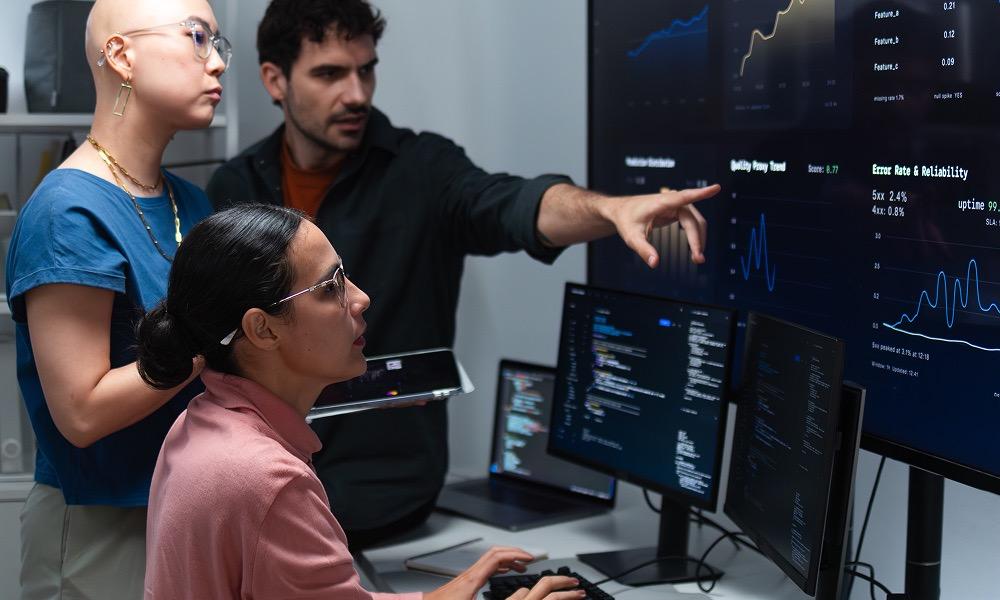
Entenda a rapidez e a precisão do seu programa de detecção e resposta e como ele evoluiu ao longo do tempo
Veja os resumos de cada hipótese, observação, recomendação e conclusão da investigação de ameaças
Descubra como sua postura de segurança contra ameaças se compara à de organizações semelhantes em todos os setores, número de funcionários e em toda a base de clientes de MDR
Identifique os adversários e as ferramentas que mais frequentemente visam sua organização e compare essas tendências com as de clientes de MDR do seu setor.
Casos de uso
Proteção comprovada que nunca falha

Stay ahead of modern ransomware. See how MDR provides high-fidelity detection of ransomware precursors, rapid containment and remediation of threats before impact, transparent threat hunting, and reporting on threat group and tool prevalence in your environment.
Streamline your response to user-reported phishing attempts. See how Zscaler combines AI and human expert analysis to analyze reported phishing emails, as well as how we make it easy to analyze reported phishing trends and send customized user feedback automatically.

Simplify cloud threat detection in complex environments. Zscaler MDR unifies data from AWS, GCP, Azure, and leading cloud security tools like Wiz to detect and stop cloud threats before impact. Our comprehensive integrations and 24×7 cloud security expertise help you manage your entire cloud attack surface—from control plane to workload—proactively addressing both active threats and risks like vulnerable software, misconfigurations, and toxic combinations.

Gain cost-effective storage that improves your security posture. See how you can store MDR data or other raw data (JSON, syslog messages, anything line delimited that you can write to an S3 bucket) for any length of time specified by you. You can query that data yourself or let Zscaler MDR leverage those sources for our threat investigations.
Get new insights from your ZIA telemetry and automatically update policies to contain threats. Take the quickest path from detection to protection by using your Zscaler telemetry and inline controls for detection, investigation context, and automated responses like adding domains, URLs, or IPs to deny lists and applying browser isolation or conditional access policies.
Key Domains
Defend against threats across your environment

Identity
Protect your users’ email, identities, and SaaS apps

Endpoint
24×7 endpoint threat protection across your organization

Cloud
Understand and manage your cloud-based attack surface

Prevent potential business and financial impact from email attacks

Network
Get new insights from your ZIA telemetry and automatically contain threats.
A plataforma da Zscaler
A plataforma de cibersegurança para a era da IA: construída com base em zero trust para proteger usuários, cargas de trabalho, filiais e dispositivos por meio da maior nuvem de segurança inline do mundo.


Perguntas frequentes
MDR é um serviço de cibersegurança que ajuda as organizações a detectar, analisar e mitigar rapidamente as ciberameaças. Ela vai além do simples monitoramento, dando um passo além para investigar e remediar ameaças antes que elas possam ter um impacto negativo.
O sistema de MDR integra-se com uma ampla gama de ferramentas de segurança para fornecer detecção e resposta abrangentes em todo o seu ambiente. Encontre a lista de integrações de MDR aqui.
Não, a MDR não substitui seu SOC atual. A MDR complementa e aprimora seu SOC existente. Considere-nos como seu parceiro de confiança, oferecendo a experiência, as ferramentas e o suporte necessários para tornar seu SOC mais eficiente.
A MDR pode ser integrada ao Zscaler Internet Access (ZIA) para aprimorar automaticamente as investigações com telemetria da web e firewalls, incluindo o contexto do usuário e do aplicativo, permitindo confirmar ameaças mais rapidamente sem precisar alternar entre ferramentas. Quando uma ameaça é confirmada, a MDR também pode acionar ações de resposta automática no ZIA (como o bloqueio de domínios, URLs ou IPs maliciosos) para ajudar a conter o risco de forma rápida e consistente entre os usuários.