Comprehensive Endpoint-to-Cloud Threat Visibility, Detection, and Control
Achieve end-to-end visibility, inline threat detection, and adaptive risk-based policy enforcement.
Lückenloser Kontext von Endgeräten bis zur Cloud
Endpoint Context kombiniert Signale aus Identitätsverwaltung, Endgeräten, Netzwerken und Cloud-Umgebngen für umfassende Transparenz und adaptive risikobasierte Richtliniendurchsetzung, um Trojaner-Installer, schädliche Apps und „Living off the Land“-Angriffe (LOTL) – sogar im verschlüsselten Traffic – mit Echtzeit-Korrelation von Endgeräten bis zur Cloud zu stoppen. Unsere Lösung ist in die Zscaler Zero Trust Exchange, um Transparenzlücken in den Bereichen SecOps und NetOps zu beseitigen und die Erkennung und dynamische Abwehr von Bedrohungen in großem Maßstab zu beschleunigen.
Sicherheitsbeauftragte haben Schwierigkeiten, einen lückenlosen Überblick darüber zu erhalten, welche Anwendungen auf den Endgeräten ihres Unternehmens nicht genehmigt, ungepatcht und anfällig sind. Stattdessen werden sie mit einer unübersichtlichen und ständig zunehmenden Flut von Warnmeldungen aus verschiedenen Tools konfrontiert, die überprüft und analysiert werden müssen, um daraus Maßnahmen abzuleiten. Bei herkömmlichen Netzwerksicherheitstools mangelt es oft an Transparenz hinsichtlich verschlüsselter Payloads und Aktivitäten jenseits der Endgeräte, wodurch Unternehmen der Gefahr lateraler Angriffe und Sicherheitslücken ausgesetzt sind.

Einheitliche Bedrohungsabwehr vom Endgerät bis zur Cloud auf Zero-Trust-Basis
Zscaler schließt kritische Lücken in der Transparenz und Erkennung durch einheitliche Endgeräte- und Cloud-Telemetrie, Inline-Überprüfung des verschlüsselten Traffics und dynamische risikobasierte Kontrolle – alles innerhalb der Zscaler Zero Trust Exchange. Durch die Bereitstellung umfassender Transparenz und tiefgreifender Kontextinformationen versetzt Zscaler Sicherheits- und Netzwerkfachkräfte in die Lage, blinde Flecken zu beseitigen, Angriffe schneller zu erkennen und abzuwehren sowie Zero Trust durchzusetzen, ohne den Betrieb oder die User Experience zu beeinträchtigen.
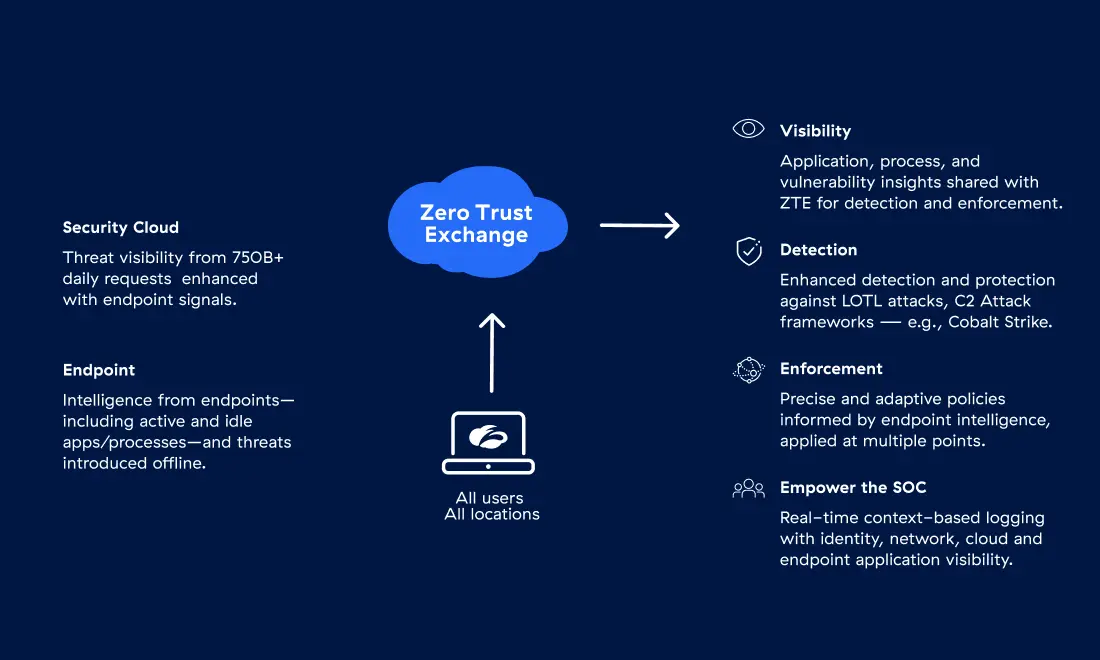
Umfassende Transparenz der Bedrohungen von Endgeräten bis zur Cloud
Von Aktivitäten auf Endgeräten bis hin zur Cloud können SecOps-Fachkräfte kritische blinde Flecken schließen, die andere Tools übersehen – versteckte Bedrohungen im verschlüsselten Traffic aufdecken und Unternehmen auch bei hohen Datenvolumen sichern.
Tiefgreifende, kontextreiche Erkenntnisse, die verborgene Bedrohungen aufdecken
Über die oberflächliche Erkennung hinausgehend, deckt die Korrelation von Echtzeit-Endgeräte-Telemetrie mit Cloud-Aktivitäten versteckte Bedrohungen wie trojanisierte Installationsprogramme, schädliche Anwendungen und verschlüsselte Payloads auf, die von herkömmlichen Sicherheitstools übersehen werden.
Dynamische risikobasierte Kontrollen zur schnelleren Abwehr von Bedrohungen
Sicherheitsrichtlinien können sich in Echtzeit an das Endgerätrisiko, Schwachstellen und Verhalten anpassen – und so risikoreiche Prozesse und schädliche Aktivitäten blockieren, bevor sich Bedrohungen ausbreiten können.
Schnelle Reaktion zur Stärkung der SecOps-Fachkräfte
Verbesserte Transparenz und Protokollierung verkürzen die Erkennungs- und Reaktionszeiten bei der Bedrohungsabwehr.

Zscaler wandelt Signale von Endgeräten in Sicherheitsmaßnahmen um.

Endgeräte-Telemetrie und Transparenz
Erfassen Sie Telemetriedaten auf Prozessebene in Echtzeit und streamen Sie diese in ZIA-Protokolle und NSS-Feeds – so erhalten NetOps und SecOps einen klaren Überblick über die Aktivitäten auf Endgeräten und an Trafficquellen.

Risikobasierte Richtlinienkontrollen
Adaptive Richtlinien für Cloud Firewall, DNS und SSL werden auf Basis von Echtzeit-Telemetriedaten und Verhaltensrisiken angewendet, um Prävention und SecOps-Workflows miteinander zu verbinden.

Cloud-Sandbox-Integration
Automatische Analyse offline eingeschleuster Dateien mit AI Instant Verdict und Cloud Sandbox – für schnelle und umsetzbare Erkenntnisse über Bedrohungen für SecOps-Fachkräfte.

CVE-Transparenz und Schwachstellenanalyse
Korrelieren Sie Endgeräte- und Betriebssysteminventar mit CVE-Daten, um anfällige Assets aufzudecken, die Patch-Verwaltung zu priorisieren und die Durchsetzung zu verschärfen.

MD5- und Signaturprüfung
Die Integrität von Dateien wird mithilfe von MD5-Hashes und Codesignierung überprüft, um manipulierte ausführbare Dateien zu blockieren und die Bedrohungsanalyse sowie die Reaktion auf Sicherheitsvorfälle zu unterstützen.

Plattform-APIs und -Integration
Nutzen Sie APIs, um Endpoint Intelligence in SIEM-, SOAR- und ITSM-Systeme zu integrieren – und ermöglichen Sie so die Kontextualisierung von Warnmeldungen, die Automatisierung und die Effizienz der SecOps.
Praxisbasierte Szenarien auf Basis von Endgeräte-Transparenz
Catch “Living Off the Land” techniques, unauthorized tools, and tampered installers early using real-time process telemetry and binary validation.
Expose shadow IT and known-vulnerable apps by combining app classification with CVE intelligence for better risk control.
Scan files from USB, Airdrop, or Bluetooth using AI Instant Verdict and Cloud Sandbox to block threats before they run.
Apply real-time policies that automatically block, isolate, or allow apps and processes based on behavioral risk.
Use endpoint insights to drive Firewall, DNS, and SSL/TLS decryption decisions—enabling smarter, zero trust-aligned controls.
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.

Ressourcen kennenlernen und erkunden
Häufig gestellte Fragen
User-Identität und Netzwerksignale allein liefern keine zuverlässigen Auskünfte über Vertrauenswürdigkeit bzw. Risiko eines Geräts. Endpoint Context unterstützt Sie bei der Beantwortung von Fragen wie:
- „Handelt es sich um das vom User verwaltete Gerät?“
- „Ist das Gerät funktionsfähig/konform?“
- „Handelt es sich um eine genehmigte Anwendung, die auf einem Endgerät ausgeführt wird?“
- „Stammt diese Zugriffsanfrage von einem Endgerät mit erhöhtem Risiko?“
Die Daten, die all diese Fragen beantworten, können als Kriterien für die Erstellung und Durchsetzung von Richtlinien verwendet werden, die zu anpassungsfähigeren und präziseren Sicherheitskontrollen führen.
Gängige Signale:
- Geräteidentität
- Betriebssystem/Plattform
- Status (verwaltet bzw. nicht verwaltet)
- Sicherheitsstatus/Konformität
- Status der Sicherheitskontrollen
- Präsenz/Zustand von Agents
- Status von Anwendungen (genehmigt/nicht genehmigt/ungepatcht/ohne Signatur)
- Weitere Attribute, die zur Bewertung von Endgeräten erforderlich sind
Endpoint Context ist so optimiert, dass die Auswirkungen auf den User minimiert werden. Etwaige wahrgenommene Verzögerungen resultieren in der Regel aus Sicherheitsüberprüfungen oder Anforderungen an die Signalaktualität. Richtlinien sollten so angepasst werden, dass ein ausgewogenes Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit gewährleistet ist. Weitere Informationen zu Endpoint Context finden Sie in unserem Dokumentationsportal.
Demo anfordern
Wie gefährdet sind Sie? Finden Sie es heraus und erfahren Sie, wie Sie Ihre Geschäftsabläufe mit unserer Zero-Trust-Exchange-Plattform sicher und schnell optimieren können.