
Keine laterale Ausbreitung von Bedrohungen dank Zero Trust SD-WAN
Café-ähnliche Zweigstellen ohne Angriffsfläche und ohne Routing-Komplexität.

Sichere Anbindung von Zweigstellen und Fabriken ohne die Komplexität von Firewalls und VPNs
Eine veraltete Zweigstellenarchitektur begünstigt Ransomware-Angriffe, die laterale Ausbreitung von Bedrohungen und betriebliche Komplexität. Zero Trust SD-WAN bietet eine einfache, kostengünstige und sichere Architektur zur Verbindung von Standorten, Fabriken und Zweigstellen bei gleichzeitiger Segmentierung von OT- und IoT-Geräten.

Schnellere Bereitstellungen und weniger Komplexität

Gesteigerte Performance, erstklassige User Experience und optimale Agilität

Geringere Kosten und Geschäftsrisiken
Das Problem
Herkömmliches SD-WAN erleichtert die Verbreitung von Ransomware
Ihre User und Geräte benötigen sicheren Zugriff auf kritische Anwendungen im Internet, in öffentlichen Clouds und privaten Rechenzentren. Herkömmliche SD-WAN-Lösungen (Software-Defined Wide Area Network) erreichen dies durch Ausweitung Ihres Netzwerks. Leider ermöglichen sie Angreifern auch, sich Zugang zu Ihrem Netzwerk zu verschaffen und sich dort frei zu bewegen.

Größere Angriffsfläche
Durch Remote-Zweigstellen entstehen mehr Einstiegspunkte, wodurch Firewalls und VPN-Gateways zu potenziellen Auslösern von Zero-Day-Bedrohungen werden.

Risiko lateraler Ausbreitung
Infizierte Geräte in Zweigstellen können Ransomware im gesamten Netzwerk verbreiten und in weniger als einer Stunde Ausfälle verursachen.

Hohe Kosten und Komplexität
Die Verwaltung von Firewalls, Proxys und IP-basierten Richtlinien erhöht die Betriebskosten und verringert die Agilität.

Negative Anwendererfahrungen
Traffic-Backhauling und redundante Sicherheitsprüfungen beeinträchtigen die Anwendungsleistung und frustrieren die User.
Produktübersicht
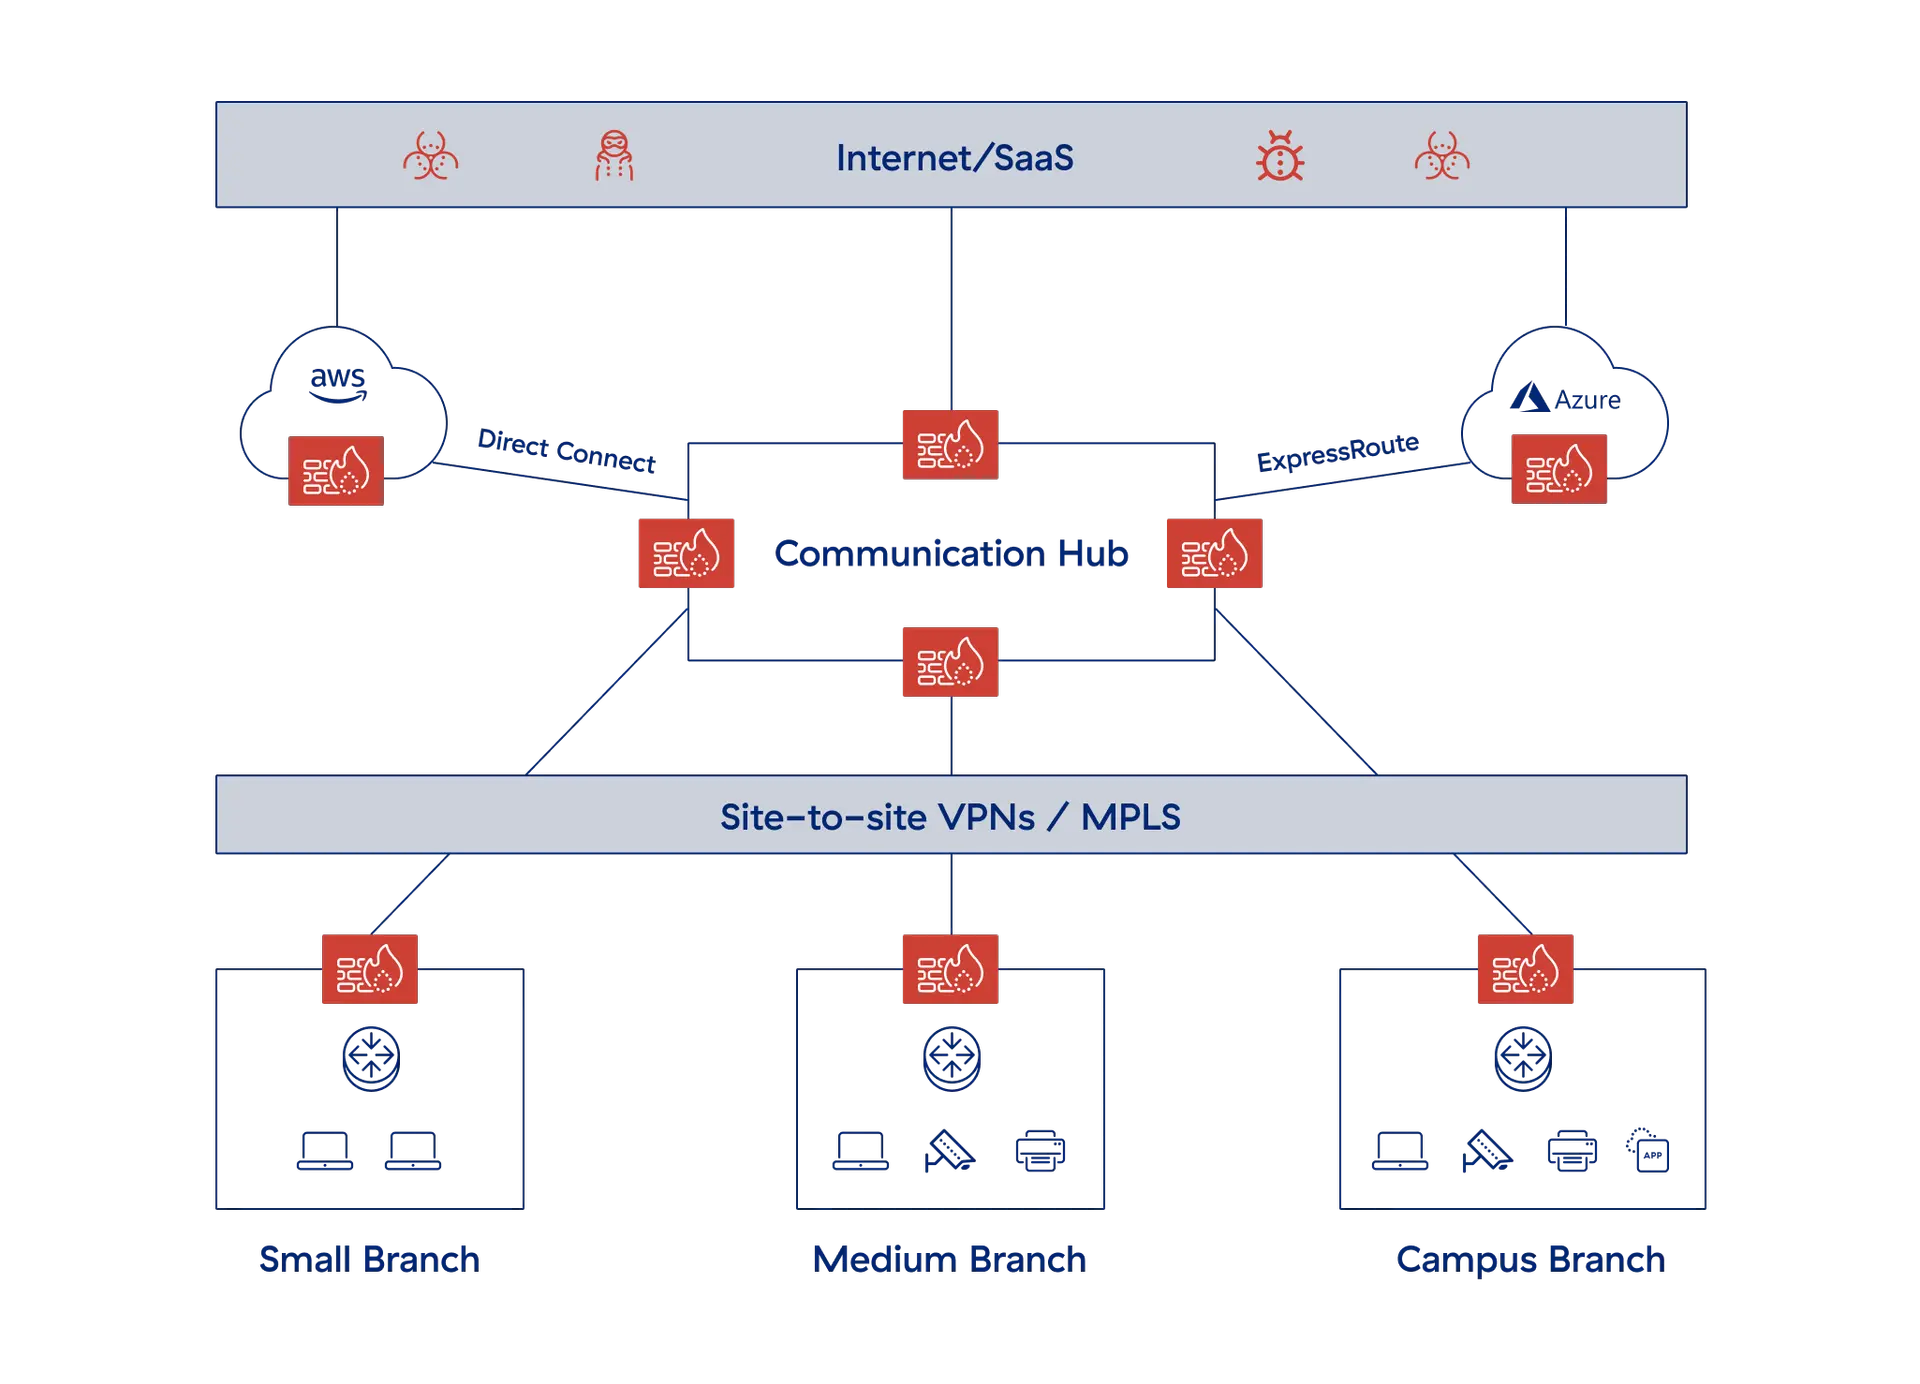
Zscaler Zero Trust SD-WAN verbindet User, Geräte und Workloads sicher über Zweigstellen, Rechenzentren und die Cloud. Im Gegensatz zu herkömmlichen Architekturen werden Zweigstellen ähnlich wie Cafés segmentiert und abgesichert, wobei der Traffic über eine beliebige Breitbandverbindung sicher an die Zscaler-Plattform weitergeleitet wird — VPNs und komplexes Overlay-Routing entfallen.
Zero Trust SD-WAN basiert auf der branchenführenden Zscaler Zero Trust Exchange™ und setzt granulare, kontextabhängige Richtlinien durch, um sicheren Zugriff zu gewährleisten, Cyberbedrohungen abzuwehren und Datenverluste zu verhindern. Der Traffic in den Zweigstellen wird in Echtzeit überprüft und stellt dadurch eine robuste Sicherheit und nahtlose User Experience bereit.

Vorteile
Vernetzen und schützen Sie Ihr gesamtes Ökosystem

Schnellere Bereitstellung in Zweigstellen
Mit der integrierten Segmentierung können Sie Zweigstellen schnell einrichten, laterale Bewegungen unterbinden und ältere OT-Systeme absichern, um eine schnelle und sichere Konnektivität zu gewährleisten.

Segmentierung ohne Legacy-Firewalls
Dank des Verzichts auf VPNs, Proxys, NAC-Switches und unnötige Routing-Komplexität sind keine East-West-Firewalls mehr erforderlich und die IT-Infrastruktur wird vereinfacht.

Keine laterale Ausbreitung von Bedrohungen
Gewähren Sie Direktzugriff auf Anwendungen und nicht auf Ihr Netzwerk und eliminieren Sie die offene Angriffsfläche, die beim Einsatz einer Site-to-Site-VPN-Architektur entsteht.

Verbesserte User Experience und Produktivität
Ersetzen Sie komplexe Site-to-Site-VPNs durch eine Direct-to-Cloud-Architektur, die den Anwendungstraffic optimiert und die Performance verbessert.
Produktdetails
Beschleunigen Sie Verbindungen zu Ihren Zweigstellen, Fabriken und Rechenzentren ohne die Komplexität von VPNs oder Overlay-Routing. Mit einer physischen oder virtuellen Zscaler Edge Appliance, die als Gateway oder im One-Arm-Modus eingesetzt wird, können Sie ISP-Verbindungen verwalten und Traffic an die Zero Trust Exchange weiterleiten.
- Zero-Touch-Bereitstellung mit vorgefertigten Vorlagen
- Flexible Richtlinien und Auswahlkriterien für die Traffic-Weiterleitung
- Einheitliche Zero Trust-Richtlinie für die Verbindung von User zu Anwendung, IoT-Gerät zu Anwendung und Server zu Server
- Dynamische anwendungsbezogene Pfadauswahl
- Zero-Trust-Gerätesegmentierung ohne Agents

Anwendungsfälle
Zero Trust SD-WAN in Aktion

Mit einer Direct-to-Cloud-Architektur, die die Anwendungsperformance verbessert, können Sie auf komplexe Site-to-Site-VPNs oder Hub-and-Spoke-Netzwerke verzichten.

Ermöglichen Sie Zweigstellen die schnelle Verbindung zu privaten Unternehmensanwendungen in einer anderen IT-Umgebung mit Zero-Touch-Bereitstellung ohne Integration von Netzwerken.

Stellen Sie externen Usern clientlosen, browserbasierten Zugriff auf SSH/RDP-Ports auf OT-Ressourcen bereit und entfernen Sie gleichzeitig ungeschützte Ports oder VPN-Endgeräte, um die Angriffsfläche zu minimieren.

Erhalten Sie umfassende Transparenz und Einblicke in IoT-Geräte in Zweigstellen. Klassifizieren Sie Geräte automatisch anhand von Trafficprofilen und verwalten Sie problemlos Richtlinienkontrollen für den IoT-Traffic.
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.

Erfolgsgeschichten unserer Kunden


Cushman & Wakefield senkt Kosten und beschleunigt die Integration nach Fusionen und Übernahmen
Graphic Packaging unterbindet laterale Bewegungen mit Zero Trust
Siemens implementiert Zero-Trust-Konnektivität für Zweigstellen und Fabriken
Gray Television vereinfacht die Zweigstellenkonnektivität mit Zero Trust SD-WAN


FAQ
FAQs
SD-WAN kann MPLS in den meisten Fällen ersetzen. Für Unternehmen mit bestimmten Compliance- oder Datenschutzanforderungen empfiehlt sich aber unter Umständen eine Kombination aus beiden. MPLS-Leitungen können bei Bedarf auch als SD-WAN-Routen fungieren. Daher können MPLS-Leitungen während einer Migration beibehalten und später gegebenenfalls eingestellt werden.
Zero Trust SD-WAN schließt kritische Netzwerksicherheitslücken, die durch herkömmliche SD-WANs entstehen. Es erweitert Zero Trust auf die gesamte Umgebung und ermöglicht eine konsistente Richtliniendurchsetzung für alle User, IoT/OT-Geräte und Anwendungen. Indem User und Geräte über ein Zero-Trust-Netzwerk-Overlay mit Apps verbunden werden, wird die Komplexität der Netzwerkverwaltung reduziert und die laterale Ausbreitung von Bedrohungen verhindert.
Ja, SD-WAN eignet sich gut für Unternehmen mit häufig wechselnden oder temporären Zweigstellen. Es ermöglicht eine schnelle Einrichtung, einfache Verwaltung und kostengünstige Konnektivität über das öffentliche Internet und ist damit flexibler als herkömmliche Optionen wie MPLS.
Demo anfordern
Erfahren Sie, wie Sie mit Zero Trust Branch laterale Bewegungen unterbinden und den Zero-Trust-Zugriff auf alle Standorte, User, Geräte und Server ausweiten können.