Schutz für East-West-Traffic ohne Firewalls
Segmentieren Sie Workloads in verschiedenen Cloud-Umgebungen, Regionen und VPCs/VNETs
Verbinden Sie Cloud-Workloads sicher mit Workloads in anderen Cloud-Regionen, öffentlichen Cloud-Infrastrukturen oder VPCs/VNets – ohne komplexes, manuelles Cloud-Routing.

Abwehr von Ransomware-Angriffen

Keine laterale Ausbreitung von Bedrohungen

Segmentierung kritischer Anwendungen
Das Problem
Firewalls können Ihre Workloads nicht Cloud-übergreifend schützen
VPNs und Firewalls basieren häufig auf starren, komplexen Regeln und Richtlinien zur Segmentierung von Workloads. Ihre statische Natur erleichtert die laterale Ausbreitung von Bedrohungen sowie unbefugte Zugriffe und vergrößert somit die Angriffsfläche. Dies kann schwerwiegende Folgen haben:

Komplexe und schwer zu verwaltende Firewall-Richtlinien

Probleme mit überlappenden IP-Adressen in VPCs/VNETs

Höhere Risikoexposition in der gesamten Umgebung
Lösungsüberblick
Vereinfachen und schützen Sie die Verbindungen zwischen Workloads mit Zscaler Zero Trust Cloud. Heute werden Anwendungen zunehmend als verteilte Mikrodienste konzipiert, die in VPC-/VNet-Umgebungen bereitgestellt werden. Eine sichere Konnektivität zwischen diesen Workloads ist nur mit einer Cloud-nativen Zero-Trust-Architektur möglich.

Segmentieren Sie Workloads cloud- und regionenübergreifend, um granulare Kontrollmechanismen für Workload-Traffic durchzusetzen. Mit Zero Trust Cloud setzen Sie das Prinzip der minimalen Rechtevergabe für jede Workload konsequent um. Sie nutzen einfach Ihre eigenen Tags, um Ihre verteilte Infrastruktur sicher und präzise zu segmentieren.

Vorteile
Workload-Sicherheit und -Segmentierung ohne Komplexität

Verbinden Sie keine Netzwerke, sondern Anwendungen
Sichere Verbindung von Workloads ohne Umstrukturieren Ihrer Netzwerke

Stoppen Sie Ransomware-Angriffe
Minimieren Sie die Angriffsfläche und eliminieren Sie die laterale Ausbreitung von Bedrohungen

Segmentieren Sie Workloads in mehreren Cloud-Umgebungen/Regionen
Erzwingen Sie Zugriff auf Workloads nach dem Prinzip der minimalen Rechtevergabe basierend auf den Geschäftsanforderungen
Anwendungsfälle
Vereinfachen Sie die Sicherheit von Multicloud-Workloads

Verschieben Sie unternehmenskritische Anwendungen aus lokalen Umgebungen in die Cloud, ohne ihre Sicherheit zu beeinträchtigen.

Ermöglichen Sie eine sichere und nahtlose Konnektivität von Workloads in mehreren Cloud-Umgebungen.

Gewährleisten Sie nahtlose Compliance mit Anforderungen zur Segmentierung gemäß DSGVO, HIPAA, PCI DSS etc.

Möchten Sie Zero Trust Cloud in einer AWS-Instanz testen?
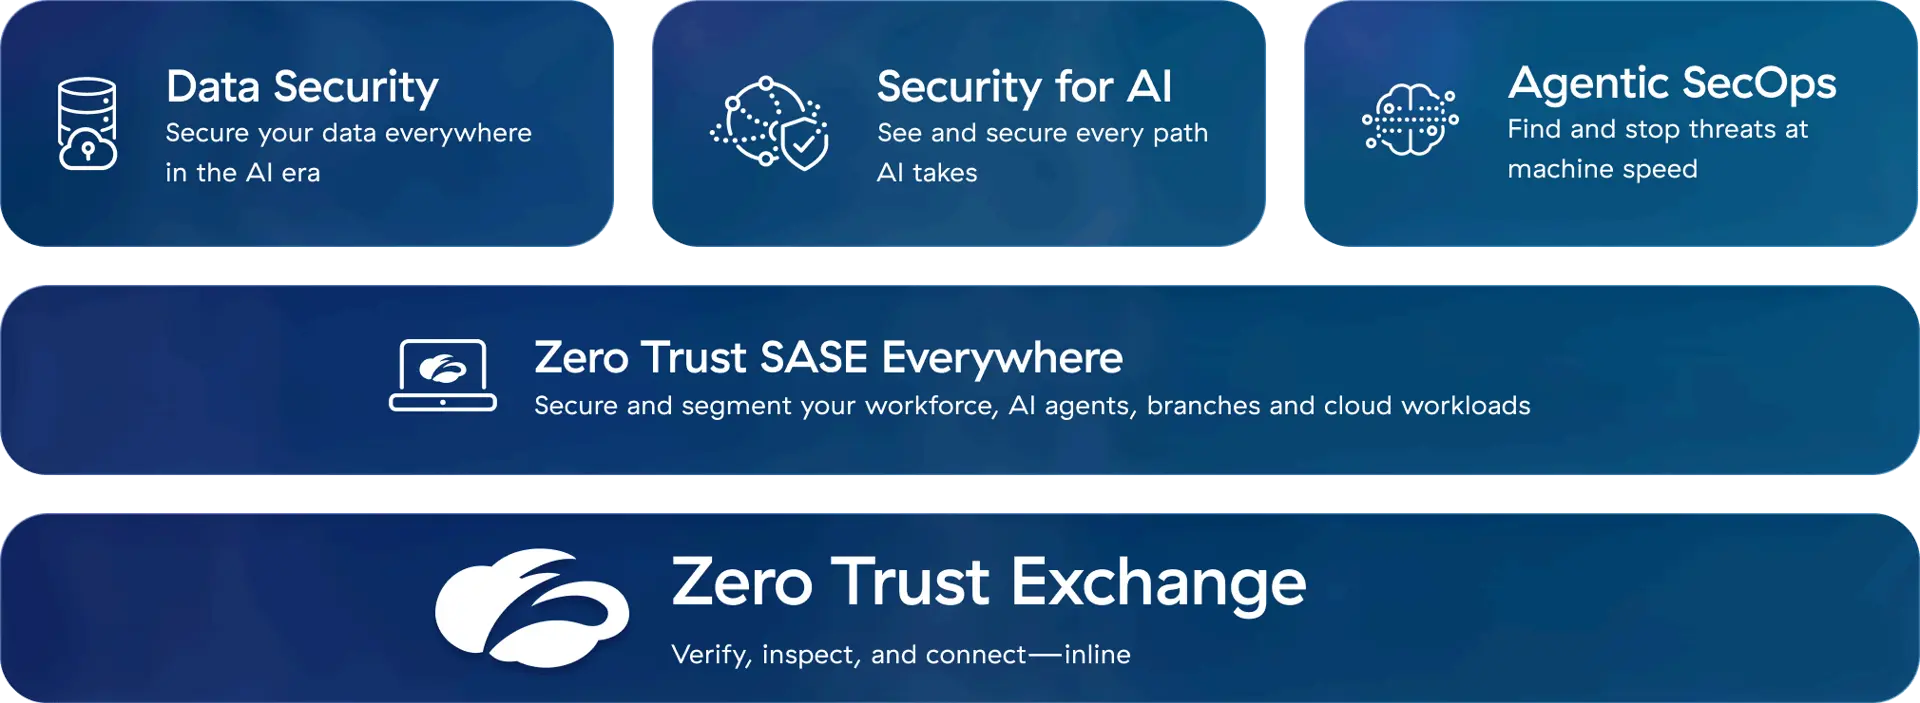
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.
Erfolgsgeschichten unserer Kunden
FICO erweitert Zero Trust auf Workloads in Produktionsumgebungen in der Cloud
Micron sichert Workloads in Hybrid-Cloud-Umgebungen
NOV senkt die Kosten und sichert Workloads weltweit

FAQ
Wir sprechen von East-West-Traffic, sobald Ihre Workloads untereinander Daten austauschen – sei es innerhalb einer Cloud oder über mehrere Clouds, Regionen und Verfügbarkeitszonen hinweg. Häufig stellen Unternehmen Workloads über verschiedene VPCs oder VNets innerhalb derselben Region bereit, die sie dann zuverlässig absichern müssen. Herkömmliche Architekturen, die auf Firewalls und VPNs basieren, können diesen Traffic nicht wirksam absichern. Damit setzen sich Unternehmen erheblichen Risiken aus.
Herkömmliche Architekturen, die auf Firewalls und VPNs basieren, vergrößern die Angriffsfläche und begünstigen die laterale Ausbreitung von Bedrohungen. Darüber hinaus sind diese Lösungen oft schwer zu verwalten und verursachen hohe Wartungskosten. Infolgedessen werden Organisationen anfälliger für Ransomware-Angriffe und sehen sich häufig mit Problemen wie IP-Konflikten konfrontiert.
Eine Zero-Trust-Architektur segmentiert und schützt den East-West-Traffic, indem für jede Workload minimale Zugriffsrechte durchgesetzt werden. Indem implizites Vertrauen konsequent abgeschafft wird, wird die laterale Ausbreitung von Bedrohungen wie Ransomware verhindert. Mit Zero Trust wenden Sie granulare, Tag-basierte Richtlinien an, um Workloads in Multi-Cloud-Umgebungen zu schützen. So verringern Sie die Angriffsfläche Ihres Unternehmens effektiv.