Redéfinir l’accès privilégié pour les employés, les sous-traitants et les utilisateurs tiers
Fournissez un accès sécurisé aux environnements IT et OT pour tous les utilisateurs internes et externes. Appliquez des politiques Zero Trust granulaires, simplifiez la gestion des identifiants et respectez les exigences de conformité.

Éliminer les VPN, agents et fermes VDI traditionnels

Réduire considérablement les cyber-risques avec le Zero Trust

Améliorer l’efficacité opérationnelle et la sécurité
Détails du produit
Zscaler Privileged Remote Access fournit une solution de gestion des accès distants privilégiés basée sur le Zero Trust, qui permet de sécuriser l’accès aux systèmes et aux périphériques où qu’ils se trouvent.
Zero Trust PRA offre un accès sans client via navigateur, avec supervision complète des sessions, contrôles de gouvernance, transferts de fichiers en sandbox et accès centralisé aux environnements cloud, sur site et OT.
- Éliminez le risque d’infections par des malwares provenant de terminaux non gérés.
- Protéger la disponibilité des systèmes, l’intégrité des données et la sécurité opérationnelle
- Éviter les contraintes liées aux VPN et aux agents installés sur les terminaux

Avantages
Bloquer les cyberattaques grâce à un accès privilégié fondé sur le Zero Trust

Augmenter la disponibilité et réduire les risques
Accordez aux fournisseurs et partenaires un accès rapide et sécurisé aux systèmes et équipements.

Renforcer la sûreté et la sécurité
Maintenez vos réseaux critiques invisibles sur Internet afin de réduire le risque de cyberattaques.

Garantir une expérience utilisateur exceptionnelle
Accordez aux utilisateurs distants un accès rapide et fluide aux ressources, sans VPN.

Accélérer la convergence IT/OT
Appliquer le modèle de sécurité Zero Trust à l’ensemble de vos environnements IT, OT et IoT/IIoT pour accompagner la transformation numérique.
Cas d’utilisation
Répondre aux besoins critiques d’accès à l’IT/OT

Accordez aux tiers un accès distant simple et sécurisé aux systèmes critiques de l’entreprise, en minimisant les risques grâce à des contrôles d’accès basés sur les rôles et à l’injection d’identifiants, tout en éliminant les VPN.

Activez des contrôles de gouvernance robustes, l’enregistrement des sessions et leur surveillance. Des journaux d’audit détaillés des actions des utilisateurs et des interactions avec le système facilitent la mise en conformité, réduisent les risques et renforcent l’intégrité opérationnelle.

Accordez aux utilisateurs et appareils un accès sécurisé et fluide aux machines et aux systèmes de production, ainsi qu’aux applications critiques. Optimisez les workflows de maintenance prédictive, de diagnostic et de mise à jour, en préservant l’efficacité opérationnelle sans compromettre la sécurité.

Déployez un jump box isolé, instancié à chaque session, pour assurer l’accès via un client lourd, bloquer les déplacements latéraux, supprimer les identifiants permanents et procéder à une suppression automatique assortie d’audit complet.
La plate-forme Zscaler
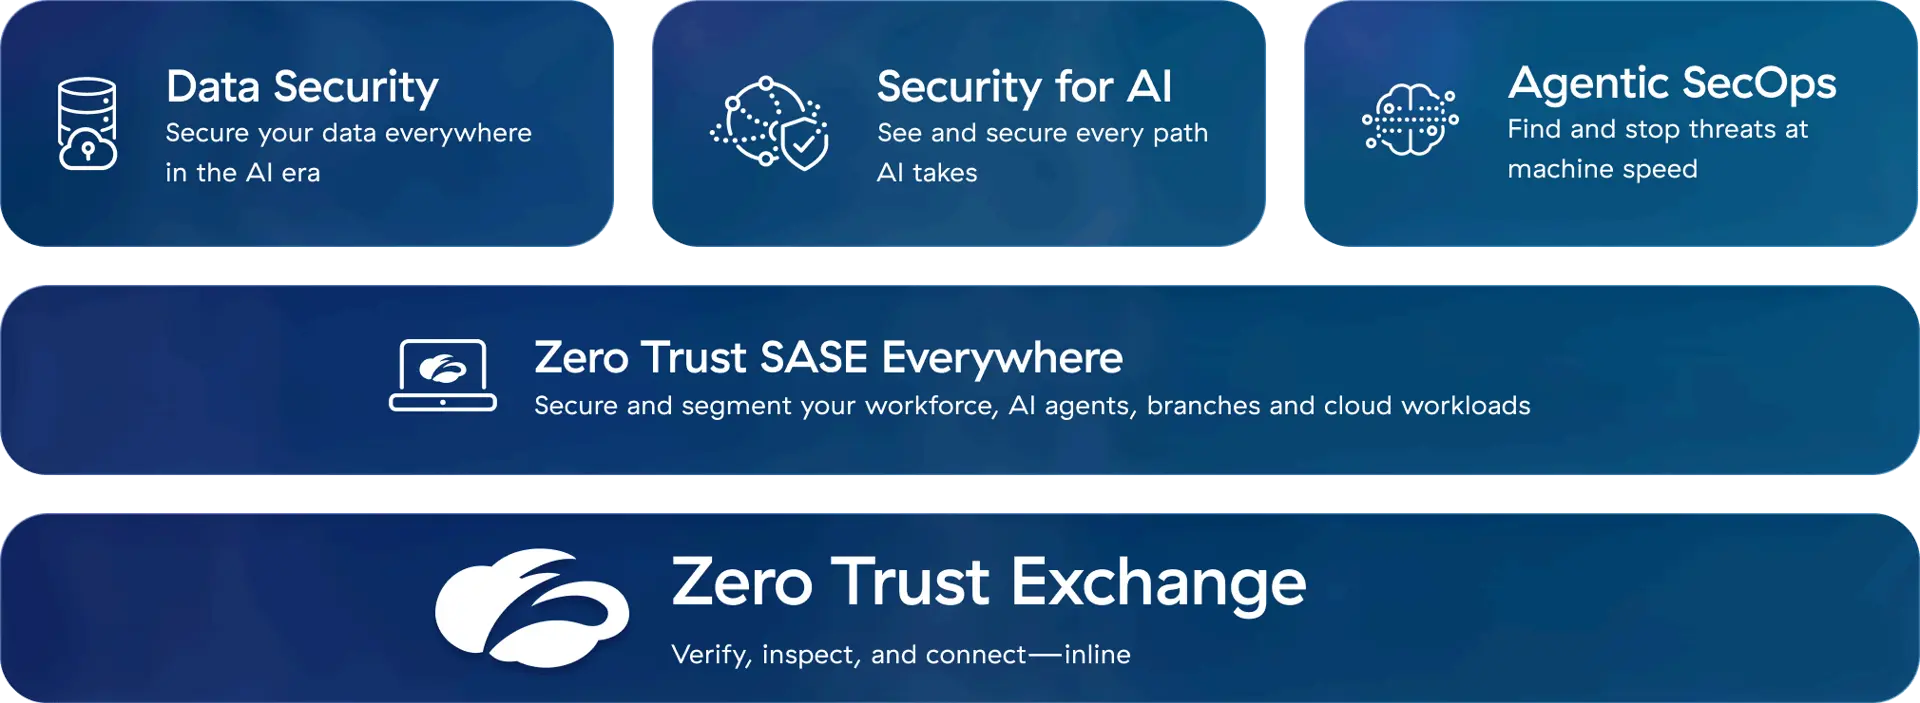
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.
Témoignages de réussite de nos clients
Siemens accélère la numérisation sécurisée des environnements OT
Kubota Australia met en place des entrepôts sans infrastructure

FAQ
Zscaler PRA établit des connexions ciblées par application, bloque les déplacements latéraux, réduit la surface d’attaque et supprime le besoin de VPN. Contrairement aux solutions PAM traditionnelles qui s’appuient sur des VPN ou des bastions, Zscaler PRA utilise l’accès réseau Zero Trust pour maintenir les ressources invisibles jusqu’à l’octroi explicite d’un accès. Solution cloud conçue pour les environnements hybrides, Zscaler PRA est également plus simple à déployer que les PAM traditionnels. Grâce à son accès sans client et sans friction, ainsi que son système de courtage de sessions à la demande, Zscaler PRA permet aux tiers et sous-traitants autorisés d’accéder aux systèmes, tout en assurant un audit complet et l’enregistrement intégral des sessions.
Zscaler PRA s’intègre aux fournisseurs d’identité tels qu’Okta et Microsoft Azure AD, en s’appuyant sur SAML/OIDC et SCIM pour l’authentification et la gestion des utilisateurs. Le fournisseur d’identité gère l’authentification, permettant des flux sans mot de passe et en authentification unique (SSO), avec des contrôles d’accès conditionnels adaptés aux attributs des utilisateurs. Cette intégration renforce une sécurité centrée sur l’identité, avec déprovisionnement automatique et gestion des politiques adaptée à l’évolution des statuts et des groupes utilisateurs.
Zscaler PRA répond à un large éventail d’exigences de conformité : ISO 27001, ISO 27701, SOC 2, FedRAMP et GovRAMP. Il est également conforme au modèle de maturité Zero Trust de la CISA, ce qui en fait une solution idéale pour les environnements réglementés et gouvernementaux. La plateforme propose des fonctionnalités telles que l’audit et l’enregistrement granulaire des sessions, le coffre-fort d’identifiants et la séparation des tâches — autant d’éléments essentiels pour répondre aux exigences de conformité des environnements critiques, OT et IT.
Zscaler PRA applique des contrôles Zero Trust aux réseaux OT, rendant les actifs OT et IIoT (Internet industriel des objets) invisibles aux menaces. Pour ce faire, il élimine les ports ouverts et supprime toute connectivité réseau directe entre les utilisateurs et les ressources OT. La solution fournit un contrôle d’accès granulaire basé sur les rôles, la surveillance des sessions, des journaux d’audit inviolables et une injection sécurisée des identifiants pour RDP, SSH et VNC. Elle assure également une isolation stricte entre les segments IT et OT.