

ゼロトラスト アーキテクチャー
現在のハイブリッドな働き方を成功させるために、IT部門とセキュリティ部門はネットワークとセキュリティのあり方を再編する必要があります。その鍵となるのが、ゼロトラスト アーキテクチャーです。 ゼロトラストとは、最小特権アクセスに加え、ユーザーやアプリケーションは本質的に信頼されるべきではないという考えに基づく、包括的なセキュリティ アプローチです。すべての接続に悪意があると仮定したうえで、アイデンティティーとコンテキストを検証し、ポリシー チェックを実行した後にのみアクセスを許可します。
Zscalerは、統合型クラウドネイティブ プラットフォームであるZero Trust Exchangeを通してゼロトラストを提供します。このプラットフォームでは、ユーザー、ワークロード、デバイスをネットワークではなく、アプリケーションに安全に直接接続させます。この独自のアプローチによって、攻撃対象領域の排除や脅威のラテラル ムーブメントの防止、侵害や情報漏洩の阻止が可能になります。

ゼロトラストの7つの要素
ゼロトラスト アーキテクチャーの仕組み
ゼロトラストはセキュリティが新たな進化を遂げた概念であり、ハブ&スポーク ネットワークの保護のために「城と堀」のセキュリティ モデルに依存する必要性を解消するものです。真のゼロトラスト アーキテクチャーは、ユーザー、ワークロード、デバイスを、アクセスが認証されたアプリに対してのみ、いかなるネットワークや場所からでも接続できます。そしてその際、通信開始者や接続先のアプリを、発見、悪用される可能性があるルーティング可能なネットワークには配置しません。

アイデンティティーと属性の検証
ユーザーやデバイス、IoT/OTデバイス、ワークロードから接続のリクエストが開始されると、基盤となるネットワークに関係なく、ゼロトラスト アーキテクチャーは最初に接続を終了させます。そして、「誰が、何を、どこで」リクエストしたかを理解することでアイデンティティーとコンテキストを検証します。
1. 接続元を確認します。最初の要素は、企業のアイデンティティーおよびアクセス管理(IAM)プロバイダーの一部として、サードパーティーのアイデンティティー プロバイダー(IdP)との統合を通じてユーザー、デバイス、IoT/OTデバイス、ワークロードのアイデンティティーを検証します。
2. 属性を確認します。この要素は役職や職責、リクエストの時間、場所、リクエストの状況などの属性を調べながら、接続リクエスト元の特性を検証します。このプロファイル データは、IdPやサードパーティー統合など複数のソースから収集されます。
3. 接続先を確認します。この要素は検証されたアイデンティティーの所有者がセグメンテーション ルールに基づいて、リクエストされたアプリケーションまたはリソースにアクセスするための権限があること、必要なコンテキストを満たしていることを確認します。このエンティティーとリソース間のセグメンテーションがゼロトラストの基礎となります。

コンテンツとコンテキストの制御
リクエスト元となるエンティティーのアイデンティティーとコンテキストが検証され、セグメンテーション ルールが適用されると、ゼロトラスト アーキテクチャーは接続リクエストに関連するリスクを評価します。同時に、トラフィックも検査し、サイバー脅威や機密データの有無を確認します。
4. コンテキストを使用してリスクを評価します。この要素では、デバイス ポスチャー、脅威、宛先、振る舞い、ポリシーなどの要素に基づき、AIを活用してユーザー、デバイス、IoT/OTデバイス、ワークロードのリスク スコアを動的に計算します。
5. 侵入を防止します。この要素はエンティティーとリソース間のトラフィックの復号と詳細なコンテンツ検査を実施して、悪意のあるコンテンツを特定してブロックします。
6. 情報漏洩を防止します。この要素もエンティティーとリソース間のトラフィックの復号と詳細なコンテンツ検査を実施して機密データを特定し、インライン制御や制御された環境内でのアクセス分離で情報漏洩を阻止します。

ポリシーの施行、セッションごとの決定と施行
アイデンティティーとコンテキストを検証し、リスクを制御した後、ポリシーを施行してから最終的に社内外のアプリケーションへの接続を確立します。
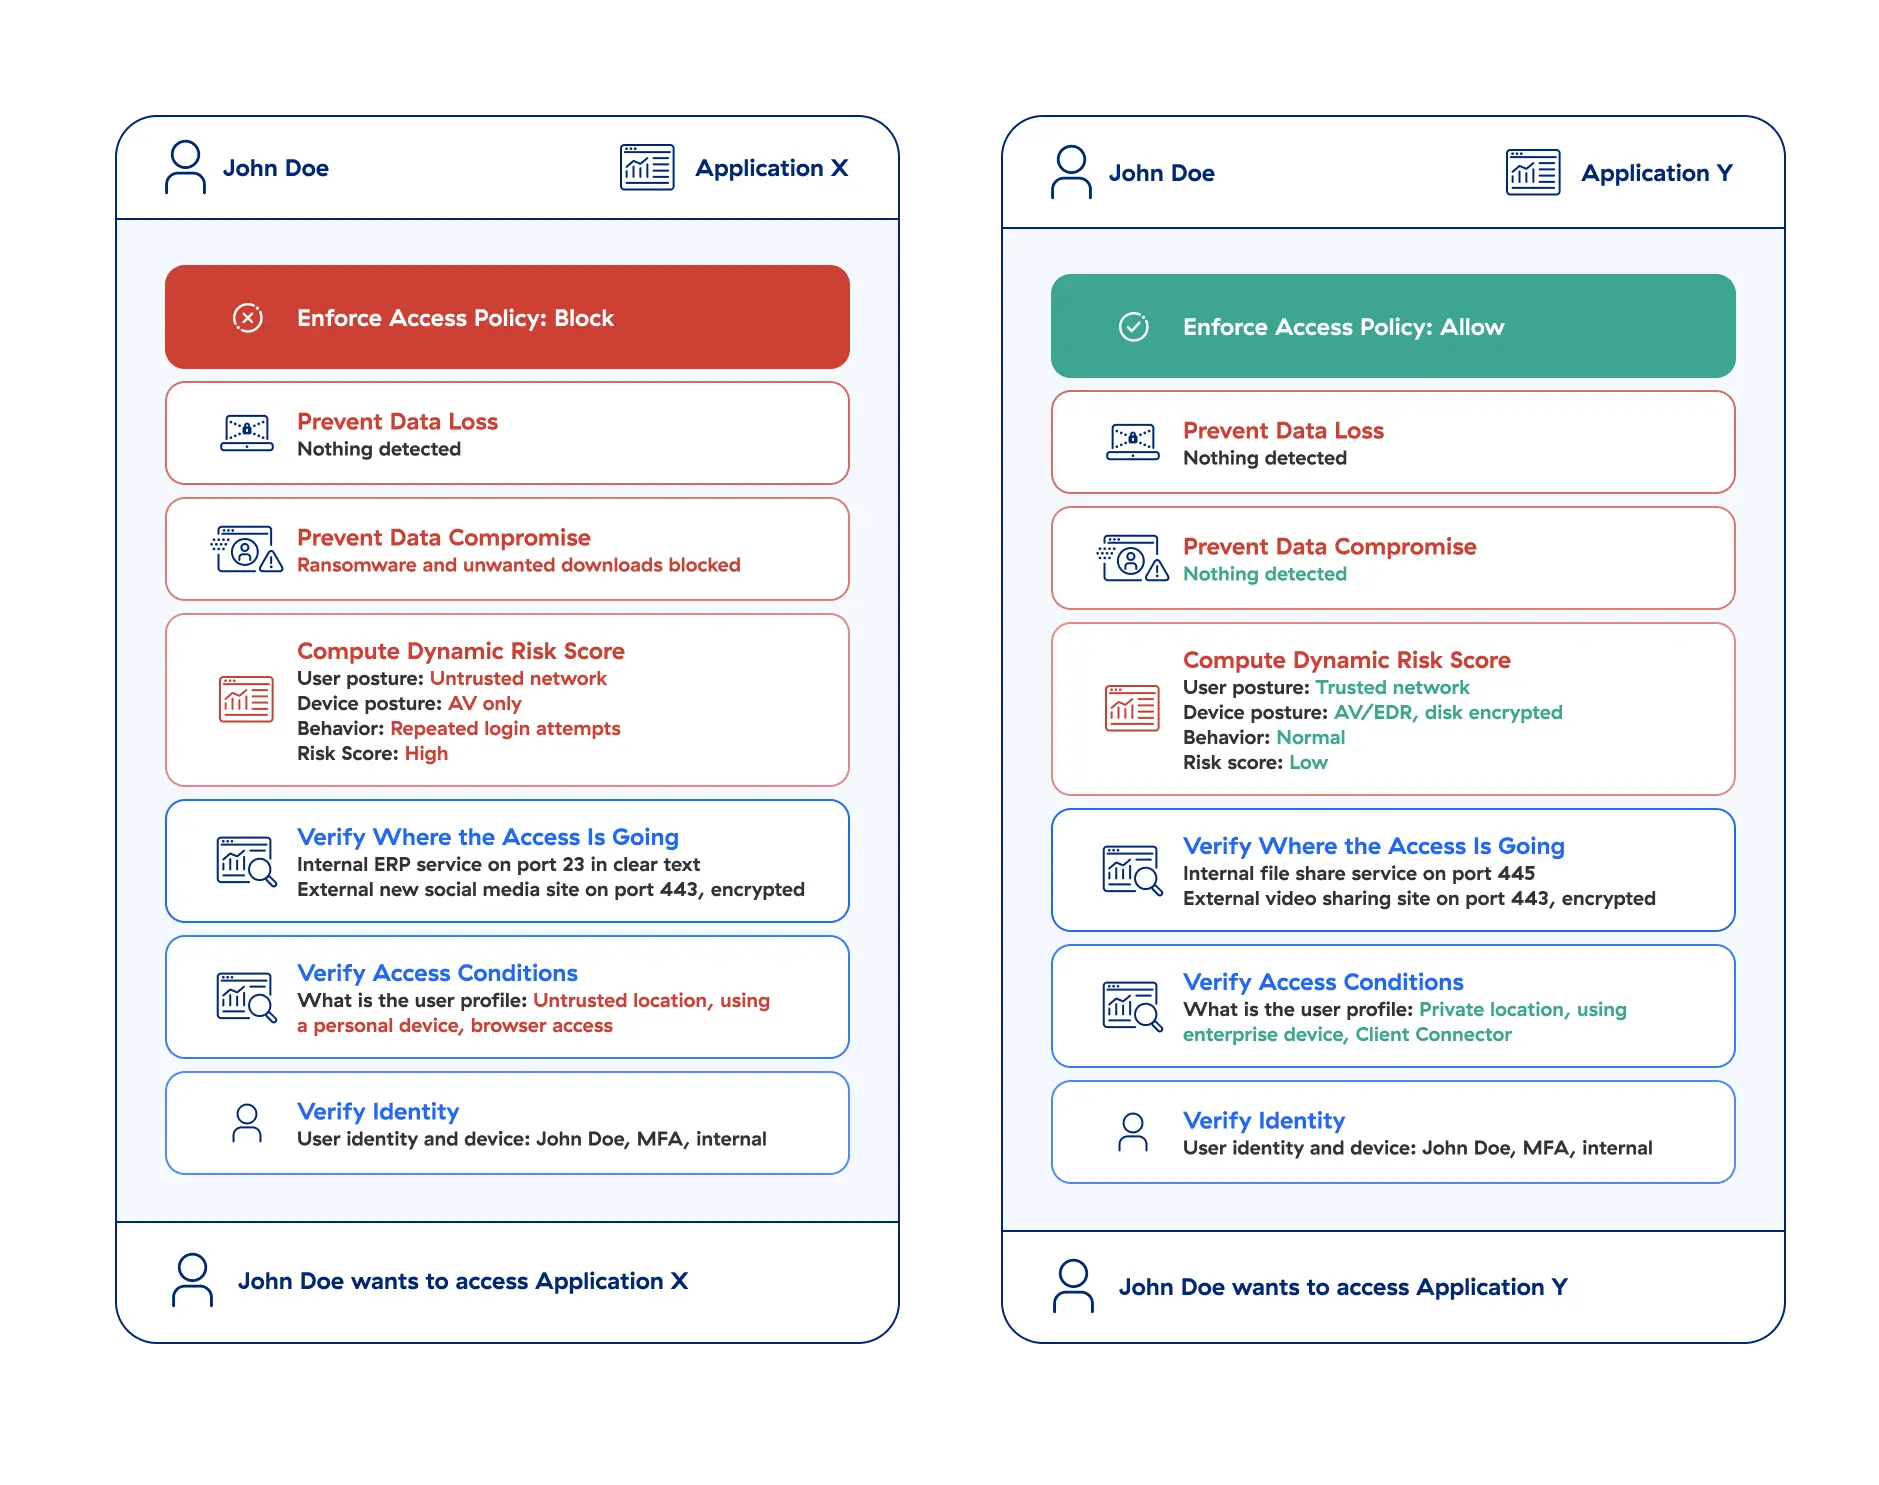
7. ポリシーを施行します。この要素は前の要素からのアウトプットを使用して、リクエストされた接続に実行するアクションを決定します。このアクションにはさまざまな種類がありますが、最終的には条件付きの許可または条件付きのブロックいずれかとなります。
「許可」の決定が下されたら、インターネットやSaaSアプリ、または内部アプリケーションへの安全な接続が確立されます。内部アプリケーションの場合、暗号化されたアウトバウンド専用トンネルで接続が確立されるため、攻撃対象領域が排除されます。

動画で確認する(英語)
Zero Trust Exchangeの詳細な仕組み
アプリケーションにアクセスするプロセスに沿って、Zscaler Zero Trust Exchangeがゼロトラストの7つの要素をどのように適用するか確認しましょう。
おすすめのリソース
Accelerate Secure Digital Transformation with Zero Trust Exchange: The One True Zero Trust Platform
01 / 02