
Elimine el movimiento lateral de amenazas con Zero Trust SD-WAN
Habilite sucursales tipo cafetería, sin superficie de ataque ni complejidad de enrutamiento.

Conecte de manera segura sus sucursales y fábricas sin la complejidad de los firewalls y las VPN
La arquitectura de sucursales heredada expone a su organización a los ataques de ransomware, al movimiento lateral de amenazas y a la complejidad operativa. La SD-WAN Zero Trust ofrece una arquitectura simple, rentable y segura para conectar campus, fábricas y sucursales mientras segmenta dispositivos OT e IoT.

Acelere las implementaciones y reduzca la complejidad

Aumente el rendimiento, la agilidad y la experiencia del usuario

Minimice los costos y el riesgo empresarial
El problema
La SD-WAN tradicional facilita la propagación del ransomware
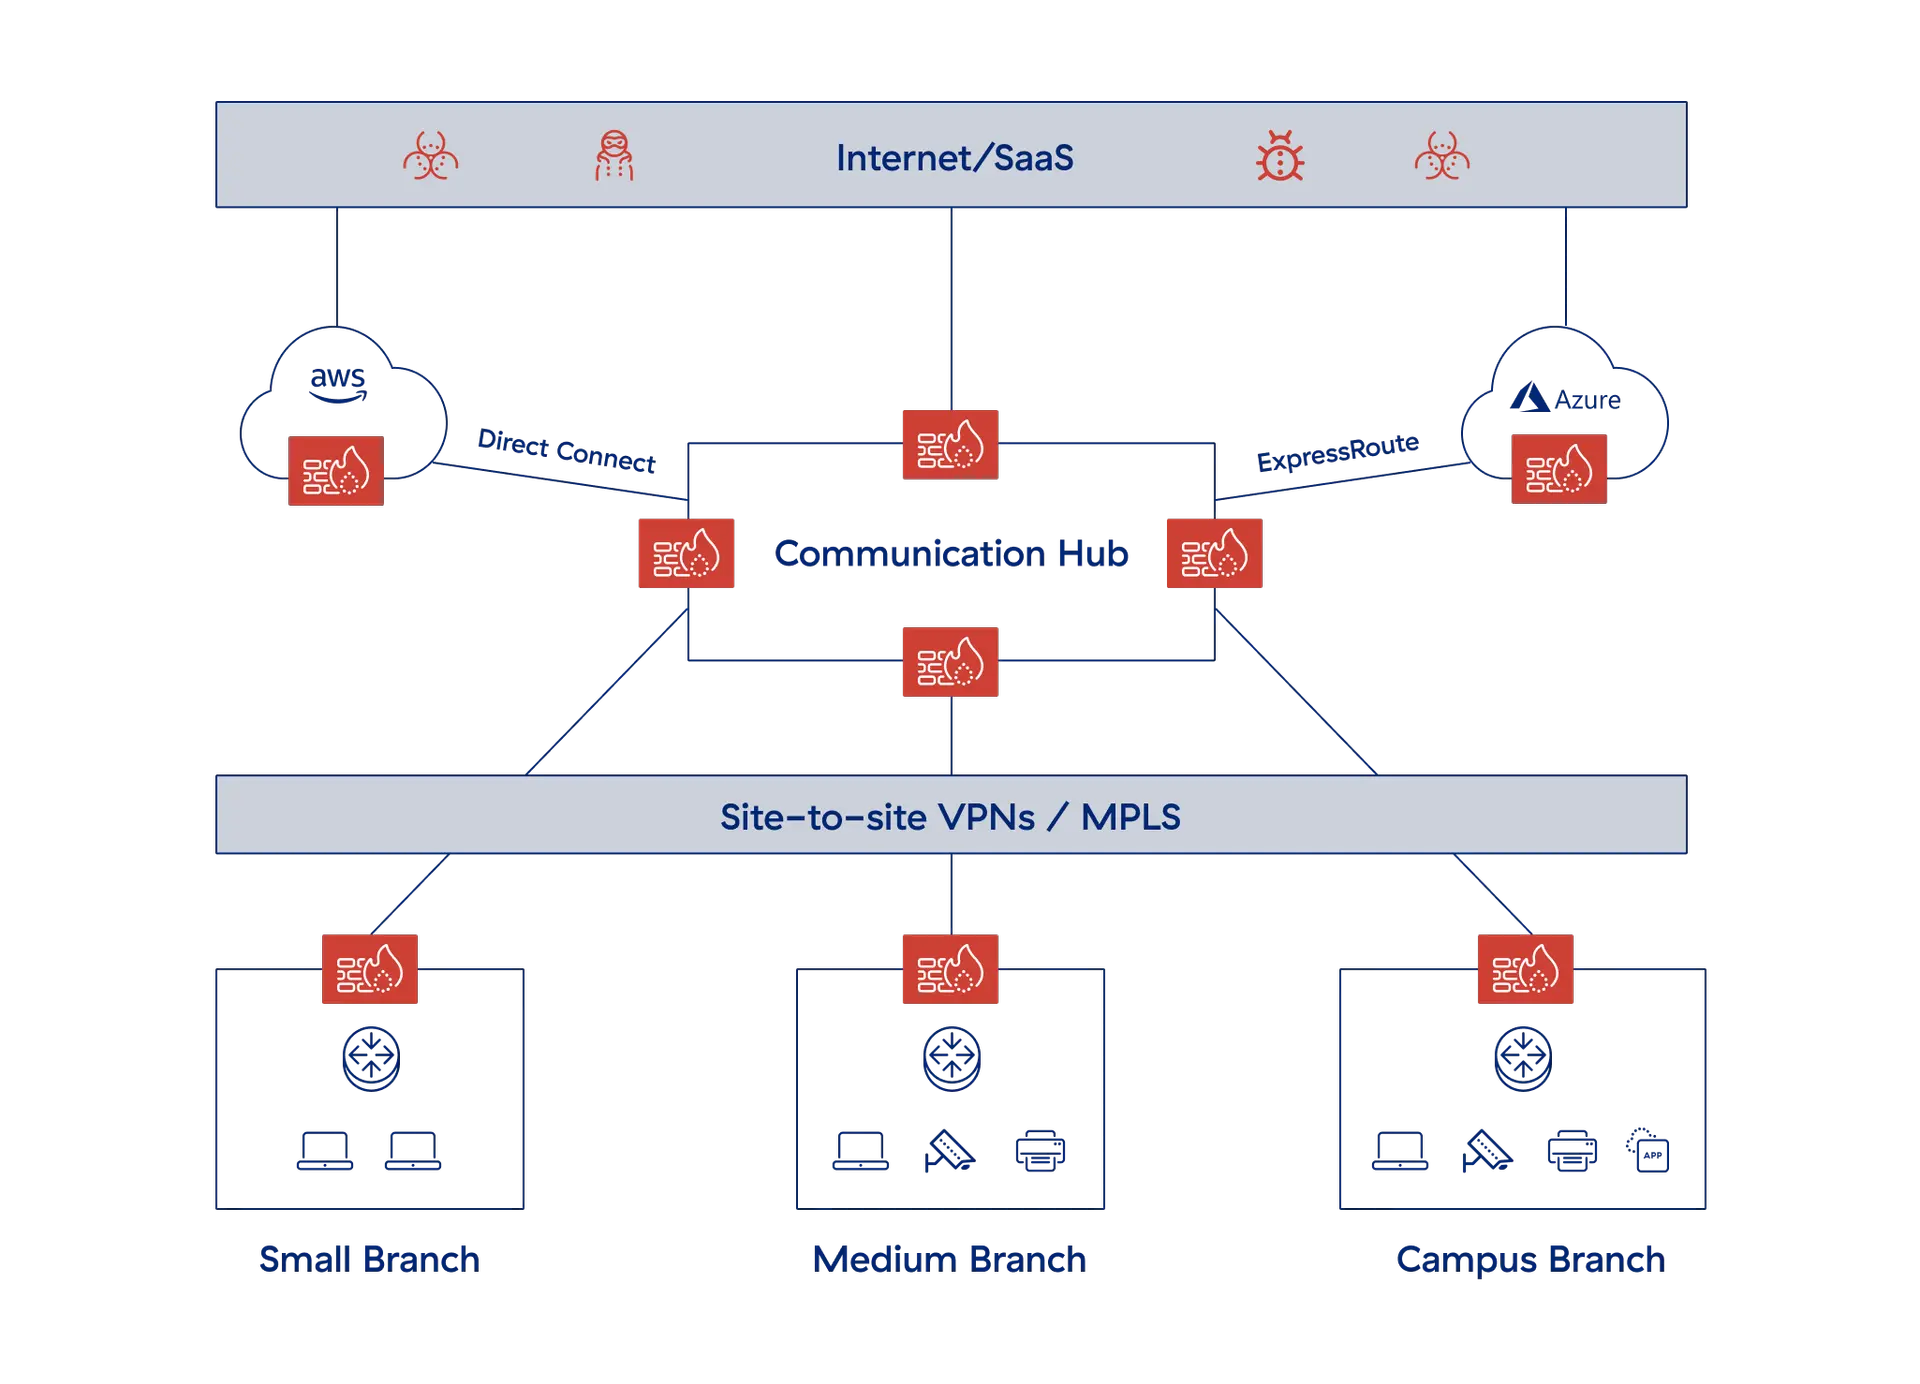
Sus usuarios y dispositivos necesitan un acceso seguro a las aplicaciones críticas a través de la web, las nubes públicas y los centros de datos privados. Las soluciones tradicionales de red de área amplia definida por software (SD-WAN) logran esto extendiendo su red a todas partes. Lamentablemente, también permiten a los atacantes entrar y moverse libremente por su red.

Superficie de ataque expandida
Las sucursales remotas crean más puntos de entrada, lo que convierte a los firewalls y las puertas de enlace VPN en potenciales facilitadores de las amenazas de día cero.

Riesgo de movimiento lateral
Los dispositivos de las sucursales infectadas pueden propagar ransomware por la red y causar cortes en menos de una hora.

Altos costos y complejidad
La gestión de firewalls, proxies y políticas basadas en IP aumenta los costos operativos y reduce la agilidad.

Mala experiencia de usuario
El retorno de tráfico y los controles de seguridad redundantes degradan el rendimiento de las aplicaciones y frustran a los usuarios.
Visión general del producto
Zscaler Zero Trust SD-WAN conecta de manera segura usuarios, dispositivos y cargas de trabajo a través de sucursales, centros de datos y la nube. A diferencia de las arquitecturas tradicionales, las sucursales están segmentadas y protegidas como si fueran cafeterías, con el tráfico reenviado de manera segura a la plataforma Zscaler a través de cualquier conexión de banda ancha, eliminando las VPN y la complejidad del enrutamiento superpuesto.
Basado el líder del sector Zscaler Zero Trust Exchange™, Zero Trust SD-WAN aplica políticas granulares y conscientes del contexto para garantizar un acceso seguro, proteger contra las ciberamenazas y evitar la pérdida de datos. El tráfico de las sucursales se inspecciona en tiempo real, ofreciendo una seguridad robusta y una experiencia de usuario sin fluida.

Ventajas
Conecte y proteja todo tu ecosistema

Acelere la implementación de sucursales
Implemente sucursales rápidamente, con segmentación incorporada para evitar el movimiento lateral y proteger los sistemas OT heredados, garantizando una conectividad rápida y segura.

Segmente sin firewalls heredados
Elimine la necesidad de firewalls este-oeste y simplifique la infraestructura de TI eliminando las VPN, los proxies, los conmutadores NAC y la complejidad de enrutamiento innecesaria.

Evite el movimiento lateral de amenazas
Proporcione acceso directo a las aplicaciones, no a su red, a diferencia de la superficie de ataque abierta inherente a la arquitectura VPN de sitio a sitio.

Mejore la experiencia del usuario y la productividad
Reemplace las complejas VPN de sitio a sitio con una arquitectura directa a la nube que mejora el flujo de tráfico y el rendimiento de las aplicaciones.
Detalles del producto
Acelere la conectividad a sus sucursales, fábricas y centros de datos sin la complejidad de las VPN o el enrutamiento superpuesto. Con un dispositivo Zscaler Edge físico o virtual implementado como puerta de enlace o en modalidad unilateral, puede gestionar las conexiones ISP y redirigir el tráfico al Zero Trust Exchange.
- Aprovisionamiento sin contacto con plantillas predefinidas
- Política de redirección de tráfico flexible y criterios de selección
- Política Zero Trust unificada para usuarios a aplicaciones, dispositivos IoT a aplicaciones y servidores a servidores
- Selección dinámica de rutas en función de la aplicación
- Segmentación de dispositivos Zero Trust sin agente

Casos de uso
SD-WAN Zero Trust en acción

Elimine las complejas VPN de sitio a sitio o las hub-and-spoke con una arquitectura directa a la nube que mejora el rendimiento de las aplicaciones.

Permita que las sucursales en un entorno de TI se conecten rápidamente a aplicaciones privadas en otro, sin necesidad de integrar redes, con aprovisionamiento sin intervención.

Proporcione acceso basado en el navegador sin clientes a puertos SSH/RDP en activos OT para terceros, al tiempo que elimina los puertos expuestos o los puntos finales VPN, eliminando la superficie de ataque.

Obtenga visibilidad e información más profundas sobre los dispositivos IoT en la sucursal. Clasifique automáticamente los dispositivos según los perfiles de tráfico y administre fácilmente los controles de políticas para el tráfico de IoT.
La plataforma Zscaler
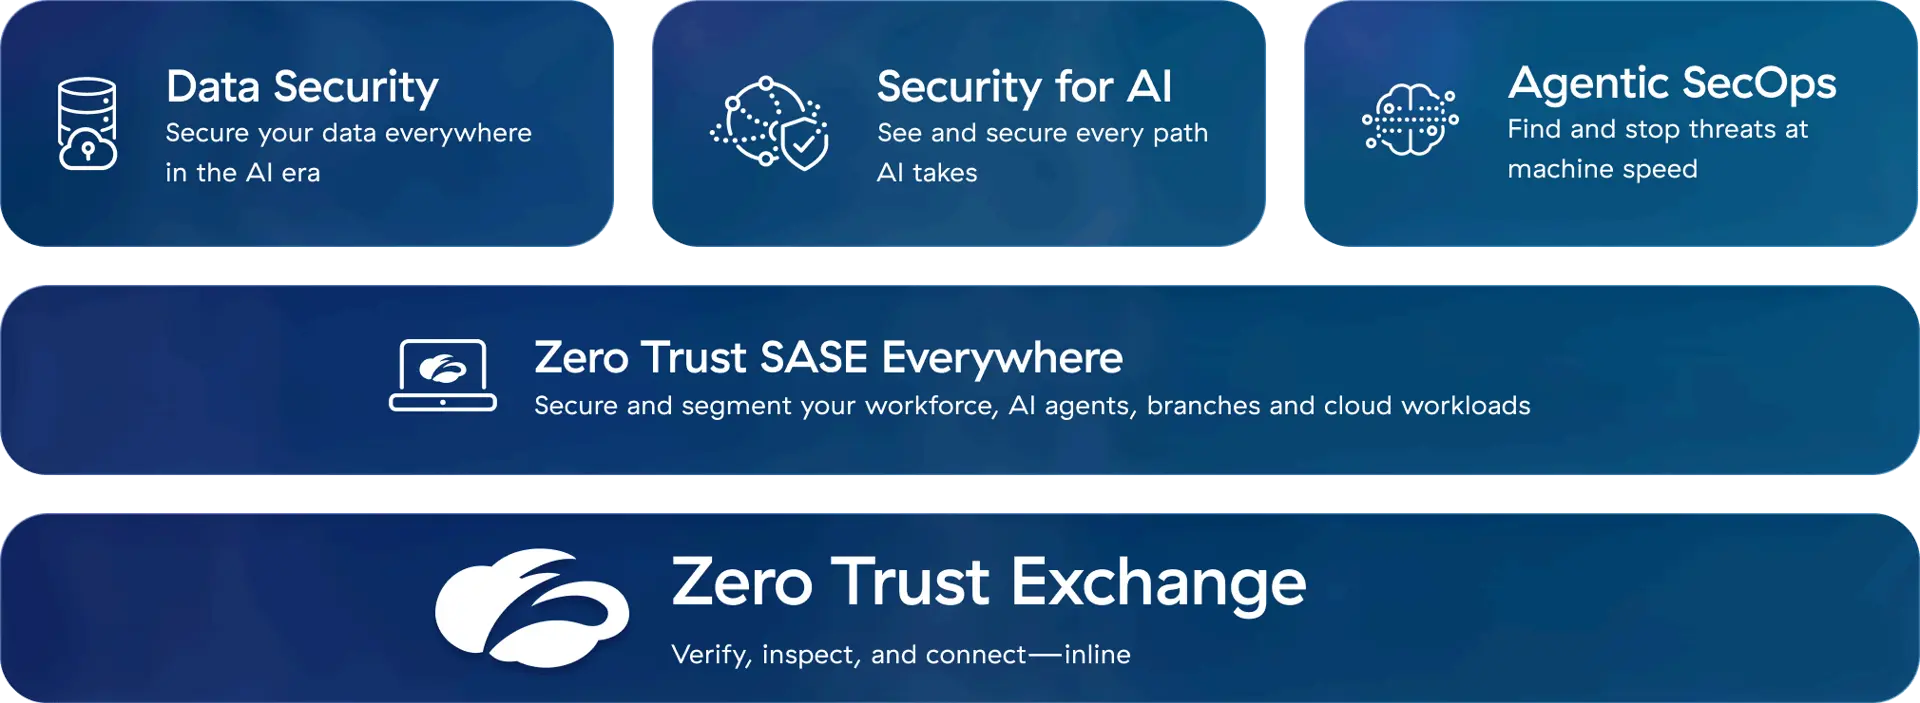
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust para proteger a los usuarios, las cargas de trabajo, las sucursales y los dispositivos a través de la nube de seguridad en línea más grande del mundo.
Historias de éxito de clientes


Cushman & Wakefield reduce costos e integra fusiones y adquisiciones desde el primer día
Graphic Packaging elimina el movimiento lateral con Zero Trust
Siemens logra conectividad Zero Trust para sucursales y fábricas
Gray Television simplifica la conectividad de las sucursales con la SD-WAN Zero Trust


Preguntas frecuentes
Preguntas frecuentes
SD-WAN puede reemplazar a MPLS en la mayoría de los casos, pero las organizaciones con ciertos requisitos de cumplimiento o privacidad pueden usar ambos. Los circuitos MPLS también pueden servir como rutas SD-WAN cuando sea necesario. Como tal, los circuitos MPLS pueden permanecer durante una migración y luego eliminarse según corresponda.
La SD-WAN Zero Trust cierra las brechas críticas de seguridad de la red que deja la SD-WAN tradicional. Extiende Zero Trust a todo el entorno, permitiendo una aplicación uniforme de las políticas para los usuarios, los dispositivos IoT/OT y las aplicaciones. Al conectar usuarios y dispositivos a las aplicaciones a través de una superposición de red Zero Trust, reduce la complejidad de la gestión de la red y elimina el movimiento lateral de las amenazas.
Sí, SD-WAN es adecuada para organizaciones con sucursales cambiantes o temporales. Permite una configuración rápida, una gestión sencilla y una conectividad rentable mediante Internet público, lo que lo hace más flexible que las opciones tradicionales como MPLS.
Solicitar una demostración
Vea cómo Zero Trust Branch puede ayudarle a eliminar el movimiento lateral y ampliar el acceso Zero Trust a todos los usuarios, dispositivos y servidores en cualquier lugar.