Descubra las amenazas ocultas en el tráfico permitido de Internet y la nube
Aproveche la disponibilidad de nuestros buscadores de amenazas las 24 horas del día, todos los días, para investigar y notificarle sobre cualquier comportamiento sospechoso en las primeras etapas de la cadena de ataque.

Detecte los ataques avanzados
que eluden los controles

Detenga las amenazas en su etapa inicial
antes de que se conviertan en incidentes

Refuerza tu equipo las 24 horas, todos los días
con expertos buscadores de amenazas
Visión general del producto
Zscaler Threat Hunting utiliza la telemetría de Zscaler Internet Access (ZIA) para detectar comportamientos que indiquen una posible violación en la actividad web y en la nube. Nuestros expertos investigan, enriquecen y priorizan los hallazgos para que su equipo pueda centrarse en la respuesta. Gracias a que Zscaler Threat Hunting mantiene la telemetría de ZIA dentro de Zscaler, los equipos evitan la exfiltración de datos y los costos de ingesta de SIEM, al tiempo que identifican la actividad de los atacantes con mayor rapidez.

Ventajas
Agregue cobertura de detección y vuelva a centrarse en la respuesta

Detecte los ataques avanzados en su etapa inicial
Descubra la actividad de los atacantes en herramientas y sitios de confianza mediante la búsqueda directa en el tráfico inspeccionado con SSL.

Amplíe la cobertura sin ingesta de SIEM
Obtenga información valiosa para la detección a partir de los registros de ZIA sin el costo de incorporarlos a su SIEM.

Gane más tiempo para responder.
Nuestros expertos en búsqueda de amenzacas detectan e investigan las amenazas para que su equipo pueda centrarse en contenerlas y remediarlas.
cómo funciona
Nuestra metodología de caza de amenazas
Nuestros expertos buscadores analizan la telemetría de nuestra base de clientes global para detectar y neutralizar amenazas, exploits y tácticas emergentes mediante:
• Principios Zero Trust
• Información sobre amenazas
• Pruebas de hipótesis
• Manuales de estrategias personalizados
• IA + experiencia humana

La plataforma Zscaler
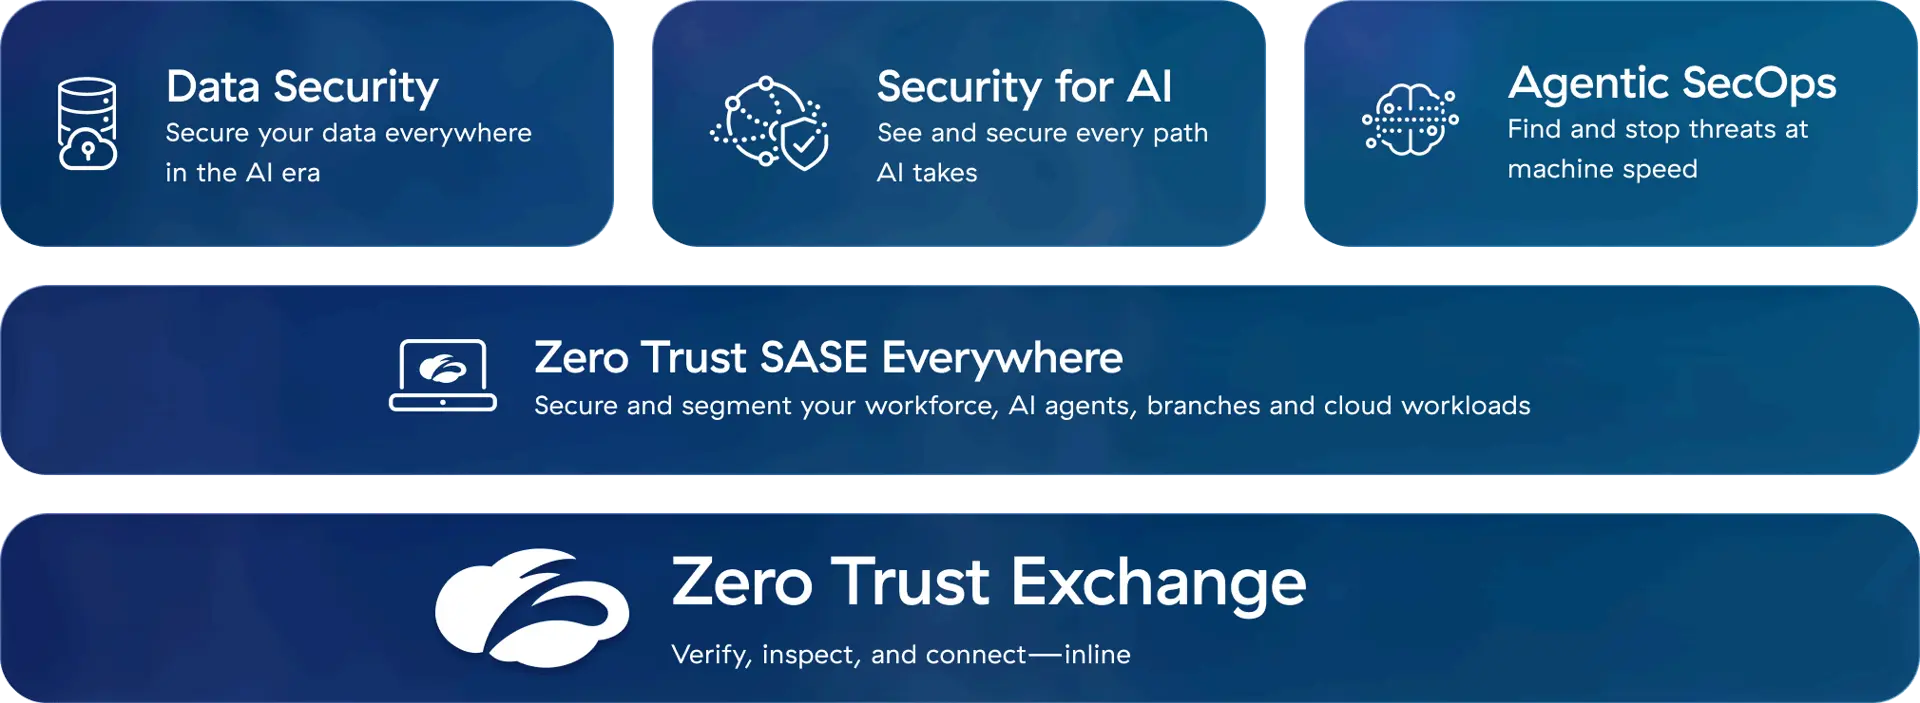
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust para proteger a los usuarios, las cargas de trabajo, las sucursales y los dispositivos a través de la nube de seguridad en línea más grande del mundo.
Preguntas frecuentes
La caza de amenazas es un enfoque proactivo para encontrar posibles amenazas y vulnerabilidades en la red y los sistemas de una organización. Combina analistas de seguridad, inteligencia sobre amenazas y tecnologías avanzadas que analizan el comportamiento, detectan anomalías e identifican indicadores de compromiso (IOC) para detectar lo que las herramientas de seguridad tradicionales pueden pasar por alto. Ellos se esfuerzan por detectar y neutralizar las amenazas en una fase temprana para minimizar su impacto potencial. Más información.
La inteligencia de amenazas es la recopilación, el análisis y la difusión de información sobre ciberamenazas sospechosas, emergentes y activas, incluidas vulnerabilidades, tácticas, técnicas y procedimientos (TTP) de los malintencionados e indicadores de compromiso (IOC). Los equipos de seguridad la utilizan para identificar y mitigar los riesgos, reforzar los controles de seguridad y fundamentar la respuesta proactiva a los incidentes. Más información.
Los atacantes se mimetizan cada vez más con el tráfico normal de internet y la nube utilizando herramientas legítimas y credenciales válidas, lo que a menudo los hace indetectables para las herramientas y controles de seguridad tradicionales. La búsqueda en la telemetría inspeccionada mediante SSL de ZIA permite a los expertos correlacionar anomalías sutiles entre usuarios, destinos y tiempo para detectar amenazas antes de que lleguen a sus puntos finales. Y cuando se confirma una amenaza, esa misma visibilidad de la red ayuda a determinar el alcance total de la actividad del atacante, lo que permite comprender y minimizar los daños a la organización.