
Fortalezca la seguridad de las aplicaciones privadas para detener las amenazas críticas
Garantice una seguridad sólida contra amenazas basadas en la identidad y la web.
Analice la seguridad de la organización, reduzca el riesgo y minimice las interrupciones operativas
Las vulnerabilidades de seguridad en sus aplicaciones web y API privadas le dejan expuesto al ransomware y otros tipos de malware. Evite los compromisos con la protección en línea contra las amenazas basadas en la web y en la identidad.

Reduzca las amenazas basadas en la web y evite los ataques de día cero con la inspección en línea

Identifique y detecte los ataques a Active Directory (AD)

Detecte y notifique la actividad sospechosa basada en el navegador
El problema
Las aplicaciones privadas son vulnerables a ataques web, API y AD
Las configuraciones erróneas, los diseños inseguros y los componentes sin parches aumentan drásticamente el riesgo empresarial. Las organizaciones necesitan mitigar estos riesgos (en particular los riesgos de las aplicaciones web y API, como se destaca en el Top 10 de OWASP) antes de que se conviertan en violaciones.
Al mismo tiempo, las vulnerabilidades en los servicios centrales de red como Kerberos, LDAP y SMB están generando la necesidad de una supervisión avanzada, un cifrado mejorado y controles de acceso estrictos. Para defenderse de los CVE críticos y de los ataques de día cero, las organizaciones deben dar prioridad a la detección de amenazas en tiempo real y a las estrategias de seguridad proactivas.
Descripción general de las soluciones
Zscaler AppProtection, un componente integral de Zscaler Private Access™ (ZPA), protege contra amenazas web y basadas en identidad con una inspección en línea integral del tráfico de aplicaciones (capa 7). Esta solución avanzada fortalece las medidas de seguridad, mejora la detección de amenazas y se alinea con el marco MITRE ATT&CK.


Bloquee el tráfico malicioso
Identifique y bloquee el tráfico destinado a explotar vulnerabilidades o a modificar la lógica de las aplicaciones.

protéjase contra las CVE
Protéjase contra las últimas CVE con firmas puntuales y parches virtuales de Zscaler ThreatLabz.

Unifique soluciones puntuales
Consolide varias soluciones en una sola, reduciendo los riesgos de configuración errónea e incompatibilidad.

Alinéese con MITRE ATT&CK
Evalúe su postura de seguridad y valore los ciberriesgos basándose en los comportamientos conocidos de los atacantes.
Ventajas
Mejore la postura de seguridad a través de la simplicidad

Obtenga protección en capas
Minimice la superficie de ataque e inspeccione cada solicitud web para bloquear a los usuarios malintencionados.

Reduzca el riesgo
Detenga las amenazas basadas en la web y las CVE con firmas puntuales y parches virtuales.

Simplifique el cumplimiento
Alinéese con MITRE ATT&CK y obtenga información detallada de auditoría, así como detección de amenazas en tiempo real.

Optimice la política
Elimine configuraciones erróneas y unifique la gestión a través de una consola única.
Detalles de la solución
Reduzca las amenazas con la inspección del tráfico en línea
Analice cada transacción HTTP/S, Kerberos, LDAP y SMB entre los usuarios y las aplicaciones privadas, proporcionando visibilidad del tráfico de las aplicaciones (Capa 7) y bloqueando la actividad maliciosa, algo que resulta imposible con los controles de seguridad de red tradicionales en la Capa 4.

Detecte y responda a las últimas CVE con parches virtuales
Protéjase contra las últimas amenazas de día cero utilizando firmas predefinidas del equipo de investigación de seguridad Zscaler ThreatLabz.

Detecte y notifique la actividad sospechosa basada en el navegador
Identifique a los usuarios de alto riesgo examinando las huellas digitales únicas generadas por la actividad del navegador y marcando a los usuarios con patrones de acceso anómalos.

Integrado para una implementación sin esfuerzo
Implemente y escale fácilmente con una gestión centralizada desde la consola ZPA, sin necesidad de instalar nuevos componentes en su entorno.

Casos de uso
Proporcione acceso seguro a los usuarios en cualquier lugar

Garantice una seguridad sólida para las aplicaciones privadas con un enfoque integral, incluida la protección OWASP Top 10 y la notificación de actividades sospechosas basadas en el navegador. Alineado con el marco MITRE ATT&CK, protege contra las amenazas web de terceros, como el secuestro de la sesión del navegador.

Comprenda el dominio y la ruta de acceso para todos los usuarios de aplicaciones web y API. Supervise los detalles de registro de cada usuario que accede a una aplicación privada. La visibilidad detallada de cada transacción del usuario y el código de respuesta puede ayudar a detectar actividad maliciosa.

Inspeccione y supervise a todos los usuarios que acceden a las aplicaciones en busca de amenazas web, incluidos los 10 principales riesgos de OWASP. Protéjase contra ataques de Active Directory como kerberoasting, LDAP y enumeración SMB, y al mismo tiempo detenga a los atacantes maliciosos. Esto es crucial al integrar redes y aplicaciones con diferentes credenciales y sistemas de autenticación.
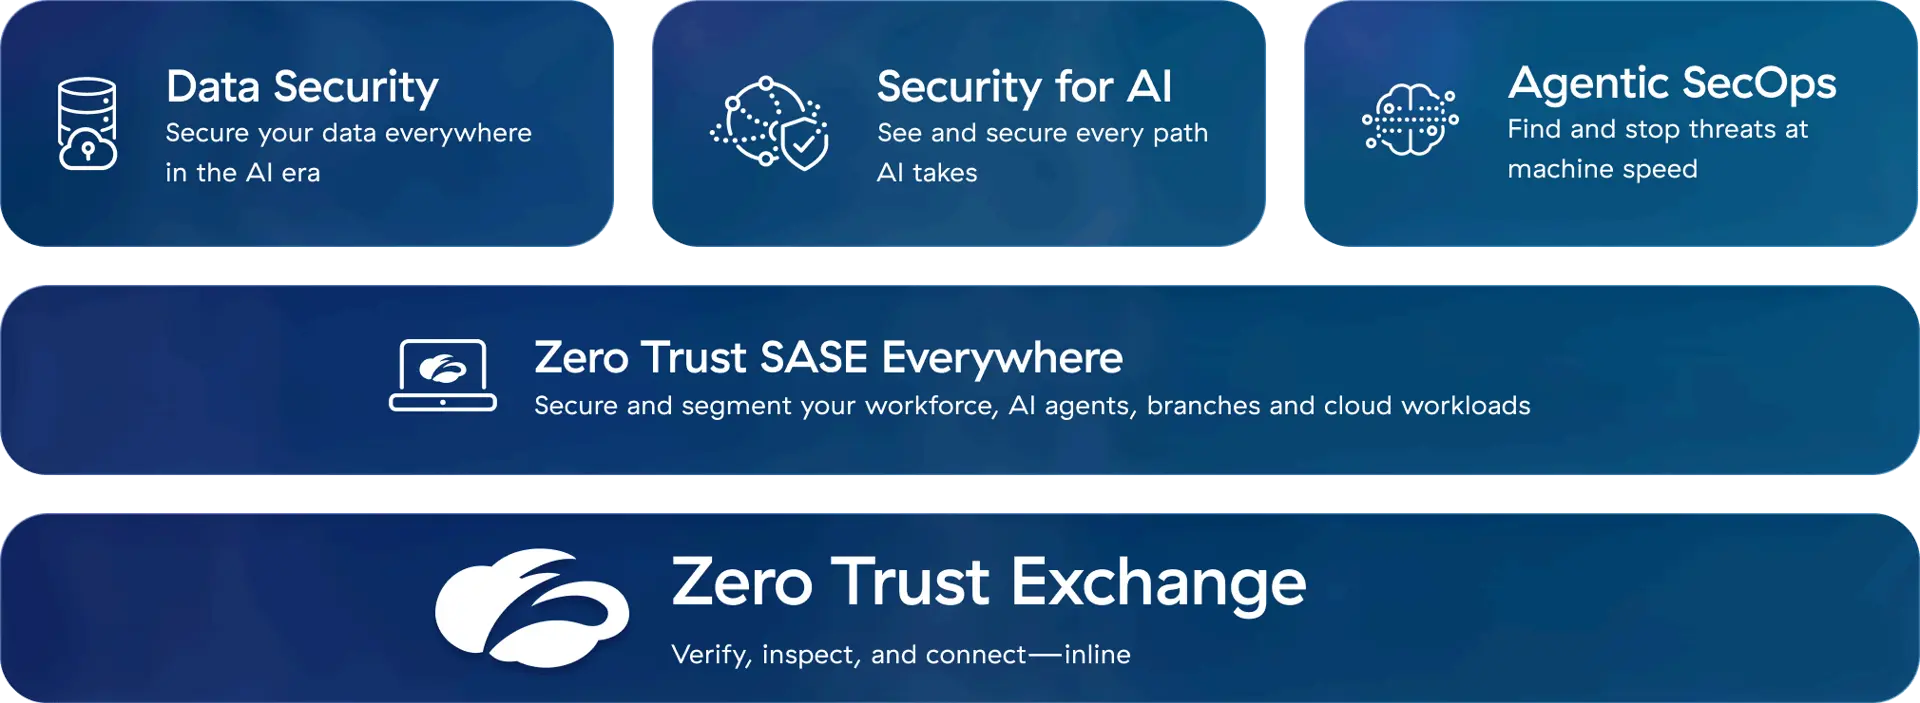
La plataforma Zscaler
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust para proteger a los usuarios, las cargas de trabajo, las sucursales y los dispositivos a través de la nube de seguridad en línea más grande del mundo.
Preguntas frecuentes
La seguridad de las aplicaciones web protege las aplicaciones de software basadas en navegadores frente a problemas de seguridad y vulnerabilidades que podrían comprometer los datos, las funciones o la privacidad de los usuarios. Las soluciones de seguridad de las aplicaciones web trabajan para evitar el scripting entre sitios, la inyección SQL, la denegación de servicio (DoS), etc., mediante prácticas como la codificación segura, la autenticación multifactor, el cifrado y las pruebas.
El Kerberoasting es un ciberataque que tiene como objetivo el protocolo de autenticación Kerberos en Windows. Los atacantes explotan los tickets de servicio Kerberos para obtener hashes de contraseñas, lo que les permite obtener acceso no autorizado a cuentas de servicio privilegiadas. Puede ser una manera muy sigilosa de escalar privilegios: sin las medidas de seguridad adecuadas, cualquier usuario del dominio puede realizar un ataque de kerberoasting sin que salten las alarmas.
El marco MITRE ATT&CK es una base de conocimientos de acceso global sobre tácticas, técnicas y procedimientos (TTP) de los malintencionados. Los equipos de seguridad lo utilizan para evaluar las vulnerabilidades, mejorar las estrategias de detección y respuesta y defenderse mejor contra las ciberamenazas alineando sus esfuerzos con los comportamientos conocidos de los atacantes.
Solicitar una demostración
Permita que nuestros especialistas le muestren cómo proteger sus aplicaciones privadas contra ataques web y basados en identidad.