Resumen
• Las arquitecturas CASB incluyen CASB en línea, basado en API y multimodo. El CASB multimodo ofrece la cobertura más completa para aplicaciones en la nube.
• Entre las capacidades clave de CASB a evaluar se incluyen: detección de la IA oculta, prevención de pérdida de datos, protección contra amenazas y cumplimiento normativo.
• Los agentes de seguridad de acceso a la nube son un componente clave de las arquitecturas de perímetro de servicio de seguridad (SSE) y perímetro de servicio de acceso seguro (SASE).
Qué es un agente de seguridad de acceso a la nube (CASB)
Según la definición de Gartner® de 2012, un CASB es una solución basada en la nube que aborda la seguridad en cuatro funciones:
- Visibilidad: Identifica todas las aplicaciones en la nube en uso, incluidas las aplicaciones SaaS y GenAI no autorizadas.
- Seguridad de datos: Aplica políticas de prevención de pérdida de datos (DLP) que evitan la fuga de datos.
- Protección contra amenazas: Detecta malware, cuentas comprometidas y comportamientos sospechosos.
- Cumplimiento normativo: Aplica políticas uniformes para cumplir con la HIPAA, el RGPD y otros requisitos reglamentarios.
¿Por qué es importante el CASB?
Desafíos de visibilidad: El auge de la IA oculta
Muchos empleados utilizanaplicaciones de GenIA que no están aprobadas por TI, lo que crea riesgos contra los que la seguridad tradicional basada en el perímetro no puede proteger.
CASB proporciona una visibilidad crucial sobre los riesgos de la IA oculta. Según los investigadores de ThreatLabz:
No puede proteger lo que no puede ver. La IA oculta y la funcionalidad de IA integrada hacen que el nuevo perímetro sea la visibilidad.— Lea el Informe de seguridad de IA de ThreatLabz 2026 |
Seguridad de los datos: Los datos confidenciales se transfieren a través de aplicaciones de GenAI no autorizadas.
La IA generativa aumenta el riesgo de fuga de datos porque los LLM pueden almacenar información de las indicaciones del usuario y enviarla a otros usuarios.
Las políticas de prevención de pérdida de datos (DLP)de CASB impiden que los usuarios carguen datos confidenciales en LLM no autorizados.
Protección contra amenazas: las aplicaciones SaaS propagan malware
En ocasiones, los usuarios suben o comparten archivos infectados con plataformas SaaS de confianza. Esas plataformas pueden entonces distribuir malware por toda su organización. El malware oculto en aplicaciones SaaS autorizadas puede eludir los controles de seguridad web tradicionales porque se trata como tráfico de confianza.
El CASB utilizala detección de amenazas basada en inteligencia artificial para evitar la propagación del malware.
Cumplimiento: La aplicación uniforme de las políticas es un requisito
Las violaciones de datos, que a menudo se derivan de problemas de cumplimiento, ahora cuestan a las organizaciones casi $5M, en promedio (Informe de IBM sobre el costo de una violación de datos 2026).
El CASB aplica políticas uniformes en todas las aplicaciones en la nube, de modo que los equipos de seguridad no tengan que configurar cada aplicación manualmente. Con una aplicación uniforme de las normas, las organizaciones pueden mantener el cumplimiento de marcos normativos como HIPAA, RGPD y PCI-DSS.
¿Cómo funcionan los CASB?
El CASB aplica políticas de seguridad al tráfico de aplicaciones en la nube de manera directa, mediante la integración de API o mediante un enfoque multimodo.
CASB en línea
El CASB en línea incluye dos modos: modo de proxy directo y modo de proxy inverso.
El CASB en modo de proxy directo se sitúa entre el dispositivo del usuario e Internet. Intercepta las solicitudes de servicios en la nube durante su trayecto hacia su destino.
En este modo, el proxy suele ser un agente, un archivo de autoconfiguración de proxy (PAC) o una configuración de proxy explícita en un dispositivo administrado.
El CASB en modo de proxy inverso proporciona una aplicación de políticas en tiempo real, al igual que el modo de proxy directo, pero se sitúa entre el usuario y la aplicación en la nube, en lugar de entre el usuario e Internet.
El modo de proxy inverso protege los entornos BYOD (dispositivos propios). Gracias a su integración mediante inicio de sesión único (SSO) y a que no requiere configuraciones en los puntos finales, puede detectar el tráfico que los proxies de reenvío omiten.
Por ejemplo, cuando un contratista que utiliza un dispositivo no administrado se autentica a través del IdP, este redirigirá la sesión a través del CASB. Entonces, la solución aplica la política antes de que el usuario acceda a la aplicación.
Si bien el modo de proxy inverso ayuda a las organizaciones a proteger sus dispositivos propios (BYOD), su alcance de cobertura es limitado. Cada aplicación debe configurarse para integrarse con el inicio de sesión único (SSO), pero eso requiere mucho tiempo y recursos de TI. Los proxies inversos también omiten tráfico que no se enruta a través de la redirección del IdP, como las llamadas directas a la API o las conexiones entre aplicaciones.
CASB en modo API
En lugar de interponerse en la ruta del tráfico, el CASB basado en API se conecta directamente a la API de una aplicación en la nube. Inspecciona los datos que se encuentran en reposo dentro de la aplicación.
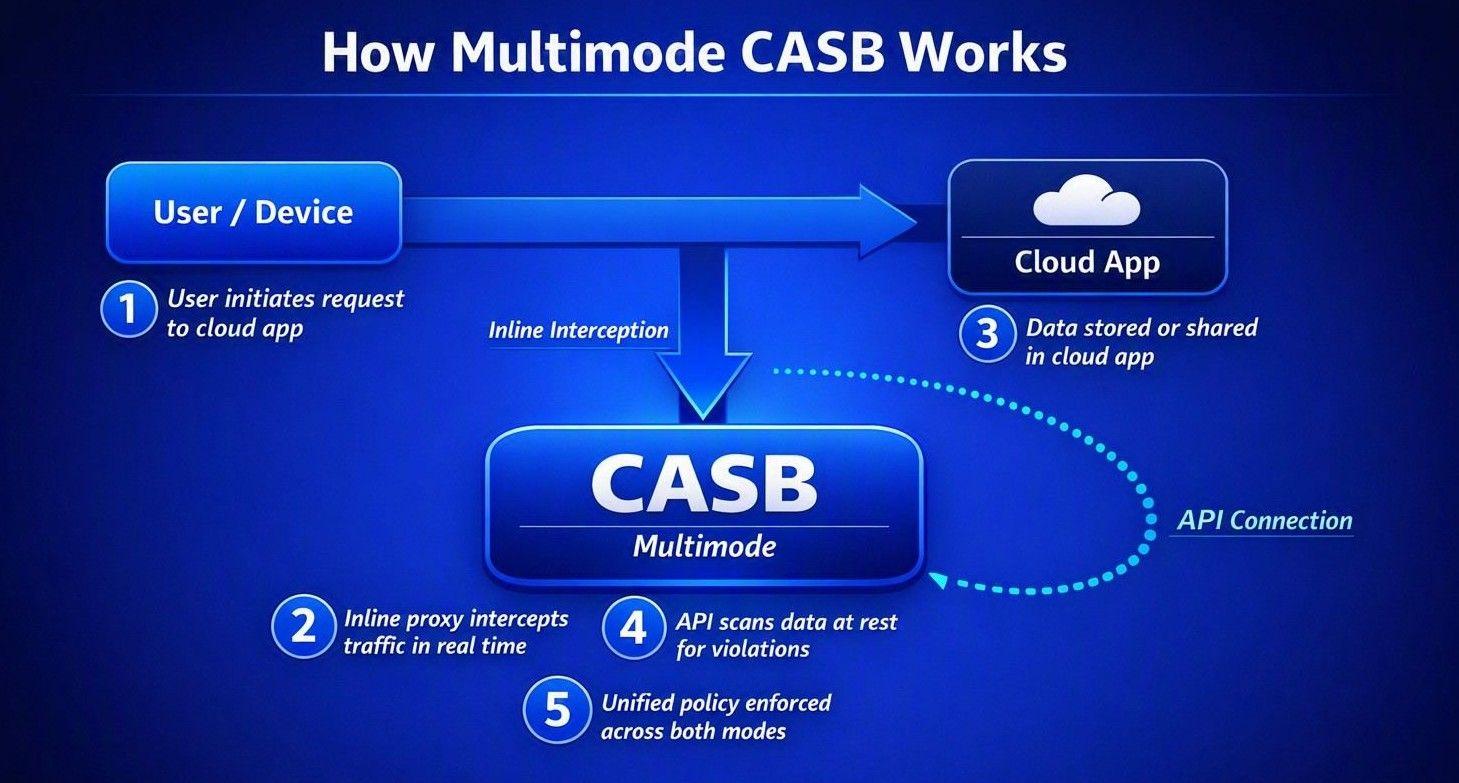
CASB multimodo
Los modos Proxy y API ofrecen diferentes tipos de cobertura. Los modos proxy identifican los riesgos en tiempo real, pero no pueden ver qué datos se almacenan dentro de las aplicaciones. El modo API detecta acciones riesgosas dentro de las aplicaciones, pero no puede responder de inmediato.
Un CASB multimodo obtiene todas las ventajas de los CASB en línea y basados en API, ya que puede ejecutar ambos modos simultáneamente. Con este enfoque, un CASB en línea proporciona respuestas inmediatas, mientras que uno CASB basado en API ofrece la cobertura necesaria para proteger los datos en las aplicaciones en la nube.
CASB, SSE y SASE: ¿Cómo se relacionan?
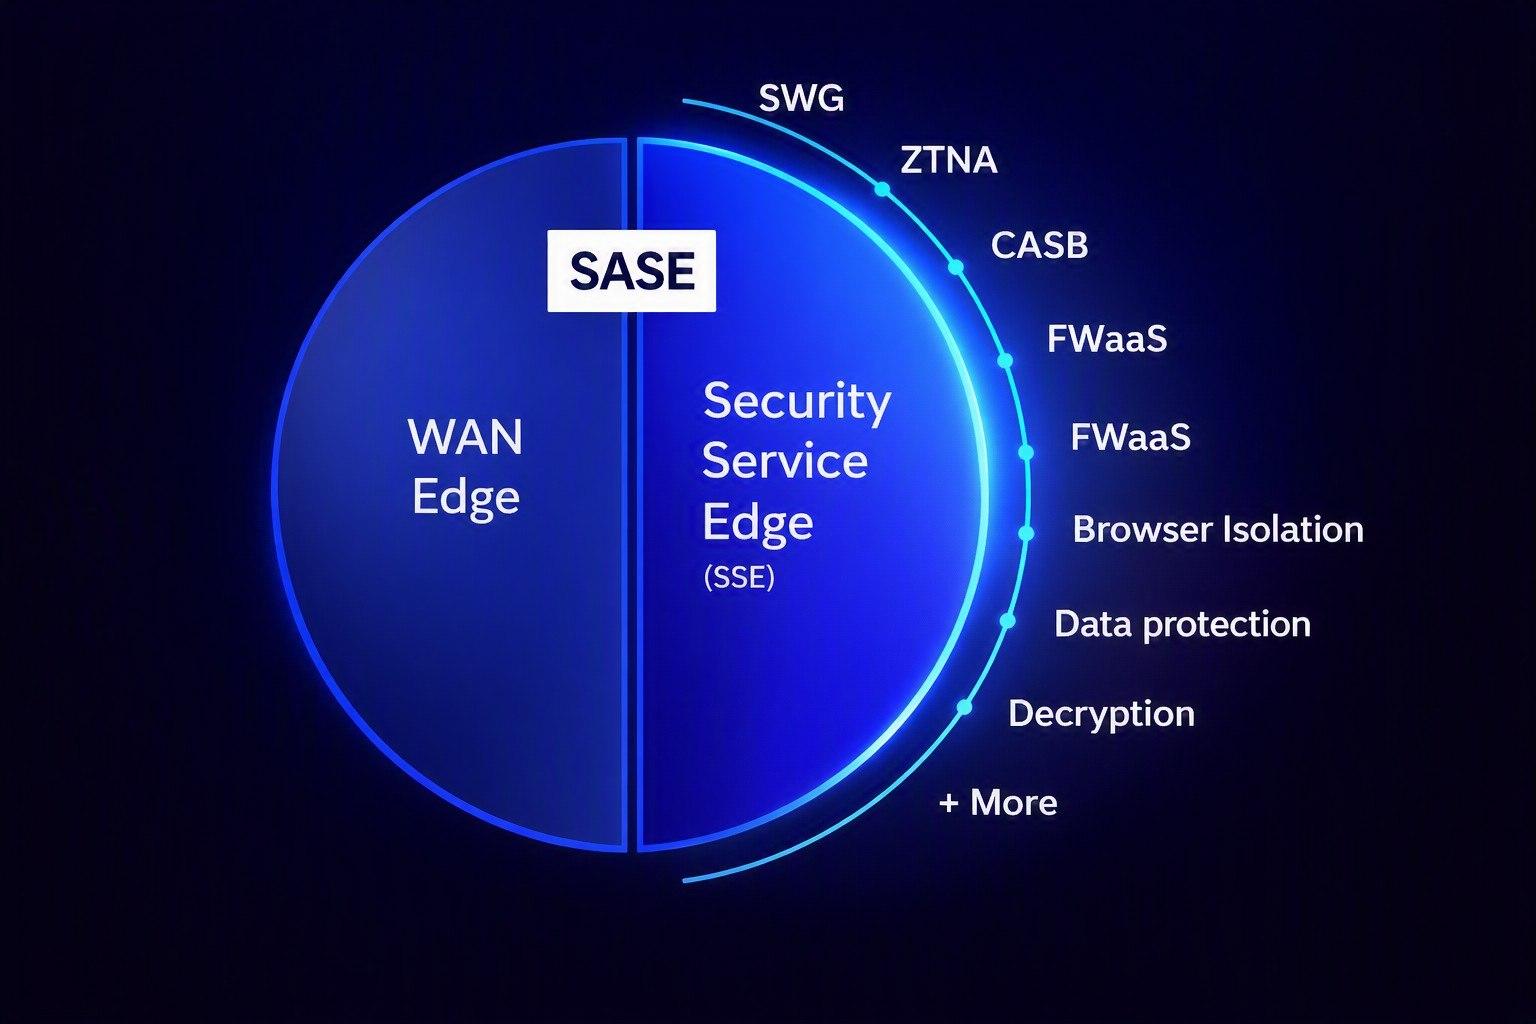
En 2019, Gartner® introdujo la categoría Secure Access Service Edge (SASE) para abordar las tendencias de trabajo remoto y uso de aplicaciones SaaS. La definición se basa en la categoría CASB que Gartner® definió en 2012. SASE incluye CASB, SD-WANy otras capacidades de seguridad como SWG, ZTNAy FWaaS.
Con SASE, las organizaciones pueden consolidar la gestión de políticas, reducir sus gastos en seguridad y aplicar políticas de protección de datos en línea.
En 2021, Gartner® creó otra categoría: Security Service Edge (SSE). SSE representa el aspecto de seguridad de SASE e incluye funcionalidades como CASB, SWG, ZTNA y FWaaS. Muchas organizaciones comienzan con SSE e implementan SASE cuando están listas para actualizar su infraestructura de red existente.
CASB frente a SSPM, DSPM y SSE: Comparación de estas herramientas
Comprender cómo se comparan herramientas como la gestión de la postura de seguridad de SaaS (SSPM), la gestión de la postura de seguridad de datos (DSPM), CASB y SSE permite ver cómo estas soluciones se adaptan a una arquitectura de seguridad más amplia.
Cuando CASB no es suficiente
Los agentes de seguridad de acceso a la nube tienen ciertas limitaciones. Por ejemplo, no pueden ver las conexiones entre aplicaciones SaaS, las conexiones OAuth ni las configuraciones incorrectas dentro de aplicaciones SaaS específicas. Tampoco pueden ver los datos en reposo en repositorios no conectados.
La gestión de la postura de seguridad SaaS se diseñó para cerrar la brecha de visibilidad del CASB, y la mayoría de las organizaciones implementan ambas soluciones conjuntamente.
Ejecutar CASB, DSPM y DLP con un único motor de políticas SSE mejora aún más la seguridad. TI puede aplicar políticas desde un contexto de identidad compartida y un único panel de control. Los equipos ya no tienen que conciliar las políticas y su aplicación en diferentes plataformas.
Cómo funciona el CASB junto con DLP, DSPM y protección avanzada contra amenazas.
El CASB aplica políticas de DLP en sus procesos de inspección en línea y basados en API. La DSPM extiende esa clasificación de datos a los datos en reposo y a través de repositorios que el CASB no puede ver.
La protección avanzada contra amenazas, que incluye el análisis de malware, el sandboxing y la detección de anomalías de comportamiento, se ejecuta en línea con la inspección de tráfico del CASB. Cuando trabajan en conjunto, el CASB y la protección avanzada contra amenazas pueden:
- Correlacionar el comportamiento del usuario con las señales de amenaza,
- Aplicar políticas que tengan en cuenta el contexto manera uniforme, y
- Detectar cuentas comprometidas y amenazas internas en aplicaciones SaaS.
Principales casos de uso de CASB
1. Detección y control de TI oculta
El CASB proporciona la visibilidad que necesitan TI y seguridad para controlar sus sistemas de la TI oculta.
Ejemplo del mundo real: Tras adoptar el CASB, una empresa biofarmacéutica global descubrió más de 15,000 aplicaciones en su entorno. Gracias a esta visibilidad, sus equipos de TI pudieron dar de baja las aplicaciones en desuso y mitigar los riesgos de la TI oculta.
2. Prevención de pérdida de datos para SaaS y datos en la nube
La DLP ayuda a las organizaciones a controlar el flujo de datos confidenciales dentro de la organización. El CASB proporciona visibilidad de los datos y acceso a través de nubes públicas, aplicaciones SaaS, LLM y bases de datos. Puede responder de inmediato ante acciones riesgosas.
Ejemplo del mundo real: Una empresa líder en el sector de alimentos y bebidas adoptó un CASB como parte de una implementación de SSE. La empresa evita 4 millones de violaciones de políticas y bloquea 14,000 amenazas, en promedio, cada mes.
3. Prevención de amenazas en el tráfico de la nube y SaaS
Una vez que un archivo infectado ingresa a una aplicación autorizada en la nube, puede propagarse rápidamente a las aplicaciones conectadas y a los dispositivos de otros usuarios. El CASB es una defensa contra estas amenazas en tiempo real.
Además del malware, las aplicaciones en la nube son vulnerables a ataques que utilizan cuentas comprometidas. La funcionalidad de análisis del comportamiento de usuarios y entidades (UEBA, por sus siglas en inglés) en las soluciones de CASB ayuda a abordar este riesgo. UEBA detecta actividades que se desvían del comportamiento "normal" establecido por el usuario, lo que puede ser un indicador temprano de una posible vulneración.
Estas soluciones también detectan comportamientos sospechosos, como descargas de archivos grandes, acceso a datos que están fuera del ámbito de trabajo habitual del usuario o el intercambio masivo de archivos a direcciones externas. Una vez detectadas, estas soluciones activan alertas y bloquean actividades como las descargas para detener los ataques de manera proactiva.
Ejemplo del mundo real: Una organización gubernamental actualizó su tecnología para garantizar el acceso remoto seguro de sus empleados. Durante esta actualización, descubrió que sus antiguos servidores proxy no detectaban de los sitios web maliciosos de manera constante. Con su nueva solución, la organización evita, en promedio, unos 7 millones de infracciones de políticas al mes.
4. Supervisión y gobernanza del uso de aplicaciones de IA oculta y GenAI
El CASB proporciona visibilidad a los equipos de TI sobre la IA oculta y ayuda a aplicar la política de DLP para reducir el riesgo de fuga de datos.
Ejemplo del mundo real: Una organización sin fines de lucro implementó CASB como parte de una iniciativa de seguridad de IA. La organización generó informes para comprender el uso de la aplicación de GenAI por parte de los empleados y cómo tal uso se traducía en riesgos de seguridad de datos. Con estas capacidades, la organización ahorró $500k, únicamente gracias a las mejoras en las operaciones de la IA.
Cómo implementar un CASB
- Analice su entorno. Comprenda qué servicios y aplicaciones en la nube utiliza. Luego, identifique dónde se encuentran y fluyen actualmente los datos confidenciales dentro de su organización.
- Defina los requisitos de las políticas. Determine qué controles de acceso, reglas de DLP y marcos de cumplimiento debe aplicar el CASB. Evalúe las capacidades de SSE para determinar si le convendría una implementación más amplia de SSE, en lugar de adoptar el CASB como una solución puntual.
- Elija el proveedor de CASB adecuado para sus necesidades. Busque una solución CASB multimodo que ofrezca las integraciones y los requisitos de políticas que mencionó anteriormente.
- Intégrelo con la infraestructura de identidad y seguridad existente. Conecte el CASB a su IdP/SSO y motor de DLP.
- Implemente el CASB por fases. Comience por obtener visibilidad de los riesgos básicos antes de pasar a la aplicación de políticas. Esto minimizará las interrupciones que puedan experimentar los usuarios durante la implementación.
- Perfeccione continuamente las políticas. Revise sus informes de detección de TI oculta. Actualice las listas de aplicaciones autorizadas y no autorizadas, además de las reglas de DLP, a medida que cambien el uso y los riesgos.
CASB y seguridad de la IA
La IA generativa se ha convertido en la forma de TI oculta de más rápido crecimiento. La actividad de IA y aprendizaje automático empresarial aumentó un 83 % interanual, y el ecosistema de aplicaciones de IA casi se cuadruplicó hasta superar las 3,400 aplicaciones (Informe de seguridad de la IA de ThreatLabz 2026).
Gran parte del uso de la aplicación de GenAI se produce fuera de los procesos de aprobación formales, lo que significa que entra dentro del ámbito de competencia del CASB.
Los CASB modernos deben escalar para manejar el volumen de datos que se transfieren a la GenAI. Solo en 2025, las transferencias de datos a las aplicaciones de GenAI aumentaron un 93 %, superando los 18,000 terabytes de datos (Informe de seguridad de la IA de ThreatLabz 2026).
Cuando se implementan como parte de una plataforma SSE impulsada por la IA, las soluciones de CASB modernas proporcionan:
- Detección de IA oculta: El mismo motor de detección de aplicaciones que identifica las aplicaciones SaaS no autorizadas también puede identificar las aplicaciones de GenAI no autorizadas.
- La DLP para indicaciones de IA y cargas de archivos: Las políticas se extienden para controlar qué contenido comparten los usuarios en una ventana de indicaciones de GenAI.
- Detección de amenazas conductuales: La detección de anomalías alerta sobre cuentas comprometidas y patrones de tráfico inusuales.
Zscaler CASB
Zscaler ofrece el CASB multimodo como parte de la plataforma Zero Trust Exchange, que proporciona capacidades SSE y SASE. Zscaler ha sido reconocida como líder en el Gartner® Magic Quadrant™ para SSE todos los años desde 2021 hasta 2026.
Con Zscaler CASB, las organizaciones obtienen:
- Clasificación de datos mediante IA que identifica datos confidenciales en aplicaciones de SaaS, IaaS y GenAI. Los equipos de seguridad aplican la política de DLP sin necesidad de auditar manualmente cada aplicación.
- Zscaler AI Guard que inspecciona las indicaciones y las cargas para impedir que los datos confidenciales lleguen a los LLM no autorizados.
- La inteligencia de amenazas de ThreatLabz integra las TTP emergentes de los atacantes en los modelos de detección y actualiza dinámicamente la aplicación de las políticas.
Solicite una demostración para ver cómo Zscaler CASB puede proteger su organización.
Zscaler es líder en el Gartner® Magic Quadrant™ para Security Service Edge (SSE) y Secure Access Service Edge (SASE).
Recursos sugeridos
Preguntas frecuentes
Las soluciones de CASB son esenciales para las organizaciones de todos los tamaños que dependen de la nube para almacenar datos confidenciales, colaborar a través de aplicaciones SaaS o administrar recursos en la nube. Los sectores tales como el sanitario, el financiero y el público se benefician más de los CASB debido a las estrictas regulaciones de datos, pero también son fundamentales para las empresas que adoptan trabajo remoto, políticas BYOD o enfrentan amenazas por la adopción de TI oculta.
Un agente de seguridad de acceso a la nube (CASB) es una herramienta de seguridad que aplica políticas entre los usuarios y los servicios en la nube. Ayuda a las organizaciones a garantizar la protección de datos en la nube, evitar fugas de datos y mitigar amenazas a la seguridad. Los CASB ofrecen capacidades fundamentales como prevención de pérdida de datos (DLP), descubrimiento de la TI oculta, cumplimiento normativo e integración perfecta con plataformas SaaS e IaaS.
Para elegir el CASB adecuado, evalúe las necesidades de seguridad en la nube de su organización, los riesgos actuales y los requisitos de cumplimiento. Busque características como la implementación multimodo (integraciones de proxy y API), supervisión de datos en tiempo real, DLP avanzado, prevención de amenazas y control de TI oculta. Asóciese con un proveedor confiable que ofrezca escalabilidad, facilidad de implementación e integraciones en plataformas de perímetro de servicio seguro (SSE) más amplias.
Si bien los CASB proporcionan funciones cruciales de seguridad en la nube, es mejor utilizarlos como parte de una estrategia de seguridad integral. Funcionan perfectamente junto con soluciones como puertas de enlace web seguras (SWG), acceso a red Zero Trust (ZTNA) y DSPM para implementar una protección unificada. La implementación de CASB dentro de marcos más amplios como SASE o SSE garantiza una cobertura de seguridad de red y nube más amplia.
El CASB proporciona visibilidad sobre el uso no autorizado de herramientas de GenAI al interceptar ese tráfico en línea. Puede detectar aplicaciones de IA y aplicar controles detallados en función de la identidad del usuario, el perfil de riesgo de la aplicación o la confidencialidad de los datos que se comparten. El CASB puede bloquear el acceso a herramientas de IA no autorizadas, restringir acciones como el envío de indicaciones y aplicar políticas de DLP para evitar la transferencia de datos.
Las soluciones CASB multimodo ofrecen protección en línea (a través de proxy) y escaneo fuera de banda (mediante integraciones API). Este enfoque dual permite la aplicación de políticas en tiempo real para evitar fugas de datos y malware, al tiempo que proporciona visibilidad de los datos en reposo para ayudar a detectar configuraciones erróneas y gestionar el cumplimiento. Los CASB multimodo permiten a las empresas proteger sin problemas los entornos de SaaS y de nube pública.
Los CASB aplican el cumplimiento identificando datos confidenciales sujetos al RGPD u otros marcos regulatorios, y aplicando políticas estrictas a su almacenamiento, transmisión y uso. Las funciones avanzadas como el escaneo de DLP en la nube para patrones de datos regulados, evitan el acceso no autorizado y remedian la actividad de archivos riesgosos para cumplir con los mandatos de cumplimiento.
Los CASB amplifican la DLP escaneando de manera proactiva los datos confidenciales que se mueven dentro de aplicaciones en la nube autorizadas y no autorizadas. Las capacidades de proxy en tiempo real imponen políticas sobre cargas, descargas y uso compartido de datos, mientras que las integraciones de API protegen los datos almacenados en reposo. Combinadas, estas características evitan fugas y accesos no autorizados a datos confidenciales, lo que refuerza la eficacia de la DLP en la nube.
El CASB supervisa la actividad del usuario, aplica las políticas de DLP y bloquea las amenazas a medida que los datos se transfieren hacia y desde aplicaciones SaaS como Salesforce y Microsoft 365. La SSPM audita continuamente las aplicaciones SaaS para detectar configuraciones incorrectas, problemas de cumplimiento y permisos excesivos. En conjunto, CASB y SSPM controlan el comportamiento del usuario y las configuraciones de las aplicaciones para brindar a los equipos de seguridad visibilidad y control total sobre su superficie de ataque SaaS.
Sí. El CASB evolucionó de ser un producto independiente a convertirse en un componente clave de una implementación de SSE o SASE. La integración del CASB en una plataforma más amplia con identidad, políticas y contexto de amenazas compartidos la hace más eficaz a la hora de proteger los datos confidenciales de las aplicaciones en la nube.