


透過零信任增加您的混合辦公團隊的能力並降低業務風險
不要讓老舊的虛擬私人網路 (VPN) 拖慢您的業務速度。利用安全、快速、易於部署的零信任網路存取 (ZTNA) 改造您的現代分散式環境。
問題
使用 VPN 會讓你容易遭受到勒索軟體、DDoS 攻擊和其他網路攻擊。
舊型硬體和基於雲端的 VPN 解決方案是為傳統的基於邊界的網路而建構。在雲端和遠端辦公時代,當使用者需要隨時隨地輕鬆、安全地存取資源時,VPN 就顯得格外重要:

不安全
VPN 將使用者直接置於您的網路中,使用者可以自由橫向移動,從而增加資料外洩風險。

慢
消耗大量資源的用戶端、不穩定的連線以及資料中心回傳都會造成糟糕的使用者體驗。

複雜
硬體和路由表管理、故障排除和修補程式安裝會增加 IT 和管理負擔。
VPN 的設計初衷並非零信任。
攻擊者經常探索並利用 VPN 服務中的關鍵漏洞。VPN 以網路為中心的「軸輻式」設計將所有使用者和裝置流量都在您的網路上傳輸,從而賦予使用者和裝置固有的信任。
56%
54%
62%
組織擔心 VPN 會危害其安全性
解決方案概述
隨時隨地為使用者提供安全存取。
不要讓老舊的虛擬私人網路 (VPN) 拖慢您的業務速度。利用安全、快速、易於部署的零信任網路存取 (ZTNA) 改造您的現代分散式環境。

縮小攻擊面,降低橫向威脅擴散的風險。告別暴露的 IP 位址,連線由代理伺服器處理,而不是透過網際網路路由。

透過遍佈全球的 150 多個服務點,為使用者提供直接存取私有應用程式的權限。回傳流量永遠不要透過資料中心。

輕鬆部署和強制執行跨總部、分公司和遠端使用者的更簡單且一致的政策。利用我們統一的代理和對無代理存取的支援。

好處
業務風險降至最低,提高使用者生產力

隨時隨地安全存取私有應用程式
利用 AI 支援的使用者到應用程式分段,將使用者連線至應用程式,而不是連線至網路。利用由內而外的連線來防止橫向威脅移動。

為所有使用者提供快速存取
無論身在何處,都允許經授權員工、承包商和其他第三方直接、低延遲地存取私有應用程式。

降低成本和複雜性
無需 VPN 基礎設施及其硬體和營運成本。無需整合網路即可加速併購價值實現。

超越私有應用程式存取權
部署全面防禦,利用整合服務保護私有應用程式資料,包括進階威脅防護、私有應用程式保護、欺騙和資料保護。


客戶成功案例
Guaranteed Rate 可將應用程式存取速度提升 2-3 倍。
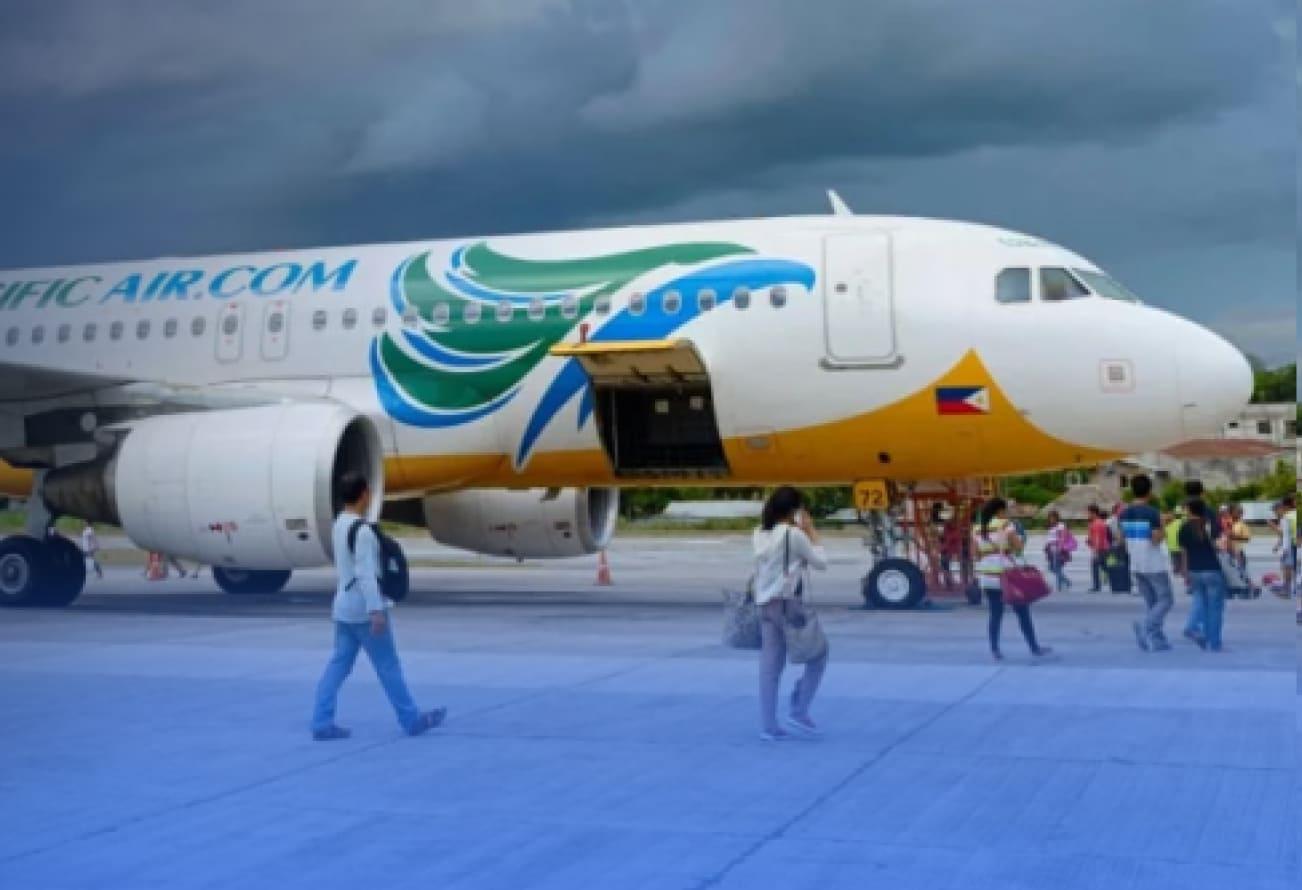
與舊型 VPN 相比,宿霧太平洋航空將使用者滿意度提升了90%。
Baker & Baker 用 ZTNA 取代以硬體為基礎的 VPN

常見問題集
零信任網路存取 (ZTNA) 為遠端使用者提供對內部應用程式的安全存取。ZTNA 也稱為軟體定義邊界 (SDP),基於「需要知道」和「最小特權」原則授予存取權,預設絕不授予任何特權。使用者無需存取網路或將應用程式暴露於網際網路即可存取私有應用程式。了解更多。
VPN 將使用者連線至網路,而 ZTNA 則在各個裝置與應用程式之間建立安全的分段式網路。如此,只有經授權使用者才能存取特定的私有應用程式,而無法存取整個網路,這意味著無法進行橫向移動。 ZTNA 不使用實體或虛擬設備,而是透過軟體將應用程式和使用者連線至雲端。瞭解更多。
攻擊者一旦獲得網路存取權,就會利用橫向移動來存取網路上的其他資源。攻擊者使用竊取的憑證或其他權限提升手段,在網路中穿梭,尋找敏感資料。由於攻擊者的活動偽裝成合法的網路流量,攻擊者可以避免被發現並延長攻擊時間。瞭解更多。