Visão geral
• As arquiteturas de CASB incluem CASBs inline, baseados em API e multimodo. O CASB multimodo oferece a cobertura mais completa para aplicativos em nuvem.
• As principais funcionalidades de um CASB a serem avaliadas incluem: detecção de uso de IA paralela, prevenção contra perda de dados, proteção contra ameaças e aplicação de conformidade.
• Os agentes de segurança de acesso à nuvem são um componente essencial das arquiteturas de Security Service Edge (SSE) e Secure Access Service Edge (SASE).
O que é um agente de segurança de acesso à nuvem
Conforme definido pela Gartner em 2012, um CASB é uma solução disponibilizada em nuvem que aborda a segurança em quatro funções:
- Visibilidade: identifica todos os aplicativos em nuvem utilizados, incluindo aplicativos SaaS e de GenAI não autorizados.
- Segurança de dados: aplica políticas de DLP que impedem o vazamento de dados.
- Proteção contra ameaças: sinaliza malware, contas comprometidas e comportamentos suspeitos.
- Conformidade: aplica políticas consistentes para cumprir as normas da HIPAA, GDPR e outros requisitos regulatórios.
Por que o CASB é importante?
Desafios de visibilidade: a ascensão da IA paralela
Muitos funcionários usam aplicativos de GenAI que não são aprovados pelo departamento de TI, o que cria riscos que a segurança tradicional, baseada em perímetro, não consegue mitigar.
O CASB oferece visibilidade crucial sobre os riscos da IA paralela. De acordo com pesquisadores da ThreatLabz:
Você não pode proteger o que não pode ver. A IA paralela e a funcionalidade de IA embarcada fazem da visibilidade o novo perímetro.– Leia o Relatório de segurança de IA de 2026 da ThreatLabz |
Segurança de dados: dados sensíveis transitam por aplicativos de GenAI não autorizados
A IA generativa amplifica o risco de vazamento de dados porque os LLMs podem armazenar informações a partir de prompts de usuário e exibir essas informações para outros usuários.
As políticas de prevenção contra perda de dados (DLP) do CASB impedem que os usuários carreguem dados sensíveis para LLMs não autorizados.
Proteção contra ameaças: aplicativos SaaS disseminam malware
Os usuários às vezes carregam ou compartilham arquivos infectados com plataformas SaaS confiáveis. Essas plataformas podem então distribuir malware por toda a sua organização. Malwares ocultos em aplicativos SaaS autorizados podem burlar os controles de segurança tradicionais da web porque são tratados como tráfego confiável.
O CASB utiliza detecção de ameaças baseada em IA para impedir a propagação de malware.
Conformidade: a aplicação consistente de políticas é um requisito
As violações de dados, que muitas vezes decorrem de desafios de conformidade, agora custam às organizações quase US$ 5M, em média (relatório da IBM sobre o custo de um vazamento de dados de 2026).
O CASB aplica políticas consistentes em todos os aplicativos em nuvem, para que as equipes de segurança não precisem configurar cada aplicativo manualmente. Com a aplicação consistente, as organizações podem manter a conformidade com estruturas como HIPAA, GDPR e PCI-DSS.
Como os CASBs funcionam?
O CASB aplica políticas de segurança ao tráfego de aplicativos em nuvem inline, por meio da integração de API ou por meio de uma abordagem multimodo.
CASB em linha
O CASB inline inclui dois modos: modo proxy direto e modo proxy reverso.
O CASB em modo proxy direto atua inline entre o dispositivo do usuário e a internet. Ele intercepta as solicitações de serviços em nuvem a caminho do seu destino.
Nesse modo, o proxy é normalmente um agente, um arquivo de autoconfiguração de proxy (PAC) ou uma configuração de proxy explícita em um dispositivo gerenciado.
O CASB em modo proxy reverso oferece aplicação de políticas em tempo real, semelhante ao modo proxy direto, mas atua entre o usuário e o aplicativo em nuvem, em vez de entre o usuário e a internet.
O modo proxy reverso protege ambientes com uso de dispositivos pessoais. Por se integrar através do login único (SSO) e não exigir configurações de dispositivo, ele consegue visualizar o tráfego que os proxies diretos não conseguem.
Por exemplo, quando um prestador de serviço em um dispositivo não gerenciado se autentica por meio do IdP, o IdP redirecionará a sessão por meio do CASB. A solução, então, aplica a política antes que o usuário acesse o aplicativo.
Embora o modo de proxy reverso ajude as organizações a proteger dispositivos pessoais, seu alcance de cobertura é limitado. Cada aplicativo precisa ser configurado para integrar-se ao SSO, mas isso demanda muito tempo e recursos de TI. Os proxies reversos também não conseguem encaminhar o tráfego que não passa pelo redirecionamento do IdP, como chamadas diretas à API ou conexões entre aplicativos.
CASB em modo API
Em vez de se posicionar no caminho do tráfego, o CASB baseado em API se conecta diretamente à API de um aplicativo em nuvem. Ele inspeciona os dados em repouso dentro do aplicativo.
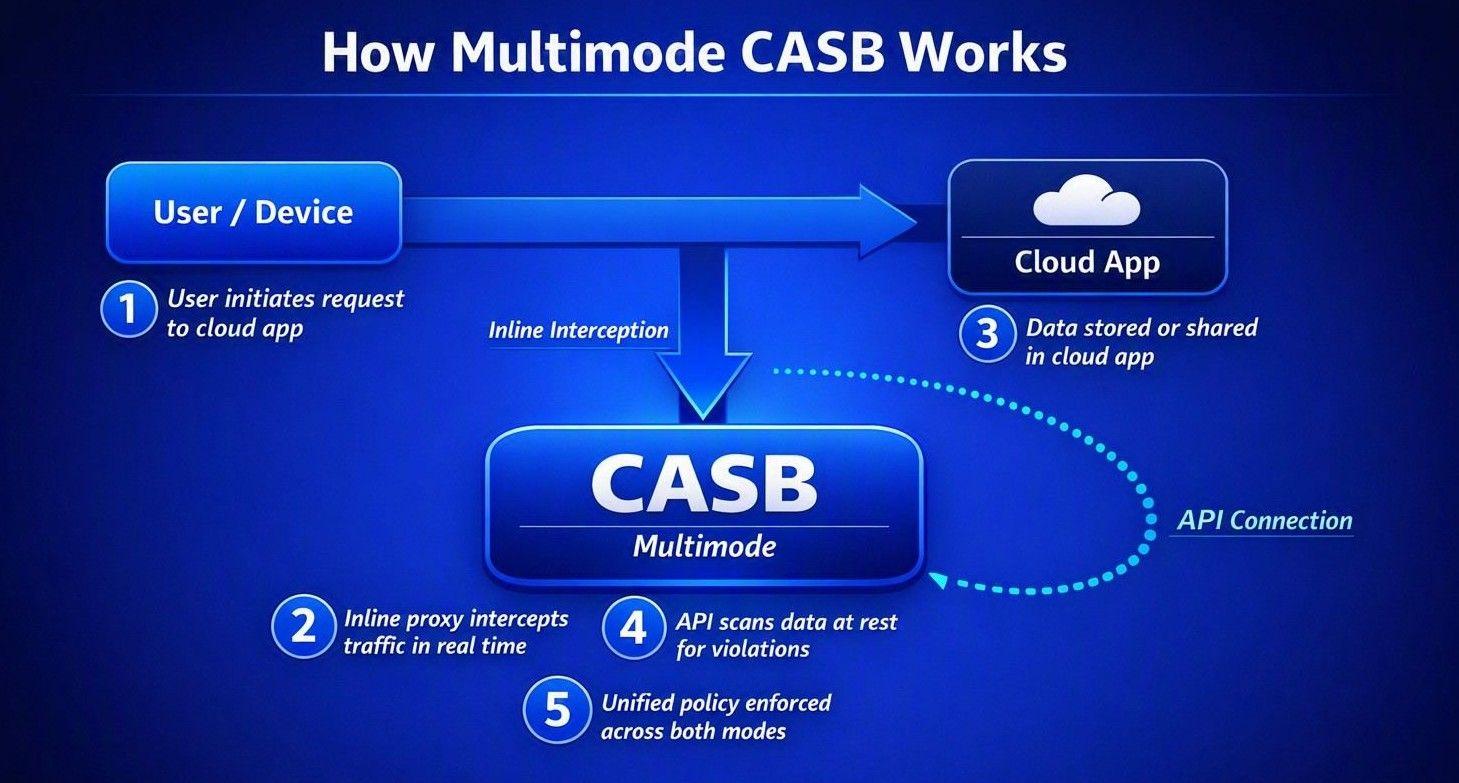
CASB multimodo
Os modos proxy e API oferecem diferentes tipos de cobertura. Os modos proxy identificam riscos em tempo real, mas não conseguem ver quais dados estão armazenados nos aplicativos. O modo API detecta ações de risco dentro dos aplicativos, mas não consegue responder imediatamente.
Um CASB multimodo obtém todos os benefícios do CASB inline e do CASB baseado em API, executando ambos os modos simultaneamente. Com essa abordagem, o CASB inline fornece respostas imediatas, enquanto o CASB baseado em API oferece a cobertura necessária para proteger os dados em aplicativos em nuvem.
CASB, SSE e SASE: qual a relação entre eles?
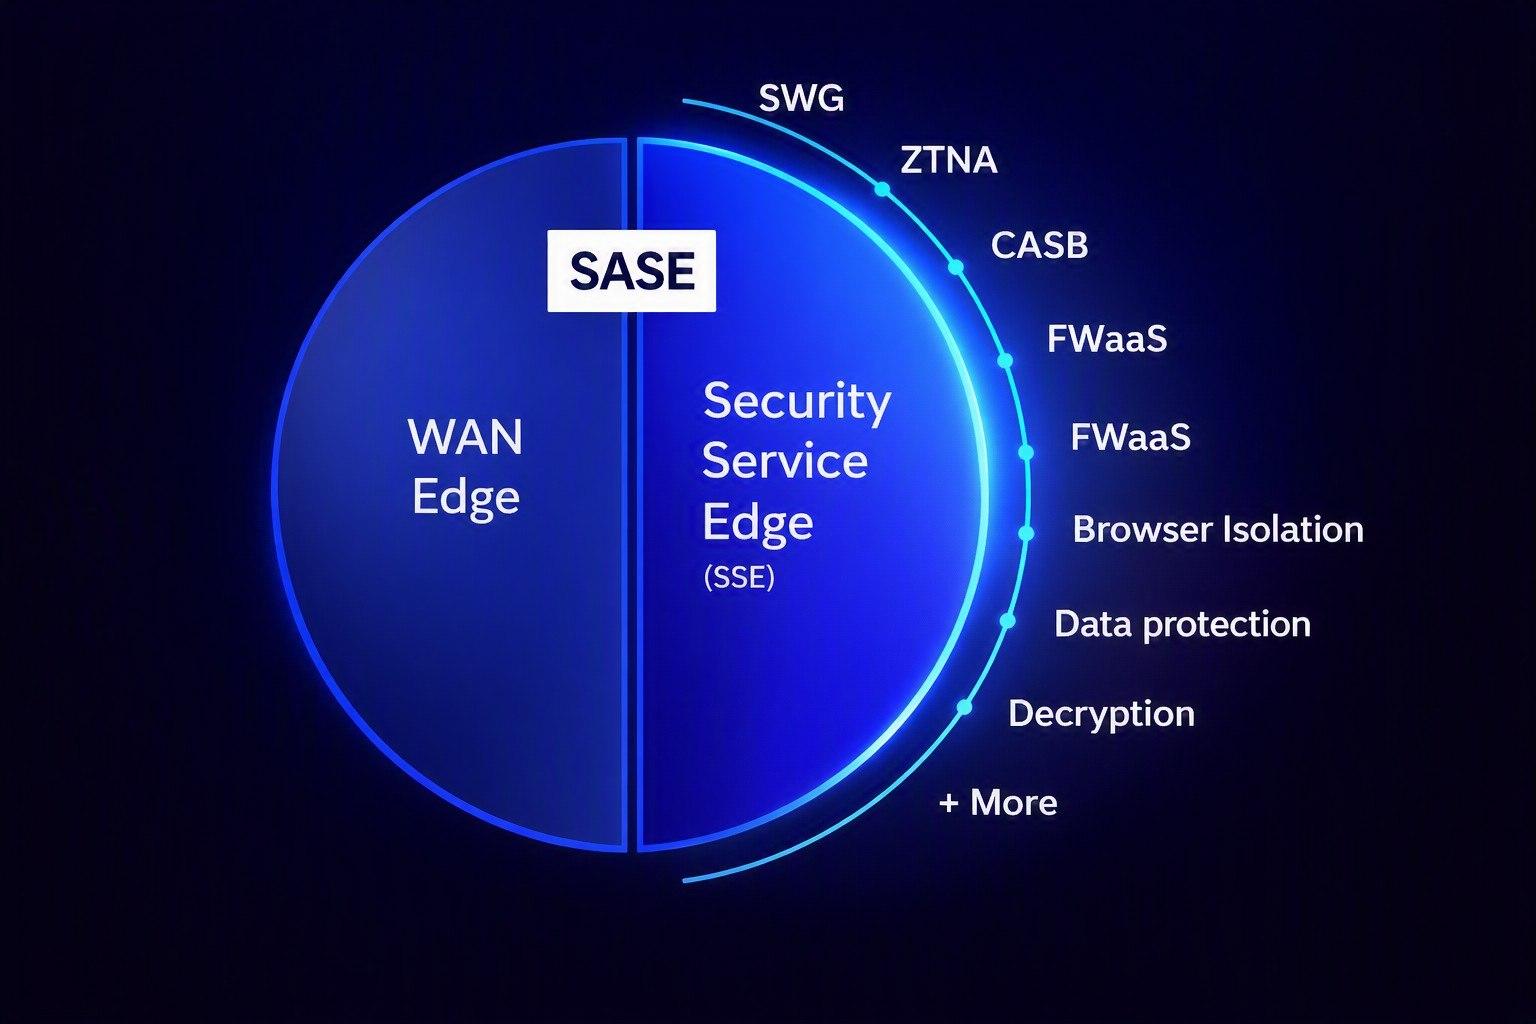
Em 2019, a Gartner introduziu a categoria Secure Access Service Edge (SASE) para abordar as tendências de trabalho remoto e uso de aplicativos SaaS. A definição foi baseada na categoria CASB, definida pela Gartner em 2012. A SASE inclui CASB, SD-WAN e outros recursos de segurança como SWG, ZTNAe FWaaS.
Com a SASE, as organizações podem consolidar a gestão de políticas, reduzir seus gastos com segurança e aplicar políticas de proteção de dados diretamente no sistema.
Em 2021, a Gartner criou uma nova categoria, Security Service Edge (SSE). A SSE representa o lado de segurança da SASE e inclui recursos como CASB, SWG, ZTNA e FWaaS. Muitas organizações começam com a SSE e implementam a SASE quando estão prontas para atualizar sua infraestrutura de rede existente.
CASB vs. SSPM, DSPM e SSE: como essas ferramentas se comparam
Compreender como ferramentas como o gerenciamento da postura de segurança de SaaS (SSPM), o gerenciamento da postura de segurança de dados (DSPM), o CASB e a SSE se comparam facilita a visualização de como essas soluções se encaixam em uma arquitetura de segurança mais ampla.
Quando o CASB não é suficiente
Os agentes de segurança de acesso à nuvem têm algumas limitações. Por exemplo, eles não conseguem visualizar conexões SaaS para SaaS, conexões OAuth ou configurações incorretas dentro de aplicativos SaaS específicos. Eles também não conseguem visualizar dados em repouso em repositórios desconectados.
O gerenciamento da postura de segurança de SaaS foi desenvolvido para preencher a lacuna de visibilidade do CASB, e a maioria das organizações implementa as duas soluções em conjunto.
Executar CASB, DSPM e DLP com um único mecanismo de política de SSE melhora ainda mais a segurança. A equipe de TI pode aplicar políticas a partir de um contexto de identidade compartilhada e um único painel de controle. As equipes não precisam mais conciliar políticas e sua aplicação em diferentes plataformas.
Como o CASB funciona em conjunto com DLP, DSPM e proteção avançada contra ameaças
O CASB aplica políticas de DLP em suas inspeções inline e baseadas em API. O DSPM estende essa classificação de dados para dados em repouso e em repositórios que o CASB não consegue visualizar.
A proteção avançada contra ameaças, que inclui verificação de malware, sandbox e detecção de anomalias comportamentais, funciona em conjunto com a inspeção de tráfego do CASB. Quando trabalham juntos, o CASB e a proteção avançada contra ameaças podem:
- Correlacionar o comportamento do usuário com sinais de ameaça,
- Aplicar consistentemente políticas que levem em consideração o contexto, e
- Detectar contas comprometidas e ameaças internas em aplicativos SaaS.
Principais casos de uso de CASB
1. Descoberta e controle de TI paralela
O CASB oferece às equipes de TI e segurança a visibilidade necessária para controlar a TI paralela.
Exemplo real: após a adoção do CASB, uma empresa biofarmacêutica global descobriu mais de 15.000 aplicativos em seu ambiente. Com essa visibilidade, suas equipes de TI conseguiram desativar aplicativos não utilizados e mitigar os riscos de TI paralela.
2. Prevenção contra perda de dados para SaaS e dados em nuvem
A DLP ajuda as organizações a controlar o fluxo de dados sensíveis dentro da organização. O CASB proporciona visibilidade e acesso aos dados em nuvens públicas, aplicativos SaaS, LLMs e bancos de dados. Ele pode responder imediatamente a compartilhamentos de risco.
Exemplo real: uma empresa líder no setor de alimentos e bebidas adotou o CASB como parte da implementação de SSE. Mensalmente, a empresa previne 4 milhões de violações de políticas e bloqueia, em média, 14 mil ameaças.
3. Prevenção de ameaças em todo o tráfego de nuvem e SaaS
Assim que um arquivo infectado entra em um aplicativo de nuvem autorizado, ele pode se espalhar rapidamente para aplicativos conectados e dispositivos de outros usuários. O CASB oferece proteção contra essas ameaças em tempo real.
Além de malware, os aplicativos em nuvem são vulneráveis a ataques que utilizam contas comprometidas. A funcionalidade de análise de comportamento de usuários e entidades (UEBA) em soluções de CASB ajuda a lidar com esse risco. A UEBA sinaliza atividades que se desviam do comportamento "normal" estabelecido para um usuário, o que pode ser um indicador precoce de comprometimento.
Essas soluções também detectam comportamentos suspeitos, como downloads de arquivos grandes, acesso a dados que estão fora do escopo normal de trabalho do usuário ou compartilhamento em massa de arquivos para endereços externos. Uma vez detectadas, essas soluções disparam alertas e bloqueiam atividades como downloads para impedir proativamente os ataques.
Exemplo prático: uma organização governamental atualizou sua tecnologia para proteger o acesso remoto de seus funcionários. Durante essa atualização, descobriu que seus antigos proxies não estavam sinalizando sites maliciosos de forma consistente. Com a nova solução, a organização previne cerca de 7 milhões de violações de políticas por mês, em média.
4. Monitoramento e governança do uso de IA paralela e aplicativos de GenAI
O CASB oferece às equipes de TI visibilidade sobre o uso de IA paralela e ajuda a aplicar políticas de DLP para reduzir o risco de vazamento de dados.
Exemplo prático: uma organização sem fins lucrativos implementou o CASB como parte de uma iniciativa de segurança de IA. A organização gerou relatórios para entender o uso de aplicativos de GenAI pelos funcionários e como esse uso se traduzia em riscos de segurança de dados. Com isso, a organização economizou US$ 500 mil apenas com as melhorias nas operações de IA.
Como implementar um CASB
- Avalie seu ambiente. Compreenda quais serviços e aplicativos em nuvem sua empresa utiliza. Em seguida, mapeie onde os dados sensíveis estão e como trafegam dentro da sua organização.
- Defina os requisitos de política. Determine quais controles de acesso, regras de DLP e estruturas de conformidade o CASB precisa aplicar. Avalie os recursos de SSE para verificar se você se beneficiaria de uma implementação mais ampla da SSE, em vez de adotar o CASB como uma solução pontual.
- Escolha o fornecedor de CASB certo para as suas necessidades. Procure uma solução de CASB multimodo que ofereça as integrações e os requisitos de política que você descreveu anteriormente.
- Integração com a infraestrutura de identidade e segurança existente. Conecte o CASB ao seu IdP/SSO e ao mecanismo de DLP.
- Implemente o CASB em fases. Comece obtendo visibilidade sobre os riscos de referência antes de passar para a aplicação das políticas. Isso minimizará quaisquer interrupções que os usuários possam enfrentar durante a implementação.
- Aprimore as políticas continuamente. Analise seus relatórios de descoberta de TI paralela. Atualize as listas de aplicativos autorizados e não autorizados, além das regras de DLP, conforme o uso e os riscos mudam.
CASB e segurança de IA
A IA generativa tornou-se a forma de TI paralela que mais cresce. As atividades de IA e ML corporativos aumentou 83% em relação ao ano anterior, e o ecossistema de aplicativos de IA quase quadruplicou, chegando a mais de 3.400 aplicativos (Relatório de segurança de IA de 2026 da ThreatLabz).
Grande parte do uso de aplicativos de GenAI ocorre fora dos processos formais de aprovação, o que significa que ele se enquadra no domínio do CASB.
Os CASBs modernos precisam ser escaláveis para lidar com o volume de dados transferidos para ferramentas de GenAI. Somente em 2025, as transferências de dados para aplicativos GenAI aumentaram 93%, ultrapassando 18.000 terabytes (Relatório de segurança de IA de 2026 da ThreatLabz).
Quando implementadas como parte de uma plataforma de SSE baseada em IA, as soluções de CASB modernas oferecem:
- Descoberta de IA paralela: o mesmo mecanismo de descoberta de aplicativos que identifica aplicativos SaaS não autorizados também pode identificar aplicativos de GenAI não autorizados.
- DLP para prompts e uploads de IA: as políticas são ampliadas para controlar o conteúdo que os usuários compartilham em uma janela de prompt de GenAI.
- Deteção de ameaças baseadas em comportamento: a detecção de anomalias identifica contas comprometidas e padrões de tráfego incomuns.
O Cloud Access Security Broker (CASB) da Zscaler
A Zscaler oferece CASB multimodo como parte da plataforma Zero Trust Exchange, que fornece recursos de SSE e SASE. A Zscaler foi nomeada uma líder no Gartner Magic Quadrant para SSE em todos os anos de 2021 a 2026.
Com o CASB da Zscaler, as organizações obtêm:
- Classificação de dados baseada em IA que identifica dados sensíveis em aplicativos SaaS, IaaS e GenAI. As equipes de segurança aplicam políticas de DLP sem precisar auditar manualmente cada aplicativo.
- O Zscaler AI Guard inspeciona prompts e uploads para impedir que dados sensíveis cheguem a LLMs não autorizados.
- A inteligência sobre ameaças da ThreatLabz direciona as TTPs emergentes dos atacantes para modelos de detecção e atualiza dinamicamente a aplicação de políticas.
Solicite uma demonstração para ver como o Zscaler CASB pode proteger sua empresa.
A Zscaler é líder no Gartner Magic Quadrant para Security Service Edge (SSE) e Secure Access Service Edge (SASE).
Recursos sugeridos
Perguntas frequentes
As soluções de CASB são essenciais para organizações de todos os portes que dependem da nuvem para armazenar dados sigilosos, colaborar por meio de aplicativos SaaS ou gerenciar recursos em nuvem. Setores como saúde, finanças e serviços públicos são os que mais se beneficiam dos CASBs devido às rigorosas regulamentações de dados, mas eles também são essenciais para empresas que adotam o trabalho remoto, políticas de uso de dispositivos pessoais ou que enfrentam ameaças da adoção de TI paralela.
Um agente de segurança de acesso à nuvem (CASB, na sigla em inglês) é uma ferramenta de segurança que aplica políticas entre usuários e serviços em nuvem. Isso ajuda as organizações a garantir a proteção de dados em nuvem, evitar vazamentos de dados e mitigar ameaças à segurança. Os CASBs oferecem funcionalidades essenciais como prevenção contra perda de dados (DLP), detecção de TI paralela (shadow IT), aplicação de conformidade e integração perfeita com plataformas de SaaS e IaaS.
Para escolher o CASB certo, avalie as necessidades de segurança em nuvem da sua organização, os riscos atuais e os requisitos de conformidade. Procure por funcionalidades como implantação multimodo (integrações de proxy e API), monitoramento de dados em tempo real, DLP avançada, prevenção de ameaças e controle de TI paralela. Alie-se a um fornecedor comprovado que ofereça escalabilidade, facilidade de implementação e integrações com plataformas de Security Service Edge (SSE) em geral.
Embora os CASBs forneçam funções cruciais de segurança em nuvem, eles são melhor utilizados como parte de uma estratégia de segurança abrangente. Eles funcionam perfeitamente em conjunto com soluções como Secure Web Gateways (SWG), acesso à rede zero trust (ZTNA) e DSPM para reforçar a proteção unificada. A implementação do CASB em estruturas mais amplas, como SASE ou SSE, garante uma cobertura de segurança de nuvem e de rede mais abrangente.
O CASB proporciona visibilidade ao uso não autorizado de ferramentas de GenAI, interceptando esse tráfego inline. Ele consegue descobrir aplicativos de IA e aplicar controles detalhados com base na identidade do usuário, no perfil de risco do aplicativo ou na sensibilidade dos dados compartilhados. O CASB pode bloquear o acesso a ferramentas de IA não aprovadas, restringir ações como envios de prompts e aplicar políticas de DLP para impedir a transferência de dados.
As soluções de CASB multimodo oferecem proteção inline (via proxy) e varredura fora de banda (usando integrações de API). Essa abordagem dupla permite a aplicação de políticas em tempo real para prevenir vazamento de dados e malware, ao mesmo tempo que oferece visibilidade dos dados em repouso para ajudar a detectar configurações incorretas e gerenciar a conformidade. Os CASBs multimodo permitem que as empresas protejam, de forma integrada, ambientes de SaaS e nuvem pública.
Os CASBs garantem a conformidade identificando dados sigilosos sujeitos ao GDPR ou a outras estruturas regulatórias, aplicando políticas rigorosas ao seu armazenamento, transmissão e uso. Funcionalidades avançadas, como a verificação de DLP em nuvem para padrões de dados regulamentados, impedem o acesso não autorizado e corrigem atividades de arquivos de risco para garantir a conformidade com as normas.
Os CASBs ampliam a proteção contra perda de dados (DLP) ao analisar proativamente dados sigilosos que transitam em aplicativos de nuvem autorizados e não autorizados. Os recursos de proxy em tempo real aplicam políticas sobre uploads, downloads e compartilhamento de dados, enquanto as integrações de API protegem os dados armazenados em repouso. Em conjunto, esses recursos impedem o vazamento e o acesso não autorizado a dados sigilosos, reforçando a eficácia ds DLP em nuvem.
O CASB monitora a atividade dos usuários, aplica políticas de DLP e bloqueia ameaças à medida que os dados são transferidos de e para aplicativos SaaS, como Salesforce e Microsoft 365. O SSPM audita continuamente os aplicativos SaaS em busca de configurações incorretas, problemas de conformidade e permissões excessivas. Em conjunto, o CASB e o SSPM controlam o comportamento do usuário e as configurações do aplicativo para fornecer às equipes de segurança visibilidade e controle completos sobre sua superfície de ataque SaaS.
Sim. O CASB evoluiu de um produto independente para um componente essencial de uma implementação de SSE ou SASE. Consolidar o CASB em uma plataforma mais ampla, com identidade, políticas e contexto de ameaças compartilhados, torna-o mais eficaz na proteção de dados sensíveis de aplicativos em nuvem.