Zugriffsentscheidungen für mehr als 3500 KI-Tools auf Einzelfallbasis nach User, Anwendung und Risiko: Genehmigen, Isolieren oder Blockieren. Niemand wird ausgebremst

Die Sicherheitsabteilung wird vom Neinsager zum Möglichmacher: Jedes Team erhält Zugriff auf die angeforderten KI-Tools, abgestimmt auf das tatsächliche Risiko, das das jeweilige Tool birgt.

Eine einheitliche Zugriffsrichtlinie für alle KI-Anwendungen anstelle einer Zulassungsliste, die bereits in der Woche ihrer Veröffentlichung veraltet ist.

Ein Mittelweg zwischen Genehmigung und Ablehnung: Risikoreiche Anwendungen können isoliert oder mit Vorsicht verwendet werden, anstatt sie komplett zu blockieren, sodass die Arbeit weiterläuft und gleichzeitig das Risiko minimiert wird.
Sicher Genehmigen statt Blockieren: So funktioniert es
Zugriffsentscheidungen für mehr als 3500 KI-Tools auf Einzelfallbasis nach User, Anwendung und Risiko. Die Richtlinien berücksichtigen, wer Zugriff worauf anfordert und wie riskant das jeweilige Tool tatsächlich ist.
Genehmigen, isolieren oder warnen, anstatt komplett zu blockieren. Risikoreiche Anwendungen erhalten eine sicherere Ausführungsmöglichkeit, sodass die Arbeit weitergehen kann, ohne dass die Exposition zunimmt.
Die Risikoklassifizierungen für KI-Anwendungen werden kontinuierlich anhand des Live-Traffics in der Zscaler-Cloud aktualisiert. Eine Zulassungsliste ist bereits in der Woche veraltet, in der sie versendet wird. Dies ist keine Liste.
ThreatLabz beobachtete, wie 18.000 TB Unternehmensdaten innerhalb eines einzigen Jahres in KI-Tools flossen.
Wöchentlich entdeckt Ihr Team ein neues KI-Tool, und jede Woche müssen Ihre Sicherheitsbeauftragten entscheiden: Ja oder Nein? Pauschale Blockierung drängt KI in den Untergrund. Pauschale Genehmigung setzt Ihre Daten Risiken durch ungeprüfte Tools aus. AI Guard for Users ersetzt die Ja/Nein-Falle durch eine Zugriffssteuerung, die auf Einzelfallbasis nach User, Anwendung und Risiko erfolgt und einen Mittelweg zwischen Genehmigen und Verweigern ermöglicht. Die Sicherheitsabteilung wird vom Neinsager zum Möglichmacher. Ihr Unternehmen profitiert vom Potenzial der KI und behält dabei die Kontrolle über die Risiken.

Funktionsweise
Zugriffsentscheidungen, die in Echtzeit getroffen werden

Zugriffsentscheidungen auf Einzelfallbasis
nach User, Anwendungen und Risiko mit Inline-Durchsetzung bei jeder Interaktion mit KI

Risikoklassifizierungen
für über 3500 KI-Tools, die kontinuierlich anhand des Live-Traffics aktualisiert werden

Vier Optionen statt zwei
Zulassen, Blockieren, Isolieren oder Warnen

Separate Richtlinie
für Firmen- und Privatkonten für ein und dieselbe KI-Anwendung

Abdeckung für webbasierte KI
SaaS-KI und eingebettete KI

Nutzungs-Telemetriedaten
für Ihr KI-Inventar, sodass jede Zugriffsentscheidung das Gesamtbild vervollständigt

Eine zentrale Richtlinie
für den Zugriff auf KI-Tools und alle weiteren IT-Ressourcen
Anwendungsfälle
KI für alle Mitarbeitenden, zu Ihren Bedingungen
Ihre Mitarbeitenden verlangen Zugriff auf neue KI-Tools in einem Tempo, bei dem keine Überprüfung mithalten kann. AI Guard for Users setzt diese Nachfrage in kontrollierten Zugriff um: die richtige KI für die richtigen Personen beim richtigen Risikoniveau.
Marketing asks for the AI tool the whole industry is talking about. Instead of a month in review, access is approved with risk-matched controls, and the team is working the same week.
An unvetted tool mimics a popular AI app. Risk classification catches it, and policy isolates it instead of trusting it, so curiosity does not become exposure.
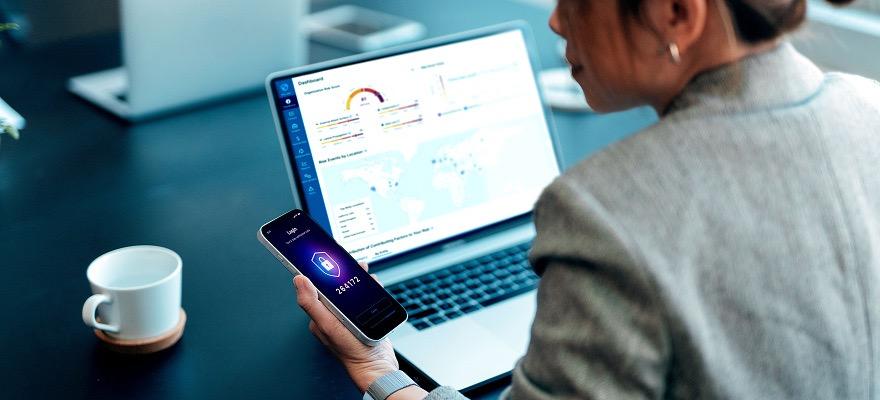
The same AI app, two contexts. The corporate tenant gets approved with controls; the personal account gets cautioned or contained. One app, two right answers.
When the audit asks who used what AI and under which policy, the answer is one report of decisions and usage, not a reconstruction from tickets.
Gemeinsam unschlagbar
Bereitstellung im Rahmen von Zscaler AI Security
Der Zugang erfolgt durch die Vordertür. Die Plattform regelt alles, was danach kommt.

AI Guard for Apps
Prompts und Antworten werden in Echtzeit innerhalb der von Ihnen freigegebenen Tools geprüft.

AI Endpoint Security
Die gleiche Zugriffsrichtlinie gilt auch für KI-Tools, die auf dem Gerät installiert sind.

AI Access Graph
Jede zugelassene Anwendung ist den Daten zugeordnet, auf die sie tatsächlich zugreifen kann.

KI-Gateway
Wenn Tools zu Agents werden, erfolgt die Autorisierung pro Aktion.
Zscaler-Sicherheit für KI – Übersicht
Frage-Antwort-Stabilität
Zugriffsentscheidungen nach User, Anwendungen und Risiko werden bei jeder Interaktion mit KI inline durchgesetzt.
Risikoklassifizierungen für über 3.500 KI-Tools, die kontinuierlich anhand des Live-Traffics in der Zscaler-Cloud aktualisiert werden.
Ja. Zugriffsentscheidungen erfolgen pro User und pro Anwendung, sodass die Richtlinie auf bestimmte Teams beschränkt werden kann, anstatt als eine allgemeine Regel angewendet zu werden.
Sie werden wie alles andere klassifiziert und einer Risikobewertung unterzogen, und die Richtlinie kann sie isolieren oder mit einem Warnhinweis versehen, anstatt sie komplett zu blockieren.
Nein. Der Zugriff wird in Echtzeit anhand risikobasierter Kontrollen genehmigt, sodass die Entscheidungen für die meisten Tools ohne manuellen Überprüfungszyklus getroffen werden.