Intrusion Prevention auf völlig neuem Niveau
Implementieren Sie ein jederzeit aktives Cloud-IPS zum Schutz vor heutigen Sicherheitsverletzungen.
Stoppen Sie aktuelle Cyberbedrohungen, bevor sie in Ihr Netzwerk eindringen
Zum Schutz vor den zunehmend raffinierteren Cyberangriffen von heute benötigen Sie ein cloudbasiertes Intrusion Prevention System (IPS), das Ihnen lückenlosen Einblick in alle Verbindungen zwischen Usern, Anwendungen und Internet gewährt und Ihre Netzwerksicherheitsstrategie in mehrfacher Hinsicht stärkt:

Überwachung des gesamten verschlüsselten und unverschlüsselten Netzwerktraffics

Erkennen von Signaturen, Richtlinienverletzungen und Anomalien

Entfernen schädlicher Inhalte aus Ihrem Netzwerk
Das Problem
Designfehler in Legacy-IPS
Herkömmliche IPS-Ansätze gewährleisten weder die erforderliche Skalierbarkeit noch den Funktionsumfang, um den Anforderungen heutiger Organisationen gerecht zu werden. Sie wurden entwickelt, um User im Büro zu schützen. Wenn es jedoch um die Sicherheit von Remote-Usern geht, sind sie aus mehreren Gründen unzureichend:

Sie beeinträchtigen die Netzwerktransparenz.
User und Anwendungen befinden sich heute nicht mehr im Netzwerk. Ihr IPS hingegen wird weiterhin im Rechenzentrum bereitgestellt und bewacht quasi die falschen Türen.
Sie schützen Ihre Server, nicht Ihre User.
IPS kann Server im Rechenzentrum schützen, die heutigen Eindringlinge nehmen jedoch bevorzugt User ins Visier.
Die Überwachungdes gesamten Datenverkehrs einschließlich TLS/SSL — wo sich die meisten Bedrohungen verbergen — ist für ein herkömmliches IPS zu viel.
Lösungsüberblick
Bedrohungserkennung im großen Maßstab erfordert lückenlose Transparenz
Durch Filtern des Traffics über die Zero Trust Exchange™ unterstützt Zscaler Cloud IPS Sie dabei, Bedrohungen mit zukunftsfähigen Erkennungs- und Präventionstechnologien zu stoppen.

Unbegrenzte Kapazität:
Behalten Sie die volle Transparenz mit unbegrenzter Überprüfungsbandbreite und blitzschneller Leistung, bereitgestellt von über 150 Präsenzpunkten weltweit.
Intelligentere Bedrohungsinformationen:
Schnellere Erkennung mit weniger Fehlalarmen, basierend auf der Analyse von Hunderten Milliarden täglicher Anfragen von zig Millionen Usern.
Lückenlose TLS/SSL-Überprüfung
Überprüfung des gesamten TLS/SSL-Traffics ohne Leistungseinbußen – für Kontrolle ohne Kompromisse.
Transparente Updates:
Beseitigen Sie Ausfälle bei der Änderungskontrolle durch nahtlose Updates, die tausende Male am Tag aktuelle Signaturen liefern.
Vorteile
Leistungsstarke Unterstützung für Sicherheitsteams

Ununterbrochenes IPS für alle User
Implementieren Sie Bedrohungsschutz dort, wo herkömmliche IPS nicht hinkommen. Zscaler IPS behält alle User unabhängig von Verbindungstyp und Standort im Blick. Und Sie profitieren von durchgehendem Schutz und voller Transparenz.

Schutz vor den neuesten Angriffsmaschen
Schützen Sie Ihre Organisation mit einer umfassenden Suite an Technologien wie Firewall, Sandbox, CASB und DLP vor Botnetzen, Zero-Day-Angriffen, Ransomware und anderen komplexen Bedrohungen.

Unbegrenzte Prüfkapazität
Überprüfen Sie den gesamten TLS/SSL-Traffic und stoppen Sie mehr Bedrohungen dort, wo sie sich verbergen. Zscaler IPS wird als Service bereitgestellt, sodass die Überprüfungskapazität automatisch skaliert wird.
Details
Suchen Sie nach potenziellen Bedrohungen mit leistungsstarken Erkennungsfunktionen, die weltweit über die Zero Trust Exchange bereitgestellt werden.
Durch Analyse und Vorverarbeitung des Netzwerktraffics und effizientere signaturbasierte Erkennung gewährleistet
Konfigurieren Sie Richtlinien über Zdie ero Trust Exchange für ständigen Schutz, egal wo sich Ihre User und Daten befinden.
Untersuchen Sie den Datenverkehr inline, um neuartige Umgehungstechniken zu erkennen, und stoppen Sie Datenverkehr, der einer signaturbasierten Erkennung entgeht.

Anwendungsfälle
Profitieren Sie von intelligenter Sicherheit zum Schutz Ihres Unternehmens

Stoppen Sie interne und externe Richtlinienverstöße mit ständigen Updates auf Basis von Hunderten Milliarden Cloud-Transaktionen täglich.

Holen Sie sich den Schutz und die Informationen, die Sie benötigen, um zu verhindern, dass Angreifer in Ihre Systeme eindringen.

Entlasten Sie Ihre Sicherheitsteams mit nach Schwachstelle, Kategorie oder Stichwort klassifizierten Warnmeldungen und unterstützen Sie so eine eingehende Analyse der Bedrohungsdaten.

Ersetzen Sie teure, komplexe Hardware durch ein leistungsstarkes Cloud-IPS, mit dem Sie ohne Wartungsaufwand von hervorragender Skalierbarkeit und Performance profitieren.
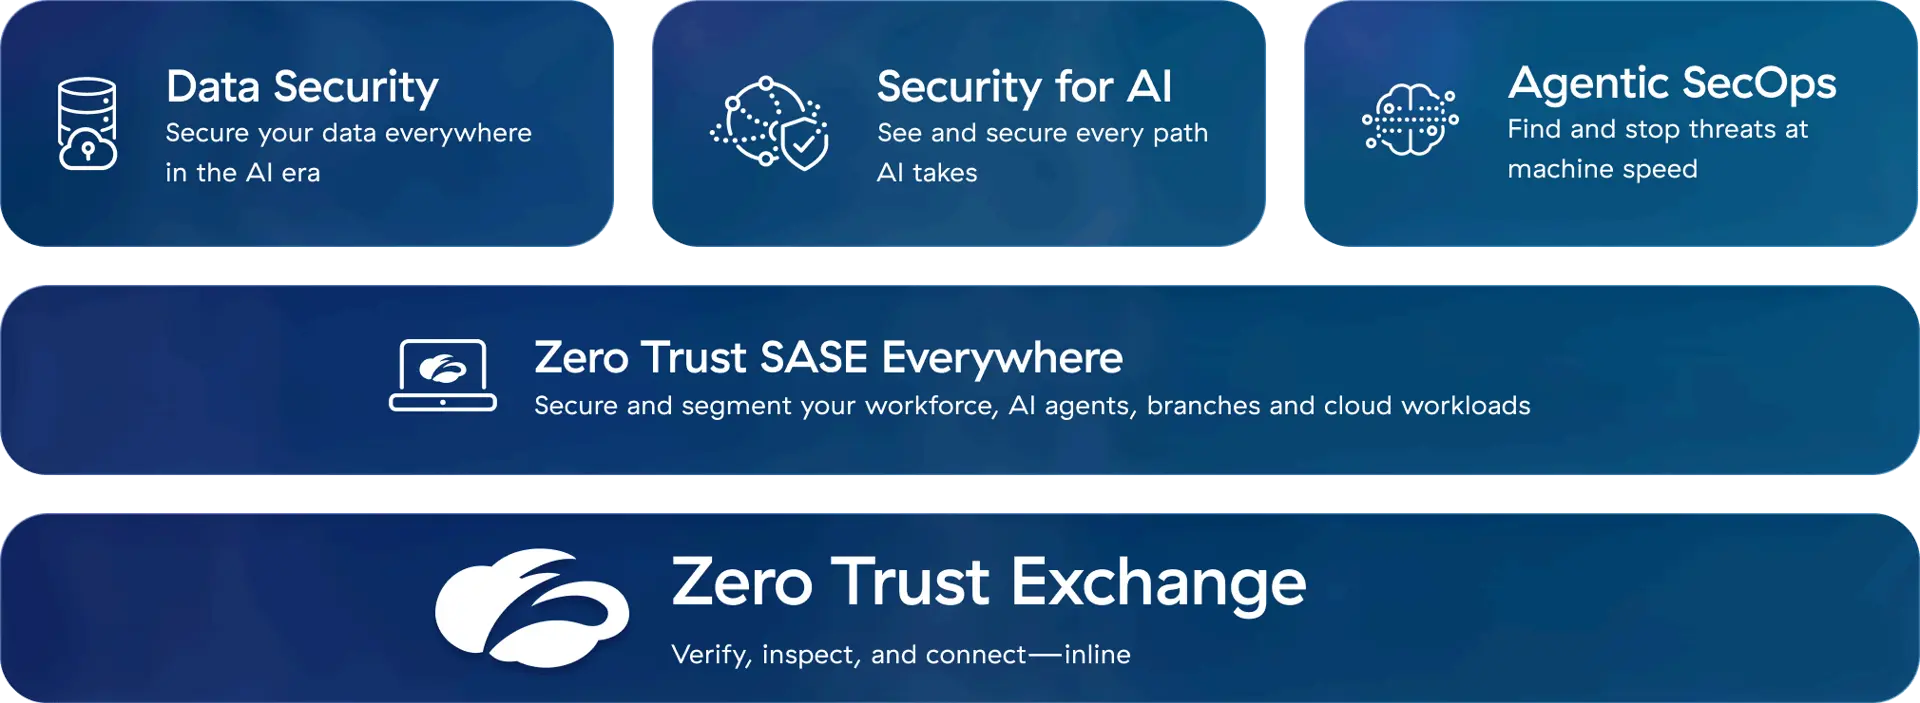
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.
FAQ
FAQs
Ein IPS ergänzt die Bedrohungsabwehr, indem es eine zusätzliche Möglichkeit zur Erkennung von Bedrohungen im Internettraffic bereitstellt. Durch die Suche nach Bedrohungen auf der Grundlage von Signaturen, Richtlinien und Anomalien können Unternehmen ihre aktiven Bereitstellungen für Extended Detection and Response (XDR) und Endpoint Detection and Response (EDR) um eine Möglichkeit zur passiven Bedrohungserkennung ergänzen.
Ein Security Operations Center (SOC) ist ein Team von Sicherheitsexperten, die im Auftrag einer Organisation – in der Regel im Rahmen von Managed Detection and Response (MDR) – Bedrohungsinformationen und -daten erfassen, analysieren und interpretieren. Auf der Grundlage dieser Erkenntnisse ergreift das Team dann Maßnahmen, um die von ihm unterstützten Organisationen vor Cyberbedrohungen zu schützen.
Als SSL-Überprüfung wird das Abfangen SSL-verschlüsselter Internetkommunikationen zwischen Client und Server und ihre Untersuchung auf schädliche Inhalte bezeichnet. Die Überprüfung von SSL-Traffic ist mittlerweile unverzichtbar, da die überwiegende Mehrheit des Internet-Traffics – einschließlich schädlicher Inhalte – mit SSL verschlüsselt wird. Entsprechend verschlüsselt die Mehrzahl der Browser, Web-Server und cloudbasierten Anwendungen ausgehende Daten und wickelt den Datenaustausch über HTTPS-Verbindungen ab.