/ Cos'è la sicurezza dell'AI?
Cos'è la sicurezza dell'AI?
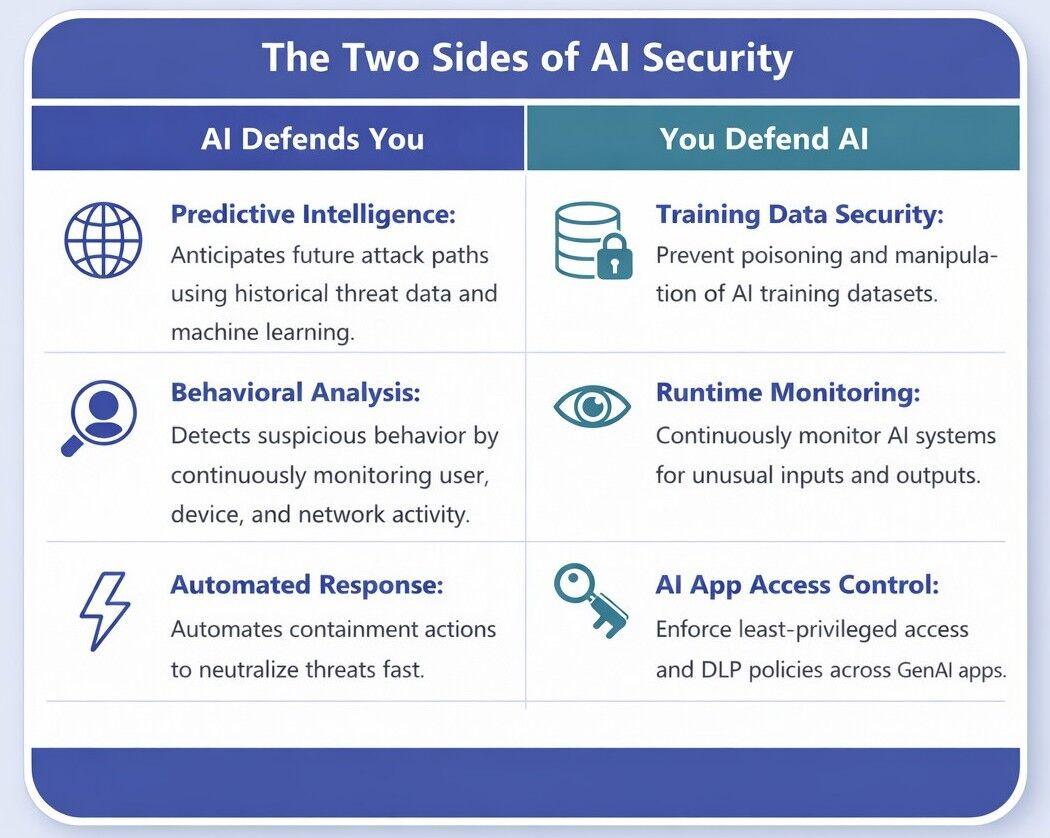
La sicurezza AI si basa su due principi: proteggere i sistemi di intelligenza artificiale dagli attacchi e utilizzare la stessa intelligenza artificiale per difendere l'azienda. I sistemi di intelligenza artificiale generativa sono vulnerabili ad attacchi specifici, come la prompt injection e l'avvelenamento dei modelli. Al contempo, l'intelligenza artificiale potenzia i tradizionali controlli di sicurezza informatica con funzionalità come l'analisi predittiva e l'analisi comportamentale continua.
Panoramica
• Proteggere i sistemi AI: la sicurezza dell'AI protegge dati, modelli e infrastrutture di intelligenza artificiale. Riduce il rischio di violazioni dei dati, preservando al contempo l'integrità, la sicurezza e la fiducia.
• La GenAI espande la superficie d'attacco: la GenAI aumenta la produttività ma amplia la superficie di attacco tramite prompt, plugin e API. La shadow AI, le perdite di dati e una governance debole rappresentano tutti rischi per la sicurezza dell'AI.
• Proteggere il ciclo di vita dell'AI: le organizzazioni devono proteggere l'intero ciclo di vita dell'AI attraverso controlli di sicurezza multilivello, dal training dei modelli alla distribuzione e al runtime.
• Applicare framework di governance: i framework di governance dell'AI, come il NIST AI RMF, aiutano le organizzazioni a controllare l'utilizzo dell'AI generativa, a prevenire la perdita di dati e a garantire la conformità alle normative.
Perché la sicurezza dell'AI è importante per le aziende?
Definizione di sicurezza dell'AI
La sicurezza AI è una disciplina della sicurezza informatica incentrata su due obiettivi principali: 1) proteggere i sistemi di intelligenza artificiale (AI) e machine learning (ML) dagli attacchi e 2) usare l'AI per migliorare il livello di sicurezza complessivo di un'organizzazione.
- Protegge i modelli, i dati di training e l'infrastruttura AI da minacce come gli attacchi di prompt injection e di data poisoning.
- Inoltre, si avvale di funzionalità basate sull'AI, come l'analisi predittiva e l'analisi comportamentale, per migliorare il rilevamento delle minacce e la relativa risposta.
La sicurezza dell'IA è fondamentale perché i sistemi di IA ampliano la superficie di attacco delle aziende. Secondo ilrapporto ThreatLabz 2026 sulla sicurezza dell'IA, l'attività di IA e apprendimento automatico nelle aziende è aumentata dell'83,3% su base annua nel 2025. I volumi di trasferimento dati sono aumentati del 92,6% nello stesso periodo.
Tuttavia, molte aziende non dispongono della visibilità e dei controlli necessari per gestire le complessità della sicurezza dell'AI. Durante le scansioni effettuate sui sistemi AI aziendali per simulare attacchi informatici, gli esperti di red teaming di Zscaler hanno individuato il primo errore critico dei sistemi dopo circa 16 minuti. Hanno inoltre identificato scenari in cui un singolo prompt è stato sufficiente a causare un problema di sicurezza di gravità elevata (Report di ThreatLabz del 2026 sulla sicurezza dell'AI).
"Con una diffusione dell'intelligenza artificiale su questa scala nelle aziende, l'AI non si comporta più come un insieme di strumenti distinti, ma piuttosto come un'infrastruttura sempre attiva, che sposta e trasforma continuamente i dati aziendali.L'accesso, tuttavia, è tutt'altro che illimitato. Le organizzazioni hanno bloccato il 39% delle transazioni AI/ML, una percentuale che riflette le persistenti preoccupazioni relative all'esposizione dei dati, alla privacy e all'applicazione delle policy".
Leggi il Report di ThreatLabz sulla sicurezza dell'AI del 2026 |
Le principali minacce alla sicurezza
Senza strumenti di sicurezza AI e best practice, le aziende sono esposte a gravi rischi legati all'AI, tra cui:
- Shadow AI e perdita di dati: i dipendenti adottano strumenti di GenAI per migliorare la propria produttività, ma molti di questi strumenti non sono approvati o non sono stati sottoposti a verifiche di sicurezza. Il loro utilizzo può comportare violazioni dei requisiti di conformità o la divulgazione di dati sensibili, come il codice proprietario.
- Prompt injection: gli aggressori possono nascondere istruzioni dannose all'interno di contenuti letti dagli agenti AI. Queste istruzioni possono consentire a un aggressore di infiltrarsi nell'ambiente aziendale e sfruttare l'accesso ottenuto per sferrare un attacco informatico più esteso.
- Integrazioni non sicure e API di terze parti: molti strumenti di intelligenza artificiale utilizzano integrazioni e plugin, ma questi punti di connessione sono spesso poco sicuri e quindi ampliano la superficie di attacco.
Come l'AI potenzia la sicurezza informatica tradizionale
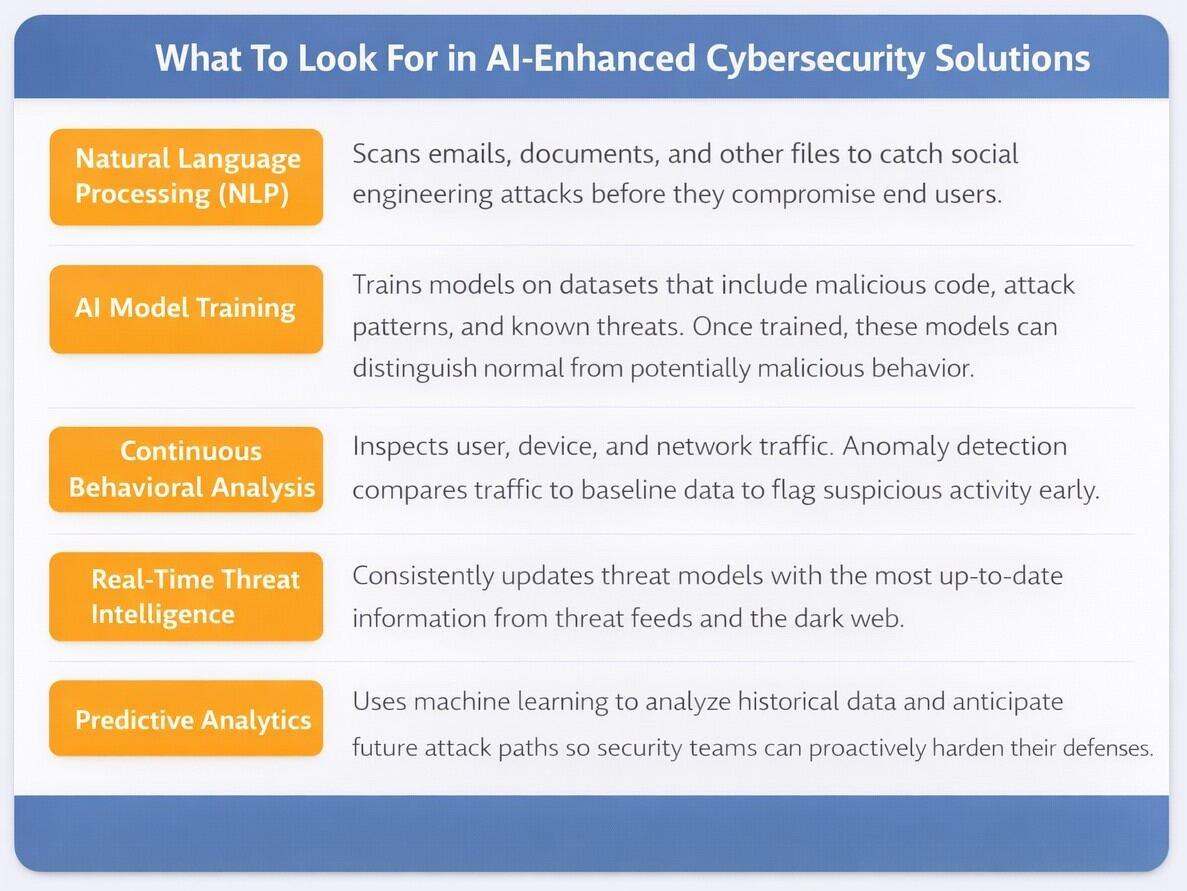
Grazie all'intelligenza artificiale, i tradizionali strumenti di sicurezza informatica possono accelerare i processi esistenti e utilizzare le capacità di riconoscimento dei modelli per identificare e rispondere rapidamente agli attacchi. L'AI aiuta ad affrontare le sfide tradizionali della sicurezza informatica, come l'eccesso di avvisi, la necessità di eseguire manualmente le attività di diagnostica e la scarsa visibilità sui nuovi schemi di attacco.
Report di Zscaler ThreatLabz del 2026 sulla sicurezza dell'IA
Ricevi informazioni utili sulle ultime tendenze nell'adozione dell'IA in ambito aziendale, i rischi e le strategie di sicurezza.
Come la sicurezza dell'AI protegge i sistemi AI aziendali
Le aziende proteggono i propri sistemi di intelligenza artificiale applicando controlli di sicurezza in ogni fase del ciclo di vita dell'AI.
Passaggio 1: proteggi i dati di training dell'AI. I dati di training sono la spina dorsale di un modello AI efficace. Senza dati sicuri e completi, un modello AI sarà, nella migliore delle ipotesi, inefficace e, nella peggiore, una minaccia per la sicurezza.
Le aziende verificano la sicurezza dei dati di training monitorandone la provenienza e gli spostamenti prima dell'implementazione.
Passaggio 2: proteggi i modelli AI implementati. In questa fase del ciclo di vita dell'AI, i team di sicurezza si concentrano sulla protezione dei sistemi di intelligenza artificiale dagli attacchi basati su query.
Alcune delle procedure di sicurezza per l'implementazione dell'AI includono:
- Applicare controlli di accesso basati sul principio dei privilegi minimi ai chatbot che hanno accesso tramite API a dataset sensibili, come le informazioni personali dei clienti.
- Filtraggio degli output dei modelli per impedire la divulgazione di informazioni sensibili agli utenti.
Passaggio 3: le difese in fase di runtime proteggono dalle minacce legate ai prompt. Il runtime dell'AI generativa è la fase in cui un modello AI elabora una richiesta. Qualsiasi prompt inviato dagli utenti ai modelli di AI generativa può comportare rischi, che le aziende affrontano attraverso le seguenti misure:
- Stabilire limiti che impediscano al modello di elaborare contenuti esterni. I contenuti esterni possono contenere messaggi nascosti dannosi che il modello potrebbe interpretare come messaggi legittimi provenienti da un utente autenticato.
- Abilitazione del filtraggio semantico dei prompt. Questo tipo di filtro comprende l'intento alla base delle query e impedisce agli aggressori di inviare richieste dannose.
Passaggio 4: monitora costantemente i modelli e la sicurezza AI. Le aziende utilizzano l' AI-SPM per gestire le variazioni nel comportamento dei modelli AI nel tempo.
Che cos'è la sicurezza dell'AI agentica?
La sicurezza dell'AI agentica è un processo che protegge gli agenti AI autonomi da attacchi come prompt injection e perdita dei dati. Gli agenti AI sono sistemi che possono pianificare in modo indipendente le attività ed eseguirle in più passaggi senza l'intervento umano.
Gli agenti AI in genere hanno accesso a informazioni sensibili come le credenziali degli utenti e i database interni. Poiché gli agenti interagiscono con altri agenti, siti web e dati esterni, sono particolarmente vulnerabili alle compromissioni.
Rischi dell'AI agentica
Poiché l'AI agentica prevede una serie di decisioni concatenate per raggiungere l'obiettivo dell'utente, introduce rischi come:
- Escalation dei privilegi: agli agenti AI viene consentito di accedere a più risorse rispetto a quelle strettamente necessarie per completare il compito assegnato.
- Memory poisoning: gli aggressori corrompono la memoria persistente di un agente con istruzioni dannose. Un utente legittimo può eseguire involontariamente queste istruzioni quando interagisce con l'agente.
- Goal hijacking: gli aggressori manipolano le istruzioni dell'utente e inducono l'agente a esfiltrare dati sensibili.
Le best practice per la sicurezza dell'AI agentica
- Conosci le tue risorse AI: esegui un inventario di agenti, modelli, prompt, strumenti, fonti e flussi di dati.
- Controlla chi ha acesso a cosa: applica controlli degli accessi basati sui ruoli (RBAC) secondo il principio del privilegio minimo, meccanismi di autenticazione avanzati, credenziali con autorizzazioni limitate e di breve durata, restrizioni rigorose sulle autorizzazioni degli strumenti e registrazione dei log per gli audit.
- Esegui attività di red teaming continue e automatizzate: conduci test periodici per rilevare jailbreaking, prompt injection, perdita di dati e azioni non sicure eseguite dagli strumenti.
- Applica misure di sicurezza rigorose: utilizza liste di autorizzazione per gli strumenti, meccanismi di convalida, sandboxing, limiti al traffico in uscita, oscuramento dei dati personali, filtri basati su policy e procedure di approvazione per le azioni ad alto rischio. Applica inoltre controlli per l'integrità e la governance dei dati per proteggerti dagli attacchi di data poisoning.
L'implementazione del modello zero trust per l'AI agentica è un'altra best practice. Se abbinato al monitoraggio in tempo reale, lo zero trust aiuta le aziende a proteggersi dai percorsi di attacco più comuni dell'AI.
Quali sono i principali rischi per la sicurezza dell'intelligenza artificiale?
I rischi per la sicurezza dell'AI si suddividono in tre categorie:
- Rischi per i sistemi AI aziendali, come le pipeline di training e gli agenti AI,
- Rischi derivanti da attacchi informatici orchestrati dall'AI,
- Rischi normativi.
1) Rischi per i sistemi AI aziendali
I sistemi AI aziendali accedono a informazioni e processi aziendali sensibili, diventando così bersagli particolarmente appetibili per gli aggressori. I rischi dei sistemi AI aziendali includono:
- Prompt injection: gli aggressori manipolano gli input e gli agenti AI per esfiltrare dati.
- Avvelenamento dei dati di training: le aziende perfezionano i modelli AI attraverso il fine-tuning con dati interni, come contratti con i clienti, trascrizioni delle chiamate ai call center e documenti delle risorse umane. Gli aggressori possono contaminare questi modelli con dati dannosi o creare backdoor nei sistemi AI.
- Attacchi alla catena di fornitura dell'AI: gli aggressori inseriscono malware e backdoor nei repository pubblici da cui le aziende ottengono i modelli AI preaddestrati.
2) Rischi derivanti da attacchi informatici orchestrati dall'AI
L'AI amplifica gli attacchi. Le ricerche di ThreatLabz indicano che gli autori delle minacce utilizzano l'AI per accelerare le loro tattiche, tecniche e procedure (TTP) esistenti.
Ecco i principali modi in cui gli aggressori utilizzano l'AI nelle loro attività:
- Phishing e ingegneria sociale potenziati dall'AI: gli aggressori utilizzano strumenti di creazione di siti web basati sull'AI per realizzare siti, app ed esche di phishing estremamente realistici. ThreatLabz ha esaminato oltre 400.000 istanze di siti generati dall'AI e ha scoperto che il 9% di essi è stato probabilmente utilizzato per attacchi di ingegneria sociale.
- Sfruttamento più rapido delle vulnerabilità: gli aggressori utilizzano strumenti di scansione basati sull'AI per individuare e sfruttare rapidamente le vulnerabilità non ancora corrette con patch.
- Shadow AI: le aziende non sempre sanno quali strumenti di GenAI vengono utilizzati dai loro dipendenti. I team di sicurezza non possono imporre controlli su app di cui non sono a conoscenza.
3) Rischi normativi e per la conformità
Un utilizzo etico e conforme dell'AI in ambito aziendale richiede che le organizzazioni applichino rigorose misure di sicurezza per l'AI. Senza queste misure di sicurezza, sono esposti a rischi, come:
- Violazioni della privacy dei dati: normative come l'RGPD e ilCalifornia Consumer Privacy Act definiscono le modalità con cui i sistemi di intelligenza artificiale possono gestire i dati sensibili. Le aziende che non implementano sistemi di governance dei dati per l'AI rischiano di violare tali normative e di incorrere in pesanti sanzioni.
- Mancanza di trasparenza: poiché molti sistemi AI prendono decisioni senza rendere trasparenti i criteri e i processi decisionali, possono facilmente produrre risultati distorti e compromettere la fiducia degli utenti.
- Violazioni della proprietà intellettuale: le aziende che utilizzano inconsapevolmente dati protetti da copyright per addestrare i propri modelli AI rischiano di essere accusate di violazione dei diritti di proprietà intellettuale.
Le aziende possono gestire i rischi normativi e di conformità legati all'AI utilizzando framework come il NIST AI RMF, che aiuta i team di sicurezza a identificare, valutare e gestire i rischi lungo l'intero ciclo di vita dell'AI.
Sicurezza dell'AI, sicurezza informatica tradizionale e sicurezza cloud
La sicurezza dell'AI, la sicurezza informatica tradizionale e la sicurezza del cloud condividono l'obiettivo di prevenire gli accessi non autorizzati, ma differiscono per ambito di applicazione. La sicurezza AI protegge modelli, prompt e dati di training da minacce come la prompt injection. La sicurezza informatica tradizionale e la sicurezza del cloud si concentrano maggiormente sulla protezione di reti, identità e configurazioni.
Che cos'è un framework di sicurezza per l'AI?
Un framework di sicurezza dell'AI coordina persone, processi e tecnologie, consentendo alle organizzazioni di gestire i rischi in modo coerente tra i diversi team e fornitori. Offre un metodo strutturato per rendere operative la governance e la sicurezza dell'AI.
Senza un framework, la sicurezza dell'AI viene spesso gestita in modo improvvisato. I team all'interno dell'organizzazione valutano il rischio in modo diverso, le responsabilità non sono definite chiaramente ed emergono lacune nella governance. Un framework formale definisce le responsabilità, gli obiettivi condivisi e i processi standardizzati per identificare e gestire i rischi legati all'intelligenza artificiale.
NIST AI RMF
Nel 2023 il NIST ha pubblicato l'AI Risk Management Framework (AI RMF 1.0). Secondo il NIST, l'AI RMF è un framework che aiuta le organizzazioni a identificare, misurare e gestire i rischi lungo tutto il ciclo di vita dell'intelligenza artificiale.
Il modello NIST AI RMF è organizzato attorno a quattro funzioni:
- Governance: definisci le policy e le responsabilità dell'organizzazione rispetto ai rischi legati all'AI. Descrivi la cultura aziendale in materia di rischio e stabilisci il livello di tolleranza al rischio.
- Identificazione: documenta gli usi previsti dei sistemi AI aziendali, gli utenti a cui sono destinati e il loro potenziale impatto.
- Misurazione: valuta l'affidabilità del sistema AI in base a indicatori come l'accuratezza, la solidità, la sicurezza e l'equità dei risultati.
- Gestione: attribuisci la priorità alle minacce e mitiga i rischi. Attua i piani di risposta agli incidenti e di ripristino.
Il framework prevede aggiornamenti regolari, durante i quali le organizzazioni ripetono le fasi di identificazione, misurazione e gestione dei rischi man mano che i sistemi AI vengono aggiornati o che ne vengono introdotti di nuovi. La fase di governance viene continuamente aggiornata per riflettere le nuove minacce.
Best practice per la sicurezza AI aziendale
Le misure di sicurezza dell'AI aziendale sono abbastanza pratiche da poter essere applicate quotidianamente e sufficientemente rigorose da ridurre in modo significativo i rischi per la sicurezza dell'AI.
- Crea un elenco di tutti gli strumenti GenAI e delle app SaaS che utilizzano l'intelligenza artificiale nel tuo ambiente aziendale. Per evitare la diffusione incontrollata della shadow AI, è necessario aggiornare costantemente questo elenco.
- Elabora un piano per la OWASP Top 10 for Large Language Model Applications.
- Utilizza il framework MITRE ATLAS per identificare le tattiche, tecniche e procedure (TTP) più comuni degli aggressori e aggiornare il tuo modello delle minacce.
- Impedisci alle app SaaS di utilizzare automaticamente funzionalità AI. In questo modo, il team di sicurezza può allineare queste funzionalità al profilo di sicurezza dell'azienda.
- Garantisci l'accesso a privilegi minimi a ogni utente e sistema in grado di interagire con un modello di intelligenza artificiale.
- Applica l'ispezione inline a tutto il traffico AI ed ML.
- Prima di adottare un modello AI, verificane la provenienza, insieme alle dipendenze della sua catena di fornitura.
- Individua proattivamente i punti deboli attraverso test avversari ed esercitazioni di red teaming.
- Adotta un quadro di riferimento per la gestione del rischio legato all'AI, come ad esempio il NIST AI RMF.
- Aggiorna regolarmente la governance dell'AI per tenerla al passo con i nuovi rischi emergenti e le ultime tendenze in materia di conformità.
Come Zscaler protegge l'AI aziendale
Zscaler estende i principi dello zero trust alla sicurezza dell'AI. Con Zscaler, le organizzazioni possono individuare la shadow AI e governare l'accesso all'AI.
La piattaforma protegge i dati sensibili nei punti in cui è più probabile che si verifichino perdite di dati: nei prompt, nelle risposte e nei flussi di lavoro integrati con l'AI.
Zscaler contribuisce inoltre a mettere in pratica la governance dell'AI e i requisiti di conformità. La piattaforma mappa i rischi rispetto a framework e regolamenti in continua evoluzione, consentendo ai team di dare priorità agli interventi correttivi e di essere sempre pronti per gli audit.
Per saperne di più su come Zscaler può proteggere la tua AI, leggi la presentazione del prodotto.
Richiedi una demo
Scopri come Zscaler può aiutarti ad adottare l'AI in modo sicuro, senza compromettere la velocità, la facilità d'uso o la conformità.
Contenuti correlati
Domande frequenti
La sicurezza dei modelli AI consiste nel proteggere da eventuali compromissioni il processo di training, gli artefatti e il comportamento di un modello AI durante il runtime. Comprende il controllo degli accessi ai dataset e ai checkpoint, il rafforzamento della sicurezza delle infrastrutture di training e hosting, la convalida di dati e codice, il versionamento e la firma delle release e il monitoraggio per rilevare attacchi di data poisoning, furti, jailbreak e query anomale.
La prompt injection è un attacco in cui un input appositamente creato induce un sistema di intelligenza artificiale a ignorare le istruzioni previste o a rivelare informazioni riservate. Spesso sfrutta contenuti provenienti da documenti, pagine web o output di strumenti che il modello considera autorevoli. Le misure di mitigazione includono la separazione dei dati dalle istruzioni, la limitazione delle funzionalità degli strumenti e il filtraggio o la convalida degli input.
La perdita di dati sensibili ne sistemi AI si verifica quando informazioni riservate vengono inviate ai modelli, registrate nelle trascrizioni o nei dati di telemetria, utilizzate nel training o riprodotte negli output. La perdita di informazioni può essere accidentale o innescata da prompt avversari e tecniche di inferenza. I controlli includono la minimizzazione dei dati, policy di accesso rigorose, l'oscuramento dei dati sensibili e la prevenzione della perdita di dati (DLP), limiti alla conservazione dei dati e il monitoraggio delle interazioni.
La governance dell'AI aziendale è l'insieme di policy, ruoli e processi di revisione che definiscono le modalità di selezione, sviluppo, implementazione e monitoraggio dell'AI. Comprende le regole per un utilizzo accettabile, la gestione dei dati, i rischi legati ai modelli e ai fornitori, i requisiti di documentazione e test, le tracce di audit e l'attribuzione delle responsabilità per le modifiche e i risultati. La governance contribuisce a standardizzare le decisioni man mano che l'AI si diffonde all'interno dell'organizzazione.
Lo zero trust per l'AI si basa sul principio secondo cui nessun accesso deve essere considerato automaticamente attendibile, ma deve essere sempre verificato, applicandolo all'accesso ai modelli, alle connessioni ai dati e all'esecuzione degli strumenti. Ogni richiesta viene autenticata, autorizzata e valutata tenendo conto del contesto, come il ruolo dell'utente, il profilo di sicurezza del dispositivo e la sensibilità dei dati. Le autorizzazioni con privilegi minimi e il monitoraggio continuo riducono le conseguenze negative in caso di uso improprio di un account o di un flusso di lavoro.
Un agente AI è un sistema software autonomo in grado di percepire l'ambiente circostante, prendere decisioni ed eseguire azioni complesse per raggiungere un obiettivo, con un intervento umano minimo o nullo. Alcuni esempi includono assistenti alla programmazione, agenti di ricerca e bot per l'automazione dei flussi di lavoro.
La sicurezza dell'AI protegge i tuoi sistemi di intelligenza artificiale da attacchi di prompt injection, avvelenamento dei dati, furto di modelli e accesso non autorizzato. L'affidabilità dell'AI garantisce che i sistemi AI producano risultati etici, imparziali e sicuri, anche quando funzionano correttamente. La sicurezza blocca gli aggressori. L'affidabilità impedisce alla tua AI di causare danni.
L'intelligenza artificiale potenzia le soluzioni di sicurezza cloud grazie all'automazione e alle funzionalità di riconoscimento degli schemi. Grazie all'intelligenza artificiale, le soluzioni di sicurezza cloud possono comprendere automaticamente il contesto degli avvisi, attribuire loro la priorità e fornire agli analisti della sicurezza le informazioni pertinenti per la valutazione. Il machine learning consente di definire un modello di comportamento di riferimento, grazie al quale le soluzioni di sicurezza cloud identificano i comportamenti abituali degli utenti e dei dispositivi e segnalano eventuali anomalie.
L'AI applicata al rilevamento delle minacce consente alla soluzione di riconoscere nuove tipologie di attacco e aggiornare automaticamente le difese di sicurezza, senza interventi manuali. Il machine learning applicato al rilevamento delle minacce analizza grandi volumi di dati per individuare schemi e comportamenti sospetti che si discostano dal modello di riferimento. Grazie al deep learning, il rilevamento delle minacce può analizzare esempi di malware e riconoscere questi schemi negli ambienti aziendali.
Sì. L'intelligenza artificiale migliora la sicurezza informatica aggiornando automaticamente le policy di sicurezza, arricchendo gli avvisi con informazioni contestuali e generando report pronti per le verifiche di conformità. L'intelligenza artificiale aiuta i team di sicurezza informatica ad anticipare le nuove minacce riconoscendo schemi e apprendendo da esempi di attacchi per prevedere le tattiche, tecniche e procedure degli aggressori. Grazie all'AI applicata alla sicurezza informatica, i team possono accelerare i processi di sicurezza manuali e rispondere rapidamente alle minacce.
La sicurezza dei dati AI è una categoria di soluzioni di sicurezza informatica che proteggono le risorse AI, come i dati di training dei modelli, le API degli LLM, i dati dei prompt e le applicazioni di AI generativa. Aiuta a proteggere da minacce come la prompt injection, l'avvelenamento dei modelli e il furto di dati. Le soluzioni di sicurezza dei dati dell'AI offrono le funzionalità di controllo degli accessi, classificazione dei dati, governance e monitoraggio durante il runtime necessarie per proteggere i dati AI aziendali.
L'AI svolge un ruolo fondamentale nella sicurezza del cloud perché va oltre i tradizionali sistemi di sicurezza basati su regole. La sicurezza informatica basata sull'intelligenza artificiale rileva attività sospette e può bloccare le minacce in tempo reale grazie a funzionalità come la definizione di parametri di riferimento comportamentali e l'analisi predittiva. L'intelligenza artificiale nel cloud monitora inoltre costantemente gli ambienti, corregge le vulnerabilità e ottimizza la spesa per il cloud.