ZscalerとArubaは、あらゆるユーザー、アプリ、場所のデバイスに対する最適なセキュリティ ポリシーの施行を、真のゼロタッチ プロビジョニングで自動化します。
ZscalerとArubaが必要な理由
アプリケーションのクラウド移行が進み、トラフィック パターンが変化するなか、新たな広域ネットワーク(WAN)アーキテクチャーの必要性が高まるとともに、セキュリティ モデルの見直しも求められています。新しい複雑なモデルにおけるポリシーの構成プロセスは、エラーの誘発、時間の浪費、セキュリティ リスクの発生につながりがちです。

メリット
ZscalerとArubaによるセキュア エンタープライズSD-WANの実現

最高品質のユーザー エクスペリエンス
ビジネス ニーズに対するIT部門の対応力を強化できます。新たなサイトに対するプロビジョニングと保護をゼロタッチで行うことができるほか、限りなく100%に近い可用性を通じて、生産性やエンド ユーザー エクスペリエンスの改善を図れます。

ビジネス主導のデザイン
SASEアーキテクチャーを活用して、パフォーマンスと信頼性の向上を叶えます。各拠点のITを合理化することで、経済性を向上させ、クラウドへの投資の効果を高めます。

接続の自動的な最適化とセキュリティの常時有効化
ビジネス環境の変化に合わせて、インフラストラチャーを自動的に最適化できる体制を構築できます。セキュリティ要件を一元的に定義し、あらゆる場所のすべての従業員、ゲスト、デバイスに最適な接続とセキュリティを提供することが可能です。
仕組み
ZscalerとArubaによるセキュアWANアクセス
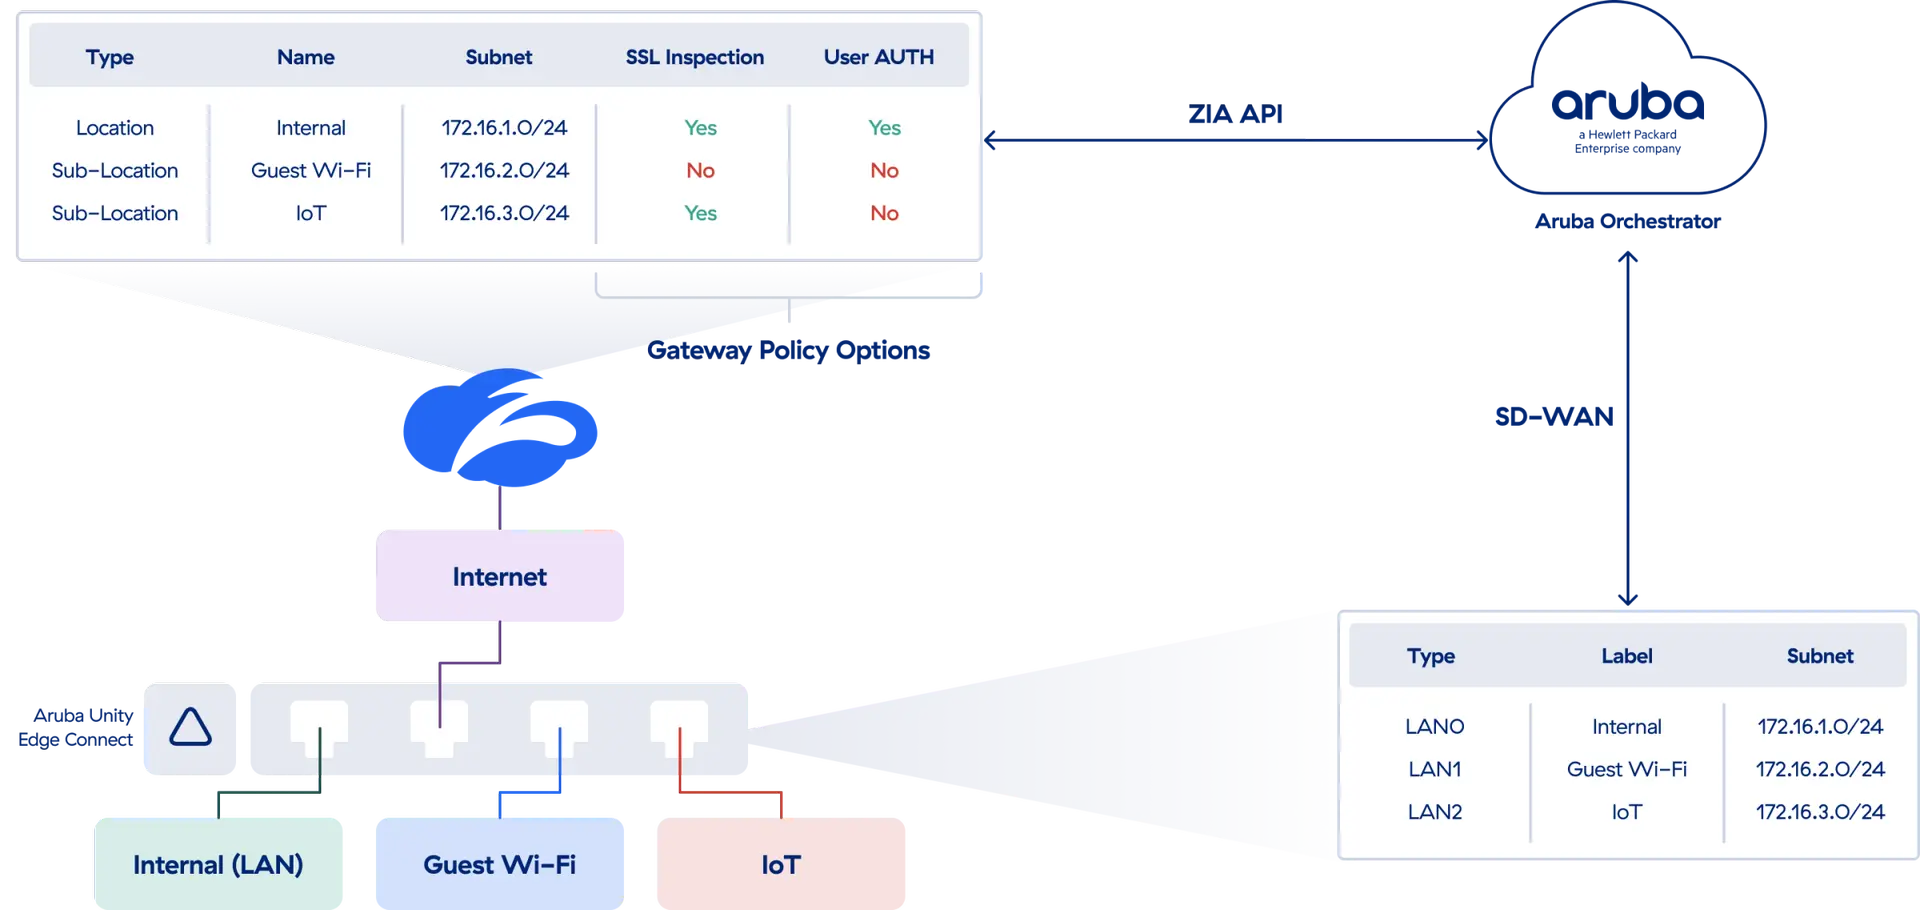
一元管理
真のゼロタッチ プロビジョニングでは、ゲートウェイ オプションやロケーション/サブロケーション ルールを含むすべてのポリシーが、一度の定義ですべてのサイトに自動的にプッシュされます。これにより、数百単位、あるいは数千単位のサイト対する新たなポリシーの施行も、ごく短時間で行うことが可能です。
導入作業の完全自動化
Aruba EdgeConnect SD-WANのアプライアンスと、近接ベースのZIA Public Service Edge PoP間のIPsecトンネル構成を完全に自動化することで、拠点毎のIPsecトンネルの手動定義という時間のかかる作業が不要になります。
アプリケーション、ユーザー、デバイス単位での制御
ArubaとZscalerのAPI統合を利用することで、各拠点に適用するZscalerのセキュリティ ポリシー セットを指定できます。ある拠点内で、特定のアプリケーション、ユーザー、デバイスに異なるポリシーを施行する必要がある場合は、ゲートウェイ オプション機能を使用して、サブロケーションの例外を定義できます。

