オンデマンド リリース イベント
最新の脅威にも対応できます。ThreatLabzによる最新の脅威インテリジェンスを入手し、フロンティアAIを悪用した攻撃に関する調査をご覧ください。さらに、Zscaler Agentic SecOpsが、SOCによる高速での防御をどのように支援するか紹介します。
問題
人手に頼る規模のセキュリティ運用では、もはや対応しきれません。
フロンティアAIモデルにより、攻撃対象領域が拡大し、攻撃にかかる時間は数週間から数時間へと短縮されています。攻撃者は現在、初期アクセスを自動化し、複雑な多段階攻撃チェーンを実行しながら、従来のエンドポイント制御を回避しています。スプレッドシートを使ったエクスポージャー管理プログラムでは、これまで十分な成果を上げられていません。フロンティアAIモデルによって数千件もの脆弱性が新たに発見されるなかで、エクスポージャー管理担当部門には新たなアプローチが必要です。同様に、EDR中心の検知や、複雑なSIEMクエリーと関連付けに依存していると、SOC部門は常に対応に追われることになります。

AIが攻撃対象領域に与える影響

新たな攻撃ベクトル

高速の攻撃

重要なネットワークに関するインサイトのギャップ
メリット
ゼロトラストのインサイトからマシンの速度のアクションを実現

ゼロトラスト テレメトリーに基づく意思決定
1日あたり7,500億件のトランザクションから得られるリアルタイムのインライン トラフィックとユーザーの振る舞いをもとにセキュリティ運用を実施し、推測に頼ることなくノイズを削減します。

エクスポージャー管理と脅威管理の統合
アイデンティティー、資産、脆弱性、進行中のインシデントを単一のプラットフォームで連携させることで、SOCが実際のリスクに基づいて修正の優先順位を決定できるようにします。

SIEMのデータ取り込みコスト解消
SIEMのデータ取り込み料金を支払うことなく、豊富なZscalerのテレメトリーをエクスポージャー管理と脅威管理に活用できます。

専門特化型AIエージェント群の活用
最前線のSOC、MDR、ThreatLabzで培われた10年以上の経験に基づいてトレーニングされたAIエージェントを導入し、脅威のトリアージ、証拠の要約、対応の推奨を行います。

Webとブラウザーを狙う攻撃経路の無力化
ClickFixのようにコピー&ペーストして実行させる手口、トラフィック配信システム(TDS)によるリダイレクト、ソーシャル エンジニアリングなど、検知が難しい攻撃手法を阻止し、攻撃者がエンドポイントへの足掛かりを得る前に防御します。

クローズドループ修復の実行
デバイスの隔離、アクセスの取り消し、インサイトのエクスポージャー管理へのフィードバックを自動的に行い、確認済みの脅威をインラインで封じ込め、攻撃の再発を防止します。

高度で動的な検知の導入
インラインのネットワーク シグナルを、エンドポイント、アイデンティティー、セキュリティ態勢、デコイ、AIのテレメトリーと関連付けることで、管理対象外のデバイスや暗号化されたトラフィックも含め、高度な攻撃を検知します。

専門家主導の調査による脅威ハンティング
ユーザー、デバイス、アプリ全体を対象に攻撃者の挙動を予防的に調査し、ネットワークとアイデンティティーに関する詳細なコンテキストによって調査結果を迅速に検証します。

24時間体制のMDRによるSOCの強化
人間の専門知識とエージェントによる自動化を継続的に活用して担当部門を強化し、人員を増やすことなく封じ込めを加速させます。
ソリューションの詳細
すべてのアラートを統合し、重要なものを優先しながら、最大の脅威をすばやく阻止します。
Agentic SOCは、セキュリティ部門の業務を手作業でアラートを追い続ける対応から迅速かつ的確なアクションへと転換します。Data Fabric for Security内でZscalerとサードパーティーのアラートを統合し、MDRとThreatLabzの最前線で培われた経験に基づいてトレーニングされた専門特化型AIエージェントを適用します。このソリューションは、生のシグナルを明確な攻撃ストーリーに統合し、ビジネスへの影響に基づいてリスクの優先順位を付けるとともに、インラインでの封じ込めを支援することで、アナリストがリスクの高いインシデントを迅速に阻止できるようにします。
主な機能
環境全体からシグナルと関連コンテキストを集約し、個別に発生したアラートを相互につながる脅威のストーリーへと統合します。
資産の重要度、ユーザーのアイデンティティー、エクスポージャーに関するインサイトを自動的に追加し、アナリストが影響範囲と影響度を迅速に把握できるようにします。
AIを活用したインサイト、ベスト プラクティス、自社のビジネス ロジックにより、ビジネスへの潜在的な影響度に応じて脅威に優先順位を付けます。
AIが生成するインシデントの要約に加え、統合された証拠、タイムライン、攻撃経路のコンテキストを活用し、アラートの発生から状況の把握までを数分で完了します。
AIによる封じ込めの推奨を受け、ゼロトラストやサードパーティー システム全体にインライン制御を適用することで、業務の中断を最小限に抑えながらリスクを軽減します。
Agentic SOC内で情報を付加して調査を行い、必要に応じて優先度が高く豊富なコンテキスト情報を備えた脅威のみをSIEMに転送します。
AIを活用した能動的な防御を導入し、隠れた攻撃者を見つけて重要な資産を保護。
デセプションでAIを悪用した攻撃を阻止します。エンドポイント、クラウド、アイデンティティー、AI環境全体にリアルなデコイやルアーを配置し、自律型AIエージェントや人間の攻撃者が思わず接触してしまうような、広範なトリップワイヤー網を構築します。誤検知をほぼゼロに抑えた信頼性の高いアラートによって攻撃者を瞬時に特定し、ゼロトラストのインライン制御を作動させて脅威を自動的に遮断します。
主な機能
実際の資産と見分けがつかない、リアルなデコイ ユーザー、アプリ、サーバー、認証情報、エンドポイント向けのルアーを迅速に展開します。
AIがオーケストレーションする攻撃の並列性と速度を逆手に取り、攻撃者に対抗します。リアルなデコイやルアーを展開し、AIエージェントが必然的に接触するようにすることで、誤検知をほぼゼロに抑えながら、瞬時に確実なアラートを出します。
攻撃者がデコイのセッション、パスワード、Cookie、ブックマーク、アプリにアクセスした瞬間に、侵害されたユーザーや盗まれた認証情報の悪用を検知します。
攻撃者を価値の高い標的から遠ざけ、ネットワーク、アプリ、クラウド環境全体にわたる偵察や水平展開の試みを阻止します。
Zscaler Zero Trust Exchangeのポリシーや(SIEM/SOARなどとの)統合を活用し、攻撃の進行中にアクセスを自動的に制限または遮断します。
生成AIに特化したデコイ(チャットボット、LLM API、適応型デコイ、エージェント)を活用し、プロンプト インジェクション、データ ポイズニング、その他の攻撃を検知します。
すべての資産とアイデンティティーを把握し、ギャップを修正しながらリスクを軽減。
断片的な脆弱性スキャナーや個別管理の資産台帳から脱却しましょう。Zscaler Exposure Managementは、Zscalerのテレメトリーとサードパーティーのセキュリティ ツールから得られるデータを関連付け、信頼できる資産インベントリーを維持するとともに、ビジネス コンテキストに基づいて重大なエクスポージャーに優先順位を付け、AIを活用した修復ワークフローをオーケストレーションし、SLA目標の達成を支援します。
主な機能
ソース システムにわたる資産を統合および照合し、信頼できる包括的で正確なインベントリーを作成します。
あらゆるソースから脆弱性とエクスポージャーに関する検出結果を集約し、環境に応じて修正の優先順位を付けます。
担当部門や事業部門全体を対象として構築済みレポートとカスタム レポートを活用し、修復のSLAとセキュリティ態勢のKPIを追跡します。
関連する問題をインテリジェントにチケットに集約し、ITSM/CMDBとの双方向ワークフローを起動することで、修正を迅速化し、システムを最新の状態に維持します。
あらゆるソースからユーザー データを集約することで、アイデンティティーのセキュリティ態勢を評価し、そのギャップを明らかにするとともに、動的なアイデンティティー リスク スコアを算出し、的確な対応につなげます。
資産の重要度、エクスポージャーの深刻度、悪用可能性、代替的な制御の情報をSOCアラートに付加し、リスクを実質的に軽減する対応に注力できるようにします。
専門家主導の脅威ハンティングを導入し、攻撃者の隠れた活動を明らかにしながらエンドポイントが侵害される前に攻撃を阻止。
Zscaler Threat Huntingは、自社のZscaler Internet Access (ZIA)テレメトリーを活用し、信頼されたトラフィックに潜む攻撃者の隠れた活動を明らかにします。脅威ハンターは環境寄生型の手法、悪用されたRMMツール、盗まれたセッション トークンを調査し、高額なSIEMログのパイプラインを構築することなく厳選された検出結果を提供します。
主な機能
インターネットとSaaSのトラフィック全体を対象に、異常や高度な脅威を24時間体制で予防的にハンティングします。
Webサービスやクラウド サービスにおける攻撃者の活動を、エンドポイントの侵害に発展する前に検知および阻止するハンティングのメリットを活用できます。
優先順位付けされた厳選済みの検出結果を受け取ることで、ノイズを増やすことなくアラート疲れを軽減します。
Zscaler Zero Trust Exchangeとそこで処理される1日あたり7,500億件を超えるトランザクションから協力なインサイトを得られます。
脅威ハンターが開発した検知機能とカスタムのAI/機械学習分析を活用し、検知範囲を拡大します。
200以上の脅威グループの追跡を含む、調査に裏付けられたインテリジェンスが付加された調査結果を入手できます。
24時間体制で人間が主導する防御を実現し、高度なMDR運用とインラインのゼロトラスト シグナルを融合しながら高度な脅威を大規模に封じ込め。
Zscaler Managed Detection & Responseで、運用における対応のギャップを解消します。Red Canary MDRの運用インテリジェンスとZscalerのインライン テレメトリーを融合し、Zscalerの担当者が複雑な脅威を検証し、調査を迅速に進めるとともに、24時間体制でガイダンスに基づく封じ込めを実行します。
主な機能
24時間体制で検知、調査、対応を行う常時の監視体制を導入します。
ゼロトラストのシグナルをMDRサービスに確実に組み込むことで、トリアージと意思決定を迅速化します。
誤検知やノイズを減らしながら、確認済みの実際の脅威を優先順位付けし、活用します。
情報の付加と調査を自動化し、高度な攻撃への対応やエスカレーションは専門家が担当します。
ガイダンスと実践的なサポートを活用し、検知から封じ込めまでを迅速に進めます。
既存のツールから得られるシグナルを関連付けることで、MDRの専門家がポイント ソリューションでは見逃してしまう脅威も確実に検知できるようにします。
ユース ケース
統合型AIソリューションによるSecOpsの成果向上
Zero Trust Exchangeを通じて、追加認証の要求からアクセス制限、隔離までリスクに応じたアクションを実行し、業務の中断を最小限に抑えながら脅威を迅速に阻止します。

AIと専門家主導の運用を組み合わせることで、スタック全体にわたる脅威の検証、調査の迅速化、封じ込めと修復のガイダンスを実現します。人員を増やす必要はありません。
Zscalerプラットフォーム
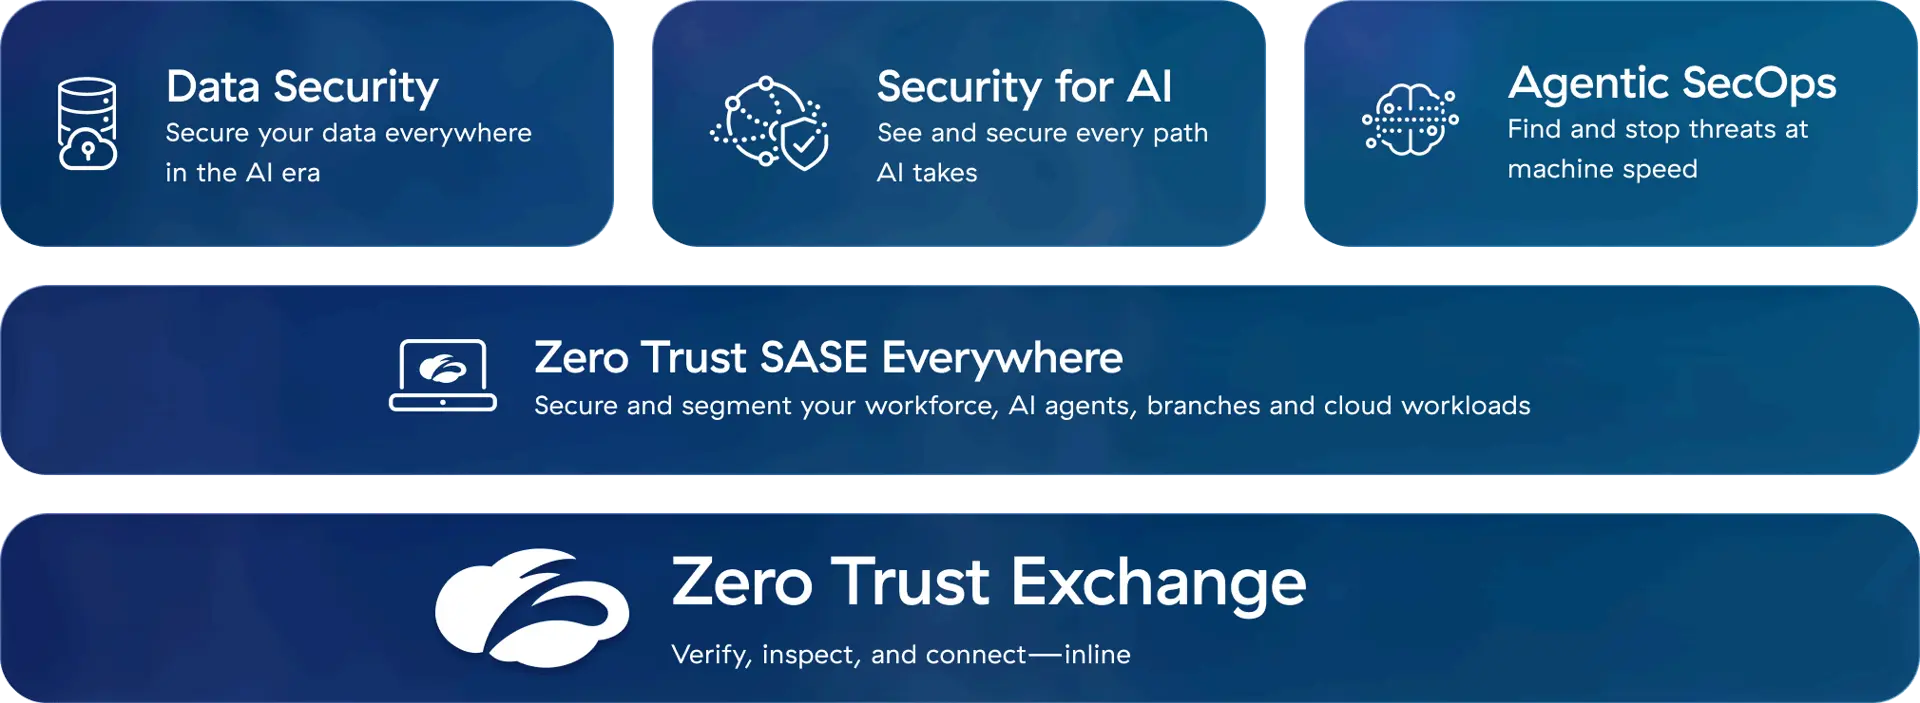
AI時代のサイバーセキュリティ プラットフォームは、ゼロトラストに基づいて構築されており、世界最大のインライン セキュリティ クラウドを通じてユーザー、ワークロード、拠点、デバイスを保護します。
お客様導入事例
最も重要なセキュリティ ギャップを特定しているLifeLabs
重要な可視性を確保しサイバー リスクを軽減するGuaranteed Rate
高度な攻撃に反撃しているGodrej
よくある質問
エージェント型SecOpsプラットフォームは、脅威とエクスポージャーの管理、複数のドメインにわたるテレメトリー、自律型AIワークフロー、クローズドループ型の施行を統合し、セキュリティ運用を近代化します。Zscaler Agentic SecOpsは、1日あたり7,500億件を超えるインラインのトランザクション、ビジネス リスクのコンテキスト、ゼロトラストの制御を統合します。これにより、生のセキュリティ シグナルを、優先順位付けされたエクスポージャーと脅威に関するインサイトおよび高速での対応に変換します。
エージェント型AIは、複雑な分析ワークフローやアラートのトリアージを自動化し、アナリストの疲労を軽減するとともに、インシデントの解決を迅速化します。最前線のSOC、MDR、ThreatLabzで培われた10年以上の経験を学習したZscalerのAIエージェントは、Web、アイデンティティー、エンドポイント、クラウドの各トラフィックにわたるアクティビティーを関連付け、SIEMへの追加データ取り込みコストを発生させることなく正確な根本原因分析を実現します。
リスク評価が実際のトラフィック制御に直接結び付いているとき、ゼロトラスト セキュリティは最も効果を発揮します。Zscaler Agentic SecOpsは、継続的な脅威評価をZero Trust Exchangeと連携させ、変化するリスク シグナルに基づいて、多要素認証の追加要求、アクセス制限、ユーザーの完全な隔離などの動的なインライン アクションを実行します。
多くのSOC部門は、ツールの分断、コンテキストが不足した大量のアラート、そして何を優先すべきかを判断するためにログやコンソールを行き来しながら調査する手間に悩まされています。Zscaler Agentic SecOpsソリューションは、重要なシグナルを統合し、ビジネスのコンテキストを付加したうえで、エクスポージャーと脅威に優先順位を付けます。これにより、アナリストはビジネスに最も影響を及ぼす可能性のある問題に集中できます。
はい。Zscaler Agentic SecOpsは、既存のセキュリティ スタックを全面的に置き換えるのではなく、その機能を強化するように設計されています。Zscalerのインライン テレメトリーと、EDR、IAM、SIEM、SOAR、ITSMソリューションから得られるシグナルを関連付け、調査を効率化するとともに、双方向の修復ワークフローを実現します。
フロンティアAIにより、攻撃者は攻撃チェーンを高速で実行し、標的のプロファイリングを自動化するとともに、ClickFixやOAuth認証情報の窃取といった新たな手口で従来のエンドポイント検知を回避できるようになっています。Zscaler Agentic SecOpsは、インライン全体の可視性とAIを活用した自動防御エージェントを組み合わせることで、こうした脅威の変化に対応します。
ZscalerのAIエージェントは、10年以上にわたる実際の脅威ハンティング、MDR調査、ThreatLabzの研究成果に基づいてトレーニングおよび調整されています。Red Canary MDRの運用から得られるインサイトと、Zero Trust Exchangeで処理される1日あたり7,500億件を超えるトランザクションを融合することで、豊富なコンテキストに基づく高精度な分析と信頼性の高い修復の推奨を実現します。