Resumen
Anticípese a las vulnerabilidades impulsadas por la IA.
Zscaler Exposure Management combina nuestras ofertas de Gestión de Exposición de Activos, Gestión Unificada de Vulnerabilidades y Gestión de Superficies de Ataque Externas en una única solución que permite a los clientes de Zscaler armonizar datos de cualquier fuente, asignar las exposiciones a sus controles Zero Trust y aprovechar los flujos de trabajo de remediación impulsados por la IA para reducir el riesgo a la velocidad de los atacantes modernos.
El problema
Cada año se baten récords de divulgaciones de CVE, hallazgos críticos y ventanas de vulnerabilidad. Los modelos de IA de vanguardia ya están descubriendo y explotando vulnerabilidades a una escala antes inimaginable. La aplicación de parches más rápida no es suficiente: los equipos de seguridad necesitan un enfoque mejor.

Visión general del producto
Identifique qué aspectos de su entorno particular pueden ser explotados y reduzca sus riesgos.
Unifique los hallazgos de las pruebas de exposición realizadas con escáneres y modelos de IA, identifique los puntos críticos reales según los factores de riesgo contextuales y los controles de mitigación, incluidas las protecciones ZIA y ZPA, y coordine la respuesta con flujos de trabajo de remediación personalizados y acciones de respuesta en línea.
80 %
6 meses
10x
Ventajas
Vea todos sus activos. Repare sus brechas. Reduzca su riesgo.

Comprenda su superficie de ataque
Combine la telemetría de Zscaler con el contexto de fuentes clave de terceros para obtener un inventario en tiempo real basado en riesgos que incluya IT/OT/IoT, recursos en la nube, identidades, etc.

Unifique los hallazgos de las principales fuentes de datos.
Las herramientas para detectar vulnerabilidades evolucionan con la IA de vanguardia. – Armonice todos los hallazgos dispares en un solo lugar para optimizar su respuesta.

Priorice las vulnerabilidades con rutas de ataque accesibles.
No se centre en hallazgos "teóricamente explotables"; relacione cada exposición con sus factores de riesgo, el contexto de la amenaza y los controles para concentrarse en el riesgo verdaderamente explotable.

No esperes a que llegue el periodo de aplicación de parches para reducir el riesgo
Reduzca el riesgo al instante con manuales de estrategia de respuestas automatizadas y flujos de trabajo integrados que incluyan controles y medidas de mitigación en línea.
Detalles del producto
Conecte fuentes clave
Obtenga visibilidad y contexto completos a partir de herramientas de IA, escáneres de vulnerabilidades y otras fuentes de señales de riesgo. Combine los datos de Zscaler con fuentes clave de terceros para contextualizar cada entidad en todas las categorías de activos, identidades y hallazgos de exposición.
Armonice los datos procedentes de Zscaler, herramientas de IA y fuentes de terceros, como escáneres de vulnerabilidades, fuentes de inteligencia sobre amenazas, herramientas de seguridad en la nube, proveedores de identidad, CMDB y otros.
Integre fácilmente nuevas fuentes de datos, incluso archivos planos o webhooks, con AnySource Connector. Utilice la asignación de datos impulsada por la IA para armonizar el contexto de los nuevos conectores.
Las “extensiones” son tan importantes como las integraciones. Envíe flujos de trabajo, tickets u otras salidas a cualquier sistema de descarga de su elección con AnyTarget Connector.
Priorice en contexto
Obtenga una lista de tareas pendientes con las exposiciones más riesgosas, ordenadas según su modelo de puntuación de riesgo personalizado, para garantizar que sus equipos se centren en lo que es explotable en su entorno en lugar de en lo que es teóricamente explotable según puntuaciones estáticas.
En un mundo después de Mythos, donde los atacantes encadenan vulnerabilidades aparentemente inofensivas, manténgase a la vanguardia con una visión en tiempo real de las señales de riesgo provenientes de activos, identidades y alertas.
Comprenda sus principales riesgos con los cálculos de riesgos prediseñados que tiene en cuenta sus factores de riesgo y los controles de mitigación.
Ajuste el peso de cualquier factor de riesgo o control mitigador en función de sus necesidades específicas, y minimice las ponderaciones estáticas de las herramientas tradicionales de gestión de vulnerabilidades.
Reduzca automáticamente las puntuaciones de riesgo para los hallazgos mitigados por las protecciones ZIA y ZPA, para permitir que sus equipos dediquen los ciclos de remediación limitados en los "verdaderos problemas críticos".
Elimine el riesgo
Coordine la respuesta con soluciones basadas en la IA, controles integrados y flujos de trabajo coordinados en todos tus sistemas y equipos existentes. Solucione sus riesgos más críticos antes de que se conviertan en violaciones.
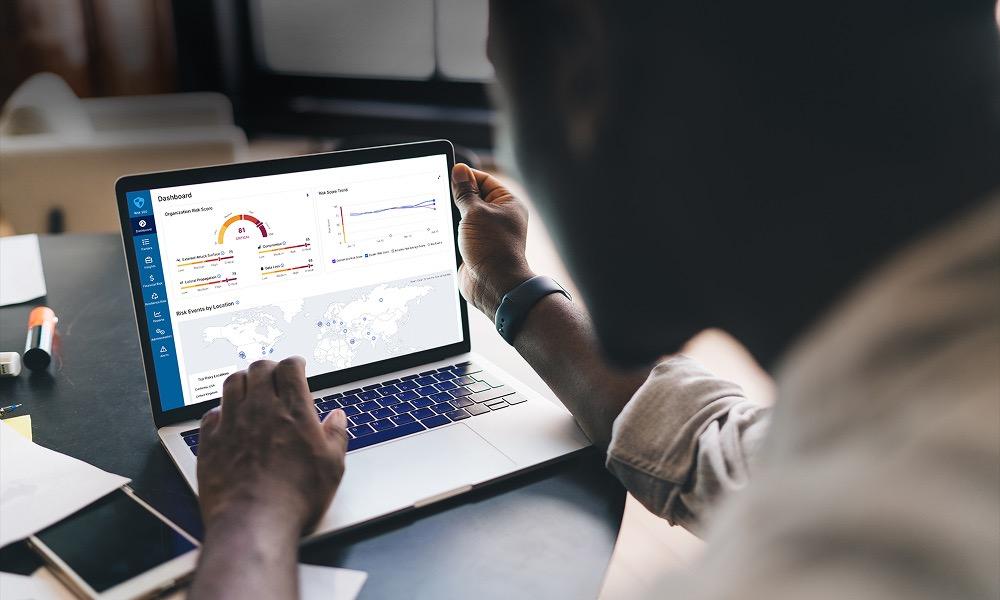
Utilice agentes de IA para recomendar las mejores soluciones, como los parches o controles integrados más eficaces.
Tome medidas eficaces con flujos de trabajo que se adapten a su estructura organizativa para hacer llegar a los equipos adecuados la información correcta en el momento oportuno.
No espere a los períodos de aplicación de parches: reduzca el riesgo al instante con el aislamiento del host, la restricción del acceso a las aplicaciones, los cambios de configuración sin parches y otros controles.
Elimine el tiempo de espera de la clasificación de los activos mediante una lógica de agrupación y asignación basada en categorías o etiquetas de activos, tipos de hallazgos o gravedad, o cualquier otro dato relevante para las áreas de cobertura de sus equipos.
Protecciones de Zscaler
Los clientes de Zscaler cuentan con una cobertura inmediata de la infraestructura de TI, el inventario de software, las aplicaciones, las identidades, los activos con acceso a Internet y mucho más. Comprenda su superficie de ataque en contexto asignando las protecciones de Zscaler y activando los controles en línea.
Desarrolle su programa sobre una base sólida con visibilidad de dispositivos, servidores, identidades, aplicaciones, componentes de software y activos con acceso a Internet, todo ello a partir de la telemetría existente de Zscaler.
Mientras que la mayoría de las herramientas de gestión de vulnerabilidades no tienen en cuenta las protecciones de ZIA o ZPA, Zscaler Exposure Management reduce automáticamente la gravedad de los hallazgos mitigados por sus controles Zero Trust.
Reduzca el riesgo casi en tiempo real con los controles de Zscaler, que incluyen el aislamiento del host, la restricción del acceso a la red o a las aplicaciones, el bloqueo de URL y otras medidas de protección.
Investigue amenazas
Elimine la compartimentación entre el SOC (alertas) y el equipo de gestión de vulnerabilidades (exposiciones) mediante una plataforma unificada de SecOps, para permitir acelerar la investigación de incidentes y utilizar el contexto de las amenazas para centrarse en los riesgos críticos.
Comprenda el contexto completo de los activos, los hallazgos, las identidades y las alertas dentro de una única plataforma para fundamentar la priorización.
Elimine las exposiciones y las brechas de seguridad que provocan incidentes dentro de una única plataforma de SecOps.
La plataforma Zscaler
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust para proteger a los usuarios, las cargas de trabajo, las sucursales y los dispositivos a través de la nube de seguridad en línea más grande del mundo.

Historias de éxito de clientes


Cushman & Wakefield mitiga el riesgo con una gestión de vulnerabilidades inteligente y automatizada
AdventHealth desarrolla su programa de gestión de exposición con Zscaler.
LifeLabs reduce el riesgo identificando las brechas de seguridad más críticas


Preguntas frecuentes
Las operaciones de seguridad de Zscaler son una cartera de soluciones SecOps impulsada por Data Fabric for Security. Utilice la telemetría exclusiva de Zscaler, contexto enriquecido, datos de terceros y controles Zero Trust integrados, además de agentes de IA, para reducir el riesgo y contener las amenazas con mayor rapidez.
Zscaler ayuda a gestionar el riesgo unificando los hallazgos de seguridad con el contexto empresarial y utilizando soluciones de gestión de la exposición como Asset Exposure Management (AEM) y Unified Vulnerability Management (UVM). Prioriza las vulnerabilidades, automatiza los flujos de trabajo de remediación y resalta los cambios de configuración.
Zscaler Exposure Management está integrado en la plataforma de SecOps agénticas. Ayuda a los clientes a unificar hallazgos fragmentados en una vista contextual, utilizando información exclusiva de Zscaler combinada con fuentes de datos de terceros. Con Zscaler Exposure Management, los clientes pueden:
Obtener una comprensión completa de la superficie de ataque con un inventario de activos basado en riesgos
Priorizar las exposiciones más críticas según los factores de riesgo particulares y los controles de mitigación, incluidas sus protecciones Zero Trust
Coordinar la respuesta a riesgos críticos con sugerencias basadas en la IA y flujos de trabajo automatizados