Vue d’ensemble
Garder une longueur d’avance sur les exploits pilotés par l’IA
Zscaler Exposure Management regroupe nos solutions Asset Exposure Management, Unified Vulnerability Management et External Attack Surface Management au sein d’une solution unique. Les clients Zscaler peuvent ainsi centraliser les données issues de toutes leurs sources, corréler les expositions avec leurs contrôles Zero Trust et automatiser leur remédiation grâce à des workflows pilotés par l’IA, afin de réduire les risques à la vitesse des attaquants modernes.
Problème
Chaque année, de nouveaux records sont battus en termes de divulgations de CVE, de résultats critiques et de fenêtres d’exploitation. Les modèles d’IA de pointe découvrent et exploitent déjà des vulnérabilités à une échelle jusqu’ici inimaginable. Appliquer les correctifs plus rapidement ne suffit plus : les équipes de sécurité doivent adopter une approche plus efficace.

Présentation du produit
Identifiez les vulnérabilités réellement exploitables dans votre environnement et réduisez vos risques.
Centralisez les résultats d’exposition provenant des scanners et des modèles d’IA, identifiez les véritables criticités en tenant compte du contexte de votre environnement et des contrôles compensatoires, notamment ceux de ZIA et ZPA, puis orchestrez la réponse grâce à des workflows de remédiation personnalisés et à des actions de réponse inline.
80 %
6 mois
10x
Avantages
Suivez tous vos actifs. Corrigez vos failles. Réduisez les risques.

Comprendre votre surface d’attaque
Associez la télémétrie Zscaler aux informations fournies par des sources tierces clés pour disposer en temps réel d’un inventaire fondé sur le risque, couvrant les environnements IT/OT/IoT, les ressources cloud, les identités et bien plus encore.

Centraliser les résultats provenant des principales sources de données
Les outils de détection des vulnérabilités évoluent avec les modèles d’IA de pointe. Harmonisez tous les résultats provenant de sources disparates au même endroit pour accélérer et simplifier votre réponse.

Prioriser les expositions associées à des chemins d’attaque accessibles
Ne vous laissez pas submerger par les résultats « théoriquement exploitables » : mettez chaque exposition en relation avec les facteurs de risque, le contexte des menaces et les contrôles applicables à votre environnement afin de vous concentrer sur les risques réellement exploitables.

Ne pas attendre une fenêtre d’application des correctifs pour réduire les risques
Réduisez instantanément les risques grâce à des playbooks de réponse automatisés et à des workflows intégrés, incluant des contrôles et des mesures de protection inline.
Détails du produit
Connecter les principales sources
Bénéficiez d’une visibilité et d’un contexte complets sur les frameworks d’IA, les scanners de vulnérabilités et les autres sources de signaux de risque. Associez les données Zscaler à celles de principales sources tierces afin de contextualiser chaque entité pour toutes les catégories d’actifs, d’identités et d’expositions.
Harmonisez les données provenant de Zscaler, des frameworks d’IA, et de sources tierces telles que les scanners de vulnérabilités, les flux de renseignements sur les menaces, les outils de sécurité cloud, les fournisseurs d’identité, les CMDB et bien d’autres.
Intégrez sans difficulté de nouvelles sources de données, même des fichiers plats ou des webhooks, avec AnySource Connector. Harmonisez le contexte provenant de nouveaux connecteurs grâce à la mise en correspondance des données par l’IA.
Les « outegrations » sont tout aussi importantes que les intégrations. Envoyez des flux de travail, des demandes d’assistance ou d’autres ressources vers n’importe quel système en aval de votre choix avec AnyTarget Connector.
Prioriser en contexte
Disposez d’une liste des expositions les plus risquées, classées selon votre modèle personnalisé de scoring du risque, afin que vos équipes se concentrent sur ce qui est exploitable dans votre environnement plutôt que sur ce qui est théoriquement exploitable selon des scores statiques.
Dans un monde post-Mythos, où les attaquants enchaînent des vulnérabilités en apparence bénignes, gardez une longueur d’avance grâce à une vision en temps réel des signaux de risque provenant des actifs, des identités et des alertes.
Évaluez vos principaux risques grâce à des calculs de risque prédéfinis qui tiennent compte de vos facteurs de risque et des contrôles d’atténuation.
Ajustez le poids de chaque facteur de risque ou contrôle d’atténuation en fonction de vos besoins, afin de relativiser les pondérations statiques des outils traditionnels de gestion des vulnérabilités.
Réduisez automatiquement les scores de risque des expositions déjà atténuées par les protections ZIA et ZPA, afin que vos équipes puissent consacrer leurs cycles de remédiation limités aux « véritables criticités ».
Éliminer le risque
Orchestrez la réponse grâce à des corrections proposées par l’IA, à des contrôles inline et à des workflows intégrés à vos systèmes et équipes existants. Corrigez vos risques les plus critiques avant qu’ils ne se transforment en compromissions.
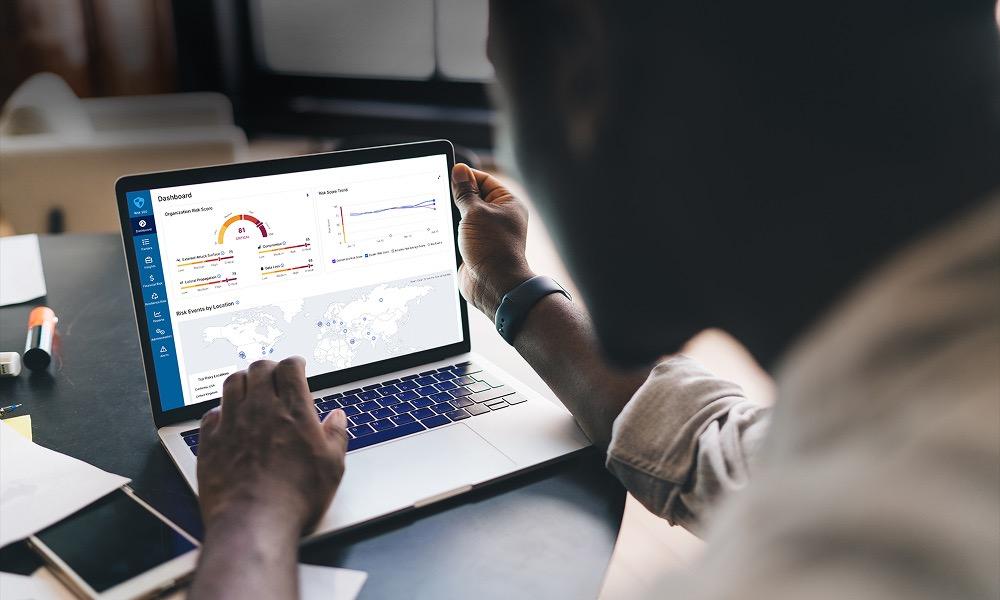
Utilisez des agents IA pour recommander les corrections les plus adaptées, notamment les correctifs les plus efficaces ou les contrôles inline.
Prenez des mesures efficaces grâce à des flux de travail adaptés à votre structure organisationnelle afin de fournir aux bonnes équipes les bonnes informations au bon moment.
N’attendez pas les fenêtres d’application des correctifs : réduisez instantanément les risques grâce à l’isolation des hôtes, à la restriction de l’accès aux applications, aux modifications de configuration sans correctif et à d’autres contrôles.
Éliminez le délai de triage grâce à une logique de regroupement et d’affectation fondée sur les catégories ou les balises des actifs, le type ou la gravité des résultats, ou tout autre indicateur pertinent pour le périmètre de responsabilité de vos équipes.
Protections Zscaler
Les clients de Zscaler bénéficient d’une couverture clé en main de leur infrastructure IT, de leur inventaire logiciel, de leurs applications, de leurs identités, de leurs actifs exposés sur Internet et de bien plus encore Bénéficiez d’une vision contextualisée de votre surface d’attaque grâce à la mise en correspondance des protections Zscaler et au déclenchement de contrôles inline.
Fondez votre programme sur une base solide grâce à une visibilité complète sur les appareils, les serveurs, les identités, les applications, les composants logiciels et les actifs exposés sur Internet, à partir de la télémétrie Zscaler existante.
Contrairement à la plupart des outils de gestion des vulnérabilités, Zscaler Exposure Management tient compte des protections ZIA et ZPA et réduit automatiquement la gravité des expositions déjà atténuées par vos contrôles Zero Trust.
Réduisez les risques en temps quasi réel grâce aux contrôles Zscaler, notamment l’isolation des hôtes, la restriction de l’accès au réseau ou aux applications, le blocage des URL et d’autres mesures de protection.
Enquêter sur les menaces
Éliminez le cloisonnement entre le SOC, qui traite les alertes, et l’équipe de gestion des vulnérabilités, qui traite les expositions, grâce à une plateforme SecOps unifiée. Accélérez ainsi l’investigation des incidents et appuyez-vous sur le contexte des menaces pour cibler les risques critiques.
Bénéficiez d’une vision complète du contexte des actifs, des expositions, des identités et des alertes au sein d’une même plateforme afin de mieux hiérarchiser les risques.
Remédiez aux expositions et aux failles de sécurité à l’origine des incidents au sein d’une même plateforme SecOps.
La plate-forme Zscaler
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.

Témoignages de nos clients


Cushman & Wakefield réduit les risques grâce à une gestion intelligente et automatisée des vulnérabilités
AdventHealth fait évoluer son programme de gestion de l’exposition avec Zscaler
LifeLabs réduit les risques en identifiant les failles de sécurité les plus critiques


FAQ
Zscaler Security Operations est un portefeuille SecOps reposant sur le Data Fabric for Security. La solution s’appuie sur la télémétrie exclusive de Zscaler, un contexte enrichi, des données tierces, des contrôles inline Zero Trust et des agents IA afin de réduire les risques et contenir les menaces plus rapidement.
Zscaler contribue à maîtriser les risques en regroupant les résultats de sécurité et le contexte métier, grâce à ses solutions de gestion de l’exposition telles qu’Asset Exposure Management (AEM) et Unified Vulnerability Management (UVM). Il hiérarchise les expositions, automatise les workflows de remédiation et met en évidence les changements de configuration.
Zscaler Exposure Management s’intègre à la plateforme Agentic SecOps. La solution permet de regrouper les résultats provenant de sources disparates dans une vue contextualisée, en associant les informations spécifiques fournies par Zscaler à des sources de données tierces. Exposure Management, vous permet de :
Bénéficier d’une vision complète de la surface d’attaque grâce à un inventaire des actifs fondé sur le risque
Hiérarchiser les expositions les plus critiques en fonction de facteurs de risque spécifiques et des contrôles d’atténuation, notamment vos protections Zero Trust
Orchestrer la réponse aux risques critiques grâce à des recommandations générées par l’IA et à des workflows automatisés