Überblick
Bleiben Sie KI-gestützten Angriffen einen Schritt voraus
Zscaler Exposure Management vereint unsere Angebote Asset Exposure Management, Unified Vulnerability Management und External Attack Surface Management in einer einzigen Lösung, die Zscaler-Kunden ermöglicht, Daten aus beliebigen Quellen zu harmonisieren, Schwachstellen ihren Zero-Trust-Kontrollen zuzuordnen und KI-gestützte Abläufe zur Behebung von Sicherheitslücken zu nutzen, um Risiken in der Geschwindigkeit heutiger Angreifer zu reduzieren.
Das Problem
Jedes Jahr werden neue Rekordwerte bei CVE-Offenlegungen, kritischen Sicherheitslücken und Angriffsfenstern erreicht. Fortschrittliche KI-Modelle entdecken und nutzen bereits jetzt Sicherheitslücken in einem bisher unvorstellbaren Ausmaß aus. Schnelleres Patchen allein genügt nicht – Sicherheitsbeauftragte brauchen einen besseren Ansatz.

Produktübersicht
Identifizieren Sie die Schwachstellen in Ihrer Unternehmensumgebung und minimieren Sie Ihr Risiko.
Zscaler führt Erkentnisse aus Scannern und KI-Modellen zusammen, ermittelt die tatsächlichen kritischen Punkte anhand kontextbezogener Risikofaktoren und abmildernder Kontrollen einschließlich ZIA- und ZPA-Schutzmaßnahmen und orchestriert die Vorfallsreaktion mit benutzerdefinierten Behebungs-Workflows und Inline-Reaktionsmaßnahmen.
80 %
6 Monaten
10 x
Vorteile
Alle Assets auf einen Blick. Lückenlose Abdeckung. Weniger Risiko.

Analyse der Angriffsfläche
Kombinieren Sie Zscaler-Telemetriedaten mit Kontextinformationen aus wichtigen Drittanbieterquellen, um ein risikobasiertes Echtzeit-Inventar zu erhalten, das IT/OT/IoT, Cloud-Ressourcen, Identitäten und mehr erfasst.

Zusammenführung der Erkenntnisse aus wichtigen Datenquellen
Die Tools zur Erkennung von Schwachstellen entwickeln sich mit fortschrittlicher KI weiter. – Führen Sie alle unterschiedlichen Ergebnisse an einem Ort zusammen, um Ihre Reaktion zu optimieren.

Priorisierung von Sicherheitslücken mit erreichbaren Angriffspfaden
Ordnen Sie jede Gefährdung Ihren Risikofaktoren, dem Bedrohungskontext und den Kontrollmaßnahmen zu, um sich auf das tatsächlich ausnutzbare Risiko zu konzentrieren.

Warten Sie nicht das nächste Patch-Fenster ab
Reduzieren Sie Risiken sofort mit automatisierten Reaktionsplänen und integrierten Arbeitsabläufen einschließlich Inline-Kontrollen und -Maßnahmen.
Produktdetails
Korrelation verschiedener Datenquellen
Gewinnen Sie lückenlose Transparenz und Kontextinformationen aus KI-gestützten Systemen, Schwachstellenscannern und anderen Quellen von Risikosignalen. Kombinieren Sie Zscaler-Daten mit wichtigen Drittanbieterquellen, um vollständige Kontextinformationen zu sämtlichen Entitäten zu erhalten.
Korrelieren Sie Daten aus Zscaler, KI-Systemen und Drittanbieterquellen wie Schwachstellenscannern, Bedrohungsdatenfeeds, Cloud-Sicherheitstools, Identitätsanbietern, CMDBs und mehr.
Integrieren Sie mit AnySource Connector problemlos neue Datenquellen – sogar Flatfiles oder Webhooks. Nutzen Sie KI-gestütztes Datenmapping, um den Kontext neuer Konnektoren zu harmonisieren.
„Outegrationen“ sind genauso wichtig wie Integrationen. Übertragen Sie Workflows, Tickets oder andere Ausgaben mit AnyTarget Connector an ein beliebiges nachgelagertes System.
Priorisierung im Kontext
Erhalten Sie eine Aufgabenliste der risikoreichsten Schwachstellen, sortiert nach Ihrem maßgeschneiderten Risikobewertungsmodell. So stellen Sie sicher, dass sich Ihre Sicherheitsbeauftragten auf die Schwachstellen in Ihrer konkreten Umgebung konzentrieren, die tatsächlich ausnutzbar sind.
In einer Welt nach Mythos, in der Angreifer scheinbar harmlose Schwachstellen miteinander verknüpfen, behalten Sie mit einem Echtzeit-Überblick über Risikosignale von Assets, Identitäten und Warnmeldungen immer einen Schritt voraus.
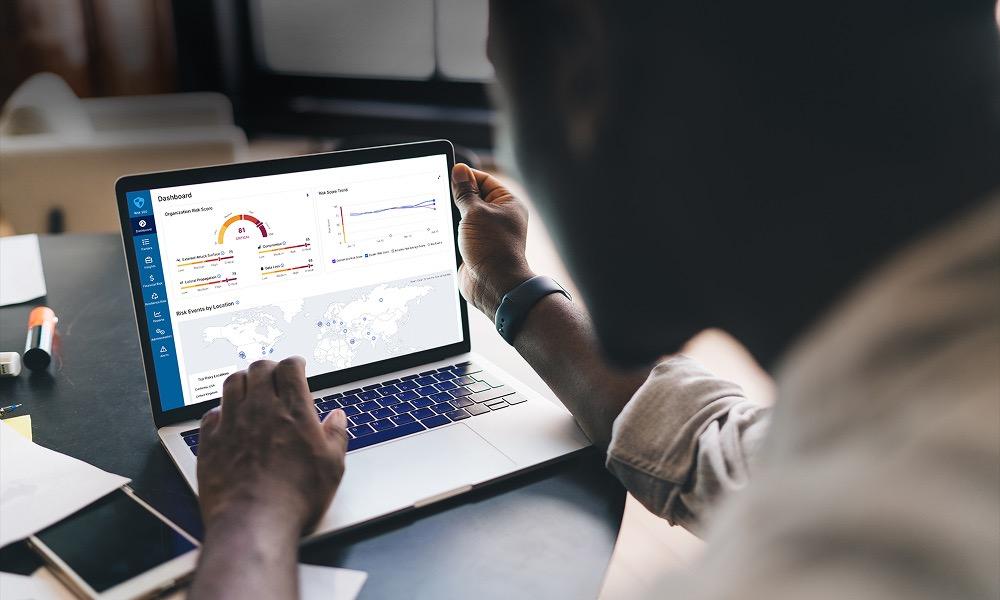
Verschaffen Sie sich Klarheit über Ihre größten Risiken mit einer vorgefertigten Risikoberechnung, die Ihre Risikofaktoren und -kontrollen berücksichtigt.
Passen Sie die Gewichtung aller Risikofaktoren und -kontrollen Ihren speziellen Anforderungen an, im Gegensatz zu den statischen Gewichtungen herkömmlicher Tools zur Schwachstellenverwaltung.
Reduzieren Sie automatisch die Risikobewertungen für Befunde, die durch ZIA- und ZPA-Schutzmaßnahmen gemildert werden, sodass sich Ihre Teams in begrenzten Behebungszyklen auf die „wirklich kritischen Punkte“ konzentrieren können.
Minimierung von Risiken
Orchestrieren Sie die Reaktion mit KI-gestützten Korrekturen, Inline-Steuerelementen und integrierten Arbeitsabläufen für Ihre bestehenden Systeme und Teams. Beheben Sie Ihre kritischsten Risiken, bevor es zu Sicherheitsverletzungen kommt.
Nutzen Sie KI-Agents zur Empfehlung der besten Lösungen, wie z. B. der effektivsten Patches oder Inline-Steuerelemente.
Ergreifen Sie wirksame Maßnahmen mit Workflows, die zu Ihrer Organisationsstruktur passen, um den zuständigen Teams alle erforderlichen Informationen möglichst zeitnah zukommen zu lassen.
Warten Sie nicht das nächste Patch-Fenster ab – reduzieren Sie das Risiko sofort durch Host-Isolation, Einschränkung des Anwendungszugriffs, patchlose Konfigurationsänderungen und andere Kontrollmechanismen.
Eliminieren Sie die Wartezeit bei der Triage durch Gruppierungs- und Zuweisungslogik basierend auf Anlagenkategorien oder Tags, Fundtypen oder Schweregraden oder anderen Datenpunkten, die für die Einsatzgebiete Ihrer Sicherheitsbeauftragten relevant sind.
Zscaler-Schutzfunktionen
Zscaler-Kunden erhalten sofort einsatzbereiten Schutz für IT-Infrastruktur, Softwareinventar, Anwendungen und Identitäten, internetbasierte Assets und vieles mehr. Verstehen Sie Ihre Angriffsfläche im Kontext, indem Sie die Zscaler-Schutzmechanismen zuordnen und Inline-Steuerelemente auslösen.
Bauen Sie Ihr Programm auf einer soliden Grundlage auf, indem Sie Einblick in Geräte, Server, Identitäten, Anwendungen, Softwarekomponenten und internetseitige Assets erhalten – alles basierend auf vorhandenen Zscaler-Telemetriedaten.
Während die meisten Tools für das Schwachstellenmanagement ZIA- oder ZPA-Schutzmaßnahmen nicht berücksichtigen, reduziert Zscaler Exposure Management automatisch die Schwere der festgestellten Schwachstellen, die durch Ihre Zero-Trust-Kontrollen abgemildert werden.
Reduzieren Sie Risiken nahezu in Echtzeit mit Zscaler-Steuerelementen wie Host-Isolation, Netzwerk- oder Anwendungszugriffsbeschränkung, URL-Blockierung und anderen Schutzmaßnahmen.
Bedrohungsuntersuchung
Durch die Einführung einer einheitlichen SecOps-Plattform wird die Trennung zwischen dem SOC (Warnmeldungen) und dem Team für Schwachstellenmanagement (Offenlegungen) aufgehoben, wodurch die Untersuchung von Vorfällen beschleunigt und der Bedrohungskontext genutzt wird, um kritische Risiken gezielt zu identifizieren.
Um die Priorisierung zu unterstützen, ist es wichtig, den gesamten Kontext von Assets, Ergebnissen, Identitäten und Warnmeldungen auf einer einzigen Plattform zu analysieren.
Schließen Sie alle kritischen Schwachstellen und Sicherheitslücken über eine zentrale SecOps-Plattform.
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.

Erfolgsgeschichten unserer Kunden


Cushman & Wakefield minimiert Risiken durch intelligentes, automatisiertes Sicherheitsrisikomanagement
AdventHealth vertraut auf Zscaler zur Minimierung von Gefährdungen durch Sicherheitslücken
LifeLabs reduziert das Risiko durch die Identifizierung der kritischsten Sicherheitslücken


FAQ
Zscaler Security Operations ist ein SecOps-Portfolio, das auf der Data Fabric for Security basiert. Es nutzt die leistunsstarke Telemetrie von Zscaler, angereicherte Kontextinformationen, Daten von Drittanbietern und integrierte Zero-Trust-Kontrollen sowie KI-Agentx, um Risiken zu reduzieren und Bedrohungen schneller einzudämmen.
Zscaler unterstützt das Risikomanagement durch Verknüpfen von Sicherheitsergebnissen mit dem Geschäftskontext und Einsatz von Exposure-Management-Lösungen wie Asset Exposure Management (AEM) und Unified Vulnerability Management (UVM). Das Zscaler-Portfolio priorisiert Sicherheitslücken, automatisiert Abläufe zur Behebung von Schwachstellen und hebt Konfigurationsänderungen hervor.
Zscaler Exposure Management ist in die Agentic-SecOps-Plattform integriert. Die Lösung unterstützt Kunden dabei, fragmentierte Ergebnisse in einer kontextbezogenen Ansicht zu vereinen, indem Erkenntnisse aus Zscaler-Produkten mit Datenquellen von Drittanbietern kombiniert werden. Exposure Management im Überblick:
Verschaffen Sie sich mit einer risikobasierten Bestandsaufnahme aller Assets einen umfassenden Überblick über die Angriffsfläche.
Priorisieren Sie die kritischsten Risiken anhand spezifischer Risikofaktoren und risikomindernder Kontrollmaßnahmen, einschließlich Ihrer Zero-Trust-Schutzmaßnahmen.
Orchestrieren Sie die Reaktion auf kritische Risiken mit KI-gestützten Vorschlägen und automatisierten Arbeitsabläufen.