Comprehensive Endpoint-to-Cloud Threat Visibility, Detection, and Control
Achieve end-to-end visibility, inline threat detection, and adaptive risk-based policy enforcement.
Contexto de punto final a la nube
La solución Endpoint Context combina señales de identidad, punto final, red y nube para una visibilidad integral y una aplicación de políticas adaptativas basada en riesgos para detener instaladores troyanizados, aplicaciones maliciosas y ataques "que se aprovechan de los recursos" (LOTL, por su siglas en inglés), incluso dentro del tráfico cifrado, con correlación en tiempo real entre el punto final y la nube. Nuestra solución integrada en Zscaler Zero Trust Exchange, elimina los puntos ciegos de SecOps y NetOps, y acelera la detección y la mitigación dinámica de amenazas a gran escala.
Los equipos de seguridad tienen dificultades para obtener una visibilidad completa sobre qué aplicaciones instaladas en los puntos finales de su organización no están autorizadas, no están actualizadas con los últimos parches y son vulnerables, a pesar del volumen cada vez mayor de alertas procedentes de herramientas dispares que deben revisarse y analizarse para poder tomar medidas al respecto. Las herramientas tradicionales de seguridad de red a menudo carecen de visibilidad sobre las cargas útiles cifradas y la actividad fuera del punto final, lo que expone a las organizaciones a movimientos laterales y violaciones.

Defensa unificada contra amenazas desde el punto final hasta la nube, basada en un modelo Zero Trust.
Zscaler subsana las deficiencias críticas de visibilidad y detección con telemetría unificada en los puntos finales y en la nube, inspección en línea del tráfico cifrado y control dinámico basado en riesgos, todo dentro de Zscaler Zero Trust Exchange. Al proporcionar una visibilidad integral y un contexto profundo, Zscaler permite a los equipos de seguridad y redes eliminar los puntos ciegos, detectar y mitigar los ataques con mayor rapidez e implementar el principio Zero Trust sin interrumpir las operaciones ni la experiencia del usuario.
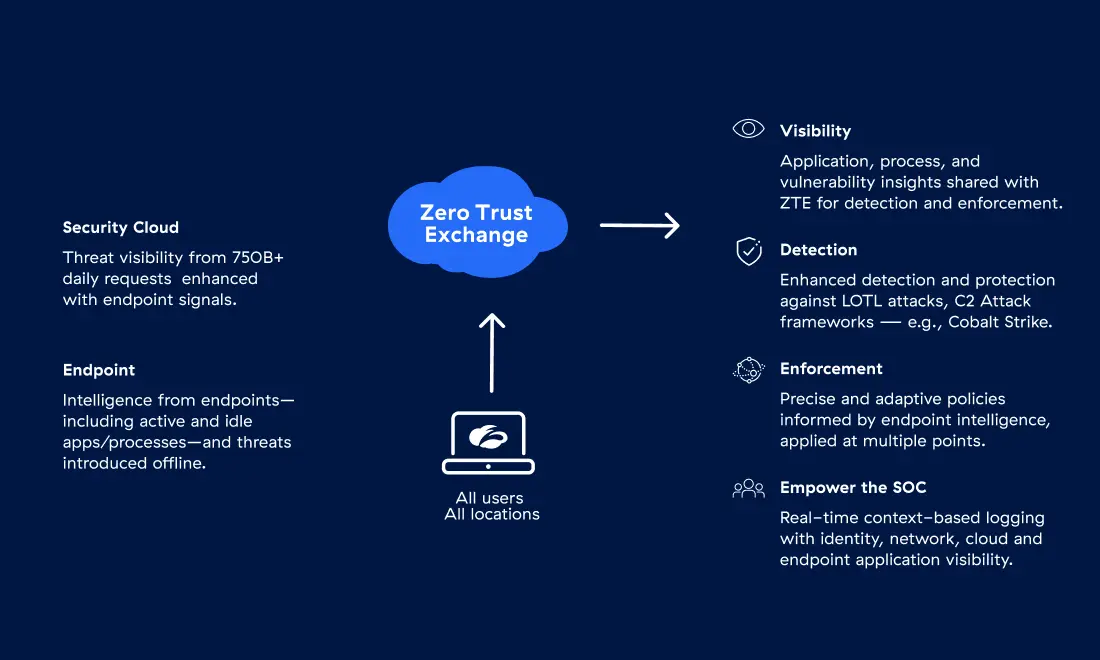
Visibilidad integral de las amenazas en los puntos finales y en la nube.
Desde la actividad en los puntos finales hasta la nube, los equipos de SecOps pueden cerrar puntos ciegos críticos que otras herramientas pasan por alto, exponiendo amenazas ocultas en el tráfico cifrado y protegiendo a las organizaciones en gran escala.
Información profunda y contextualizada que expone las amenazas ocultas
Más allá de la detección superficial, la telemetría de los puntos finales en tiempo real correlacionada con la actividad en la nube descubre amenazas ocultas como instaladores troyanizados, aplicaciones maliciosas y cargas útiles cifradas que las herramientas de seguridad tradicionales no detectan.
Controles dinámicos basados en el riesgo para detener las amenazas más rápidamente.
Las políticas de seguridad pueden adaptarse en tiempo real según el riesgo, las vulnerabilidades y el comportamiento de los puntos finales, bloqueando los procesos de alto riesgo y la actividad maliciosa antes de que las amenazas puedan propagarse.
Respuesta rápida para empoderar a los equipos de SecOps.
Una mayor visibilidad y un mejor registro de datos reducen los tiempos de detección y respuesta ante amenazas.

Zscaler convierte las señales de los puntos finales en acciones de seguridad

Telemetría y visibilidad de los puntos finales
Capture la telemetría de procesos en tiempo real y transmítala a los registros ZIA y a las fuentes NSS, para proporcionar a los equipos de NetOps y SecOps una visibilidad clara de la actividad de los puntos finales y las fuentes de tráfico.

Controles de políticas basados en el riesgo
Aplique políticas adaptativas en Cloud Firewall, DNS y SSL basándose en la telemetría en tiempo real y el riesgo de comportamiento, para unir los flujos de trabajo de prevención y SecOps.

Integración de Cloud Sandbox
Analice automáticamente los archivos introducidos sin conexión con AI Instant Verdict y Cloud Sandbox, para proporcionar información rápida y útil sobre amenazas a los equipos de SecOps.

Visibilidad de CVE e inteligencia sobre vulnerabilidades
Correlacione el inventario de puntos finales y sistemas operativos con los datos de CVE para exponer los activos vulnerables, priorizar la aplicación de parches y reforzar la aplicación de las normas.

Verificaciones MD5 y de firma
Valide la integridad de los archivos mediante hashes MD5 y firmas de código para bloquear ejecutables manipulados y facilitar la búsqueda de amenazas y la respuesta a incidentes.

API de la plataforma e integración
Aproveche las API para integrar la inteligencia de los puntos finales en los sistemas SIEM, SOAR e ITSM, y permitir enriquecer las alertas, automatizarlas y mejorar la eficiencia de las SecOps.
Escenarios en el mundo real impulsados por la visibilidad de los puntos finales.
Catch “Living Off the Land” techniques, unauthorized tools, and tampered installers early using real-time process telemetry and binary validation.
Expose shadow IT and known-vulnerable apps by combining app classification with CVE intelligence for better risk control.
Scan files from USB, Airdrop, or Bluetooth using AI Instant Verdict and Cloud Sandbox to block threats before they run.
Apply real-time policies that automatically block, isolate, or allow apps and processes based on behavioral risk.
Use endpoint insights to drive Firewall, DNS, and SSL/TLS decryption decisions—enabling smarter, zero trust-aligned controls.
La plataforma Zscaler
La plataforma de ciberseguridad para la era de la IA, basada en Zero Trust para proteger a los usuarios, las cargas de trabajo, las sucursales y los dispositivos a través de la nube de seguridad en línea más grande del mundo.

Conozca y explore recursos
Preguntas frecuentes
La identidad del usuario y las señales de red por sí solas no siempre reflejan la confianza y el riesgo del dispositivo. Endpoint Context ayuda a responder preguntas como:
- "¿Este dispositivo está gestionado por el usuario?"
- "¿El dispositivo está en buen estado/cumple con las especificaciones?"
- "¿Se trata de una aplicación autorizada que se ejecuta en un punto final?"
- "¿Esta solicitud de acceso proviene de un estado de punto final riesgoso?"
Los datos que responden a todas estas preguntas pueden utilizarse como criterios de políticas que den como resultado controles de seguridad más adaptables y precisos.
Las señales comunes incluyen:
- Identidad del dispositivo
- Sistema operativo/plataforma
- Estado de gestión (gestionado vs. no gestionado)
- Postura/resultados de cumplimiento
- Estado de los controles de seguridad
- Presencia del agente/condición
- Estado de la solicitud (autorizada/no autorizada/parcheada/sin firma)
- Otros atributos de punto final necesarios para la evaluación de políticas
Endpoint Context está optimizado para minimizar el impacto en el usuario. Cualquier retraso percibido suele deberse a comprobaciones de estado o requisitos de actualización de la señal. Las políticas deben adaptarse para equilibrar la seguridad con la facilidad de uso. Obtenga más información sobreEndpoint Context en nuestro portal de documentación.
Solicitar una demostración
Averigüe su exposición a amenazas y cómo la plataforma Zscaler Zero Trust Exchange puede transformar de manera segura y rápida cómo hace negocios.