/ ¿Qué es la seguridad de la IA?
¿Qué es la seguridad de la IA?
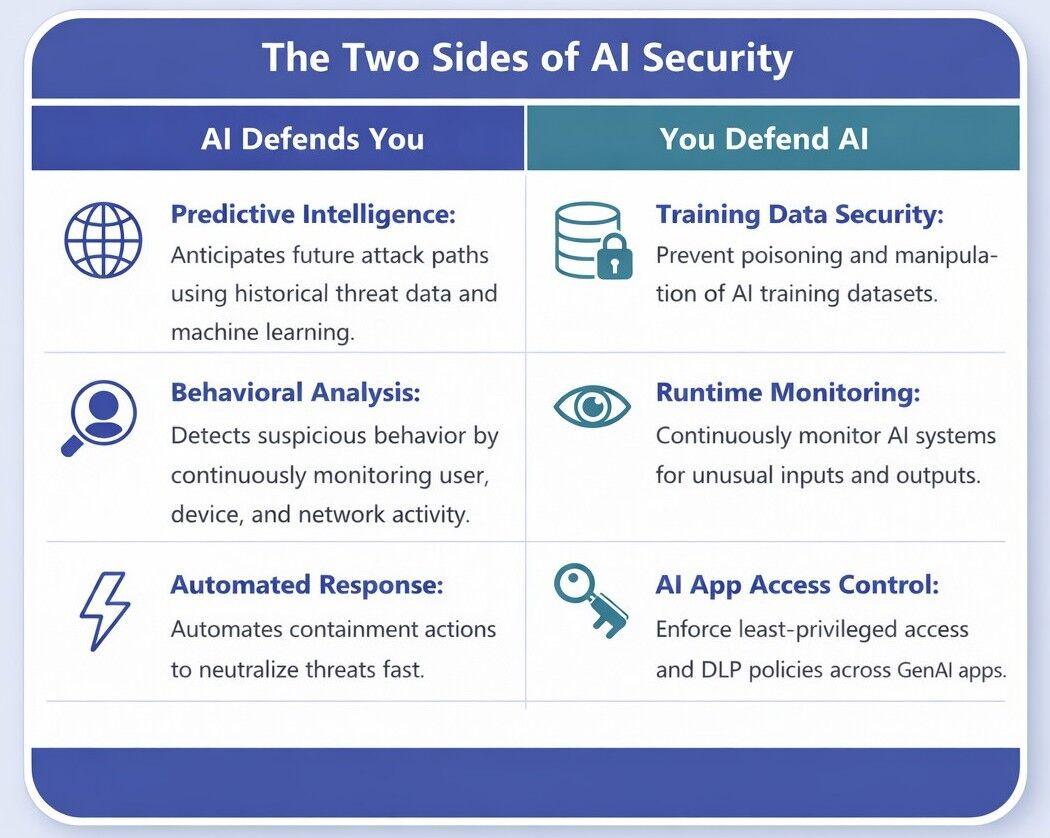
La seguridad de la IA implica dos cosas: proteger sus sistemas de IA contra los ataques y utilizar la IA para defender su empresa. Los sistemas de IA generativa son vulnerables a ataques específicos de la IA, como la inyección de indicaciones y el envenenamiento de modelos. Al mismo tiempo, la IA mejora los controles de ciberseguridad tradicionales con funciones como el análisis predictivo y el análisis continuo del comportamiento.
Resumen
• Proteja los sistemas de IA: La seguridad de la IA protege los datos, los modelos y la infraestructura de IA. Reduce el riesgo de una violación de datos al tiempo que mantiene la integridad, la seguridad y la confianza.
• La GenAI amplía la superficie de ataque: La GenAI aumenta la productividad, pero amplía la superficie de ataque mediante indicaciones, complementos y API. La IA oculta, la fuga de datos y la gobernanza débil son todos riesgos de seguridad de la IA.
• Proteja el ciclo de vida de la IA: Las organizaciones deben proteger el ciclo de vida completo de la IA mediante controles por capas que abarquen el entrenamiento de datos, la implementación y la ejecución.
• Aplique marcos de gobernanza: Los marcos de gobernanza de la IA, como el NIST AI RMF, ayudan a las organizaciones a controlar el uso de la GenIA, detener la fuga de datos y mantener el cumplimiento normativo.
¿Por qué la seguridad de la IA es importante para las empresas?
Definición de seguridad de la IA
La seguridad de la IA es una disciplina de la ciberseguridad centrada en dos objetivos principales: 1) proteger los sistemas de inteligencia artificial (IA) y aprendizaje automático (ML) de los ataques, y 2) aprovechar la IA para mejorar la postura de seguridad general de una organización.
- Protege los modelos de IA, los datos de entrenamiento y la infraestructura de amenazas como los ataques de inyección de indicaciones y el envenenamiento de datos.
- También utiliza capacidades basadas en la IA, como el análisis predictivo y el análisis del comportamiento, para mejorar la detección y la respuesta ante amenazas.
La seguridad de la IA es fundamental porque los sistemas de IA amplían la superficie de ataque de las empresas. Según el Informe de seguridad de la IA de ThreatLabz 2026, la actividad de IA y ML en las empresas aumentó un 83.3 % interanual en 2025. El volumen de transferencia de datos aumentó un 92.6 % en ese mismo período.
Sin embargo, muchas empresas carecen de la visibilidad y los controles necesarios para gestionar las complejidades de la seguridad de la IA. Al realizar análisis de amenazas en sistemas de IA empresariales, los expertos en pruebas de equipos rojos de Zscaler detectaron su primer falla crítica del sistema en aproximadamente 16 minutos. Estos expertos también descubrieron escenarios en los que una sola indicación desencadenaba un problema de alta gravedad (Informe de seguridad de la IA de ThreatLabz 2026).
"A esta escala, la IA se comporta menos como un conjunto de herramientas separadas y más como una infraestructura siempre activa, que mueve y transforma continuamente los datos empresariales.Sin embargo, el acceso está lejos de ser irrestricto. Las organizaciones bloquearon el 39 % de las transacciones de IA/ML, lo que refleja preocupaciones persistentes en torno a la exposición de datos, la privacidad y la aplicación de políticas."
Lea el informe de seguridad de IA de Zscaler ThreatLabz 2026 |
Principales amenazas a la seguridad
Sin herramientas de seguridad de IA y buenas prácticas, las empresas se enfrentan a importantes riesgos relacionados con la IA, tales como:
- IA oculta y fuga de datos: Los empleados adoptan nuevas herramientas de GenIA para mejorar su productividad, pero muchas de estas herramientas no están aprobadas o no han pasado por una revisión de seguridad. El uso de herramientas de GenIA puede provocar violaciones del cumplimiento normativo o la fuga de datos confidenciales, como código propietario.
- Inyección de indicaciones: Los malintencionados pueden ocultar instrucciones maliciosas en el contenido que leen los agentes de IA. Estas instrucciones pueden darles acceso al entorno de una empresa, lo que les permite explotarlo en un ciberataque de mayor envergadura.
- Integraciones inseguras y API de terceros: Muchas herramientas de IA utilizan integraciones y complementos, pero esos puntos de conexión suelen ser inseguros y, por lo tanto, amplían la superficie de ataque.
Cómo la IA mejora la ciberseguridad tradicional
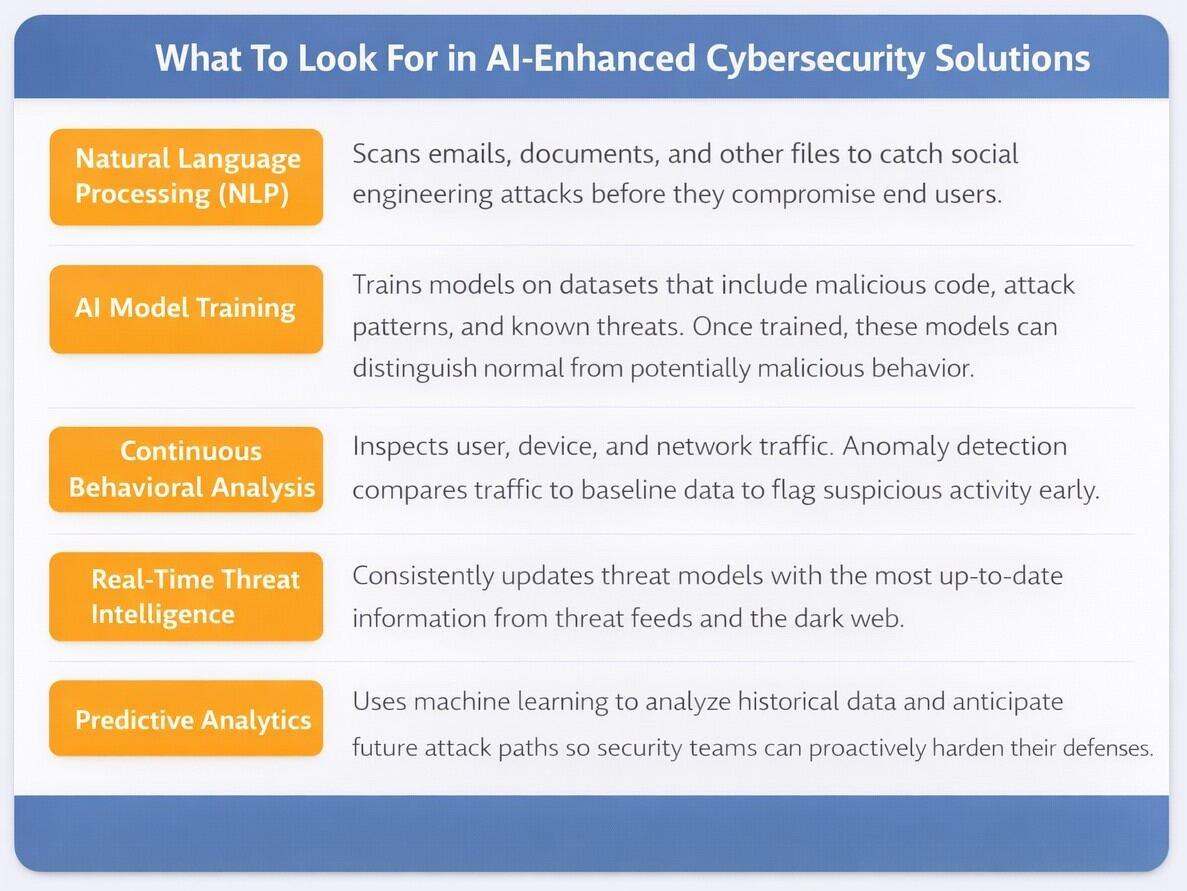
Gracias a la IA, las herramientas tradicionales de ciberseguridad pueden acelerar los procesos de seguridad existentes y utilizar capacidades de reconocimiento de patrones para identificar y responder rápidamente a los ataques. La IA aborda los desafíos tradicionales de la ciberseguridad, como la fatiga por exceso de alertas, la necesidad de clasificación manual y la falta de visibilidad sobre los nuevos patrones de los ciberataques.
Informe de seguridad de IA de Zscaler ThreatLabz 2026
Obtenga información sobre las últimas tendencias, riesgos y estrategias de seguridad en la adopción de la IA empresarial.
Cómo la seguridad de la IA protege los sistemas de IA empresariales
Las empresas protegen sus sistemas de IA aplicando controles de seguridad en cada fase del ciclo de vida de la IA.
Paso 1: Proteja los datos de entrenamiento de la IA. Los datos de entrenamiento son la base de un modelo de IA eficaz. Sin datos seguros y completos, un modelo de IA será, en el mejor de los casos, ineficaz y, en el peor, un problema de seguridad.
Las empresas validan la seguridad de los datos de capacitación mediante el seguimiento de su procedencia y movimiento antes de su implementación.
Paso 2: Proteja los modelos de IA implementados. En esta etapa del ciclo de vida de la IA, los equipos de seguridad se centran en fortalecer los sistemas de IA contra ataques basados en consultas.
Algunos procedimientos de seguridad en la implementación de la IA incluyen:
- Implementar controles de acceso con privilegios mínimos en los chatbots con acceso a la API para conjuntos de datos confidenciales, como la información personal identificable de los clientes.
- Filtrado de la salida del modelo para evitar que este comparta información confidencial con los usuarios.
Paso 3: Las defensas en tiempo de ejecución protegen contra las amenazas relacionadas con las indicaciones. El tiempo de ejecución de la IA generativa es el tiempo que tarda un modelo de IA en procesar una consulta. Cualquier indicación que los usuarios proporcionen a los modelos de IA generativa puede introducir riesgos, y las empresas abordan los riesgos de las indicaciones mediante lo siguiente:
- Establecer mecanismos de control que impidan que el modelo procese contenido externo. El contenido externo puede contener mensajes ocultos maliciosos que el modelo interpreta como una indicación legítima de un usuario autenticado.
- Habilitación del filtrado de indicaciones a nivel semántico. Este tipo de filtrado comprende la intención detrás de las consultas e impide que los malintencionados envíen indicaciones maliciosas.
Paso 4: Supervise continuamente los modelos de IA y la seguridad. Las empresas emplean AI-SPM para abordar las desviaciones en el comportamiento de los modelos de IA.
¿Qué es la seguridad de la IA agéntica?
La seguridad de la IA agéntica es un proceso que protege a los agentes de IA autónomos de ataques como la inyección de indicaciones y la fuga de datos. Los agentes de IA son sistemas capaces de planificar y ejecutar tareas de varios pasos de manera independiente y sin intervención humana.
Los agentes de IA suelen tener acceso a información confidencial, como credenciales de usuario y bases de datos internas. Debido a que los agentes interactúan con otros agentes, sitios web externos y datos externos, son especialmente vulnerables a verse comprometidos.
Riesgos de la IA agéntica
Debido a que la IA agéntica implica una toma de decisiones encadenada para completar el objetivo de un usuario, introduce riesgos, tales como:
- Escalada de privilegios: Los agentes de IA tienen acceso a más recursos de los estrictamente necesarios para completar la tarea asignada.
- Envenenamiento de la memoria: Los malintencionados corrompen la memoria persistente de un agente con instrucciones maliciosas. Un usuario legítimo puede ejecutar estas instrucciones involuntariamente al interactuar con el agente.
- Secuestro de objetivos: Los ciberdelincuentes se apropian de las instrucciones del usuario e incitan al agente a exfiltrar datos confidenciales.
Mejores prácticas para la seguridad de la IA agéntica
- Comprenda sus activos de IA: agentes de inventario, modelos, indicaciones, herramientas, fuentes de datos y flujos de datos.
- Controle quién tiene acceso a qué: Implemente RBAC de privilegios mínimos, una autenticación resistente, credenciales con ámbito limitado/de corta duración, permisos de herramientas restringidos y registro de auditoría.
- Implemente pruebas automatizadas y continuas con equipos rojos: Ejecute pruebas recurrentes para detectar jailbreaks, inyección de indicaciones, fugas de datos y acciones de herramientas inseguras.
- Implemente medidas de seguridad estrictas: Utilice listas de herramientas permitidas, validación, entornos aislados (sandboxes), límites de salida, anonimización de información personal identificable (PII), filtros de políticas y aprobaciones para acciones de alto riesgo. Aplique controles de integridad y gobernanza de datos para protegerse contra ataques de envenenamiento de datos.
Implementar el principio Zero Trust para la IA agéntica también es una buena práctica. Combinado con la supervisión en tiempo real, el principio Zero Trust ayuda a las empresas a protegerse contra las vías de ataque más comunes de la IA.
¿Cuáles son los principales riesgos de la seguridad de la IA?
Los riesgos de la seguridad de la IA se dividen en tres categorías:
- Riesgos para los sistemas de IA empresariales, como las canalizaciones de entrenamiento y los agentes,
- Riesgos derivados de ciberataques orquestados por la IA y
- Riesgos regulatorios.
1) Riesgos para los sistemas de IA empresariales
Los sistemas de IA empresariales acceden a información y procesos comerciales confidenciales, lo que los convierte en un objetivo de alto valor para los malintencionados. Los riesgos de los sistemas de IA empresariales incluyen:
- Inyección de indicaciones: Los malintencionados manipulan los datos de entrada y los agentes de la IA para exfiltrar información.
- Envenenamiento de datos de entrenamiento: Las empresas ajustan sus modelos de IA con datos internos como contratos de clientes, transcripciones de centros de llamadas y registros de recursos humanos. Los atacantes pueden envenenar estos modelos con datos maliciosos o crear puertas traseras en los sistemas de IA.
- Ataques a la cadena de suministro de IA: Los atacantes insertan malware y puertas traseras en los repositorios públicos que las empresas utilizan para sus modelos de IA preentrenados.
2) Riesgos derivados de los ciberataques orquestados por la IA
La IA actúa como un amplificador de ataques. Un estudio de ThreatLabz indica que los atacantes utilizan la IA para acelerar sus TTP.
Estas son las principales maneras en que los malintencionados están utilizando la IA en sus operaciones:
- Phishing e ingeniería social mejorados con IA: Los atacantes utilizan creadores de sitios web mediante IA para crear sitios, aplicaciones y señuelos de phishing de alta fidelidad. ThreatLabz revisó más de 400,000 instancias de sitios generados por IA y descubrió que el 9 % de ellos probablemente se utilizó para ataques de ingeniería social.
- Aprovechamiento de vulnerabilidades más rápido: Los malintencionados utilizan herramientas de escaneo basadas en IA para encontrar y explotar rápidamente las vulnerabilidades sin parchear.
- IA ooculta: Las empresas no siempre saben qué herramientas de GenIA utilizan sus empleados. Los equipos de seguridad no pueden aplicar controles a las aplicaciones que no pueden ver.
3) Riesgos regulatorios y de cumplimiento
El uso ético y conforme a las normas de la IA en las empresas exige que las organizaciones apliquen protecciones de seguridad de IA uniformes. Sin tales medidas de protección, son vulnerables a riesgos como:
- Violaciones de la privacidad de datos: Los marcos regulatorios como el RGPD y la Ley de Privacidad del Consumidor de California establecen cómo los sistemas de IA deben gestionar los datos confidenciales. Las empresas que no implementen una gobernanza de datos de IA pueden infringir estos marcos de cumplimiento y pagar multas cuantiosas.
- Falta de transparencia: Debido a que muchos sistemas de IA toman decisiones sin exponer de manera transparente sus criterios y procesos de decisión, es fácil que estos sistemas tomen decisiones sesgadas y erosionen la confianza.
- Violaciones de la propiedad intelectual: Las empresas que, sin saberlo, utilizan datos protegidos por derechos de autor para entrenar sus modelos de IA son vulnerables a demandas por violación de la propiedad intelectual.
Las empresas pueden gestionar los riesgos regulatorios y de cumplimiento de la IA utilizando marcos como el NIST AI RMF, que ayuda a los equipos de seguridad a mapear, medir y gestionar el riesgo a lo largo del ciclo de vida de la IA.
Seguridad de la IA frente a la Ciberseguridad tradicional frente a la Seguridad en la nube
La seguridad basada en la IA, la ciberseguridad tradicional y la ciberseguridad en general comparten el objetivo común de evitar el acceso no autorizado, pero estas tecnologías difieren en su alcance. La seguridad de la IA protege los modelos, las indicaciones y los datos de entrenamiento contra amenazas como la inyección de indicaciones. La ciberseguridad tradicional y la seguridad en la nube se centran más en proteger las redes, las identidades y las configuraciones.
¿Qué es un marco de seguridad de la IA?
Un marco de seguridad de IA alinea a las personas, los procesos y la tecnología para que las organizaciones puedan gestionar los riesgos de manera uniforme en todos los equipos y proveedores. Proporciona una manera estructurada de poner en práctica la gobernanza y la seguridad de la IA.
Sin un marco de referencia, la seguridad de la IA suele ser improvisada. Los equipos de toda la organización evalúan el riesgo de manera diferente, la rendición de cuentas no está claramente definida y surgen deficiencias en la gobernanza. Un marco formal establece la rendición de cuentas, los objetivos compartidos y los procesos estandarizados para identificar y responder a los riesgos de la IA.
NIST AI RMF
El NIST publicó elMarco de Gestión de Riesgos de IA (AI RMF 1.0) en 2023. Según el NIST, el AI RMF es un marco que ayuda a las organizaciones a identificar, medir y responder a los riesgos a lo largo del ciclo de vida de la IA.
El Marco de Gestión de Riesgos de IA del NIST está organizado en torno a cuatro funciones:
- Gobernar: Establezca políticas organizativas y mecanismos de rendición de cuentas para los riesgos de la IA. Detalle la cultura de riesgo de la empresa y defina la tolerancia al riesgo.
- Mapear: Documente los usos previstos, los usuarios y el impacto potencial de los sistemas de IA empresariales.
- Medir: Evalúe el sistema de IA en función de indicadores de confiabilidad, como la precisión, la robustez, la seguridad y la imparcialidad de los resultados.
- Gestionar: Priorice las amenazas y mitigue los riesgos. Ejecute los planes de respuesta y recuperación ante incidentes.
El marco implica actualizaciones periódicas, en las que las organizaciones vuelven a las etapas de mapeo, medición y gestión a medida que se actualizan o incorporan los sistemas de IA. La fase de gobernanza se actualiza continuamente para reflejar las nuevas amenazas.
Mejores prácticas de seguridad de la IA empresarial
Las medidas de seguridad de la IA empresarial son lo suficientemente prácticas para su uso diario y lo suficientemente estrictas como para reducir significativamente los riesgos de seguridad de la IA.
- Cree una lista de todas las herramientas de GenAI y aplicaciones SaaS mejoradas con IA que utilizan inteligencia artificial en tu entorno empresarial. Para evitar la proliferación de la IA oculta, actualice esta lista continuamente.
- Desarrolle un plan para abordar las OWASP Top 10 para aplicaciones de modelos de lenguaje a gran escala.
- Utilice el marco MITRE ATLAS para identificar las TTP comunes de los atacantes y actualizar su modelo de amenazas.
- Evite que sus aplicaciones SaaS utilicen automáticamente funciones basadas en la IA. De esta manera, su equipo de seguridad podrá alinear esas funciones con la postura de seguridad de su empresa.
- Habilite el acceso con privilegios mínimos para cada usuario y sistema que pueda interactuar con un modelo de IA.
- Implemente la inspección en línea en todo su tráfico de IA y ML.
- Antes de adoptar cualquier modelo de IA, evalúe su origen y las dependencias de su cadena de suministro.
- Identifique de manera proactiva las debilidades mediante pruebas adversarias y ejercicios de equipos rojos.
- Adopte un marco de gestión de riesgos de la IA como el NIST AI RMF.
- Actualice con frecuencia la gobernanza de la IA para mantenerla al día con los últimos riesgos emergentes y las tendencias de cumplimiento normativo.
Cómo Zscaler protege la IA empresarial
Zscaler extiende los principios Zero Trust a la seguridad de la IA. Con Zscaler, las organizaciones pueden detectar la IA oculta y controlar el acceso a la IA.
La plataforma protege los datos confidenciales donde sea más probable que se fuguen: en las indicaciones, las respuestas y los flujos de trabajo conectados con la IA.
Zscaler también ayuda a poner en práctica la gobernanza y el cumplimiento de la IA. La plataforma relaciona los riesgos con marcos y políticas en constante evolución para que los equipos puedan priorizar las medidas correctivas y estar preparados para las auditorías.
Para obtener más información sobre cómo Zscaler puede proteger su IA, lea el resumen del producto.
Solicitar una demostración
Descubra cómo Zscaler puede ayudarle a proteger la adopción de la IA, sin sacrificar la velocidad, la facilidad de uso ni el cumplimiento normativo.
Contenido relacionado
Preguntas frecuentes
Se llama seguridad de los modelos de IA a la práctica de proteger el proceso de entrenamiento, los artefactos y el comportamiento en tiempo de ejecución de un modelo de IA contra las posibles vulneraciones. Incluye controlar el acceso a conjuntos de datos y puntos de control, el fortalecimiento de la infraestructura de entrenamiento y alojamiento, la validación de datos y código, el control de versiones y la firma de lanzamientos, y la supervisión para detectar envenenamiento, robo, jailbreaking y consultas anómalas.
La inyección de indicaciones es un ataque en el que una entrada de datos manipulada hace que un sistema de IA ignore las instrucciones previstas o revele información restringida. Con frecuencia, se aprovecha del contenido de documentos, páginas web o resultados de herramientas que el modelo considera fidedignos. Entre las medidas de mitigación se incluyen la separación de datos e instrucciones, la limitación de herramientas y el filtrado o la validación de las entradas.
La fuga de datos confidenciales en la IA se produce cuando se envía información confidencial a los modelos, se almacena en transcripciones o telemetría, se incorpora al entrenamiento o se refleja en los resultados. Las fugas pueden ser accidentales o causadas mediante indicaciones maliciosas y técnicas de inferencia. Los controles incluyen minimización de datos, políticas de acceso estrictas, censura/DLP, límites de retención y supervisión de las interacciones.
La gobernanza de la IA empresarial es el conjunto de políticas, roles y procesos de revisión que definen cómo se selecciona, desarrolla, implementa y supervisa la IA. Abarca el uso aceptable, el manejo de datos, el riesgo del modelo y del proveedor, los requisitos de documentación y pruebas, los registros de auditoría y la responsabilidad por los cambios y los resultados. La gobernanza ayuda a estandarizar las decisiones a medida que la IA se extiende por toda la organización.
Zero Trust para la IA aplica el principio de "nunca confiar, siempre verificar" al acceso a los modelos, las conexiones de datos y la ejecución de las herramientas. Cada solicitud se autentica, autoriza y evalúa teniendo en cuenta factores como el rol del usuario, el estado del dispositivo y la confidencialidad de los datos. Los permisos de privilegios mínimos y la supervisión continua reducen el impacto en caso de que se abuse de una cuenta o un flujo de trabajo.
Un agente de IA es un sistema de software autónomo que puede percibir su entorno, tomar decisiones y ejecutar acciones en varios pasos para lograr un objetivo, con una intervención humana mínima o nula. Algunos ejemplos son los asistentes de codificación, los agentes de investigación y los bots de automatización de flujos de trabajo.
La seguridad de la IA protege sus sistemas de IA contra ataques como inyección de indicaciones, envenenamiento de datos, robo de modelos y acceso no autorizado. El uso seguro de la IA garantiza que su IA produzca resultados éticos, imparciales y seguros incluso cuando funciona correctamente. La seguridad detiene a los atacantes. La seguridad impide que su IA cause daño.
La IA mejora las soluciones de seguridad en la nube con capacidades de automatización y reconocimiento de patrones. Gracias a la IA, las soluciones de seguridad en la nube pueden comprender automáticamente el contexto de las alertas, priorizarlas y mostrar la información pertinente a los analistas de seguridad para su clasificación. El aprendizaje automático permite establecer una línea base conductal, en la que las soluciones de seguridad en la nube determinan cómo es el comportamiento típico de los usuarios y los dispositivos, y luego señalan cualquier desviación de esa línea base.
La IA en la detección de amenazas ayuda a la solución a aprender nuevos tipos de ataques y a actualizar automáticamente las defensas de seguridad sin intervención manual. El aprendizaje automático en la detección de amenazas analiza grandes volúmenes de datos para encontrar patrones y comportamientos sospechosos que se desvían de lo habitual. Gracias al aprendizaje profundo, la detección de amenazas puede analizar ejemplos de malware y reconocer esos patrones en entornos empresariales.
Sí. La IA mejora la ciberseguridad al actualizar automáticamente las políticas de seguridad, enriquecer las alertas con información contextual y generar informes listos para auditoría con fines de cumplimiento normativo. La IA ayuda a los equipos de ciberseguridad a anticiparse a las nuevas amenazas mediante el reconocimiento de patrones y el aprendizaje a partir de ejemplos de ataques para predecir las TTP de los atacantes. Cuando la ciberseguridad se mejora con IA, los equipos pueden acelerar los procesos de seguridad manuales y responder rápidamente a las amenazas.
La seguridad de los datos de IA es una categoría de soluciones de ciberseguridad que protegen los recursos de IA, como los datos de entrenamiento de modelos de IA, las API de LLM, las entradas de indicaciones y las aplicaciones de GenAI. Ayuda a proteger contra amenazas como la inyección de indicaciones, el envenenamiento de modelos y la fuga de datos. Las soluciones de seguridad de datos de IA proporcionan las capacidades de control de acceso, clasificación de datos, gobernanza y supervisión en tiempo de ejecución necesarias para proteger los datos de IA empresariales.
La IA es importante en la nube porque va más allá de la seguridad tradicional basada en reglas. La ciberseguridad basada en la IA detecta actividades sospechosas y puede detener amenazas en tiempo real gracias a capacidades como la fijación de líneas de base conductales y el análisis predictivo. La IA en la nube también supervisa continuamente los entornos, corrige las vulnerabilidades y optimiza el gasto en la nube.