
Comprehensive Endpoint-to-Cloud Threat Visibility, Detection, and Control
Achieve end-to-end visibility, inline threat detection, and adaptive risk-based policy enforcement.
Contexte de l’endpoint au cloud
Endpoint Context associe les signaux liés aux identités, aux endpoints, au réseau et au cloud pour offrir une visibilité complète et adapter les politiques de sécurité au niveau de risque. La solution permet ainsi de bloquer les programmes d’installation trojanisés, les applications malveillantes et les attaques « living off the land » (LOTL), y compris dans le trafic chiffré, grâce à une corrélation en temps réel des signaux de l’endpoint au cloud. Intégrée au Zscaler Zero Trust Exchange, notre solution réduit les angles morts de sécurité et permet aux équipes SecOps et NetOps de détecter et de neutraliser les menaces plus rapidement, à grande échelle.
Les équipes de sécurité peinent à obtenir une visibilité complète sur les applications installées sur les terminaux de leur organisation qui sont non autorisées, non corrigées et vulnérables, malgré le volume toujours croissant d’alertes provenant d’outils disparates qui doivent être examinées et analysées pour pouvoir être exploitées. Les outils de sécurité réseau traditionnels offrent souvent peu de visibilité sur les charges utiles chiffrées et sur ce qui se passe au-delà de l’endpoint. Les entreprises s’exposent ainsi aux mouvements latéraux et aux compromissions.

Une protection unifiée contre les menaces, de l’endpoint au cloud, fondée sur le Zero Trust
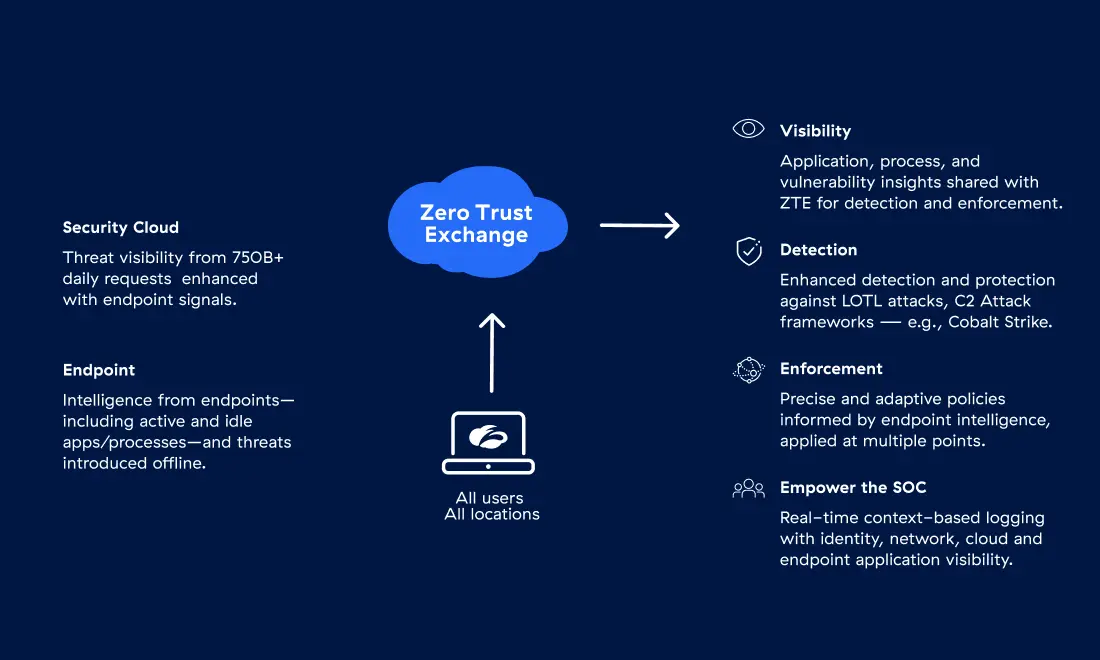
Zscaler remédie, au sein même du Zscaler Zero Trust Exchange, aux principales lacunes de visibilité et de détection en unifiant la télémétrie des endpoints et du cloud, en inspectant inline le trafic chiffré et en appliquant des contrôles dynamiques fondés sur le risque. Une visibilité complète et un contexte détaillé permettent aux équipes de sécurité et réseau d’éliminer les zones d’ombre, de détecter et de neutraliser les attaques plus rapidement et d’appliquer le Zero Trust sans perturber les opérations ni l’expérience utilisateur.
Une visibilité complète sur les menaces, des endpoints au cloud
De l’activité des endpoints au cloud, les équipes SecOps peuvent identifier les zones d’ombre que les autres outils ne permettent pas de détecter, révéler les menaces dissimulées dans le trafic chiffré et protéger l’entreprise à grande échelle.
Des analyses détaillées et contextualisées qui révèlent les menaces cachées
En corrélant en temps réel la télémétrie des endpoints avec l’activité dans le cloud, les équipes peuvent détecter des menaces furtives telles que des programmes d’installation trojanisés, des applications malveillantes ou des charges utiles chiffrées que les outils de sécurité traditionnels ne détectent pas.
Des contrôles dynamiques basés sur les risques pour bloquer plus rapidement les menaces
Les politiques de sécurité s’adaptent en temps réel au niveau de risque de l’endpoint, à ses vulnérabilités et à son comportement, afin de bloquer les processus à haut risque et les activités malveillantes avant que les menaces ne puissent se propager.
Réponse rapide pour permettre aux équipes SecOps de réagir promptement
Une meilleure visibilité et des journaux plus complets réduisent les délais de détection et de réponse aux menaces.

Zscaler exploite les signaux issus des endpoints pour orienter les mesures de sécurité

Télémétrie et visibilité sur les terminaux
Recueillez la télémétrie des processus en temps réel et transmettez-la aux journaux ZIA et aux flux NSS pour fournir aux équipes NetOps et SecOps une vision claire de l’activité des endpoints et de l’origine du trafic.

Contrôles des politiques fondés sur les risques
Appliquez des politiques adaptatives à l’ensemble du pare-feu cloud, du DNS et du protocole SSL en fonction de la télémétrie en temps réel et des risques comportementaux, afin de relier les mécanismes de prévention aux workflows SecOps.

Intégration de Cloud Sandbox
Analysez automatiquement les fichiers introduits alors que l’endpoint est hors ligne grâce à AI Instant Verdict et Cloud Sandbox, afin de fournir rapidement aux équipes SecOps des informations exploitables sur les menaces.

Visibilité sur les CVE et renseignements sur les vulnérabilités
Corrélez l’inventaire des endpoints et des systèmes d’exploitation avec les données CVE pour identifier les actifs vulnérables, prioriser les correctifs et renforcer l’application des politiques de sécurité.

Vérification des empreintes MD5 et des signatures
Vérifiez l’intégrité des fichiers à l’aide des empreintes MD5 et de la signature de code afin de bloquer les exécutables altérés et de faciliter la recherche de menaces et la réponse aux incidents.

API de la plateforme et intégration
Exploitez les API pour intégrer les renseignements issus des endpoints aux systèmes SIEM, SOAR et ITSM, afin d’enrichir les alertes, d’automatiser les opérations et d’optimiser les workflows SecOps.
Des scénarios concrets fondés sur la visibilité des endpoints
Catch “Living Off the Land” techniques, unauthorized tools, and tampered installers early using real-time process telemetry and binary validation.
Expose shadow IT and known-vulnerable apps by combining app classification with CVE intelligence for better risk control.
Scan files from USB, Airdrop, or Bluetooth using AI Instant Verdict and Cloud Sandbox to block threats before they run.
Apply real-time policies that automatically block, isolate, or allow apps and processes based on behavioral risk.
Use endpoint insights to drive Firewall, DNS, and SSL/TLS decryption decisions—enabling smarter, zero trust-aligned controls.
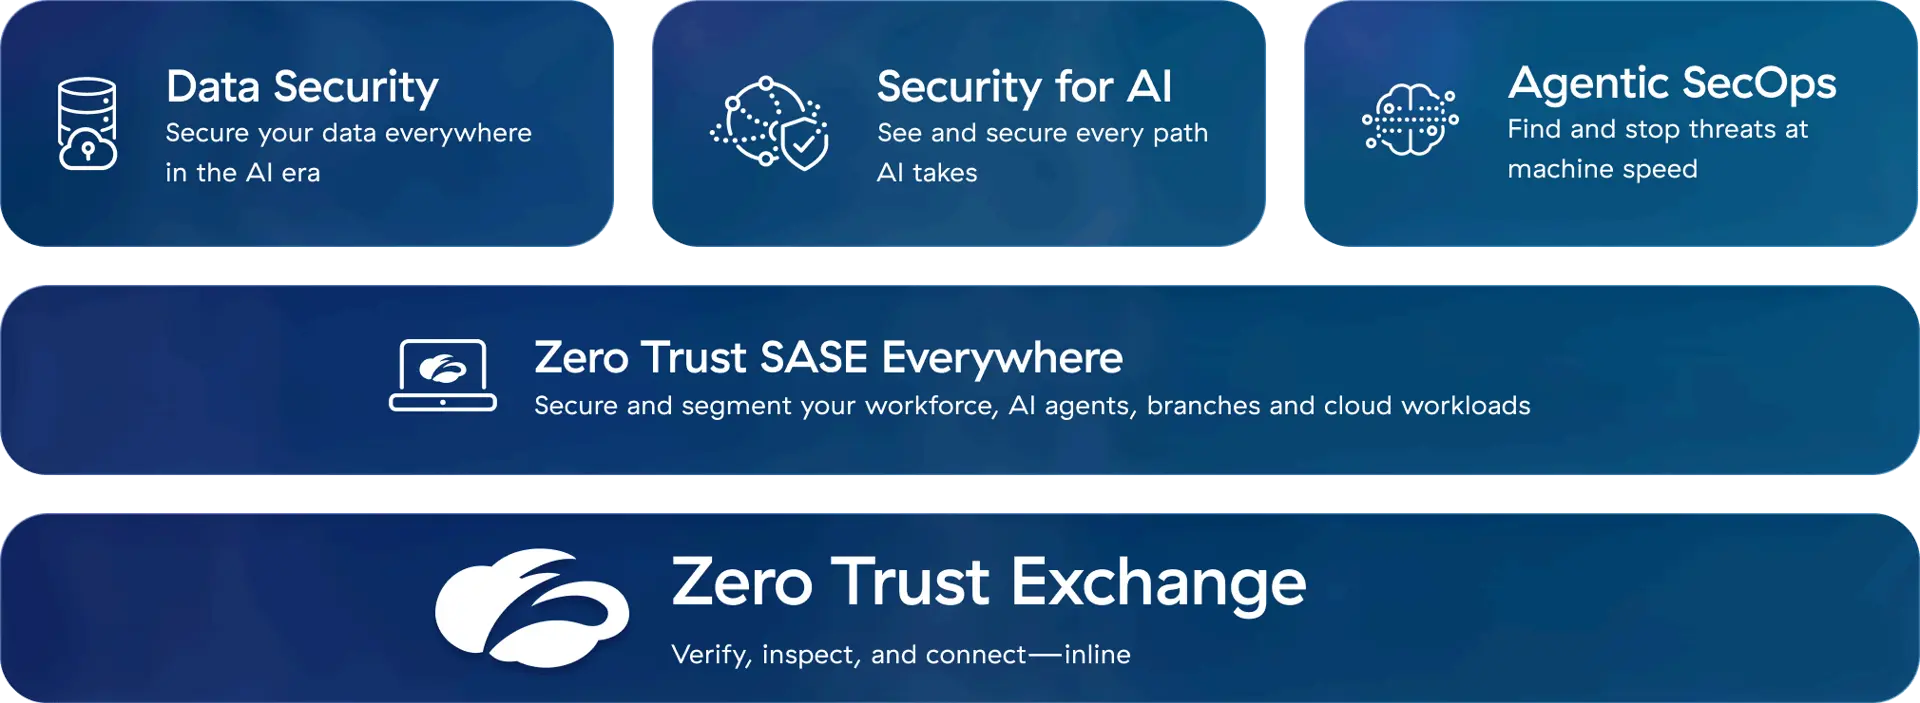
La plate-forme Zscaler
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.
Découvrez et explorez les ressources
Foire aux questions
Les signaux liés à l’identité de l’utilisateur et au réseau ne suffisent pas toujours à déterminer le niveau de confiance et de risque associé à l’appareil. Endpoint Context permet notamment de répondre aux questions suivantes :
- « S’agit-il de l’appareil géré par cet utilisateur ? »
- « L’appareil est-il sain et conforme ? »
- « Cette application est-elle autorisée à s’exécuter sur un endpoint ? »
- « Cette demande d’accès provient-elle d’un endpoint présentant un niveau de risque élevé ? »
Les données permettant de répondre à ces questions peuvent servir de critères pour les politiques de sécurité, afin d’appliquer des contrôles plus précis et mieux adaptés au niveau de risque.
Les signaux courants sont notamment les suivants :
- Identité de l’appareil
- OS/plateforme
- État de gestion (géré ou non géré)
- État de sécurité et de conformité
- Statut des contrôles de sécurité
- Présence/santé de l’agent
- État des applications (autorisées / non autorisées / non corrigées / non signées)
- Autres attributs des endpoints nécessaires à l’évaluation des politiques
Endpoint Context est conçu pour limiter au maximum son impact sur les utilisateurs. Les éventuels délais perçus sont généralement liés aux vérifications de l’état de sécurité ou à la nécessité de disposer de signaux à jour. Les politiques doivent être ajustées pour trouver le juste équilibre entre sécurité et facilité d’utilisation. Pour en savoir plus surEndpoint Context, consultez notre portail de documentation.
Solliciter une démo
Appréciez votre exposition aux menaces et la façon dont la plateforme Zscaler Zero Trust Exchange peut transformer rapidement et en toute sécurité la façon dont vous travaillez.