Überblick
Sicherer Web- und Nicht-Web-Traffic für alle User, Anwendungen und Standorte
Um User, Anwendungen und Daten überall zu schützen, brauchen Sie eine Sicherheitslösung, die sich an die dynamischen Anforderungen und einzigartigen Risiken verteilter Umgebungen anpassen lässt. Modernisieren Sie Ihre Sicherheit mit einer Zero-Trust-Cloud-Firewall, mit der Sie folgende Vorteile erzielen:

Abwehr von Bedrohungen und Überprüfung des gesamten Traffics
sogar verschlüsselter Traffic

Zentrale Richtlinienverwaltung
für alle User und den gesamten Traffic

Nahtlose Verbindung zu SaaS-Anwendungen
wie Microsoft 365 und Zoom

Geringere IT-Kosten und -Komplexität
ohne Abstriche bei der Performance
Das Problem
Herkömmliche Firewalls wurden nicht zur Absicherung von modernem Traffic entwickelt
70 %
95 %
85,9 %
Mit herkömmlichen Firewalls lässt sich Zero Trust nicht realisieren
Herkömmliche netzwerkbasierte Firewalls beruhen auf einer IP-zentrierten, zonenbasierten Architektur, die die Angriffsfläche vergrößert und die laterale Ausbreitung von Bedrohungen begünstigt. Sie können nicht angepasst werden, um dynamische Richtlinien durchzusetzen, die auf Userkontext, Risiko und Gerätezustand basieren. Firewalls der nächsten Generation (NGFWs), On-Premise oder in der Cloud, haben Schwierigkeiten, den gesamten Traffic zu überprüfen, ohne die Performance zu beeinträchtigen. Netzwerkadministratoren müssen sich daher zwischen Performance und Sicherheit entscheiden.
Kurz gesagt: Herkömmliche Firewalls und Firewalls der nächsten Generation sind nicht in der Lage, Zero Trust bereitzustellen, um Remote-User, Cloud-Anwendungen und Standorte zu schützen.
Lösungsüberblick
Zero-Trust-Firewall: die zukunftsfähige Alternative zu Legacy-Sicherheitsarchitekturen
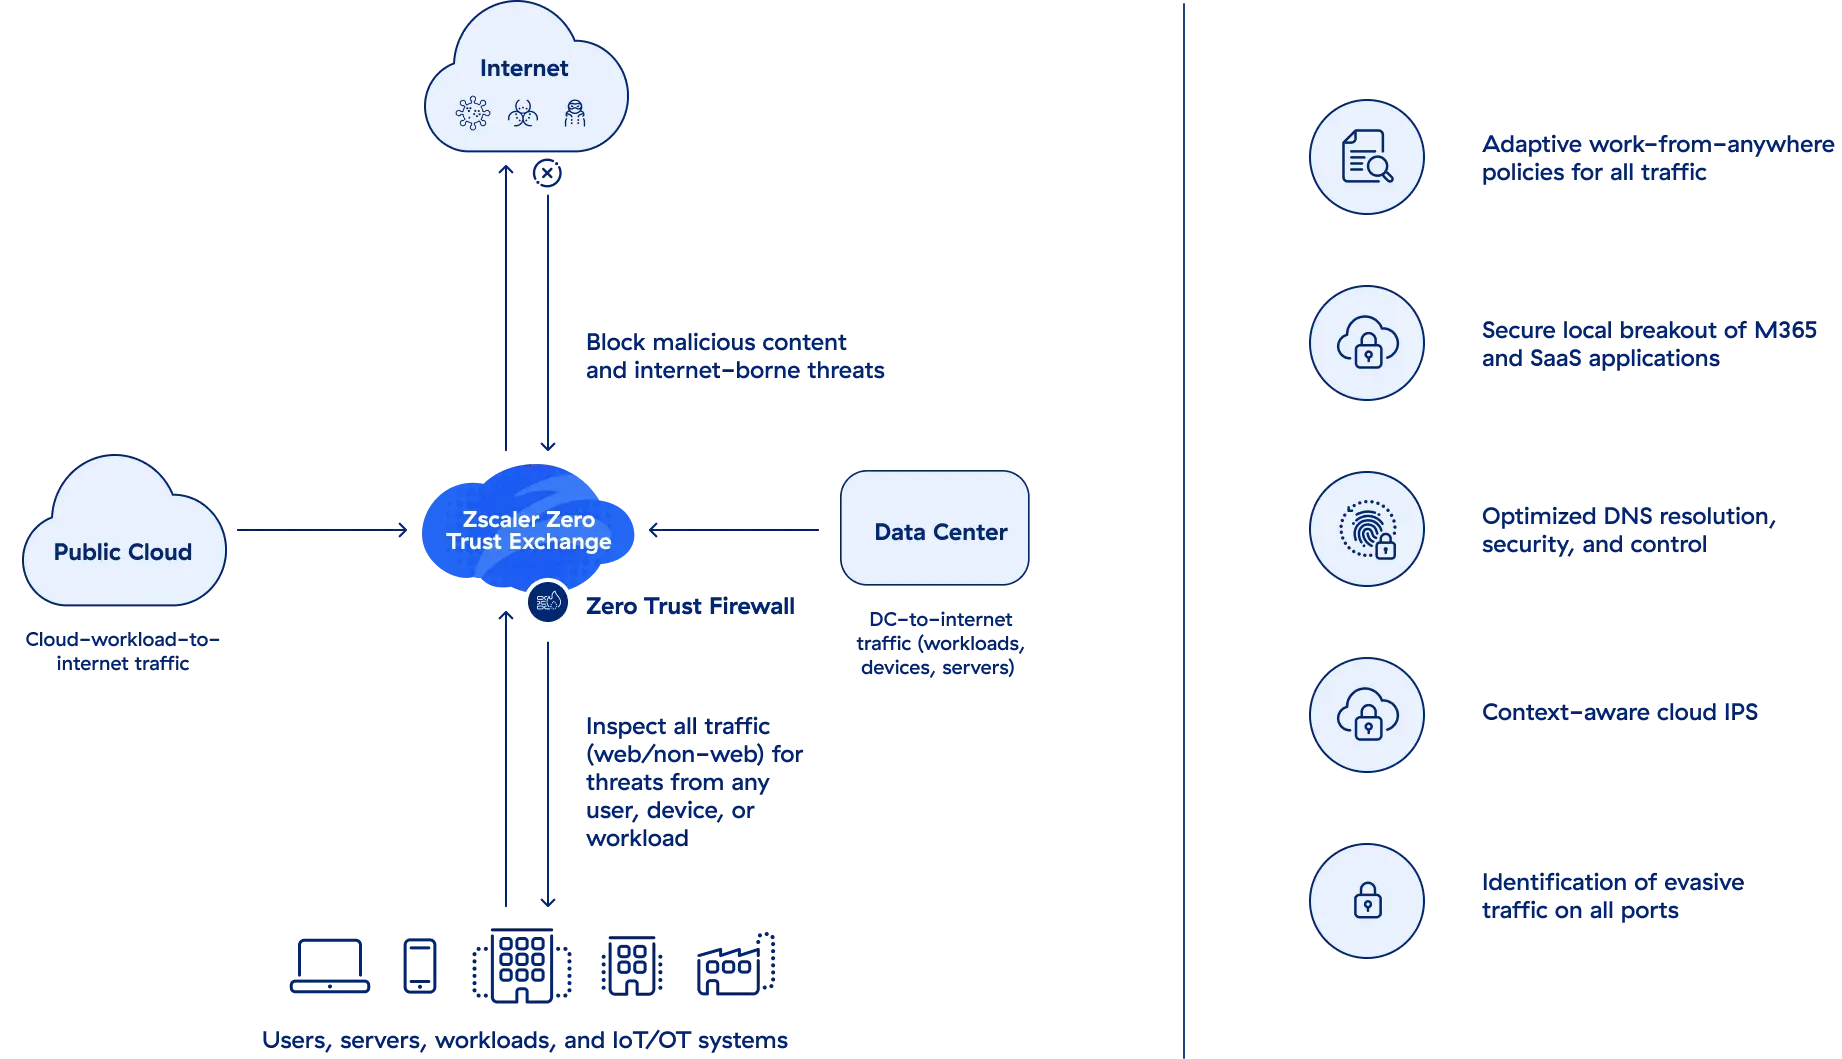
Eine Zero-Trust-Firewall, die auf einer cloudnativen Plattform aufbaut, schützt den Web- und Nicht-Web-Traffic aller User, Anwendungen, Standorte und Clouds.
Unbegrenzte Skalierbarkeit und cloudnative TLS-/SSL-Entschlüsselungsfunktionen gewährleisten eine vollständige Überprüfung des gesamten Traffics ohne Beeinträchtigung der Performance. Schützen Sie User, Geräte und Anwendungen überall vor Cyberbedrohungen, gewährleisten Sie Datenschutz und die Einhaltung gesetzlicher Vorschriften.
Vorteile
Unbegrenzte Skalierbarkeit und unübertroffene Performance dank cloudbasierter Firewall

Zuverlässiger Schutz vor Bedrohungen
Die unbegrenzt skalierbare Überprüfung des gesamten Traffics schützt Ihre Organisation vor Bedrohungen, die sich in TLS/SSL-verschlüsselten Daten verbergen. Der Zugriff auf schädliche Domains kann proaktiv für alle User blockiert werden, und Datenexfiltration über DNS-Tunnel wird zuverlässig verhindert.

Zentrale Richtlinienverwaltung für alle User, Standorte und Clouds
User- sowie anwendungsspezifischer Schutz vor Bedrohungen und risikobasierte Richtlinien können über eine zentrale Konsole universell konfiguriert, verwaltet und durchgesetzt werden.

Sichere Verbindungen zu SaaS-Anwendungen
User profitieren von cloudbasierten lokalen Internet-Breakouts mit Bandbreitenpriorisierung zu Microsoft 365, Zoom und anderen Geschäftsanwendungen.

Deutlich reduzierte Kosten und Komplexität
Unsere Cloud-native Zero-Trust-Plattform lässt sich bedarfsgerecht skalieren und kann eine hohe Anzahl permanenter Verbindungen bewältigen. Als sehr viel effektivere Alternative zu kostspieligen und ineffizienten Security-Appliances bietet sie Organisationen eine ganze Reihe handfester Vorteile.
Anwendungsfälle
Eine Plattform als Rundum-Lösung für Ihr gesamtes Unternehmen

Bring security as close to the user as possible, delivering user- and app-aware threat protection and risk-based policies with the cloud effect for consistent, identical protection from anywhere and on any device.

Apply adaptive, risk-based policies from a centralized console that can terminate malicious connections.

Protect cloud infrastructure and resources, detect anomalies, and dynamically assess risk computation for user, device, and location.

Drive better user experience and cloud app performance while implementing DNS security and control policies. Achieve faster resolution by pairing geographically local apps.
Die Zscaler Plattform
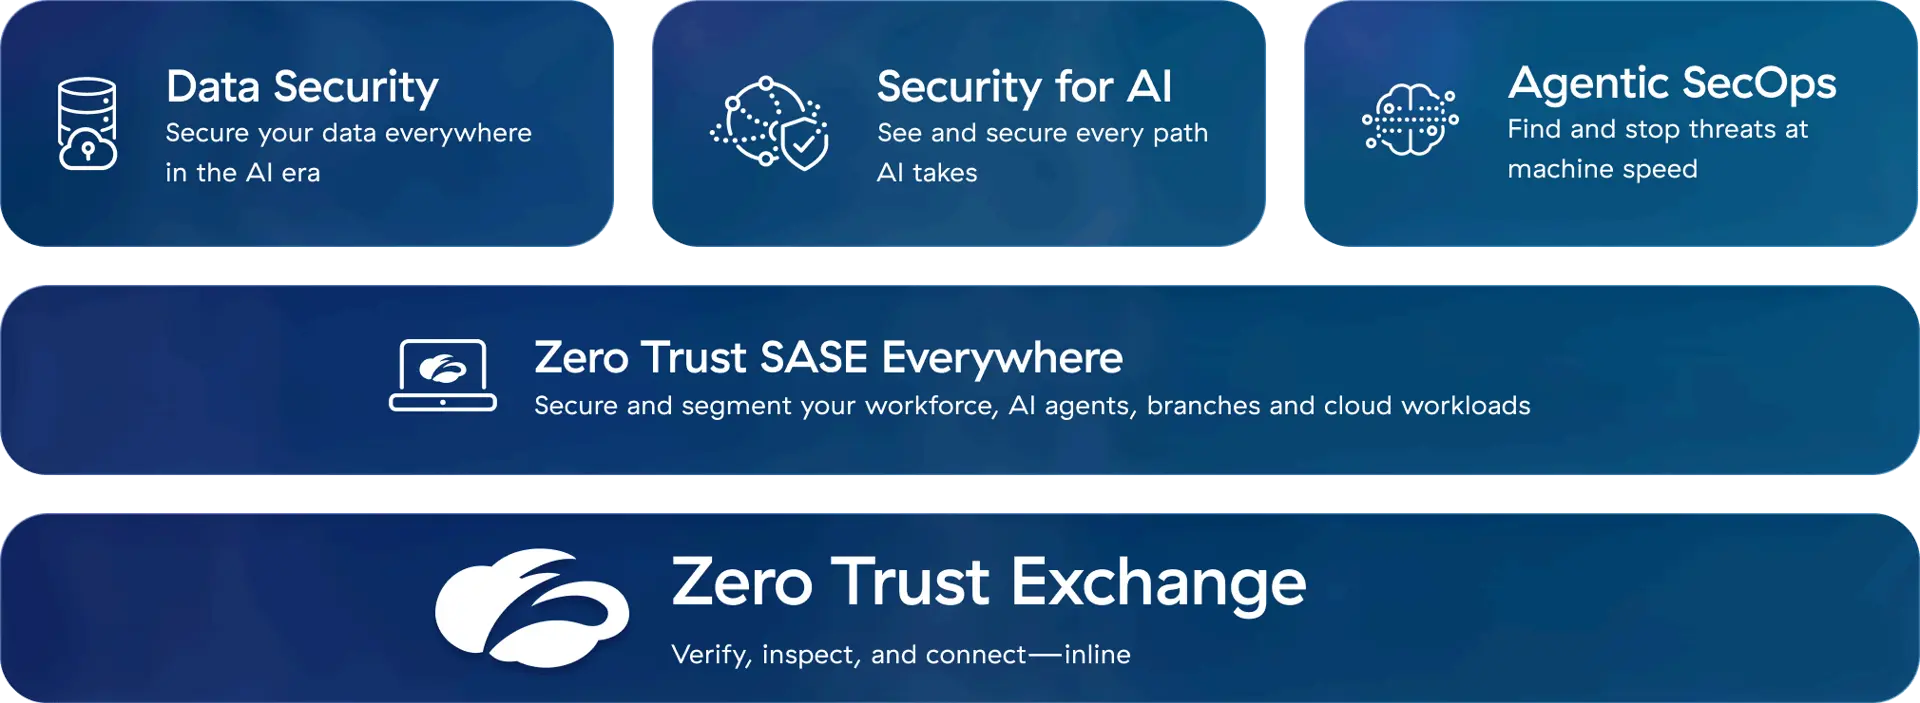
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.
Erfolgsgeschichten unserer Kunden
Sichere Cloud-Transformation mit Zero Trust
FAQ
FAQs
Zero Trust ist eine Sicherheitsstrategie, bei der Entitäten nicht automatisch vertraut wird. Zugriff wird ausschließlich auf Grundlage von Kontext und Sicherheitsstatus gewährt. Durch eine optimal konfigurierte Zero-Trust-Architektur lässt sich die Netzwerkinfrastruktur vereinfachen, die User Experience verbessern und zuverlässigerer Schutz vor Cyberbedrohungen gewährleisten. Weitere Informationen
NGFWs bieten u. a. Inline-Anwendungskontrolle, IPS, Bedrohungsabwehr und erweiterten Malware-Schutz. Darüber hinaus setzen sie strengere Zugriffskontrollen für den Netzwerk-Traffic durch als herkömmliche Firewalls. Sie sind jedoch nicht dafür ausgelegt, Cloud-Anwendungen und -Infrastrukturen zu unterstützen. Weitere Informationen
NGFWs sind wesentlich umfangreicher als herkömmliche Firewalls und beinhalten unter anderem Inline-Anwendungskontrolle, Intrusion Prevention System (IPS), Bedrohungsabwehr und erweiterten Malware-Schutz. Sie sind jedoch nicht dafür ausgelegt, Cloud-Anwendungen und -Infrastrukturen zu unterstützen. Weitere Informationen
SSE bezeichnet eine Kombination aus Netzwerksicherheitsservices, die über eine zweckgebundene Cloud-Plattform bereitgestellt werden. Zu den wesentlichen SSE-Services gehören Secure Web Gateway (SWG), Zero Trust Network Access (ZTNA), Cloud Access Security Broker (CASB) und Firewall as a Service (FWaaS). Weitere Informationen