Resumen
• Las arquitecturas CASB incluyen CASB en línea, basados en API y multimodo. Un CASB multimodo ofrece la cobertura más completa para las aplicaciones en la nube.
• Entre las principales capacidades de CASB que se deben evaluar se incluyen la detección de IA en la sombra, la prevención de pérdida de datos, la protección contra amenazas y la aplicación de políticas de cumplimiento normativo.
• Los agentes de seguridad de acceso a la nube son un componente clave de las arquitecturas Security Service Edge (SSE) y Secure Access Service Edge (SASE).
¿Qué es un agente de seguridad de acceso a la nube)?
Según la definición de Gartner de 2012, un CASB es una solución proporcionada desde la nube que aborda la seguridad en cuatro funciones:
- Visibilidad: identifica todas las aplicaciones en la nube que se utilizan, incluidas las aplicaciones SaaS y GenAI no autorizadas.
- Seguridad de los datos: aplica políticas de prevención de pérdida de datos (DLP) que evitan la fuga de datos.
- Protección contra amenazas: detecta malware, cuentas comprometidas y comportamientos sospechosos.
- Cumplimiento normativo : aplica políticas coherentes para cumplir con la HIPAA, el RGPD y otros requisitos normativos.
¿Por qué es importante CASB?
Desafíos de visibilidad: el auge de la IA en la sombra
Muchos empleados utilizan aplicaciones de IA generativa que no están aprobadas por el departamento de TI, lo que genera riesgos frente a los que la seguridad tradicional basada en el perímetro no ofrece protección.
CASB proporciona una visibilidad crucial sobre los riesgos de la IA en la sombra. Según los investigadores de ThreatLabz:
No puede proteger lo que no puede ver. La IA en la sombra y la funcionalidad de IA incorporada hacen de la visibilidad el nuevo perímetro.– Lea el informe de seguridad de IA de ThreatLabz de 2026 |
Seguridad de los datos: los datos confidenciales se transfieren a través de aplicaciones GenAI no autorizadas
La IA generativa aumenta el riesgo de fuga de datos porque los grandes modelos de lenguaje (LLM) pueden almacenar información de las instrucciones de los usuarios y proporcionársela a otros usuarios.
Las políticas de prevención de pérdida de datos (DLP) de CASB impiden que los usuarios carguen datos confidenciales en grandes modelos de lenguaje (LLM) no autorizados.
Protección contra amenazas: las aplicaciones SaaS propagan malware
En ocasiones, los usuarios suben o comparten archivos infectados con plataformas SaaS de confianza. Esas plataformas pueden entonces distribuir malware por toda su organización. El malware oculto en aplicaciones SaaS autorizadas puede eludir los controles de seguridad web tradicionales porque se trata como tráfico de confianza.
CASB utiliza la detección de amenazas basada en IA para evitar la propagación del malware.
Cumplimiento: la aplicación coherente de las políticas es un requisito
Las filtraciones de datos, que a menudo se derivan de problemas de cumplimiento normativo, cuestan ahora a las organizaciones casi 5 millones de dólares de media (informe de IBM sobre el coste de una filtración de datos de 2026).
CASB aplica políticas coherentes en todas las aplicaciones en la nube, de modo que los equipos de seguridad no tengan que configurar cada aplicación manualmente. Con una aplicación coherente de las políticas, las organizaciones pueden mantener el cumplimiento de marcos normativos como HIPAA, RGPD y PCI-DSS.
¿Cómo funcionan los CASB?
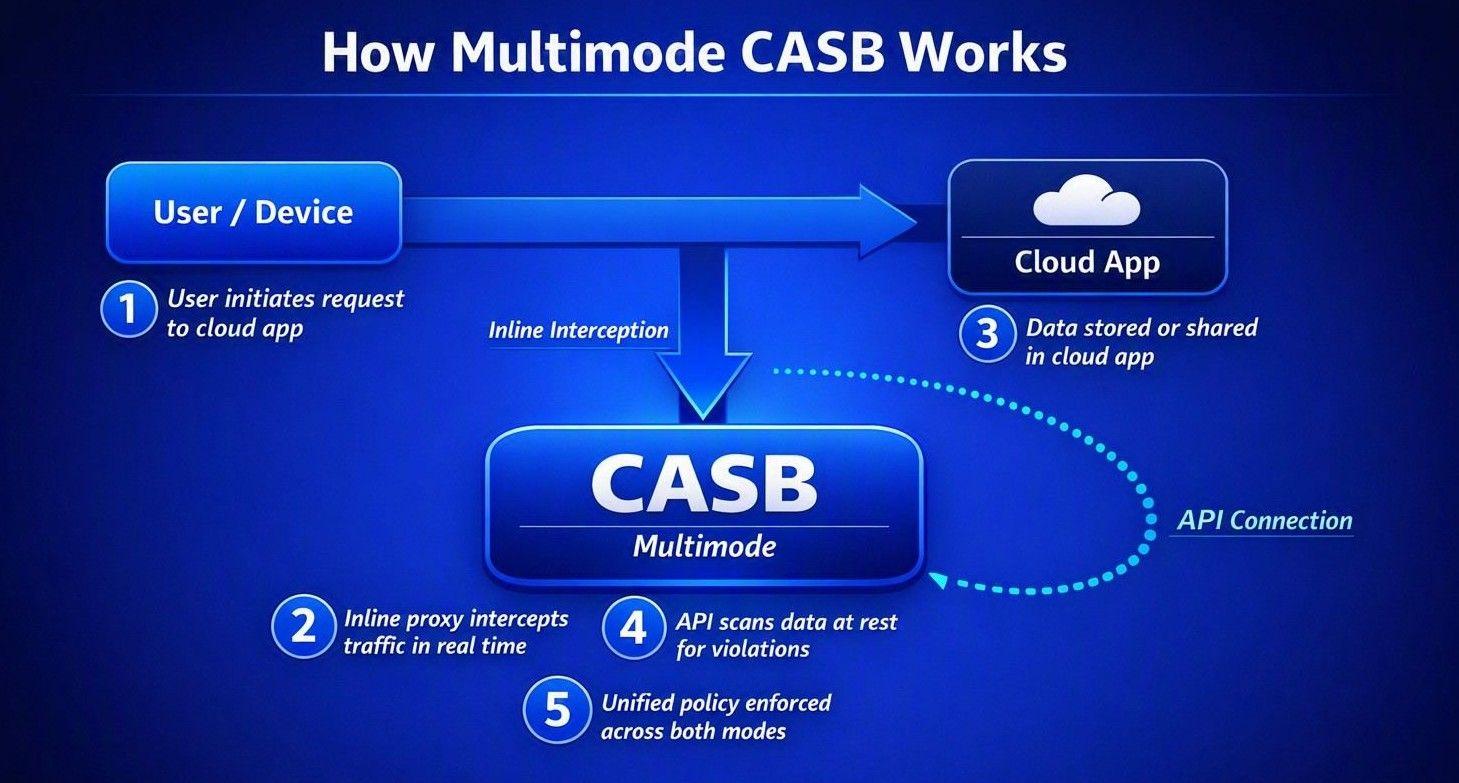
CASB aplica políticas de seguridad al tráfico de las aplicaciones en la nube mediante la inspección en línea, la integración mediante API o un enfoque multimodo.
CASB en línea
El CASB en línea incluye dos modos: proxy directo y proxy inverso.
El CASB en modo de proxy directo se sitúa en la ruta del tráfico entre el dispositivo del usuario e Internet. Intercepta las solicitudes dirigidas a servicios en la nube antes de que lleguen a su destino.
En este modo, el proxy suele ser un agente, un archivo de autoconfiguración de proxy (PAC) o una configuración de proxy explícita en un dispositivo administrado.
El CASB en modo de proxy inverso aplica políticas en tiempo real, al igual que en el modo de proxy directo, pero se sitúa entre el usuario y la aplicación en la nube, en lugar de entre el usuario e Internet.
El modo de proxy inverso protege los entornos BYOD (uso de dispositivos personales). Gracias a su integración mediante el inicio de sesión único (SSO) y a que no requiere configurar los dispositivos finales, puede detectar el tráfico que los proxies directos no detectan.
Por ejemplo, cuando un contratista que utiliza un dispositivo no administrado se autentica a través del IdP, este redirigirá la sesión a través de CASB. La solución aplica la política antes de que el usuario acceda a la aplicación.
Si bien el modo de proxy inverso ayuda a las organizaciones a proteger sus dispositivos personales (BYOD), su alcance de cobertura es limitado. Cada aplicación debe configurarse para integrarse con el inicio de sesión único (SSO), pero eso requiere mucho tiempo y recursos informáticos. Los proxies inversos tampoco detectan el tráfico que no pasa por la redirección del IdP, como las llamadas directas a la API o las conexiones entre aplicaciones.
CASB en modo API
En lugar de interponerse en la ruta del tráfico, el CASB basado en API se conecta directamente a la API de una aplicación en la nube. Inspecciona los datos que se encuentran en reposo dentro de la aplicación.
CASB multimodo
Los modos proxy y API ofrecen diferentes tipos de cobertura. Los modos proxy identifican los riesgos en tiempo real, pero no pueden ver qué datos se almacenan dentro de las aplicaciones. El modo API detecta acciones de riesgo dentro de las aplicaciones, pero no puede responder de inmediato.
Un CASB multimodo obtiene todas las ventajas de los CASB en línea y basados en API al ejecutar ambos modos simultáneamente. Con este enfoque, CASB en línea proporciona respuestas inmediatas, mientras que CASB basado en API ofrece la cobertura necesaria para proteger los datos en las aplicaciones en la nube.
CASB, SSE y SASE: ¿Qué relación existe entre ellos?
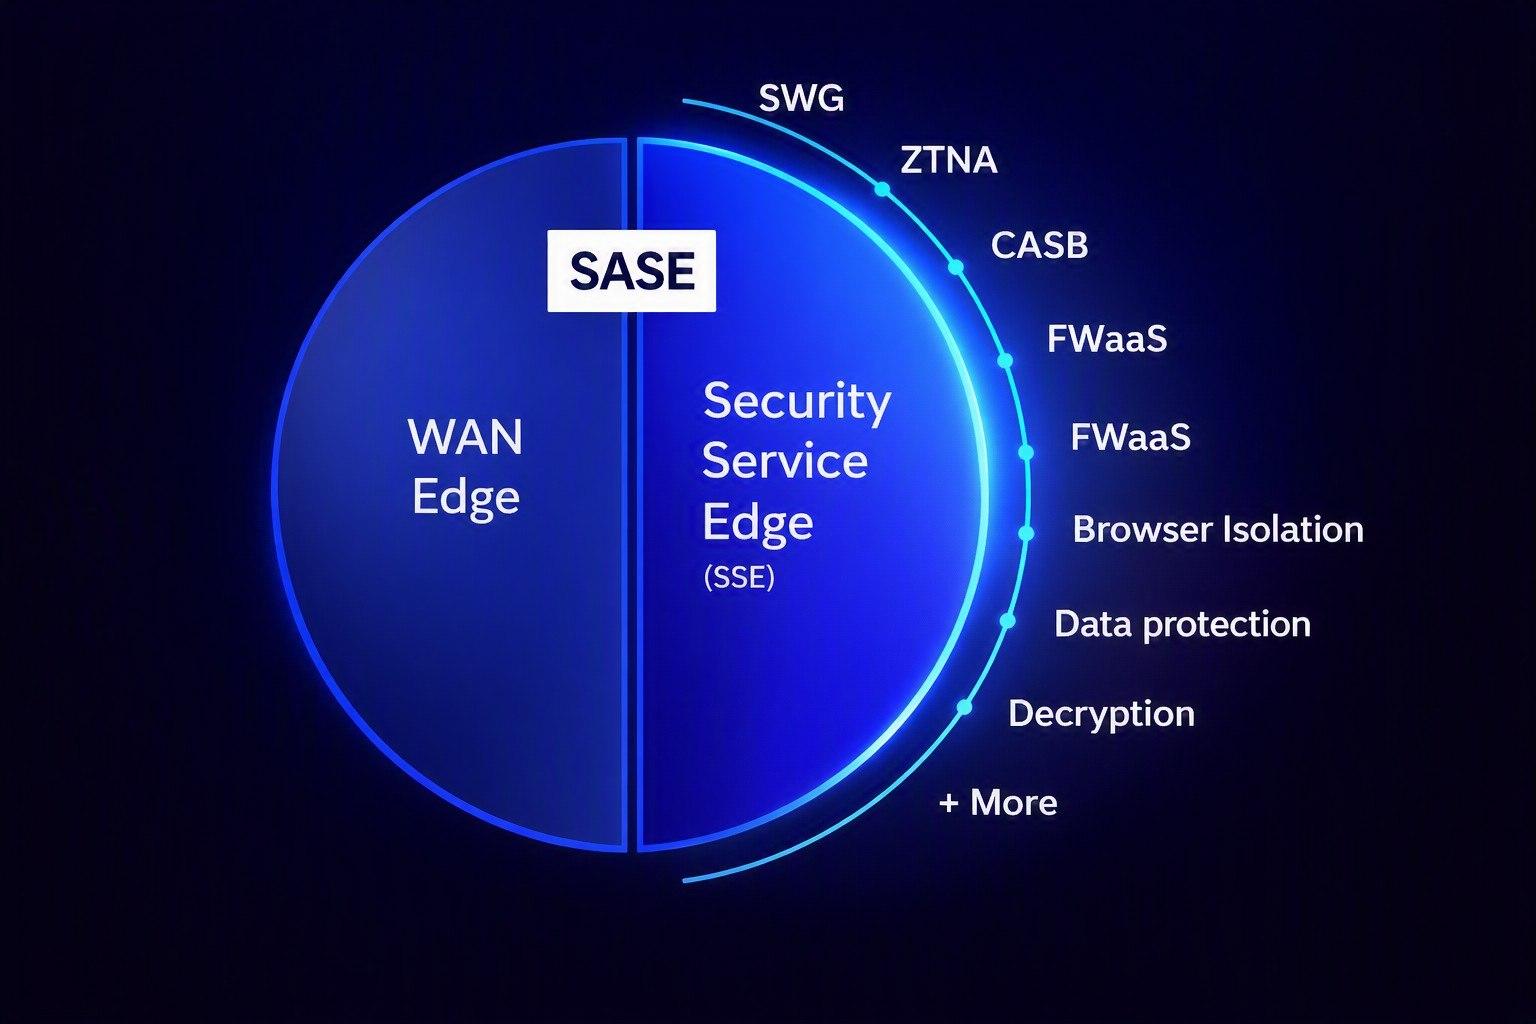
En 2019, Gartner introdujo la categoría Secure Access Service Edge (SASE) para responder a las tendencias de teletrabajo y uso de aplicaciones SaaS. La definición se basó en la categoría CASB que Gartner había definido en 2012. SASE incluye CASB, SD-WAN y otras capacidades de seguridad como SWG , ZTNA y FWaaS.
Con SASE, las organizaciones pueden consolidar la gestión de políticas, reducir sus gastos en seguridad y aplicar políticas de protección de datos en línea.
En 2021, Gartner creó otra categoría: Security Service Edge (SSE). SSE representa la parte de seguridad de SASE e incluye capacidades como CASB, SWG, ZTNA y FWaaS. Muchas organizaciones comienzan con SSE e implementan SASE cuando están listas para renovar su infraestructura de red existente.
CASB frente a SSPM, DSPM y SSE: comparación de estas herramientas
Comprender cómo se comparan herramientas como la gestión de la postura de seguridad de SaaS (SSPM), la gestión de la postura de seguridad de datos (DSPM), CASB y SSE facilita ver cómo estas soluciones encajan en una arquitectura de seguridad más amplia.
Cuando CASB no es suficiente
Los agentes de seguridad de acceso a la nube tienen algunas limitaciones. Por ejemplo, no pueden ver las conexiones entre aplicaciones SaaS, las conexiones OAuth ni las configuraciones incorrectas dentro de aplicaciones SaaS específicas. Tampoco pueden ver los datos en reposo en repositorios no conectados.
La gestión de la postura de seguridad SaaS se diseñó para cerrar la brecha de visibilidad de CASB, y la mayoría de las organizaciones implementan ambas soluciones conjuntamente.
Ejecutar CASB, DSPM y DLP con un único motor de políticas SSE mejora aún más la seguridad. El departamento de TI puede aplicar políticas desde un contexto de identidad compartida y un único panel de control. Los equipos ya no tienen que conciliar las políticas y su aplicación en diferentes plataformas.
Cómo funciona CASB junto con DLP, DSPM y la protección avanzada contra amenazas
CASB aplica políticas DLP en sus procesos de inspección en línea y basados en API. DSPM amplía esa clasificación a los datos en reposo y a los repositorios que CASB no puede ver.
La protección avanzada contra amenazas, que incluye el análisis de malware, el análisis en entornos aislados y la detección de anomalías de comportamiento, se ejecuta en línea junto con la inspección del tráfico de CASB. Cuando trabajan conjuntamente, CASB y la protección avanzada contra amenazas pueden:
- Correlacionar el comportamiento del usuario con las señales de amenaza,
- Aplicar de forma consistente políticas que tengan en cuenta el contexto, y
- Detectar cuentas comprometidas y amenazas internas en las aplicaciones SaaS.
Principales casos de uso de CASB
1. Detección y control de TI en la sombra
CASB proporciona a los departamentos de TI y seguridad la visibilidad que necesitan para controlar sus sistemas informáticos en la sombra.
Ejemplo práctico: tras adoptar CASB, una empresa biofarmacéutica global descubrió más de 15 000 aplicaciones en su entorno. Gracias a esta visibilidad, sus equipos de TI pudieron retirar las aplicaciones en desuso y mitigar los riesgos de la TI en la sombra.
2. Prevención de pérdida de datos para SaaS y datos en la nube
La prevención de pérdida de datos (DLP, por sus siglas en inglés) ayuda a las organizaciones a controlar el flujo de datos confidenciales dentro de la organización. CASB proporciona visibilidad sobre los datos y el acceso a ellos en nubes públicas, aplicaciones SaaS, LLM y bases de datos. Puede responder de inmediato cuando se comparten datos de forma arriesgada.
Ejemplo práctico: una empresa líder en el sector de la alimentación y las bebidas adoptó CASB como parte de una implementación de SSE. Cada mes, la empresa evita una media de 4 millones de infracciones de políticas y bloquea 14 000 amenazas.
3. Prevención de amenazas en el tráfico de la nube y SaaS
Una vez que un archivo infectado ingresa a una aplicación en la nube autorizada, puede propagarse rápidamente a las aplicaciones conectadas y a los dispositivos de otros usuarios. CASB protege contra estas amenazas en tiempo real.
Además del malware, las aplicaciones en la nube son vulnerables a ataques que utilizan cuentas comprometidas. La funcionalidad de análisis del comportamiento de usuarios y entidades (UEBA, por sus siglas en inglés) en las soluciones CASB ayuda a abordar este riesgo. UEBA detecta actividades que se desvían del comportamiento "normal" habitual de un usuario, lo que puede ser un indicio temprano de una vulneración de la seguridad.
Estas soluciones también detectan comportamientos sospechosos, como la descarga de archivos grandes, el acceso a datos ajenos al ámbito de trabajo habitual del usuario o el uso compartido masivo de archivos con direcciones externas. Una vez detectados estos comportamientos, las soluciones generan alertas y bloquean actividades como las descargas para detener los ataques de forma proactiva.
Ejemplo práctico: una organización gubernamental actualizó su tecnología para garantizar el acceso remoto seguro de sus empleados. Durante esta actualización, descubrió que sus antiguos servidores proxy no detectaban de forma consistente los sitios web maliciosos. Con su nueva solución, la organización evita, en promedio, unos 7 millones de infracciones de políticas al mes.
4. Supervisión y gobernanza del uso de la IA en la sombra y de las aplicaciones GenAI
CASB proporciona a los equipos de TI visibilidad sobre la IA en la sombra y ayuda a aplicar la política de DLP para reducir el riesgo de fuga de datos.
Ejemplo práctico: una organización sin ánimo de lucro implementó CASB como parte de una iniciativa de seguridad de IA. La organización generó informes para comprender cómo utilizaban los empleados las aplicaciones GenAI y cómo ese uso se traducía en riesgos para la seguridad de los datos. Gracias a estas capacidades, la organización ahorró 500 000 dólares solo con las mejoras en las operaciones de IA.
Cómo implementar un CASB
- Evalúe su entorno. Comprenda qué servicios y aplicaciones en la nube utiliza. Después, identifique dónde se encuentran actualmente los datos confidenciales y por dónde circulan dentro de su organización.
- Defina los requisitos de las políticas. Determine qué controles de acceso, reglas de DLP y marcos de cumplimiento debe aplicar el CASB. Evalúe las capacidades de SSE para determinar si le convendría una implementación más amplia de SSE en lugar de adoptar CASB como solución independiente.
- Elija el proveedor de CASB adecuado para sus necesidades. Busque una solución CASB multimodo que ofrezca las integraciones y permita cumplir los requisitos de las políticas que haya definido previamente .
- Intégrelo con la infraestructura de identidad y seguridad existente. Conecte CASB a su IdP/SSO y motor DLP.
- Implemente CASB por fases. Comience por obtener visibilidad sobre sus riesgos de partida antes de pasar a la aplicación de políticas. Esto minimizará las interrupciones que puedan experimentar los usuarios durante la implementación.
- Perfeccione continuamente las políticas. Revise sus informes de detección de TI en la sombra. Actualice las listas de aplicaciones autorizadas y no autorizadas, además de las reglas de DLP, a medida que cambien el uso y los riesgos.
CASB y seguridad de la IA
La IA generativa se ha convertido en la forma de TI en la sombra de más rápido crecimiento. La actividad de IA y aprendizaje automático empresarial aumentó un 83 % interanual, y el ecosistema de aplicaciones de IA casi se cuadruplicó hasta superar las 3400 aplicaciones (Informe de seguridad de IA de ThreatLabz 2026).
Gran parte del uso de las aplicaciones GenAI se produce fuera de los procesos formales de aprobación, lo que significa que entra dentro del ámbito de CASB.
Los CASB modernos deben poder ampliarse para gestionar el volumen de datos que se transfieren a GenAI. Solo en 2025, las transferencias de datos a las aplicaciones GenAI aumentaron un 93 %, hasta superar los 18 000 terabytes de datos (informe de seguridad de IA de ThreatLabz de 2026).
Cuando se implementan como parte de una plataforma SSE impulsada por IA, las soluciones CASB modernas proporcionan:
- Detección de IA en la sombra: el mismo motor de detección de aplicaciones que identifica las aplicaciones SaaS no autorizadas también puede identificar las aplicaciones GenAI no autorizadas.
- DLP para instrucciones y cargas de datos en IA: las políticas se amplían para controlar qué contenido comparten los usuarios en una ventana de instrucciones de GenAI.
- Detección de amenazas basada en el comportamiento: la detección de anomalías identifica cuentas comprometidas y patrones de tráfico inusuales.
Zscaler CASB
Zscaler ofrece CASB multimodo como parte de la plataforma Zero Trust Exchange, que proporciona capacidades de SSE y SASE. Zscaler ha sido reconocida como líder en el Cuadrante Mágico de Gartner para SSE cada año desde 2021 hasta 2026.
Con Zscaler CASB, las organizaciones obtienen:
- Clasificación de datos mediante IA que identifica datos confidenciales en aplicaciones SaaS, IaaS y GenAI. Los equipos de seguridad aplican la política de DLP sin necesidad de auditar manualmente cada aplicación.
- Zscaler AI Guard inspecciona las instrucciones y las cargas de datos para impedir que los datos confidenciales lleguen a LLM no autorizados.
- La inteligencia de amenazas de ThreatLabz incorpora las tácticas, técnicas y procedimientos (TTP) emergentes de los atacantes a los modelos de detección y actualiza dinámicamente la aplicación de las políticas.
Solicite una demostración para ver cómo Zscaler CASB puede proteger su organización.
Zscaler es líder en el Cuadrante Mágico de Gartner para Security Service Edge (SSE) y Secure Access Service Edge (SASE)
Recursos sugeridos
Preguntas frecuentes
Las soluciones CASB son esenciales para organizaciones de todos los tamaños que dependen de la nube para almacenar datos confidenciales, colaborar a través de aplicaciones SaaS o administrar recursos en la nube. Las industrias como la atención médica, las finanzas y el sector público se benefician más de los CASB debido a las estrictas regulaciones de datos, pero también son fundamentales para las empresas que adoptan trabajo remoto, políticas BYOD o enfrentan amenazas por la adopción de TI en la sombra.
Un agente de seguridad de acceso a la nube (CASB) es una herramienta de seguridad que aplica políticas entre los usuarios y los servicios en la nube. Ayuda a las organizaciones a garantizar la protección de datos en la nube, prevenir fugas de datos y mitigar amenazas a la seguridad. Los CASB ofrecen capacidades fundamentales como prevención de pérdida de datos (DLP), detección de TI en la sombra, cumplimiento normativo e integración perfecta con plataformas SaaS e IaaS.
Para elegir el CASB adecuado, evalúe las necesidades de seguridad en la nube de su organización, los riesgos actuales y los requisitos de cumplimiento. Busque características como implementación multimodo (integraciones de proxy y API), supervisión de datos en tiempo real, DLP avanzado, prevención de amenazas y control de TI en la sombra. Asóciese con un proveedor confiable que ofrezca escalabilidad, facilidad de implementación e integraciones en plataformas de servicio de seguridad perimetral (SSE) más amplias.
Si bien los CASB proporcionan funciones cruciales de seguridad en la nube, es mejor utilizarlos como parte de una estrategia de seguridad integral. Funcionan perfectamente junto con soluciones como puertas de enlace web seguras (SWG), acceso a red Zero Trust (ZTNA) y DSPM para implementar una protección unificada. La implementación de CASB dentro de marcos más amplios como SASE o SSE garantiza una cobertura de seguridad de red y nube más amplia.
CASB proporciona visibilidad sobre el uso de herramientas GenAI no autorizadas al interceptar ese tráfico en línea. Puede descubrir aplicaciones de IA y aplicar controles detallados en función de la identidad del usuario, el perfil de riesgo de la aplicación o la sensibilidad de los datos que se comparten. CASB puede bloquear el acceso a herramientas de IA no autorizadas, restringir acciones como el envío de instrucciones y aplicar políticas de DLP para evitar la transferencia de datos.
Las soluciones CASB multimodo ofrecen protección en línea (a través de proxy) y escaneado fuera de banda (usando integraciones API). Este enfoque dual permite la aplicación de políticas en tiempo real para evitar fugas de datos y malware, al tiempo que proporciona visibilidad de los datos en reposo para ayudar a detectar configuraciones erróneas y gestionar el cumplimiento. Los CASB multimodo permiten a las empresas proteger sin problemas los entornos de SaaS y de nube pública.
Los CASB hacen cumplir el cumplimiento identificando datos confidenciales sujetos al RGPD u otros marcos regulatorios, y aplicando políticas estrictas a su almacenamiento, transmisión y uso. Funciones avanzadas como el escaneado DLP en la nube para patrones de datos regulados, previenen el acceso no autorizado y remedian la actividad riesgosa de los archivos para cumplir con los mandatos de cumplimiento.
Los CASB amplifican la DLP escaneando de manera proactiva los datos confidenciales que se mueven dentro de aplicaciones en la nube autorizadas y no autorizadas. Las capacidades de proxy en tiempo real imponen políticas sobre cargas, descargas y uso compartido de datos, mientras que las integraciones de API protegen los datos almacenados en reposo. Combinadas, estas características evitan fugas y accesos no autorizados a datos confidenciales, lo que refuerza la eficacia de DLP en la nube.
CASB supervisa la actividad del usuario, aplica las políticas de DLP y bloquea las amenazas a medida que los datos se transfieren hacia y desde aplicaciones SaaS como Salesforce y Microsoft 365. SSPM audita continuamente las aplicaciones SaaS para detectar configuraciones incorrectas, problemas de cumplimiento y permisos excesivos. En conjunto, CASB y SSPM controlan el comportamiento del usuario y las configuraciones de las aplicaciones para brindar a los equipos de seguridad visibilidad y control total sobre su superficie de ataque SaaS.
Sí. CASB evolucionó de ser un producto independiente a convertirse en un componente clave de una implementación SSE o SASE. Integrar CASB en una plataforma más amplia con identidad, políticas y contexto de amenazas compartidos aumenta su eficacia a la hora de proteger los datos confidenciales de las aplicaciones en la nube.