概要
• CASBのアーキテクチャーには、インライン、APIベース、マルチモードがあります。マルチモードCASBは、クラウド アプリを最も包括的に保護できます。
• CASBの主要な機能として評価すべき項目には、シャドーAIの検出、情報漏洩防止、脅威対策、コンプライアンスの施行があります。
• クラウド アクセス セキュリティ ブローカーは、セキュリティ サービス エッジ(SSE)とセキュア アクセス サービス エッジ(SASE)のアーキテクチャーを構成する重要な要素です。
見えないものは保護できません。シャドーAIと組み込み型AIの機能により、可視性が新たな境界となります。– 2026年版 ThreatLabz AIセキュリティ レポートをご覧ください |
データ セキュリティ:未承認の生成AIアプリを通じた機密データの流出
生成AIは、情報漏洩のリスクを増大させます。これは、LLMがユーザーのプロンプトから情報を保存し、その情報を別のユーザーに出力する可能性があるためです。
CASBの情報漏洩防止(DLP)ポリシーは、ユーザーが未承認のLLMに機密データをアップロードすることを阻止します。
脅威対策:SaaSアプリを介したマルウェアの拡散
ユーザーが信頼されたSaaSプラットフォームに感染ファイルをアップロードしたり、共有したりすることがあります。こうしたプラットフォームを通じて、組織全体にマルウェアが拡散する恐れがあります。承認済みのSaaSアプリに潜むマルウェアは、信頼されたトラフィックとして扱われるため、従来のWebセキュリティ制御をすり抜けることが可能です。
CASBはAIを活用した脅威検出によって、マルウェアの拡散を防止します。
コンプライアンス:一貫したポリシーの施行の必要性
コンプライアンス上の課題に起因することが多いデータ侵害は、現在、組織に平均約500万ドルの損害を招いています(IBM Cost of a Data Breach Report 2026)。
CASBはすべてのクラウド アプリに一貫したポリシーを施行します。そのため、セキュリティ部門が各アプリを個別に設定する必要はありません。一貫したポリシーの施行により、組織はHIPAA、GDPR、PCI DSSなどのフレームワークへの準拠を維持できます。
CASBの仕組み
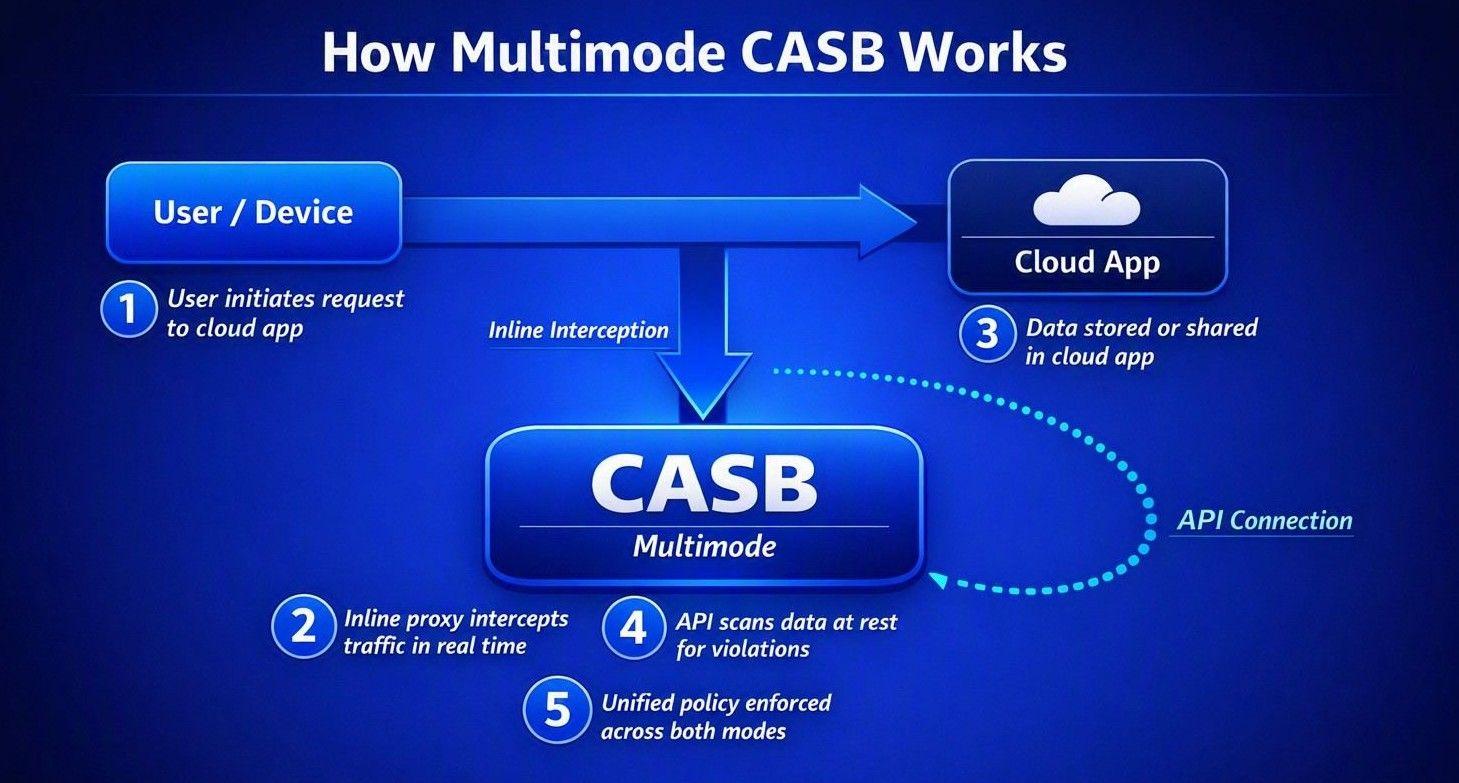
CASBは、インライン、API統合またはマルチモードの方式によって、クラウド アプリのトラフィックにセキュリティ ポリシーを施行します。
インラインCASB
インラインCASBには、フォワード プロキシ モードとリバース プロキシ モードの2つの方式があります。
フォワード プロキシ モードのCASBは、ユーザーのデバイスとインターネットの間にインラインで配置されます。クラウド サービスへのリクエストを宛先に到達する前に傍受します。
このモードのプロキシは通常、エージェント、プロキシ自動設定(PAC)ファイル、または管理対象デバイス上の明示的なプロキシ設定となります。
リバース プロキシ モードのCASBは、フォワード プロキシ モードと同様にリアルタイムでセキュリティ ポリシーを施行しますが、ユーザーとインターネットの間ではなく、ユーザーとクラウド アプリの間に配置されます。
リバース プロキシ モードは、BYOD環境を保護します。シングル サインオン(SSO)と連携し、エンドポイントの設定を必要としないため、フォワード プロキシでは検知できないトラフィックも可視化できます。
たとえば、管理対象外のデバイスを使用する請負業者がIdPを介して認証すると、IdPによってセッションがCASB経由にリダイレクトされます。CASBは、その後、ユーザーがアプリにアクセスする前にポリシーを施行します。
リバース プロキシ モードはBYOD環境の保護に役立ちますが、その適用範囲には限界があります。各アプリをSSOと連携するように設定する必要があり、その作業には多くの時間とITリソースが必要です。また、リバース プロキシは、APIへの直接呼び出しや、アプリ間の接続といったIdPによるリダイレクトを経由しないトラフィックも検知できません。
APIモードのCASB
トラフィックの経路上に配置されるのではなく、APIベースのCASBはクラウド アプリのAPIに直接接続します。アプリケーション内の保存データを検査します。
マルチモードCASB
プロキシ モードとAPIモードでは、適用範囲が異なります。プロキシ モードはリスクをリアルタイムで特定できますが、アプリケーション内に保存されているデータを可視化することはできません。APIモードはアプリケーション内のリスクの高い操作を検知できますが、瞬時に対応することはできません。
マルチモードCASBは、インラインCASBとAPIベースのCASBを同時に稼働させることで、両方のメリットを最大限に活用します。この方式では、インラインCASBが瞬時に対応し、APIベースのCASBがクラウド アプリ内のデータを保護するために必要な適用範囲を提供します。
CASB、SSE、SASEの関係
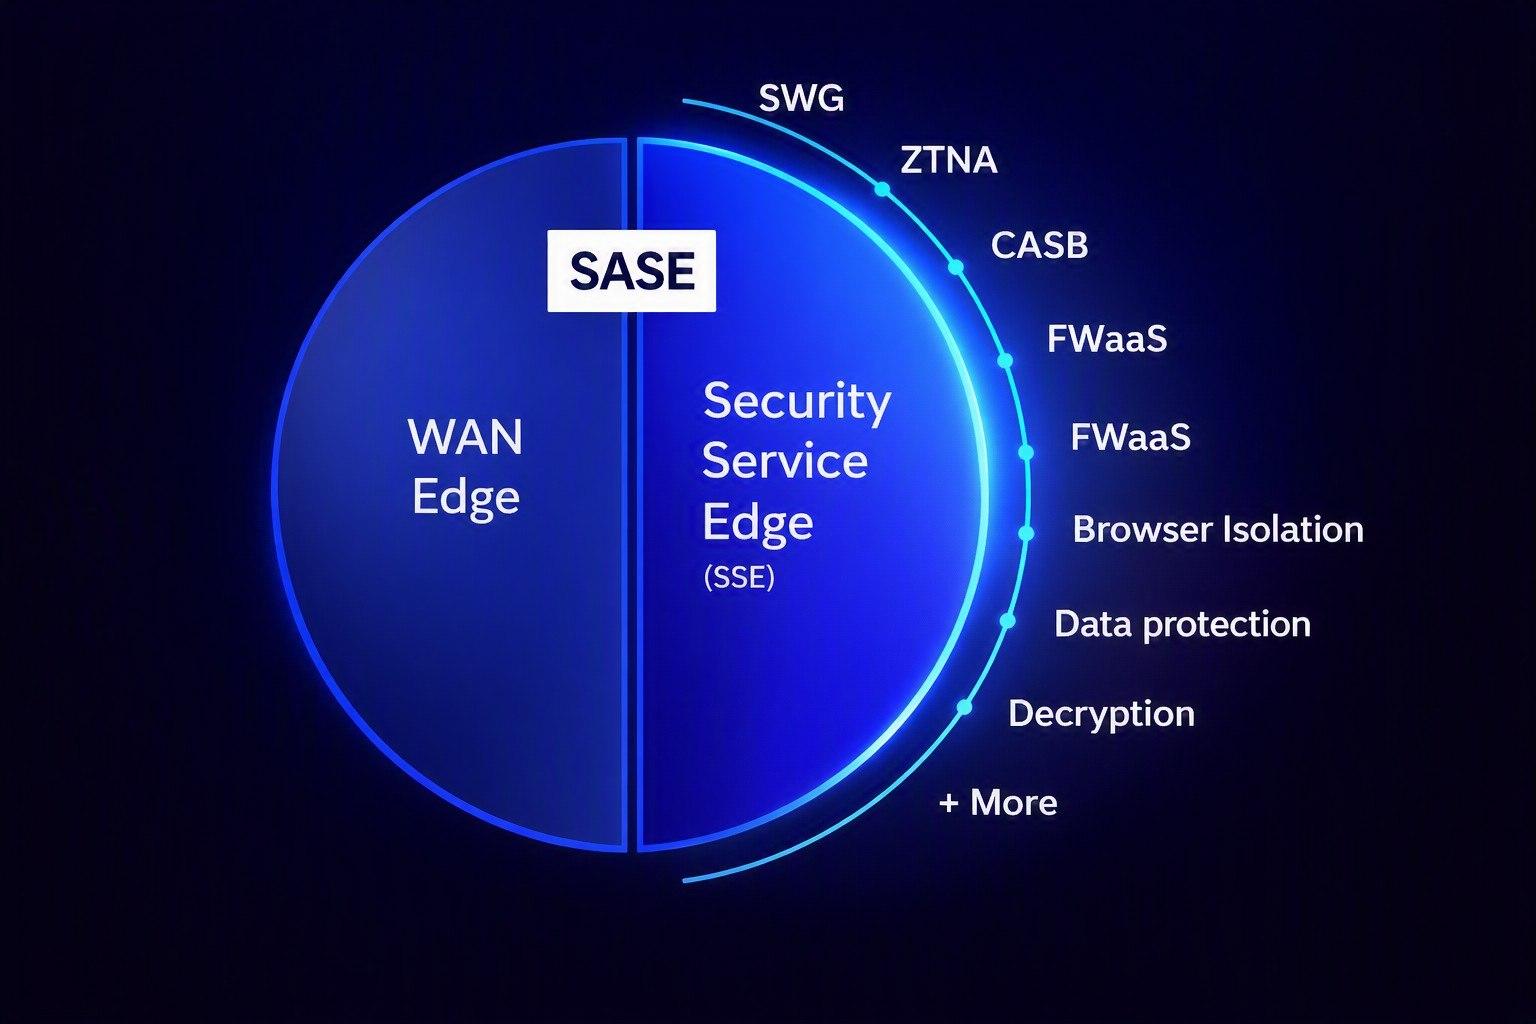
Gartnerは2019年、リモート ワークやSaaSアプリ利用のトレンドに対応するため、セキュア アクセス サービス エッジ(SASE)というカテゴリーを導入しました。この定義は、Gartnerが2012年に定義したCASBのカテゴリーを基盤としています。SASEには、CASB、SD-WANに加え、SWG、ZTNA、FWaaSなどのセキュリティ機能が含まれます。
SASEを導入することで、組織はポリシー管理を一元化し、セキュリティ支出を削減するとともに、インラインでデータ保護ポリシーを施行できます。
2021年、Gartnerはセキュリティ サービス エッジ(SSE)という別のカテゴリーを設けました。SSEはSASEのセキュリティ部分に相当し、CASB、SWG、ZTNA、FWaaSなどの機能を含みます。多くの組織はまずSSEを導入し、既存のネットワーク インフラを刷新する段階でSASEを導入します。
CASBとSSPM、DSPM、SSEの比較:各ツールの違い
SaaSセキュリティ ポスチャー管理(SSPM)、データ セキュリティ ポスチャー管理(DSPM)、CASB、SSEといったツールの違いを理解すると、これらのソリューションがより広範なセキュリティ アーキテクチャーの中でどのように位置付けられるかを把握しやすくなります。
CASBだけでは不十分な場合
クラウド アクセス セキュリティ ブローカーには、いくつかの制約があります。たとえば、SaaSアプリ間の接続、OAuth接続、個々のSaaSアプリ内部の設定ミスを可視化することはできません。また、接続されていないリポジトリーに保存されているデータも可視化できません。
SaaSセキュリティ ポスチャー管理(SSPM)は、CASBの可視性のギャップを埋めるために構築されました。そのため、多くの組織ではこの2つのソリューションを併用しています。
CASB、DSPM、DLPを単一のSSEポリシー エンジンで運用すれば、セキュリティをさらに強化できます。IT部門は、共通のアイデンティティー コンテキストと単一のダッシュボードを使用してポリシーを施行できます。これにより、担当部門は異なるプラットフォーム間でポリシーとその施行状況を照合する必要がなくなります。
DLP、DSPM、高度な脅威対策と連携したCASBの仕組み
CASBは、インライン検査とAPIベースの検査を通じてDLPポリシーを適用します。DSPMは、このデータ分類の対象を、保存データやCASBでは可視化できないリポジトリーにまで拡大します。
マルウェア スキャン、サンドボックス、振る舞いの異常検知などを含む高度な脅威対策は、CASBによるトラフィック検査と並行してインラインで実行されます。CASBと高度な脅威対策を連携させることで、以下のことが可能になります。
- ユーザーの行動と脅威のシグナルを関連付ける
- コンテキスト認識型のポリシーを一貫して施行する
- SaaSアプリ全体で、侵害されたアカウントや内部脅威を検知する
CASBの主なユース ケース
1. シャドーITの検出と制御
CASBは、IT部門やセキュリティ部門がシャドーITを把握するために必要な可視性を提供します。
実例:世界的なバイオ医薬品企業はCASBの導入後、自社環境内で15,000以上のアプリを発見しました。こうした可視性を得たことで、IT部門は未使用のアプリを廃止し、シャドーITのリスクを軽減できました。
2. SaaSとクラウド データの情報漏洩防止
DLPは、組織内で機密データがどこに流れるかを制御するのに役立ちます。CASBは、パブリック クラウド、SaaSアプリ、LLM、データベース全体にわたり、データとアクセスを可視化します。リスクのある共有が発生した場合、瞬時に対応できます。
実例:食品/飲料業界の大手企業は、SSE導入の一環としてCASBを採用しました。同社は毎月、平均してポリシー違反を400万件防止し、1万4,000件の脅威をブロックしています。
3. クラウドとSaaSのトラフィックにおける脅威対策
感染したファイルが許可されたクラウド アプリに侵入すると、接続されたアプリや他のユーザーのデバイスに急速に拡散する恐れがあります。CASBは、こうした脅威からリアルタイムで保護します。
マルウェアに加え、クラウド アプリは侵害されたアカウントを悪用した攻撃にも脆弱です。CASBソリューションに搭載されたユーザーとエンティティーの行動分析(UEBA)機能は、このリスクへの対処に役立ちます。UEBAは、ユーザーの確立された「通常」の行動から逸脱したアクティビティーを検知します。こうした逸脱は、早期の侵害の痕跡となる可能性があります。
また、これらのソリューションは、大量のファイルのダウンロード、ユーザーの通常の業務範囲外のデータへのアクセス、外部アドレスへのファイルの一括共有など、不審な行動も検知します。検知するとアラートを発し、ダウンロードなどのアクティビティーをブロックすることで、攻撃を未然に防止します。
実例:ある政府機関は、職員のリモート アクセスを保護するために技術を刷新しました。その過程で、従来のプロキシでは悪意のあるWebサイトを一貫して検知できていなかったことが判明しました。新しいソリューションにより、同機関は毎月、平均して約700万件のポリシー違反を防止しています。
4. シャドーAIと生成AIアプリの利用の監視と管理
CASBは、IT部門にシャドーAIの可視性を提供し、情報漏洩のリスクを軽減するためのDLPポリシーの施行を支援します。
実例:ある非営利団体は、AIセキュリティ戦略の一環としてCASBを導入しました。同団体は、職員による生成AIアプリの利用状況と、その利用がデータ セキュリティ上のリスクにどのようにつながるかを把握するためのレポートを作成しました。こうした機能を活用し、同団体はAI運用の改善だけで50万ドルのコスト削減を実現しました。
CASBの導入方法
- 自社環境を評価する。使用しているクラウド サービスやアプリケーションを把握します。次に、機密データが組織内のどこに保存され、どのように流通しているかをマッピングします。
- ポリシー要件を定義する。CASBで適用する必要があるアクセス制御、DLPルール、コンプライアンス フレームワークを特定します。SSEの機能をを評価し、単独のソリューションとしてCASBを導入するよりも、SSEをより広範に導入する方がメリットがあるかどうかを検討します。
- 自社のニーズに合ったCASBベンダーの選定。前述の統合やポリシー要件を満たす、マルチモードCASBソリューションを探します。
- 既存のアイデンティティーおよびセキュリティ インフラとの統合。CASBをIdP/SSOとDLPエンジンに接続します。
- CASBの段階的な導入。まずは現状のリスクを可視化してから、ポリシーの施行に進みます。これにより、導入時にユーザーが受ける影響を最小限に抑えられます。
- ポリシーの継続的な改善。シャドーITの検出レポートを確認します。利用状況やリスクの変化に応じて、許可されたアプリと許可されていないアプリのリストに加え、DLPルールも更新します。
CASBとAIセキュリティ
生成AIは、シャドーITの中で最も急速に拡大している分野となっています。組織におけるAI/MLの利用は前年比83%増加し、AIアプリのエコシステムはほぼ4倍に拡大して3,400種類以上に達しました(2026年版 ThreatLabz AIセキュリティ レポート)。
生成AIアプリの利用の多くは、正式な承認プロセスを経ずに行われているため、CASBによる保護の対象となります。
最新のCASBには、生成AIアプリに転送される大量のデータを処理できる拡張性が求められます。2025年だけでも、生成AIアプリへのデータ転送量は93%増加し、18,000テラバイトを超えました(2026年版 ThreatLabz AIセキュリティ レポート)。
AIを活用したSSEプラットフォームの一部として導入された最新のCASBソリューションは、以下の機能を提供します。
- シャドーAIの検出:未承認のSaaSアプリを特定するアプリケーション検出エンジンを利用し、未承認の生成AIアプリも特定できます。
- AIプロンプトとアップロードに対するDLP:生成AIのプロンプト入力画面でユーザーが共有するコンテンツも、ポリシーによる制御の対象となります。
- 振る舞いに基づく脅威検出:異常検出により、侵害されたアカウントや通常とは異なるトラフィック パターンを検知します。
Zscaler CASB
Zscalerは、SSEとSASEの両方の機能を提供するZero Trust Exchangeプラットフォームの一部として、マルチモードのCASBを提供しています。Zscalerは2021年から2026年まで毎年、Gartner® SSEのMagic Quadrant™でリーダーの1社に選出されています。
Zscaler CASBは、組織に以下の機能を提供します。
- AIを活用したデータ分類:SaaSアプリ、IaaS、生成AIアプリケーションにおいて機密データを検出します。セキュリティ部門は、各アプリケーションを手作業で監査することなく、DLPポリシーを施行できます。
- Zscaler AI Guard:プロンプトやアップロードを検査し、機密データが未承認のLLMに送信されることを防止します。
- ThreatLabzの脅威インテリジェンス:新たに出現する攻撃者のTTPを検知モデルに反映し、ポリシーの施行を動的に更新します。
デモを依頼し、Zscaler CASBがどのように組織のセキュリティを強化するのかをご覧ください。
Zscalerは、Gartner®セキュリティ・サービス・エッジ(SSE)とセキュア アクセス サービス エッジ(SASE)のMagic Quadrant™でリーダーの1社と評価されました
おすすめのリソース
よくある質問
CASBソリューションは、機密データの保存、SaaSアプリを介した共同作業、クラウド リソースの管理をクラウド上で行うあらゆる規模の組織にとって不可欠です。厳格なデータ規制がある医療業界や金融業界、公共部門などはCASBから最も大きなメリットを得られます。また、CASBはリモート ワークやBYODポリシーを導入している組織、シャドーIT導入による脅威に直面している組織にとっても重要です。
クラウド アクセス セキュリティ ブローカー(CASB)は、ユーザーとクラウド サービス間のポリシーを施行するセキュリティ ツールです。組織におけるクラウド データの保護、データ漏洩の防止、セキュリティ上の脅威の軽減に役立ちます。CASBは、情報漏洩防止(DLP)、シャドーITの検出、コンプライアンスの確保、SaaSやIaaSプラットフォームとのシームレスな統合など、重要な機能を提供します。
適切なCASBを選定するには、組織のクラウド セキュリティのニーズ、現在のリスク、コンプライアンス要件を評価します。マルチモード展開(プロキシとAPI統合)、リアルタイムのデータ監視、高度なDLP、脅威対策、シャドーITの制御などの機能を確認しましょう。拡張性に優れ、実装が簡単で、より広範なセキュリティ サービス エッジ(SSE)プラットフォームとの統合を提供している、信頼できるベンダーと提携してください。
CASBは重要なクラウド セキュリティ機能を提供しますが、包括的なセキュリティ戦略の一部として使用することが最適です。CASBはセキュアWebゲートウェイ(SWG)、ゼロトラスト ネットワーク アクセス(ZTNA)、DSPMなどのソリューションとシームレスに連携し、一元的な保護を適用します。CASBをSASEやSSEなどのより広範なフレームワーク内で展開することで、クラウド セキュリティおよびネットワーク セキュリティのカバレッジを拡張できます。
CASBは、トラフィックをインラインで傍受することで、未承認の生成AIツールの利用状況を可視化します。AIアプリケーションを検出し、ユーザーのアイデンティティー、アプリのリスク プロファイル、共有されるデータの機密性に基づいて、きめ細かな制御を適用できます。未承認のAIツールへのアクセスをブロックしたり、プロンプトの送信などの操作を制限したり、データ転送を防止するためにDLPポリシーを適用したりできます。
マルチモードCASBソリューションは、インライン保護(プロキシ経由)とアウトオブバンド スキャン(API統合を使用)の両方を提供します。この2つのアプローチにより、データ漏洩やマルウェアを防止するためのリアルタイムのポリシーの施行が可能になるとともに、保存データを可視化し、設定ミスの検出とコンプライアンス管理を支援します。マルチモードCASBは、SaaSとパブリック クラウド環境の両方をシームレスに保護することを可能にします。
CASBは、GDPRやその他の規制フレームワークの対象となる機密データを特定し、その保存、転送、使用に厳格なポリシーを適用することで、コンプライアンスを確保します。クラウドDLPなどの高度な機能により、規制対象データのパターンをスキャンし、不正アクセスを防止するとともに、リスクの高いファイル操作を修復し、コンプライアンス要件を順守できます。
CASBは、承認済みおよび未承認のクラウド アプリケーション内で移動する機密データをプロアクティブにスキャンすることで、DLPを強化します。リアルタイムのプロキシ機能によってデータのアップロード、ダウンロード、共有に関するポリシーを施行し、API統合によって保存データを保護します。これらの機能を組み合わせることで、機密データの漏洩や不正アクセスを防ぎ、クラウドDLPの有効性を改善します。
CASBは、SalesforceやMicrosoft 365などのSaaSアプリとの間でデータがやり取りされる際に、ユーザーのアクティビティーを監視し、DLPポリシーを施行するとともに、脅威をブロックします。SSPMは、SaaSアプリの設定ミス、コンプライアンス上の問題、過剰な権限付与の有無を継続的に監査します。CASBとSSPMを組み合わせることで、ユーザーの行動とアプリケーションの設定を制御し、セキュリティ部門はSaaSの攻撃対象領域全体を可視化して制御できるようになります。
はい。CASBは、単独の製品から、SSEやSASEの導入における重要な構成要素へと進化しました。アイデンティティー、ポリシー、脅威に関するコンテキストを共有するより大規模な統合プラットフォームにCASBを組み込むことで、機密性の高いクラウド アプリのデータをより効果的に保護できます。