Vue d’ensemble
• Les architectures CASB comprennent les CASB inline, basés sur des API et multimodes. Le CASB multimode offre la couverture des applications cloud la plus complète.
• Les principales fonctionnalités à évaluer pour un CASB sont notamment la détection de l’IA fantôme, la prévention de la perte de données, la protection contre les menaces et l’application des politiques de conformité.
• Les CASB constituent un composant essentiel des architectures Security Service Edge (SSE) et Secure Access Service Edge (SASE).
Qu’est-ce qu’un CASB (Cloud Access Security Broker) ?
En 2012, Gartner a défini le CASB comme une solution fournie dans le cloud qui traite la sécurité selon quatre fonctions :
- Visibilité : identifie toutes les applications cloud utilisées, y compris les applications SaaS et d’IA générative non autorisées.
- Sécurité des données : applique des politiques DLP qui empêchent les fuites de données.
- Protection contre les menaces : détecte les malwares, les comptes compromis et les comportements suspects.
- Conformité : applique des politiques cohérentes pour répondre aux exigences réglementaires telles que HIPAA, le RGPD et d’autres réglementations.
Pourquoi le CASB est-il important ?
Enjeux de visibilité : l’essor de l’IA fantôme
De nombreux collaborateurs utilisent des applications d’IA générative qui ne sont pas approuvées par le service informatique. Cela crée des risques que les mécanismes de sécurité traditionnels fondés sur le périmètre ne peuvent neutraliser.
Le CASB offre une visibilité essentielle sur les risques liés à l’IA fantôme. Selon les chercheurs de ThreatLabz :
Vous ne pouvez sécuriser ce qui vous est invisible Face à l’IA fantôme et à l’IA embarquée, la visibilité devient un impératif.– Lire le rapport Zscaler ThreatLabz 2026 sur la sécurité de l’IA |
Sécurité des données : des données sensibles transitent par des applications d’IA générative non approuvées.
L’IA générative amplifie les risques de fuite de données, car les LLM peuvent conserver les informations contenues dans les prompts des utilisateurs et les restituer à d’autres utilisateurs.
Les politiques de prévention de la perte de données (DLP) du CASB empêchent les utilisateurs de télécharger des données sensibles vers des LLM non approuvés.
Protection contre les menaces : les applications SaaS propagent des malwares
Les utilisateurs chargent ou partagent parfois des fichiers infectés avec des plateformes SaaS de confiance. Ces plateformes peuvent ensuite propager des malwares dans toute l’entreprise. Les malwares dissimulés dans des applications SaaS approuvées peuvent contourner les contrôles de sécurité Web traditionnels, car leur trafic est considéré comme fiable.
Le CASB s’appuie sur la détection des menaces par l’IA pour empêcher la propagation des malwares.
Conformité : l’application cohérente des politiques est une exigence
Les violations de données, qui résultent souvent de problèmes de conformité, coûtent désormais près de 5 millions de dollars en moyenne aux entreprises (Rapport IBM 2026 sur le coût d’une violation de données).
Le CASB applique une politique cohérente à toutes les applications cloud, de sorte que les équipes de sécurité ne doivent pas configurer chaque application manuellement. Cette cohérence permet aux entreprises de maintenir leur conformité à des référentiels tels que HIPAA, le RGPD et PCI-DSS.
Comment fonctionnent les CASB ?
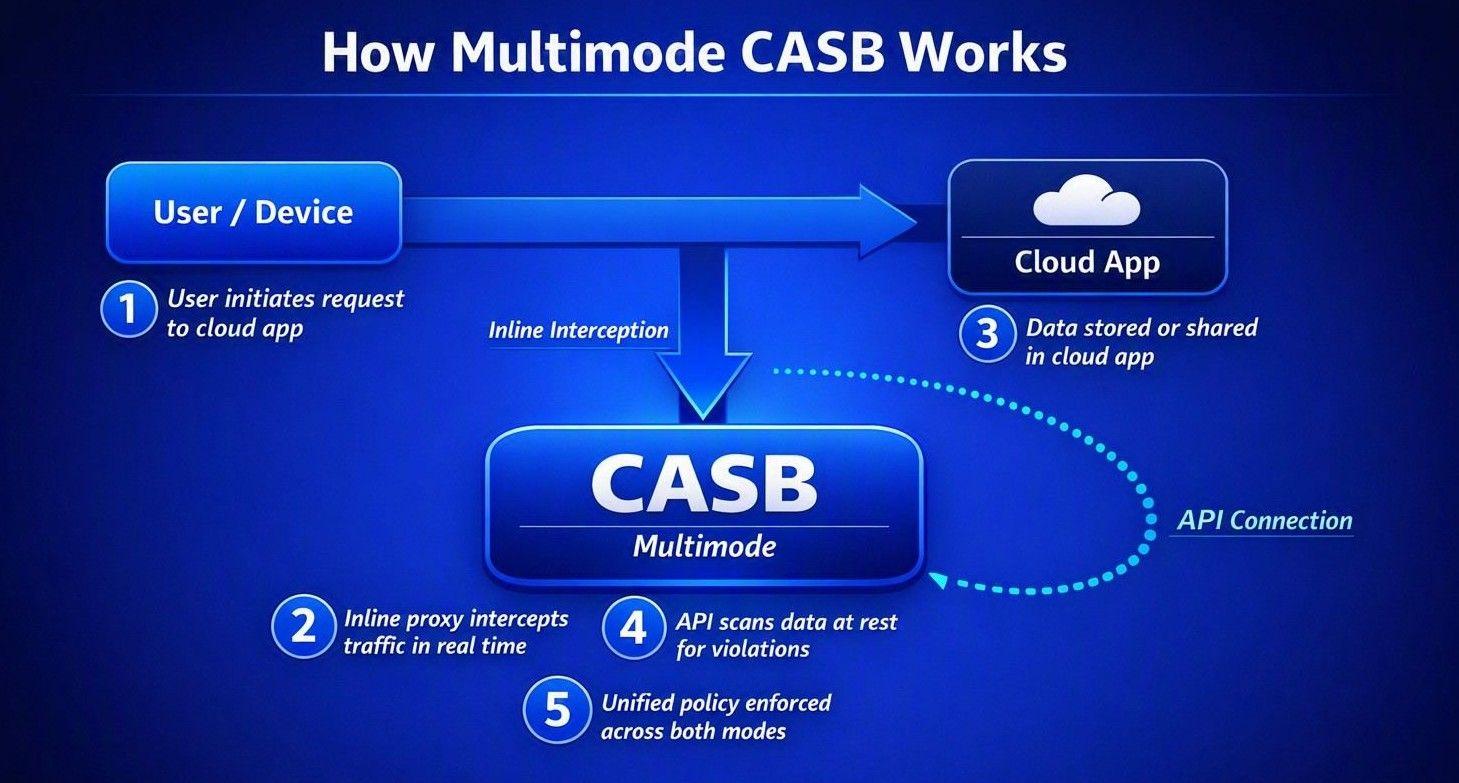
Le CASB applique les politiques de sécurité au trafic des applications cloud en mode inline, via une intégration par API ou selon une approche multimode.
CASB inline
Le CASB inline propose deux modes : le mode proxy direct et le mode proxy inverse.
En mode proxy direct, le CASB s’intercale inline entre l’appareil de l’utilisateur et Internet. Il intercepte les requêtes destinées aux services cloud avant qu’elles n’atteignent leur destination.
Dans ce mode, le proxy prend généralement la forme d’un agent, d’un fichier de configuration automatique du proxy (PAC) ou d’une configuration de proxy explicite sur un appareil géré.
En mode proxy inverse, le CASB assure une application des politiques en temps réel, comme en mode proxy direct, mais se place entre l’utilisateur et l’application cloud plutôt qu’entre l’utilisateur et Internet.
Le mode proxy inverse sécurise les environnements BYOD. Comme il s’intègre via l’authentification unique (SSO) et ne requiert aucune configuration du terminal, il peut inspecter du trafic qui échappe aux proxys directs.
Par exemple, lorsqu’un prestataire utilisant un appareil non géré s’authentifie via l’IdP (fournisseur d’identité), ce dernier redirige la session vers le CASB. La solution applique alors les politiques avant que l’utilisateur n’accède à l’application.
Si le mode proxy inverse aide les entreprises à sécuriser les environnements BYOD, son périmètre de couverture reste limité. Chaque application doit être configurée pour s’intégrer au SSO, ce qui mobilise beaucoup de temps et de ressources informatiques. Les proxys inverses ne prennent pas non plus en compte le trafic qui ne passe pas par la redirection de l’IdP, notamment les appels API directs ou les connexions entre applications.
CASB en mode API
Contrairement au mode proxy, le CASB basé sur les API se connecte directement à l’API d’une application cloud, sans s’intercaler dans le trafic. Il inspecte les données au repos stockées dans l’application.
CASB multimode
Les modes proxy et API offrent différents types de couverture. Les modes proxy identifient les risques en temps réel, mais ne permettent pas de voir les données stockées dans les applications. Le mode API détecte les actions à risque au sein des applications, mais ne peut pas intervenir immédiatement.
Un CASB multimode combine les avantages du CASB inline et du CASB basé sur les API en exécutant simultanément les deux modes. Avec cette approche, le CASB inline intervient immédiatement, tandis que le CASB basé sur les API assure la couverture nécessaire pour sécuriser les données des applications cloud.
CASB, SSE et SASE : quelles sont leurs relations ?
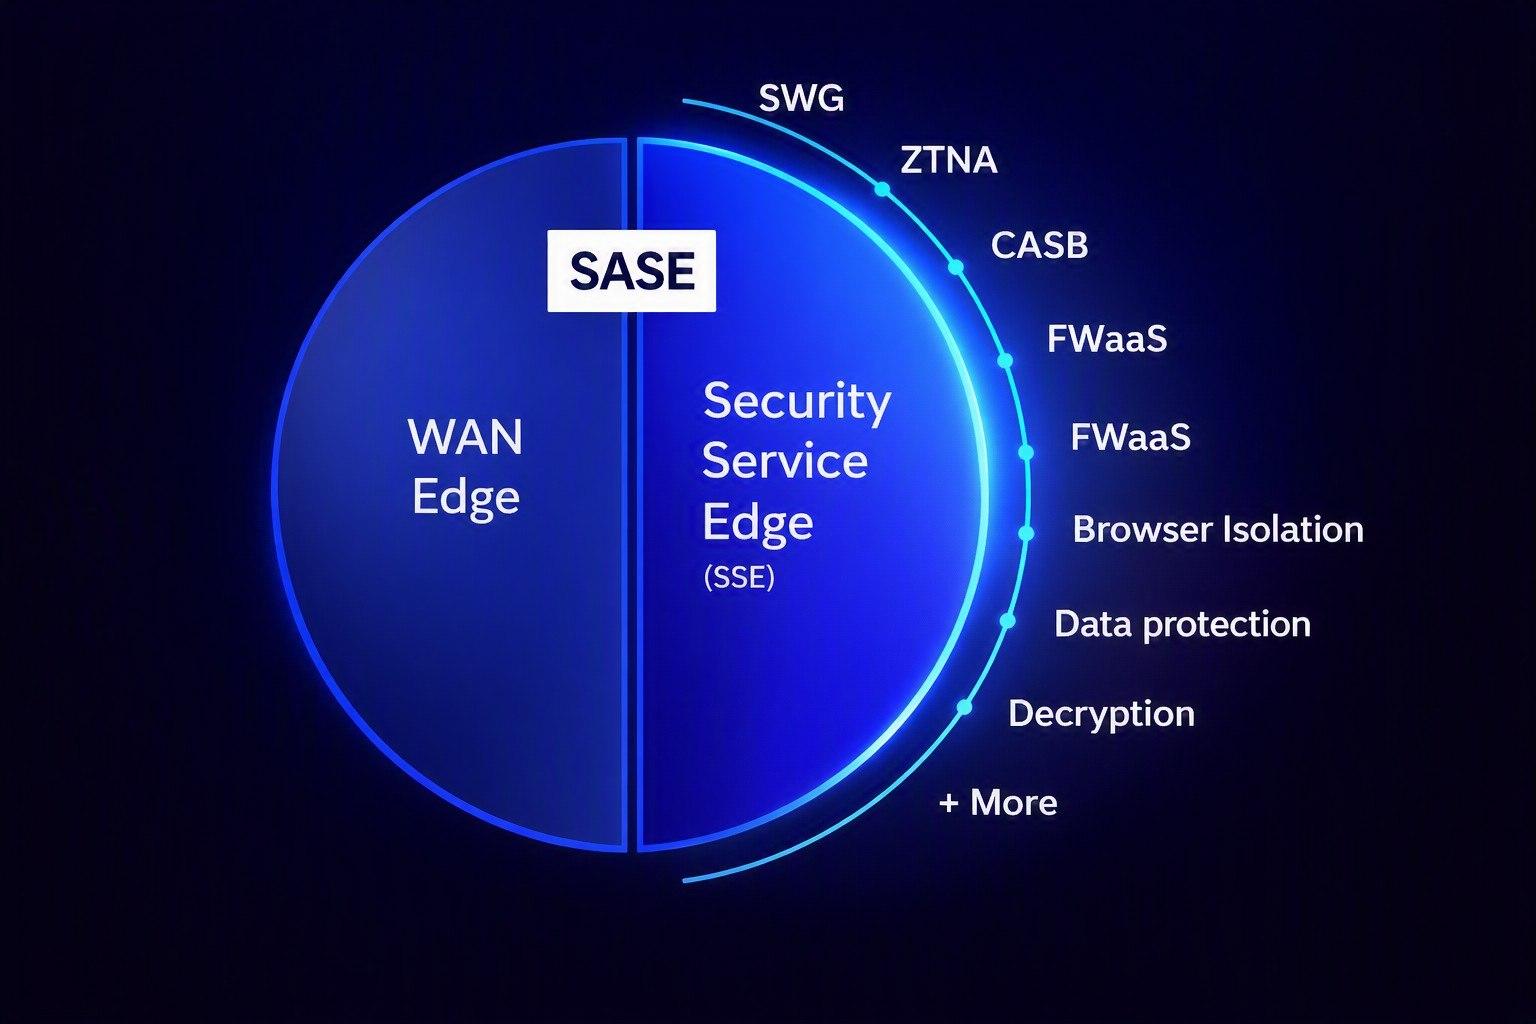
En 2019, Gartner a introduit la catégorie Secure Access Service Edge (SASE) pour répondre aux évolutions du télétravail et de l’utilisation des applications SaaS. Cette définition s’appuyait sur la catégorie CASB définie par Gartner en 2012. Le SASE inclut le CASB, le SD-WAN et d’autres fonctionnalités de sécurité telles que SWG, ZTNAet FWaaS.
AvecSASE, les entreprises peuvent centraliser la gestion des politiques, réduire leurs dépenses de sécurité et appliquer les politiques de protection des données en mode inline.
Gartner a créé une autre catégorie, Security Service Edge (SSE), en 2021. Le SSE représente le volet sécurité de SASE et comprend des fonctionnalités telles que CASB, SWG, ZTNA et FWaaS. De nombreuses entreprises commencent par déployer le SSE, puis passent au SASE lorsqu’elles sont prêtes à moderniser leur infrastructure réseau existante.
CASB vs. SSPM, DSPM et SSE : quelles différences entre ces outils ?
Comprendre les différences entre des outils tels que SaaS Security Posture Management (SSPM), Data Security Posture Management (DSPM), CASB et SSE permet de mieux comprendre comment ces solutions s’intègrent dans une architecture de sécurité globale.
Quand le CASB ne suffit pas
Les CASB présentent certaines limites. Ils ne peuvent, par exemple, pas voir ce qui se passe au sein des connexions SaaS à SaaS ou des connexions OAuth, ni détecter les erreurs de configuration propres à certaines applications SaaS. Ils ne peuvent pas non plus voir les données au repos stockées dans des référentiels non connectés.
La gestion de la posture de sécurité SaaS a été conçue pour combler le manque de visibilité des CASB, et la plupart des entreprises déploient les deux solutions conjointement.
L’utilisation d’un moteur de politiques SSE unique pour le CASB, le DSPM et la DLP renforce encore la sécurité. Les équipes informatiques peuvent appliquer les politiques à partir d’un contexte d’identité commun et depuis un tableau de bord unique. Elles n’ont plus à harmoniser les politiques et leur application entre différentes plateformes.
Comment le CASB s’intègre-t-il avec la DLP, le DSPM et la protection avancée contre les menaces
Le CASB applique les politiques DLP aux inspections inline et basées sur des API. Le DSPM étend cette classification des données aux données au repos et aux référentiels auxquels le CASB n’a pas accès.
La protection contre les menaces avancées, qui comprend l’analyse des malwares, le sandboxing et la détection des anomalies comportementales, fonctionne en mode inline avec l’inspection du trafic effectuée par le CASB. Ensemble, le CASB et la protection avancée contre les menaces peuvent :
- Corréler le comportement des utilisateurs avec les signaux de menace,
- appliquer de manière cohérente des politiques tenant compte du contexte, et
- détecter les comptes compromis et les menaces internes dans les applications SaaS.
Principaux cas d’utilisation du CASB
1. Détection et contrôle de l’informatique fantôme
Le CASB offre aux équipes IT et de sécurité la visibilité nécessaire pour mieux maîtriser leur informatique fantôme.
Exemple concret : après avoir déployé un CASB, une entreprise biopharmaceutique internationale a découvert plus de 15 000 applications dans son environnement. Ses équipes informatiques ont ainsi pu désactiver les applications inutilisées et réduire les risques liés à l’informatique fantôme.
2. Prévention de la perte de données pour les applications SaaS et les données cloud
La DLP aide les entreprises à contrôler la circulation des données sensibles au sein de leur environnement. Le CASB fournit une visibilité sur les données et les accès dans les clouds publics, les applications SaaS, les LLM et les bases de données. Il peut intervenir immédiatement en cas de partage à risque.
Exemple concret : un acteur majeur du secteur de l’alimentation et des boissons a intégré un CASB à son déploiement SSE. Chaque mois, l’entreprise empêche en moyenne 4 millions de violations de politiques et bloque 14 000 menaces.
3. Protection contre les menaces sur les trafics cloud et SaaS
Dès qu’un fichier infecté se retrouve dans une application cloud approuvée, il peut rapidement se propager aux applications connectées et aux appareils d’autres utilisateurs. Le CASB neutralise ces menaces en temps réel.
Outre les malwares, les applications cloud sont également vulnérables aux attaques qui exploitent des comptes compromis. La fonctionnalité d’analyse du comportement des utilisateurs et des entités (UEBA) des solutions CASB contribuent à réduire ce risque. L’UEBA signale les activités qui s’écartent du comportement « normal » d’un utilisateur, ce qui peut constituer un signe précoce de compromission.
Ces solutions détectent également les comportements suspects, tels que le téléchargement d’un grand nombre de fichiers, l’accès à des données qui ne relèvent pas des activités habituelles de l’utilisateur ou le partage massif de fichiers avec des adresses externes. Une fois ces activités détectées, ces solutions déclenchent des alertes et bloquent certaines actions, comme les téléchargements, afin de prévenir les attaques.
Exemple concret : Une organisation gouvernementale a modernisé son infrastructure pour sécuriser l’accès à distance de ses collaborateurs. Elle a alors découvert que ses anciens proxys ne signalaient pas systématiquement les sites malveillants. Avec sa nouvelle solution, l’organisation empêche en moyenne 7 millions de violations de politiques par mois.
4. Surveillance et gouvernance de l’utilisation de l’IA fantôme et des applications d’IA générative
Le CASB permet aux équipes informatiques de surveiller l’IA fantôme et les aide à appliquer les politiques DLP afin de réduire les risques de fuite de données.
Exemple concret : Une organisation à but non lucratif a déployé un CASB dans le cadre d’une initiative de sécurité de l’IA. Elle a généré des rapports pour comprendre comment ses collaborateurs utilisaient les applications d’IA générative et évaluer les risques de sécurité des données associés. Grâce à ces fonctionnalités, l’organisation a réalisé 500 000 dollars d’économies en optimisant ses opérations liées à l’IA.
Comment mettre en œuvre un CASB
- Évaluez votre environnement. Identifiez les services et applications cloud que vous utilisez, puis cartographiez l’emplacement et la circulation des données sensibles au sein de votre entreprise.
- Définissez vos exigences en matière de politiques. Déterminez les contrôles d’accès, les règles DLP et les cadres de conformité que le CASB doit appliquer. Évaluez les fonctionnalités SSE afin de déterminer s’il serait plus avantageux de déployer une solution SSE plus complète plutôt que d’adopter le CASB comme solution ponctuelle.
- Choisissez le fournisseur CASB adapté à vos besoins. Privilégiez une solution CASB multimode qui réponde aux exigences d’intégration et de conformité aux politiques que vous avez définies précédemment.
- Intégrez le CASB à votre infrastructure d’identités et de sécurité existante. Connectez le CASB à votre IdP/SSO et à votre moteur DLP.
- Déployez CASB par étapes. Commencez par identifier les principaux risques de votre environnement avant de passer à l’application des politiques. Vous réduirez ainsi les perturbations pour les utilisateurs.
- Affinez continuellement les politiques. Examinez les rapports de détection de l’informatique fantôme. Mettez à jour les listes d’applications approuvées et non approuvées ainsi que les règles DLP à mesure que les usages et les risques évoluent.
CASB et sécurité de l’IA
L’IA générative est devenue la forme d’informatique fantôme qui connaît la croissance la plus rapide. L’activité des entreprises dans les domaines de l’IA et du ML a augmenté de 83 % en un an, tandis que l’écosystème des applications d’IA a presque quadruplé, pour atteindre plus de 3 400 applications (Rapport 2026 de ThreatLabz sur la sécurité de l’IA).
Une grande partie de cette utilisation des applications d’IA générative échappe aux processus formels d’approbation et relève donc du périmètre du CASB.
Les CASB modernes doivent pouvoir gérer le volume de données transférées vers les applications d’IA générative. Rien qu’en 2025, les transferts de données vers ces applications ont augmenté de 93 %, pour dépasser 18 000 To. (Rapport 2026 de ThreatLabz sur la sécurité de l’IA).
Lorsqu’elles sont intégrées à une plateforme SSE optimisée par l’IA, les solutions CASB modernes offrent les fonctionnalités suivantes :
- Détection de l’IA fantôme : le même moteur de découverte des applications qui identifie les applications SaaS non approuvées peut également détecter les applications d’IA générative non approuvées.
- DLP pour les prompts et les chargements de fichiers dans les applications d’IA : les politiques s’appliquent également au contenu que les utilisateurs partagent dans une fenêtre de prompt d’IA générative.
- Détection comportementale des menaces : la détection des anomalies signale les comptes compromis et les schémas de trafic inhabituels.
Zscaler CASB
Zscaler propose unCASB intégré à la plateforme Zero Trust Exchange, qui fournit des fonctionnalités SSE et SASE. Zscaler a été désigné un Leader dans le Gartner Magic Quadrant pour le SSE chaque année depuis 2021 jusqu’à 2026.
Avec Zscaler CASB, les entreprises bénéficient des fonctionnalités suivantes :
- Classification des données optimisée par l’IA, qui permet d’identifier les données sensibles dans les applications SaaS, IaaS et d’IA générative. Les équipes de sécurité peuvent ainsi appliquer les politiques DLP sans avoir à auditer manuellement chaque application.
- Zscaler AI Guard inspecte les invites et les téléchargements pour empêcher les fuites de données sensibles vers des LLM non approuvés.
- Les renseignements sur les menaces de ThreatLabz, qui intègre les nouvelles TTP des hackers dans les modèles de détection et met dynamiquement à jour l’application des politiques.
Demandez une démonstration pour découvrir comment Zscaler CASB peut sécuriser votre entreprise.
Zscaler est un leader du Magic Quadrant de Gartner pour le Security Service Edge (SSE) et le Secure Access Service Edge (SASE).
Ressources suggérées
FAQ
Les solutions CASB sont indispensables pour les entreprises de toutes tailles qui s’appuient sur le cloud pour stocker des données sensibles, collaborer via des applications SaaS ou gérer leurs ressources cloud. Des secteurs comme la santé, la finance ou le secteur public en tirent un bénéfice particulier en raison d’exigences réglementaires strictes, mais les CASB sont tout aussi essentiels pour les entreprises qui adoptent le télétravail, le BYOD ou sont confrontées aux risques liés à l’informatique fantôme.
Le CASB (cloud access security broker) est une solution de sécurité qui applique des politiques entre les utilisateurs et les services cloud. Il aide les entreprises à protéger leurs données cloud, prévenir les fuites et réduire les menaces de sécurité. Les CASB offrent des fonctionnalités essentielles telles que la prévention de la perte de données (DLP), la découverte de l’informatique fantôme, l’application des exigences de conformité et une intégration transparente avec les plateformes SaaS et IaaS.
Pour choisir le CASB le mieux adapté, évaluez les besoins de votre entreprise en matière de sécurité du cloud, les risques actuels et les exigences de conformité. Recherchez des capacités telles que le déploiement multimode (proxy et intégrations API), la surveillance des données en temps réel, la DLP avancée, la prévention des menaces et le contrôle de l’informatique fantôme. Appuyez-vous sur un fournisseur de confiance qui offre évolutivité, simplicité de déploiement et intégration aux plateformes Security Service Edge (SSE).
Bien que les CASB assurent des fonctions essentielles de sécurité cloud, ils sont plus efficaces lorsqu’ils s’intègrent dans une stratégie de sécurité globale. Ils s’intègrent naturellement à des solutions telles que SWG (passerelles web sécurisées), ZTNA (accès réseau Zero Trust) et DSPM (gestion de la posture de sécurité des données) pour appliquer une protection unifiée. Déployer un CASB dans des architectures étendues telles que SASE ou SSE permet d’assurer une couverture de sécurité plus complète du cloud et du réseau.
Le CASB permet aux équipes informatiques de surveiller l’utilisation des outils d’IA générative non approuvés en interceptant leur trafic en mode inline. Il peut détecter les applications d’IA et appliquer des contrôles précis en fonction de l’identité de l’utilisateur, du profil de risque de l’application ou de la sensibilité des données partagées. Le CASB peut bloquer l’accès aux outils d’IA non approuvés, restreindre certaines actions telles que l’envoi de prompts et appliquer des politiques DLP pour empêcher le transfert de données.
Les solutions CASB multimodes combinent une protection inline (via proxy) et une analyse hors bande (via intégrations API). Cette double approche permet une application en temps réel des politiques afin de prévenir les fuites de données et les malwares, tout en offrant une visibilité sur les données au repos afin de détecter les erreurs de configuration et de gérer la conformité. Les CASB multimodes permettent aux entreprises de sécuriser les environnements SaaS et de cloud public.
Les CASB contribuent à assurer la conformité en identifiant les données sensibles soumises au RGPD ou à d’autres cadres réglementaires, puis en appliquant des politiques strictes à leur stockage, leur transmission et leur utilisation. Des fonctionnalités avancées comme le cloud DLP analysent les motifs de données réglementées, bloquent les accès non autorisés et traitent les comportements de fichiers à risque afin de respecter les exigences de conformité.
Les CASB renforcent la DLP en analysant de manière proactive les données sensibles qui circulent dans les applications cloud approuvées et non approuvées. Les capacités de proxy inline appliquent des politiques en temps réel sur les téléversements, les téléchargements et le partage de données, tandis que les intégrations API sécurisent les données au repos. Ensemble, ces fonctionnalités empêchent les fuites et les accès non autorisés aux données sensibles, et renforcent l’efficacité de la DLP cloud.
Le CASB surveille l’activité des utilisateurs, applique les politiques DLP et bloque les menaces lorsque des données transitent entre l’utilisateur et des applications SaaS telles que Salesforce et Microsoft 365. Le SSPM audite en permanence les applications SaaS afin de détecter les erreurs de configuration, les problèmes de conformité et les autorisations excessives. Ensemble, CASB et SSPM contrôlent le comportement des utilisateurs et les configurations des applications afin d’offrir aux équipes de sécurité une visibilité et un contrôle complets sur leur surface d’attaque SaaS.
Oui. Le CASB n’est plus une simple solution autonome, elle est désormais un composant essentiel des déploiements SSE ou SASE. L’intégration du CASB à une plateforme plus large qui partage le même contexte d’identité, de politiques et de menaces renforce sa capacité à protéger les données sensibles des applications cloud.