/ Qu’est-ce que la sécurité de l’IA ?
Qu’est-ce que la sécurité de l’IA ?
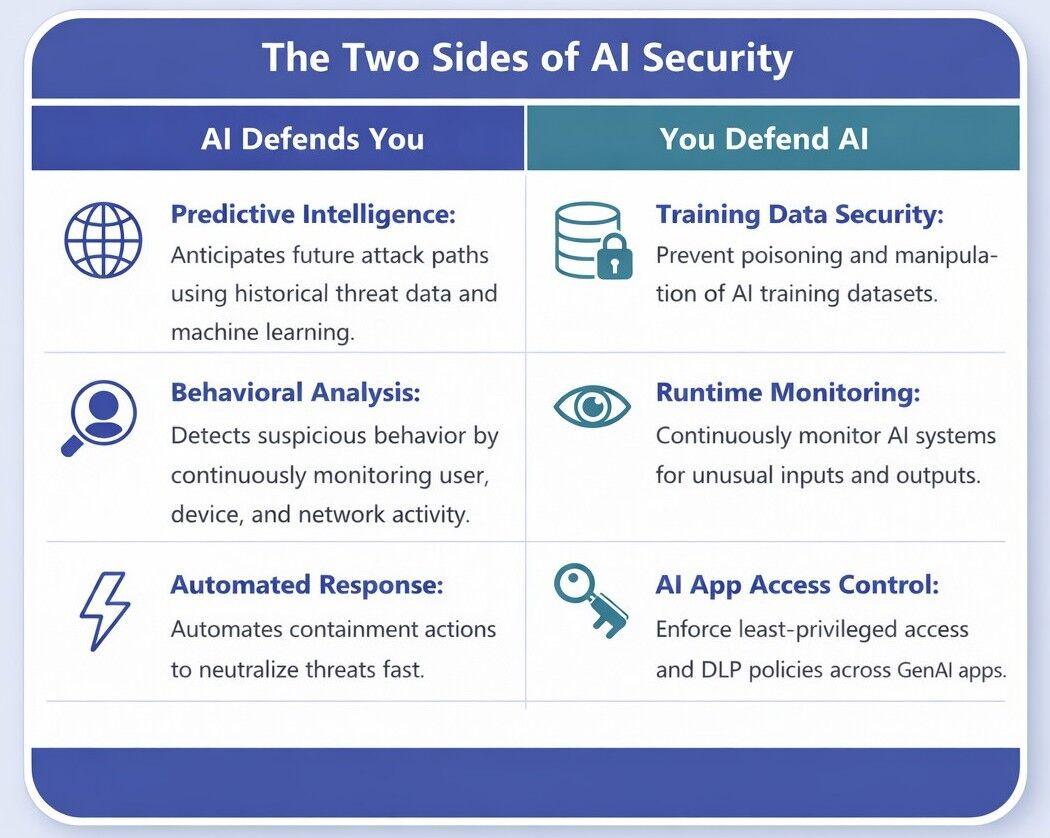
La sécurité de l’IA recouvre deux aspects : protéger vos systèmes d’IA contre les attaques et utiliser l’IA pour renforcer la sécurité de votre entreprise. Les systèmes d’IA générative sont vulnérables à des attaques spécifiques à l’IA, telles que l’injection d’input et l’empoisonnement de modèles. Parallèlement, l’IA renforce les mécanismes de cybersécurité traditionnels grâce à des fonctionnalités telles que l’analyse prédictive et l’analyse comportementale continue.
Vue d’ensemble
• Protéger les systèmes d’IA : la sécurité de l’IA protège les données, les modèles et l’infrastructure de l’IA. Elle réduit le risque de violation de données tout en préservant l’intégrité, la sécurité et la confiance.
• L’IA générative élargit la surface d’attaque : elle améliore la productivité, mais élargit également la surface d’attaque par le biais des prompts, des plugins et des API. L’IA fantôme, les fuites de données et une gouvernance insuffisante constituent autant de risques liés à la sécurité de l’IA.
• Sécuriser l’ensemble du cycle de vie de l’IA : les entreprises doivent protéger chaque étape de ce cycle à l’aide de plusieurs couches de sécurité, de l’entraînement des modèles à leur déploiement et à leur exécution.
• Appliquer des cadres de gouvernance : les cadres de gouvernance de l’IA, comme le NIST AI RMF, aident les entreprises à encadrer l’utilisation de l’IA générative, à prévenir les fuites de données et à assurer leur conformité.
Pourquoi la sécurité de l’IA est-elle essentielle pour les entreprises ?
Définition de la sécurité de l’IA
La sécurité de l’IA est une discipline de la cybersécurité qui poursuit deux objectifs fondamentaux : 1) protéger les systèmes d’intelligence artificielle (IA) et d’apprentissage automatique (AA) contre les attaques , et 2) exploiter l’IA pour renforcer la sécurité globale de l’entreprise.
- Elle protège les modèles d’IA, les données d’entraînement et l’infrastructure contre des menaces telles que les attaques par injection de prompt et l’empoisonnement des données.
- Elle s’appuie également sur des fonctionnalités fondées sur l’IA, comme l’analyse prédictive et l’analyse comportementale, pour améliorer la détection des menaces et la réponse aux incidents.
La sécurité de l’IA est essentielle, car les systèmes d’IA élargissent la surface d’attaque des entreprises. Selon le rapport 2026 de ThreatLabz sur la sécurité de l’IA, l’activité des entreprises liée à l’IA et à l’apprentissage automatique a augmenté de 83,3 % en 2025 par rapport à l’année précédente. Sur la même période, les volumes de données transférées ont progressé de 92,6 %.
Pourtant, de nombreuses entreprises ne disposent pas de la visibilité ni des mécanismes de contrôle nécessaires pour gérer les spécificités de la sécurité de l’IA. Lors d’analyses adversariales menées sur des systèmes d’IA d’entreprise, les experts en Red Teaming de Zscaler ont détecté une première défaillance critique en environ 16 minutes. Ils ont également découvert des scénarios dans lesquels un seul prompt suffisait à provoquer un incident grave (Rapport ThreatLabz 2026 sur la sécurité de l’IA).
« À cette échelle [d’adoption de l’IA en entreprise], celle-ci s’apparente moins à un ensemble d’outils distincts qu’à une infrastructure disponible en permanence, qui traite et transforme continuellement les données de l’entreprise.Les accès restent toutefois fortement encadrés. Les entreprises ont bloqué 39 % des transactions liées à l’IA/AA, signe que les risques d’exposition des données, les préoccupations en matière de confidentialité et le respect des politiques de sécurité restent des enjeux majeurs.
Lire le rapport Zscaler ThreatLabz 2026 sur la sécurité de l’IA |
Principales menaces pour la sécurité
Sans outils de sécurité de l’IA ni bonnes pratiques adaptées, les entreprises s’exposent à des risques importants liés à l’IA, notamment :
- IA fantôme et fuites de données : les employés adoptent de nouveaux outils d’IA générative pour gagner en productivité, or nombre d’entre eux ne sont pas approuvés ou n’ont pas fait l’objet d’une évaluation de sécurité. Leur utilisation peut entraîner des violations des exigences de conformité ou la fuite de données sensibles, comme du code propriétaire.
- Injection de prompt : des acteurs malveillants peuvent dissimuler des instructions malveillantes dans des contenus que consultent des agents d’IA. Ces instructions peuvent leur permettre de prendre pied dans le système d’information de l’entreprise, puis d’exploiter cet accès dans le cadre d’une cyberattaque de plus grande ampleur.
- Intégrations non sécurisées et API tierces : de nombreux outils d’IA utilisent des intégrations et des plugins, or ces points de connexion sont souvent mal sécurisés, ce qui élargit la surface d’attaque.
Comment l’IA renforce la cybersécurité traditionnelle
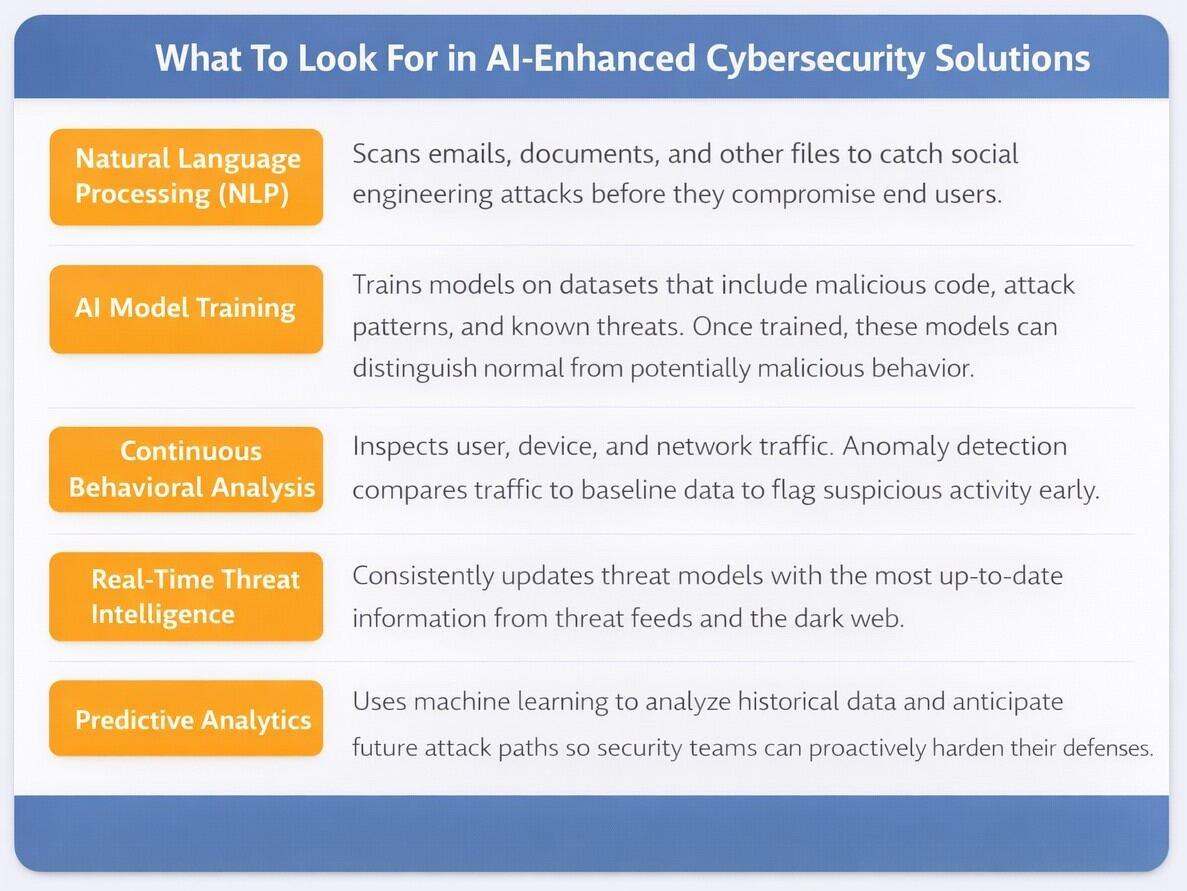
L’IA permet aux outils de cybersécurité traditionnels d’accélérer les processus de sécurité existants et d’exploiter la reconnaissance de formes pour détecter rapidement les attaques et y répondre. L’IA permet de remédier aux difficultés auxquelles se heurte traditionnellement la cybersécurité, notamment la lassitude liée au trop grand nombre d’alertes, la nécessité d’analyser manuellement les alertes et le manque de visibilité sur les nouvelles formes de cyberattaques.
Rapport Zscaler ThreatLabz 2026 sur la sécurité de l’IA
Les dernières tendances d’adoption de l’IA en entreprise, les risques associés et les stratégies de sécurité.
Comment la sécurité de l’IA protège les systèmes d’IA des entreprises
Les entreprises protègent leurs systèmes d’IA en appliquant des mécanismes de sécurité à chaque étape du cycle de vie de l’IA.
Étape 1 : Sécuriser les données d’entraînement de l’IA. Les données d’entraînement constituent la base d’un modèle d’IA performant. Sans données exhaustives et sécurisées, un modèle sera au mieux inefficace et, au pire, une source de risques pour la sécurité.
Avant leur déploiement, les entreprises vérifient la sécurité des données d’entraînement en traçant leur provenance et leurs déplacements.
Étape 2 : Protéger les modèles d’IA déployés. À ce stade du cycle de vie de l’IA, les équipes de sécurité s’attachent à renforcer la résistance des systèmes aux attaques par requêtes.
Quelques mesures de sécurité applicables aux systèmes d’IA déployés :
- Imposer aux chatbots qui accèdent à des jeux de données sensibles par API, notamment aux informations personnelles identifiables des clients, des contrôles d’accès basés sur le principe du moindre privilège.
- Filtrer les réponses des modèles pour les empêcher de communiquer des informations sensibles aux utilisateurs.
Étape 3 : Déployer des protections à l’exécution contre les menaces liées aux prompts. Dans le cas de l’IA générative, la phase d’exécution correspond au traitement d’une requête par le modèle. Tout prompt soumis à un modèle d’IA générative peut présenter un risque. Les entreprises y font face en :
- Définissant des garde-fous qui empêchent le modèle de traiter des contenus externes. Ces contenus peuvent dissimuler des prompts malveillants que le modèle interprète comme s’ils provenaient d’un utilisateur authentifié.
- Activant le filtrage sémantique des prompts. Ce type de filtrage analyse l’intention derrière les requêtes et empêche les hackers de soumettre des prompts malveillants.
Étape 4 : Surveiller en continu les modèles d’IA et leur sécurité. Les entreprises utilisentAI-SPMpour détecter et gérer les dérives du comportement des modèles d’IA.
Qu’est-ce que la sécurité par IA agentique ?
La sécurité de l’IA agentique est un processus qui protège les agents d’IA autonomes contre des attaques telles que l’injection de prompts et l’exfiltration de données. Les agents d’IA sont des systèmes capables de planifier et d’exécuter de manière autonome des tâches en plusieurs étapes sans intervention humaine.
Les agents d’IA ont généralement accès à des informations sensibles telles que les identifiants des utilisateurs et les bases de données internes. Puisqu’ils interagissent avec d’autres agents, des sites web externes et des données externes, ils sont particulièrement vulnérables aux compromissions.
Les risques liés à l’IA agentique
Parce qu’elle enchaîne plusieurs décisions pour atteindre l’objectif fixé par l’utilisateur, l’IA agentique introduit des risques tels que :
- Élévation de privilèges : les agents d’IA disposent de droits d’accès à des ressources qui dépassent ceux strictement nécessaires à l’exécution des tâches qui leur sont confiées.
- Empoisonnement de la mémoire : des hackers corrompent la mémoire persistante d’un agent en y introduisant des instructions malveillantes. Un utilisateur légitime peut exécuter ces instructions sans le savoir lorsqu’il interagit avec l’agent.
- Détournement des objectifs : des acteurs malveillants détournent les instructions de l’utilisateur et incitent l’agent à exfiltrer des données sensibles.
Bonnes pratiques pour sécuriser l’IA agentique
- Recenser vos ressources d’IA : inventoriez les agents, les modèles, les prompts, les outils, les sources de données et les flux de données.
- Définir précisément les droits d’accès : appliquez le contrôle d’accès basé sur les rôles (RBAC) selon le principe du moindre privilège, une authentification forte, des identifiants à portée limitée et à courte durée de validité, des permissions d’accès aux outils strictement encadrées et une journalisation des opérations.
- Effectuer régulièrement des tests de Red Teaming automatisés : lancez des tests récurrents pour détecter les tentatives de jailbreak, les injections de prompt, les fuites de données et les actions dangereuses effectuées par les outils.
- Imposer des garde-fous stricts : utilisez des listes d’autorisation pour les outils, des mécanismes de validation, le sandboxing, des restrictions sur les flux de données sortants, le masquage des informations personnelles identifiables, des filtres de conformité aux politiques et des validations pour les actions à haut risque. Appliquez des contrôles d’intégrité des données et de gouvernance pour prévenir les attaques par empoisonnement des données.
Appliquer le principe du Zero Trust à l’IA agentique constitue également une bonne pratique. Associé à une surveillance en temps réel, ce principe aide les entreprises sécuriser leurs systèmes d’IA face aux voies d’attaque courantes.
Quels sont les principaux risques liés à la sécurité de l’IA ?
Les risques liés à la sécurité de l’IA se répartissent en trois catégories :
- les risques qui pèsent sur les systèmes d’IA des entreprises, notamment les pipelines d’entraînement et les agents ;
- les risques liés aux cyberattaques orchestrées par l’IA ; et
- les risques réglementaires.
1) Risques qui pèsent sur les systèmes d’IA des entreprises
Les systèmes d’IA des entreprises accèdent à des informations et à des processus métier sensibles, ce qui en fait des cibles de choix pour les acteurs malveillants. Les risques liés aux systèmes d’IA d’entreprise comprennent notamment :
- L’injection de prompt : les hackers manipulent les entrées des systèmes d’IA et les agents pour exfiltrer des données.
- L’empoisonnement des données d’entraînement : les entreprises affinent leurs modèles d’IA à partir de données internes, comme des contrats clients, des transcriptions d’appels aux centres de contact et des dossiers RH. Des cybercriminels peuvent empoisonner ces modèles en y introduisant des données malveillantes ou créer des portes dérobées dans les systèmes d’IA.
- Les attaques contre la chaîne d’approvisionnement de l’IA : des acteurs malveillants insèrent des logiciels malveillants et des portes dérobées dans les référentiels publics utilisés par les entreprises pour leurs modèles d’IA pré-entraînés.
2) Risques liés aux cyberattaques orchestrées par l’IA
L’IA amplifie les attaques. Les recherches de ThreatLabzmontrent que les acteurs malveillants utilisent l’IA pour accélérer la mise en œuvre de leurs tactiques, techniques et procédures (TTP) habituelles.
Les cybercriminels exploitent l’IA de diverses façons, notamment :
- Phishing et ingénierie sociale renforcés par l’IA : les acteurs malveillants utilisent des outils de création de sites web fondés sur l’IA pour concevoir des sites, des applications et des leurres de phishing très réalistes. ThreatLabz a analysé plus de 400 000 sites générés par l’IA et a constaté que 9 % d’entre eux étaient probablement utilisés à des fins d’ingénierie sociale.
- Exploitation accélérée des vulnérabilités : les cybercriminels utilisent des outils d’analyse fondés sur l’IA pour rapidement repérer et exploiter les vulnérabilités qui n’ont pas été corrigées.
- IA fantôme : les entreprises ignorent souvent quels outils d’IA générale leurs employés utilisent. Les équipes de sécurité ne peuvent pas appliquer de mesures de contrôle à des applications qu’elles ne voient pas.
3) Risques réglementaires et de conformité
Pour que l’utilisation de l’IA en entreprise soit conforme à la réglementation et respecte les principes éthiques, les entreprises doivent appliquer des garde-fous de sécurité cohérents à l’ensemble de leurs systèmes d’IA. Sans ces garde-fous, elles s’exposent à divers risques, notamment :
- Atteintes à la confidentialité des données : des cadres réglementaires comme le RGPD et le California Consumer Privacy Act définissent les règles de gestion des données sensibles par les systèmes d’IA. Les entreprises qui n’imposent pas de règles de gouvernance des données d’IA risquent d’enfreindre ces textes et de se voir infliger de lourdes amendes.
- Manque de transparence : de nombreux systèmes d’IA prennent des décisions sans expliquer clairement les critères ni les processus sur lesquels elles reposent. Ils risquent ainsi de produire des décisions biaisées et d’éroder la confiance.
- Atteintes à la propriété intellectuelle : les entreprises qui utilisent sans le savoir des données protégées par le droit d’auteur pour entraîner leurs modèles d’IA s’exposent à des poursuites pour contrefaçon.
Les entreprises peuvent gérer les risques réglementaires et de non-conformité liés à l’IA en s’appuyant sur des cadres comme le NIST AI RMF, qui aide les équipes de sécurité à identifier, évaluer et gérer les risques à chaque étape du cycle de vie de l’IA.
Sécurité de l’IA vs. Cybersécurité traditionnelle vs sécurité du cloud
La sécurité de l’IA, la cybersécurité traditionnelle et la sécurité du cloud visent toutes à empêcher les accès non autorisés, mais leur champ d’application diffère. La sécurité de l’IA protège les modèles, les prompts et les données d’entraînement contre des menaces telles que l’injection de prompt. La cybersécurité traditionnelle et la sécurité du cloud visent davantage à protéger les réseaux, les identités et les configurations.
Qu’est-ce qu’un cadre de sécurité de l’IA ?
Un cadre de sécurité de l’IA harmonise les pratiques des équipes, les processus et les technologies afin que l’entreprise puisse gérer les risques de manière cohérente, quels que soient les services et les fournisseurs concernés. Il fournit une méthode structurée pour mettre en pratique la gouvernance et la sécurité de l’IA.
Sans cadre défini, la sécurité de l’IA est souvent gérée au cas par cas. Les différentes équipes de l’entreprise évaluent les risques selon leurs propres critères, les responsabilités restent floues et des lacunes apparaissent dans la gouvernance. Un cadre formel définit les responsabilités, fixe des objectifs communs et normalise les processus d’identification et de traitement des risques liés à l’IA.
NIST AI RMF
En 2023, le NIST a publié le AI Risk Management Framework (AI RMF 1.0). Selon le NIST, ce cadre aide les entreprises à identifier, mesurer et traiter les risques à chaque étape du cycle de vie de l’IA.
Le NIST AI RMF s’articule autour de quatre fonctions :
- Gouverner : définir les politiques de l’entreprise et les responsabilités en matière de risques liés à l’IA. Préciser la culture du risque de l’entreprise et fixer son niveau de tolérance au risque.
- Cartographier : documenter les usages prévus des systèmes d’IA de l’entreprise, leurs utilisateurs et leurs impacts potentiels.
- Mesurer : évaluer la fiabilité des systèmes d’IA à l’aide de critères de précision, de robustesse, de sécurité et d’équité des résultats.
- Gérer : hiérarchiser les menaces et atténuer les risques. Déployer des plans de réponse aux incidents et de rétablissement.
Ce cadre prévoit des mises à jour régulières où les entreprises reprennent les étapes de cartographie, de mesure et de gestion des risques, chaque fis que de nouveaux systèmes d’IA sont intégrés ou que des systèmes existants évoluent. La fonction de gouvernance est, quant à elle, actualisée en continu pour tenir compte des nouvelles menaces.
Bonnes pratiques pour sécuriser l’IA en entreprise
Les mesures de sécurité de l’IA en entreprise doivent être suffisamment pratiques pour s’appliquer au quotidien et suffisamment rigoureuses pour réduire sensiblement les risques liés à l’IA.
- Dressez la liste de tous les outils d’IA générative et des applications SaaS intégrant des fonctionnalités d’IA utilisés dans l’environnement de votre entreprise. Mettez régulièrement cette liste à jour pour éviter que l’IA fantôme ne se développe.
- Élaborez un plan pour traiter les risques recensés dans le Top 10 de l’OWASP pour les applications basées sur les grands modèles de langage (LLM).
- Appuyez-vous sur le cadre MITRE ATLAS pour identifier les tactiques, techniques et procédures (TTP) courantes des hackers et actualiser votre modèle de menace.
- Empêchez vos applications SaaS d’activer automatiquement les fonctionnalités reposant sur l’IA. Votre équipe de sécurité pourra ainsi vérifier que ces fonctionnalités sont conformes à la politique de sécurité de votre entreprise.
- Appliquez le principe du moindre privilège à tous les utilisateurs et systèmes susceptibles d’interagir avec un modèle d’IA.
- Activez l’inspection inline de l’ensemble du trafic lié à l’IA et l’AA.
- Avant d’adopter un modèle d’IA, évaluez sa provenance et les dépendances de sa chaîne d’approvisionnement.
- Détectez les vulnérabilités de manière proactive au moyen de tests adversariaux et d’exercices de Red Teaming.
- Adoptez un cadre de gestion des risques liés à l’IA, comme le NIST AI RMF.
- Actualisez régulièrement la gouvernance de l’IA pour tenir compte des nouveaux risques et de l’évolution des exigences de conformité.
Comment Zscaler sécurise l’IA en entreprise
Zscaler étend les principes du Zero Trust à la sécurité de l’IA. Zscaler permet aux entreprises de détecter l’IA fantôme et d’encadrer les accès à l’IA.
La plateforme protège les données sensibles là où elles risquent le plus de fuiter : dans les prompts, les réponses générées et les workflows faisant intervenir l’IA.
Zscaler aide également les entreprises à appliquer leurs règles de gouvernance de l’IA et à respecter les exigences de conformité. La plateforme établit des correspondances entre les risques et l’évolution des cadres et des politiques, afin que les équipes puissent prioriser les mesures correctives et se préparer aux audits.
Pour en savoir plus sur la façon dont Zscaler peut sécuriser votre IA, consultez la fiche produit.
Solliciter une démo
Découvrez comment Zscaler vous aide à sécuriser l’adoption de l’IA sans sacrifier la rapidité, la facilité d’utilisation ni la conformité.
Contenu connexe
FAQ
La sécurité des modèles d’IA consiste à protéger leur processus d’entraînement, leurs artefacts et leur comportement à l’exécution contre toute compromission. Elle comprend le contrôle des accès aux jeux de données et aux checkpoints, le renforcement de la sécurité des infrastructures d’entraînement et d’hébergement, la validation des données et du code, la gestion des versions et la signature des livrables, ainsi que la surveillance des attaques par empoisonnement, des vols, des jailbreaks et des requêtes anormales.
Une attaque par injection de prompt consiste à soumettre à un système d’IA des instructions spécialement conçues pour l’amener à ignorer les consignes qu’il doit suivre ou à divulguer des informations auxquelles l’accès est restreint. Cette attaque exploite souvent des contenus provenant de documents, de pages web ou de résultats produits par des outils, que le modèle considère comme faisant autorité. Pour limiter ces attaques, il convient de distinguer clairement les données des instructions, de restreindre les actions que les outils peuvent effectuer et de filtrer ou de valider les entrées.
Les systèmes d’IA peuvent divulguer des données sensibles lorsque des informations confidentielles leur sont soumises, sont conservées dans des historiques de conversation ou des données de télémétrie, intégrées aux données d’entraînement ou reproduites dans leurs réponses. Ces fuites peuvent survenir accidentellement ou être provoquées par des prompts malveillants et des techniques d’inférence. Entre autres mesures de protection citons la minimisation des données, des politiques d’accès strictes, le masquage des informations sensibles et la DLP, des limites de conservation des données et la surveillance des interactions.
La gouvernance de l’IA en entreprise définit les règles, les responsabilités et les procédures de contrôle qui encadrent le choix, le développement, le déploiement et la surveillance des systèmes d’IA. Elle couvre les usages autorisés, le traitement des données, les risques liés aux modèles et aux fournisseurs, les exigences en matière de documentation et de tests, la traçabilité des opérations, ainsi que la responsabilité des décisions prises et des résultats obtenus. La gouvernance permet d’harmoniser les décisions à mesure que l’utilisation de l’IA se généralise dans l’entreprise.
Le principe Zero Trust appliqué à l’IA repose sur la règle « ne jamais faire confiance, toujours vérifier », qu’il s’agisse de l’accès aux modèles, des connexions aux données ou de l’exécution des outils. Chaque requête est authentifiée, autorisée et évaluée en fonction de son contexte, notamment du rôle de l’utilisateur, du niveau de sécurité de son appareil et de la sensibilité des données. Des droits d’accès limités au strict nécessaire et une surveillance continue réduisent l’ampleur des dommages en cas de compromission d’un compte ou d’un flux de travail.
Un agent d’IA est un système logiciel autonome capable de percevoir son environnement, de prendre des décisions et d’enchaîner plusieurs actions pour atteindre un objectif, avec une intervention humaine minimale, voire inexistante. Les assistants de programmation, les agents de recherche et les robots d’automatisation des flux de travail en sont quelques exemples.
La sécurité de l’IA protège vos systèmes contre les attaques, notamment l’injection de prompt, l’empoisonnement des données, le vol de modèles et les accès non autorisés. La sécurité de l’IA garantit que l’IA produit des résultats éthiques, impartiaux et sans danger, même lorsqu’elle fonctionne comme prévu. La sécurité empêche les hackers d’agir. La sûreté empêche l’IA de causer des dommages.
L’IA renforce les solutions de sécurité du cloud grâce à des capacités d’automatisation et de reconnaissance de formes. L’IA permet aux solutions de sécurité du cloud d’interpréter le contexte des alertes, de les hiérarchiser et de fournir aux analystes les éléments nécessaires à leur analyse. L’apprentissage automatique permet d’établir un profil comportemental de référence où les solutions de sécurité du cloud définissent les comportements habituels des utilisateurs et des appareils, puis signalent tout écart par rapport à ce profil.
L’IA permet aux solutions de détection des menaces d’apprendre à reconnaître de nouveaux types d’attaques et d’adapter automatiquement les défenses, sans intervention manuelle. L’apprentissage automatique appliqué à la détection des menaces analyse de grandes quantités de données pour repérer des schémas récurrents et des comportements suspects qui s’écartent du profil de référence. Avec l’apprentissage profond, les systèmes de détection des menaces peuvent analyser des exemples de malware et reconnaître les mêmes schémas dans l’environnement de l’entreprise.
Oui. L’IA renforce la cybersécurité en actualisant automatiquement les politiques de sécurité, en enrichissant les alertes avec des informations contextuelles et en générant des rapports prêts à être présentés lors des audits de conformité. L’IA aide les équipes de cybersécurité à anticiper les nouvelles menaces. Elle repère des schémas récurrents et apprend à partir d’exemples d’attaques pour prévoir les TTP des attaquants. L’intégration de l’IA à la cybersécurité accélère les tâches de sécurité manuelles et permet aux équipes de réagir plus rapidement aux menaces.
La sécurité des données liées à l’IA regroupe les solutions de cybersécurité qui protègent les ressources utilisées par les systèmes d’IA, notamment les données d’entraînement des modèles, les API des LLM, les prompts et les applications d’IA générative. Elle contribue à prévenir des menaces telles que l’injection de prompt, l’empoisonnement des modèles et les fuites de données. Les solutions de sécurité des données liées à l’IA offrent les fonctions de contrôle des accès, de classification des données, de gouvernance et de surveillance en cours d’exécution nécessaires à la protection des données d’IA de l’entreprise.
L’IA est importante dans le cloud parce qu’elle va au-delà des approches de sécurité traditionnelles fondées sur des règles prédéfinies. Les solutions de cybersécurité basées sur l’IA détectent les activités suspectes et peuvent bloquer les menaces en temps réel, notamment grâce à l’établissement de profils comportementaux de référence et à l’analyse prédictive. Dans le cloud, l’IA surveille également les environnements en continu, applique des correctifs aux vulnérabilités et optimise les dépenses liées au cloud.