16 minutes. C’est le temps qu’il faut pour compromettre un système d’IA d’entreprise non protégé.
Toutes les équipes de votre entreprise cherchent à adopter rapidement l’IA. Chacune de ces décisions vous revient, avec son lot de risques.
Bloquer l’IA est une décision qui peut nuire à votre carrière. L’autoriser sans discernement vous expose à des failles de sécurité lourdes de conséquences.
Il existe une troisième voie : adopter l’IA, en toute sécurité.

Cessez de bloquer, commencez à donner les moyens d’agir. Le « oui » est la règle, le Zero Trust est la voie à suivre.
La sécurité de l’IA est un enjeu d’intelligence.
750+ Mrd
Transactions traitées chaque jour par le Zscaler Zero Trust Exchange, le plus grand cloud de sécurité inline au monde.
1 000 milliards
1 000 milliards de transactions IA transitent chaque année par Zscaler. Chacune d’elles rend la suivante plus sûre.
160+
Data centers supporting 185 countries to secure AI at unmatched speed and scale
Vous avez adopté l’IA. Nous sécurisons l’IA, partout.
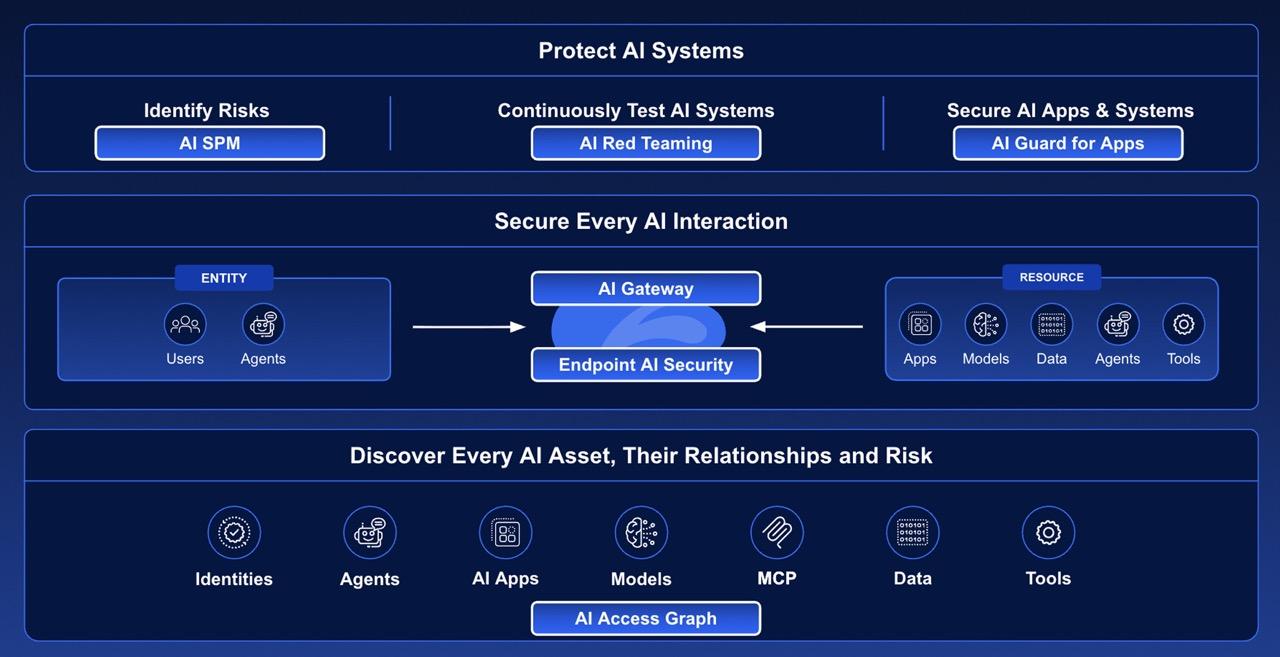
La sécurité doit protéger chaque interaction avec l’IA et chaque système d’IA pour assurer la continuité de vos activités.
Security for AI
La seule solution conçue pour offrir une visibilité complète sur chaque outil, agent et modèle, en assurer la gouvernance et les sécuriser.
Les solutions ponctuelles créent des failles. Le seul moyen de sécuriser complètement l’IA est de contrôler chaque connexion. Seule une architecture Zero Trust le permet. Chez Zscaler, la sécurité de l’IA ne se greffe pas sur les solutions existantes. La sécurité est toujours intégrée.
Security for AI
Une solution unifiée pour sécuriser l’IA.
Passerelle IA
Adoptez les agents sans ralentir. En gardant le contrôle.Chaque agent enregistré. Chaque action autorisée. Sécurisez vos agents à grande échelle.
AI Guard pour les applications et les utilisateurs
Donnez à chacun accès à l’IA et dites oui aux applications d’IA. Selon vos règles. Accès défini en fonction de l’utilisateur, de l’application et du niveau de risque. Autorisez, isolez ou bloquez. Sans impacter la productivité.
Sécurité de l’IA sur les endpoints
Bloquez les risques liés à l’IA dès qu’ils apparaissent sur les appareils.Navigateurs. Extensions. Modèles locaux. Assistants de programmation. Une seule politique. De l’endpoint au cloud.
AI Red Teaming
Prouvez que votre IA est sûre. Avant que les attaquants ne le fassent. Des milliers d’attaques simulées, exécutées en continu. Les failles sont identifiées puis corrigées. Des preuves à présenter à votre conseil d’administration.
AI Access Graph
Sachez tout ce à quoi l’IA peut accéder. Chaque identité, application et agent est mis en relation avec les données auxquelles il peut accéder.
Gestion de la posture de sécurité de l’IA
Connaissez votre posture de sécurité vis-à-vis de l’IA. Évaluez les systèmes d’IA que vous développez et exploitez. Chaque modèle, pipeline, identité et autorisation qui leur sont associés.
Quels systèmes d’IA votre entreprise utilise-t-elle en ce moment ?
Vous avez besoin de réponses.
Vous pouvez désormais répondre. Toutes vos applications, tous vos modèles et tous vos agents dans un inventaire actualisé en temps réel. Y compris ceux dont personne ne vous a parlé.
Une réponse étayée, présentable au conseil d’administration, à la question « Quels systèmes d’IA utilisons-nous ? ».
Identifier l’IA fantôme avant qu’elle ne deviennent un problème, plutôt qu’après coup
Un inventaire unique de toutes les IA, classées par niveau de risque, pour structurer l’ensemble de votre programme de gouvernance de l’IA.
Présentation de Zscaler Security for IA
FAQ
Une requête et sa réponse entre un utilisateur, une application ou un agent et un modèle d’IA.
Tout échange impliquant l’IA, qu’il s’agisse d’un prompt, d’une fonctionnalité d’IA intégrée à une application ou d’une action menée par un agent.
Les politiques et les contrôles qui déterminent quels outils d’IA sont approuvés, les données auxquelles ils peuvent accéder et ce que les agents sont autorisés à faire.
La couche qui définit la politique d’IA une fois pour toutes et l’applique dans tous les environnements qui font appel à l’IA.
Des contrôles en temps réel des prompts et des réponses de l’IA qui préviennent les fuites de données et la diffusion de contenus dangereux.
Appliquer les principes du Zero Trust — ne jamais faire confiance, toujours vérifier — à chaque utilisateur, agent et interaction avec l’IA.
Une protection des données qui inspecte en temps réel les prompts et les réponses de l’IA, quel que soit le contexte d’interaction.