
Renforcez la sécurité des applications privées pour stopper les menaces critiques
Assurez une sécurité robuste contre les menaces basées sur le Web et l’identité.
Analysez la sécurité organisationnelle, réduire les risques et minimiser les perturbations opérationnelles
Les failles de sécurité de vos applications web privées et de vos API vous exposent aux ransomwares et autres malwares. Prévenez les compromissions avec une protection inline contre les menaces basées sur le web et l’identité.

Réduire les menaces basées sur le Web et prévenir les attaques zero-day grâce à l’inspection inline

Identifier et détecter les attaques via Active Directory (AD)

Détecter et signaler toute activité suspecte basée sur le navigateur
Problème
Les applications privées sont vulnérables aux attaques Web, API et AD
Les erreurs de configuration, les conceptions non sécurisées et les composants non corrigés augmentent considérablement les risques pour l’entreprise. Les entreprises doivent atténuer ces risques, en particulier ceux liés aux applications Web et aux API, comme le souligne le Top 10 de l’OWASP, avant qu’ils ne se concrétisent en violations.
Parallèlement, les vulnérabilités des services réseau de base tels que Kerberos, LDAP et SMB exigent une surveillance avancée, un chiffrement renforcé et des contrôles d’accès stricts. Pour se protéger des CVE critiques et des attaques zero-day, les entreprises doivent privilégier la détection des menaces en temps réel et les stratégies de sécurité proactives.
Vue d’ensemble de la solution
Zscaler AppProtection, une composante intégrale de Zscaler Private Access™ (ZPA), protège contre les menaces basées sur le Web et sur l’identité grâce à une inspection complète inline du trafic des applications (couche 7). Cette solution avancée renforce les mesures de sécurité, améliore la détection des menaces et s’aligne sur le cadre MITRE ATT&CK.


Bloquer le trafic malveillant
Identifiez et bloquez le trafic visant à exploiter les vulnérabilités ou à modifier la logique de l’application.

Prévention contre les CVE
Prévenez les dernières CVE grâce aux signatures opportunes et aux correctifs virtuels de Zscaler ThreatLabz.

Unifier les solutions ponctuelles
Regroupez plusieurs solutions en une seule, et réduisez ainsi les risques d’erreurs de configuration et d’incompatibilité.

Alignement sur MITRE ATT&CK
Évaluez votre posture de sécurité et les cyber-risques en fonction des comportements connus des hackers.
Avantages
Améliorer la posture de sécurité grâce à la simplicité

Bénéficier d’une protection multicouche
Minimisez la surface d’attaque et inspectez chaque requête Web afin de bloquer les utilisateurs malveillants.

Réduire les risques
Bloquez les menaces Web et les CVE grâce à des signatures opportunes et à des correctifs virtuels.

Simplifier la conformité
Alignez-vous sur MITRE ATT&CK et bénéficiez de détails d’audit et d’une détection des menaces en temps réel.

Simplifier la politique
Éliminez les erreurs de configuration et unifiez la gestion via une console unique.
Détails de la solution
Réduire les menaces grâce à l’inspection inline du trafic
Analysez chaque transaction HTTP/S, Kerberos, LDAP et SMB entre les utilisateurs et les applications privées, et bénéficiez ainsi d’une visibilité sur le trafic des applications (couche 7) et d’un blocage des activités malveillantes, chose impossible avec les contrôles de sécurité réseau traditionnels au niveau de la couche 4.

Détecter et répondre aux derniers CVE grâce aux correctifs virtuels
Protégez-vous contre les dernières menaces zero-day à l’aide des signatures prédéfinies par l’équipe de recherche en sécurité Zscaler ThreatLabz.

Détecte et signale toute activité suspecte basée sur le navigateur
Identifiez les utilisateurs à haut risque en examinant les empreintes uniques générées par l’activité du navigateur et en signalant les utilisateurs affichant des schémas d’accès anormaux.

Intégré pour un déploiement aisé
Déployez et adaptez facilement votre solution grâce à une gestion centralisée à partir de la console ZPA, sans avoir à installer de nouveaux composants dans votre environnement.

Cas d’utilisation
Fournir un accès sécurisé aux utilisateurs, où qu’ils se trouvent

Assurez une sécurité robuste pour les applications privées avec une approche globale, y compris la protection Top 10 OWASP et le signalement des activités suspectes basées sur le navigateur. Aligné sur le cadre MITRE ATT&CK, protégez-vous contre les menaces web tierces telles que le détournement de session de navigateur.

Comprenez le domaine et le chemin d’accès de tous les utilisateurs d’applications web et d’API. Surveillez les détails de connexion de chaque utilisateur qui accède à une application privée. Une visibilité détaillée sur chaque transaction utilisateur et sur chaque code de réponse peut aider à détecter les activités malveillantes.

Inspectez et surveillez tous les utilisateurs qui accèdent aux applications pour détecter les menaces Web, y compris le Top 10 de l’OWASP. Protégez-vous contre les attaques via Active Directory telles que kerberoasting, LDAP et l’énumération SMB tout en arrêtant les initiés malveillants. Cette protection est cruciale lors de l’intégration de réseaux et d’applications utilisant différents systèmes d’identification et d’authentification.
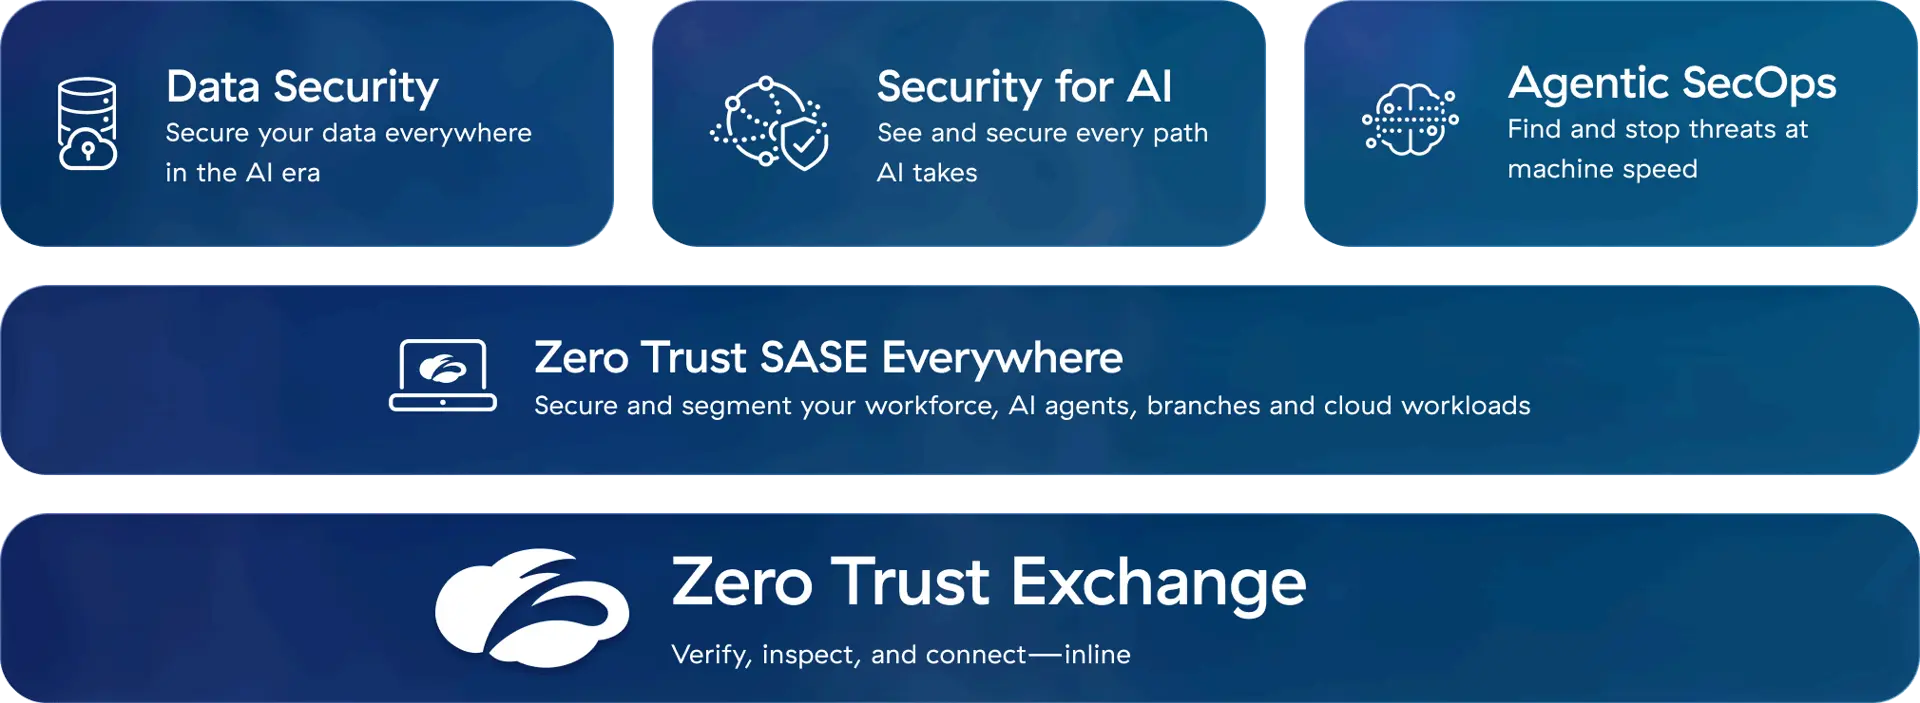
La plate-forme Zscaler
La plateforme de cybersécurité adaptée à l’ère de l’IA, bâtie sur le Zero Trust pour protéger les utilisateurs, les workloads, les sites distants et les appareils grâce au plus grand cloud de sécurité inline au monde.
FAQ
La sécurité des applications Web protège les applications logicielles basées sur un navigateur contre les problèmes de sécurité et les vulnérabilités qui pourraient compromettre les données, les fonctions ou la confidentialité des utilisateurs. Les solutions de sécurité des applications Web visent à prévenir les scripts intersites, les injections SQL, le déni de service (DoS) et bien plus encore en s’appuyant sur des pratiques telles que le codage sécurisé, l’authentification multifacteur, le chiffrement et les tests.
Le kerberoasting est une cyberattaque qui cible le protocole d’authentification Kerberos dans Windows. Les hackers exploitent les demandes d’assistance du service Kerberos pour obtenir des hachages de mot de passe, leur permettant ainsi d’accéder sans autorisation à des comptes de service privilégiés. Il peut s’agir d’un moyen très furtif d’élever les privilèges : faute de mesures de sécurité appropriées, n’importe quel utilisateur du domaine peut effectuer une attaque de kerberoasting sans déclencher d’alarmes.
Le cadre MITRE ATT&CK est une base de connaissances accessible à l’échelle mondiale relative aux tactiques, techniques et procédures (TTP) des acteurs malveillants. Les équipes de sécurité l’utilisent pour évaluer les vulnérabilités, améliorer leurs stratégies de détection et de réponse et mieux se protéger contre les cybermenaces en alignant leurs efforts sur les comportements connus des hackers.
Solliciter une démo
Demandez à nos spécialistes de vous montrer comment protéger vos applications privées contre les attaques basées sur le Web et sur l’identité.