Neutralisez les attaques de ransomware avec une architecture Zero Trust
Protégez votre entreprise et réduisez les risques grâce à une défense avancée et proactive.


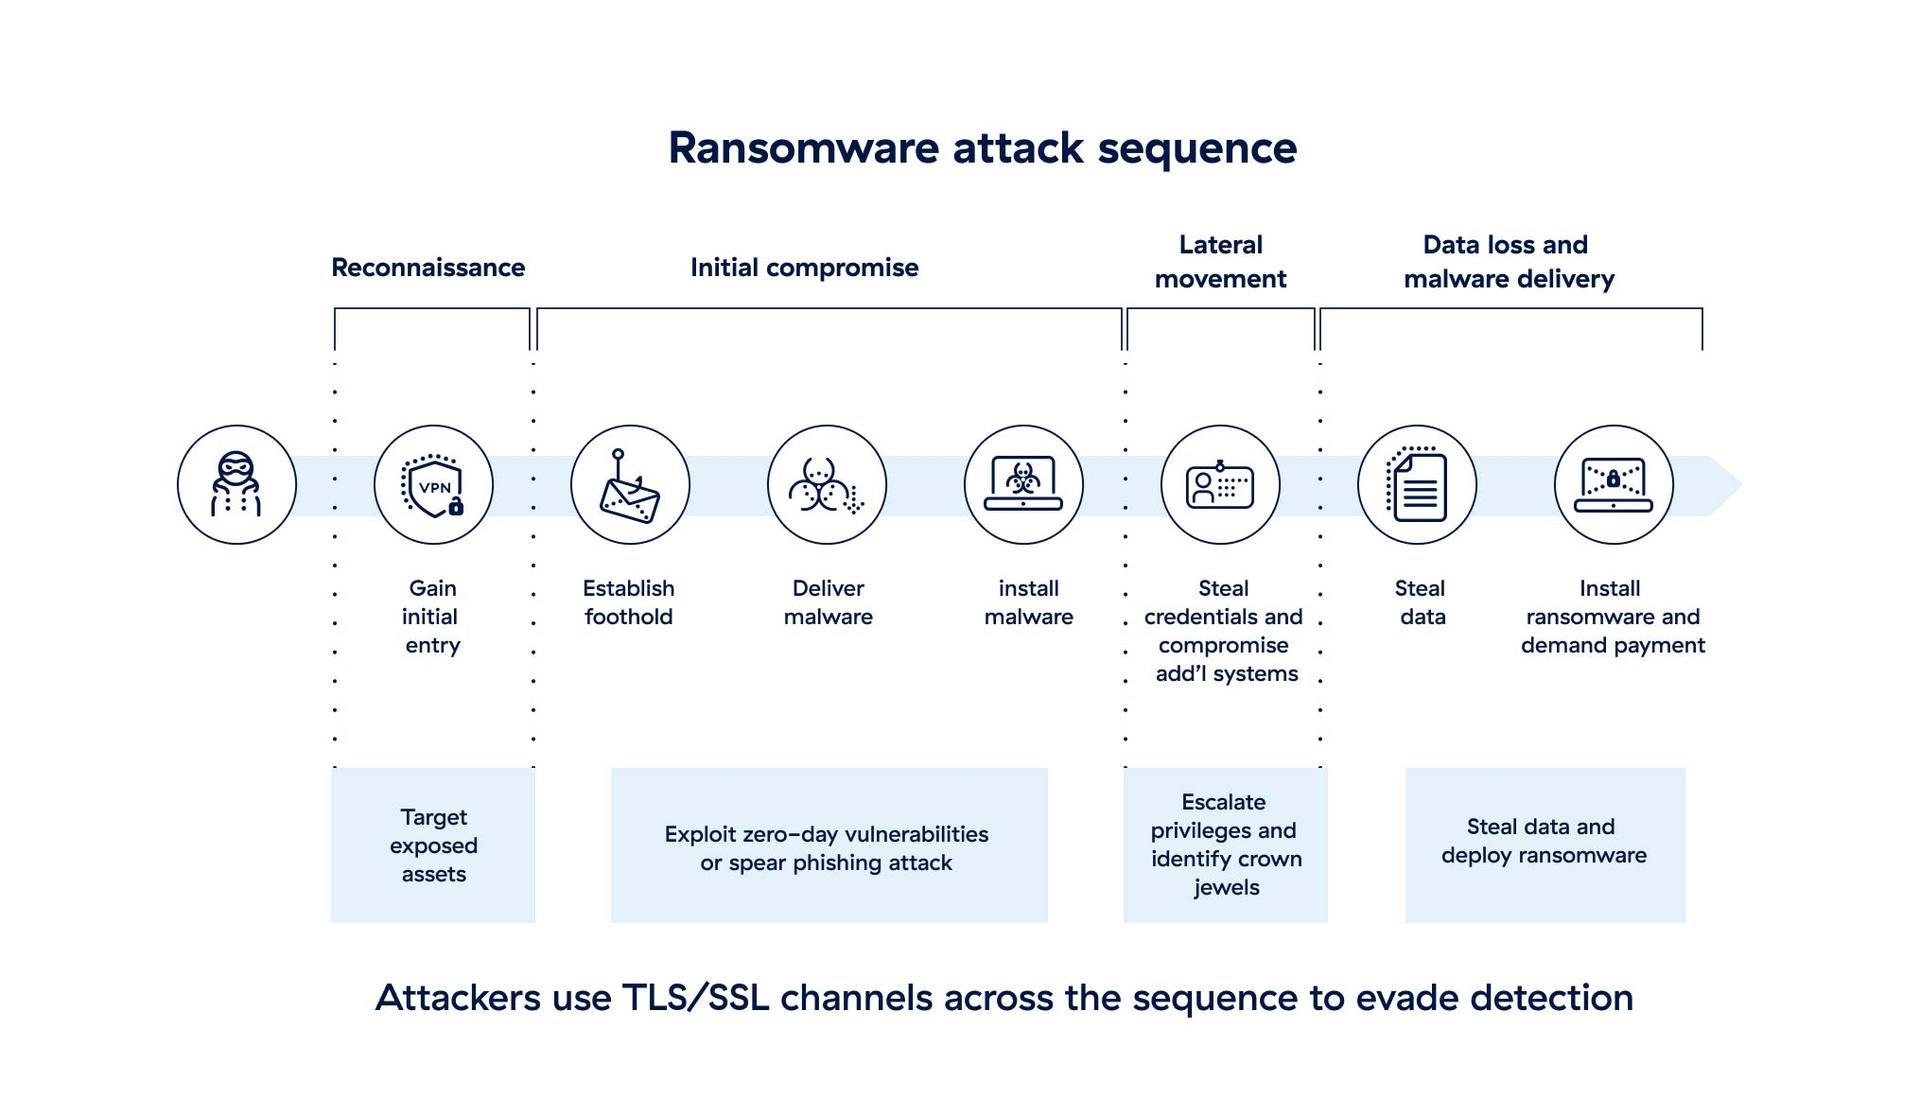
Déployer des défenses plus intelligentes à chaque étape de l’attaque
Pour protéger vos données et vos résultats, vous avez besoin d’une approche qui fait ce que les outils anti-malwares traditionnels et autres outils ne peuvent pas faire. Une architecture de sécurité Zero Trust complète et native du cloud vous permet de :

Éliminer la surface d’attaque
en garantissant que les utilisateurs, les réseaux et les applications ne sont jamais exposés sur Internet

Empêcher l’intrusion
y compris les menaces zero-day, avec une inspection complète du trafic TLS/SSL et des protections partagées instantanément

Arrêter les mouvements latéraux
en connectant les utilisateurs et les appareils authentifiés directement aux applications, jamais à votre réseau

Bloquez l’exfiltration de données
avec une sécurité de bout en bout pour les données en mouvement et au repos, et même les données chiffrées
Le problème
Les menaces de ransomware deviennent plus fréquentes, coûteuses et évasives
57,81 %
ThreatLabZ
75M USD
ThreatLabZ
87,2 %
ThreatLabZ
Les architectures de sécurité traditionnelles sont inefficaces
Les pare-feux de nouvelle génération, les VPN et les produits ponctuels comme les anti-malwares introduisent des angles morts, de la complexité et des coûts considérables. L’inspection du trafic chiffré à la recherche de menaces devient prohibitive, ce qui vous expose à des attaques.
Par ailleurs, les architectures de réseau en étoile traditionnelles laissent les portes grandes ouvertes aux hackers qui peuvent s’y déplacer latéralement. Une fois à l’intérieur du réseau, les hackers peuvent librement infecter d’autres systèmes et chercher des données sensibles à chiffrer et/ou à voler, afin d’alimenter leurs demandes de rançon.
Les attaques de ransomware ont bondi de 146 % sur un an
Le rapport ThreatLabz sur les ransomwares révèle ce qui est à l’origine de cette hausse, des principales familles aux tactiques en constante évolution, en passant par les attaques axées sur l’extorsion.
Vue d’ensemble de la solution
Protégez vos données tout au long du cycle de vie de l’attaque
Reprenez l’avantage à chaque occurrence avec une architecture Zero Trust éprouvée à l’échelle mondiale et fournie dans le cloud. Veillez à ce que vos utilisateurs et vos applications ne soient accessibles qu’aux utilisateurs ou appareils autorisés et arrêtez les attaques de ransomware avant même qu’elles ne se déclenchent. Les hackers ne peuvent voir votre réseau ni aucun de ses contenus, ils ne peuvent donc rien découvrir, exploiter ou infecter.

Éliminer la surface d’attaque
Dissimulez tous les points d’entrée aux yeux des hackers. L’architecture Zero Trust n’expose jamais les utilisateurs, les réseaux ni les applications sur Internet.

Empêcher la compromission initiale
Inspectez la totalité des connexions entrantes et sortantes. Les menaces sont bloquées avant qu’elles ne puissent causer des dégâts.

Arrêter les mouvements latéraux
Établissez des connexions 1:1 entre les utilisateurs, les workloads et les applications. Le réseau reste invisible aux yeux des hackers.

Bloquez l’exfiltration de données
Inspectez l’ensemble du trafic en temps réel et à l’échelle du cloud. Les données sensibles ne quittent jamais le réseau par le biais d’une connexion non fiable.

Détails de la solution
Empêcher l’intrusion

Inspectez la totalité du trafic chiffré en temps réel, et bénéficiez d’une visibilité qui permet d’assurer une protection avancée des données et un contrôle d’accès dynamique.
Détectez et bloquez en permanence les nouvelles menaces dès leur apparition grâce au sandboxing inline basé sur le cloud et piloté par l’IA/AA.
Protégez-vous des infections de type « patient zéro » et des menaces émergentes découvertes n’importe où dans le plus grand cloud de sécurité au monde.
Accordez un accès rapide et sécurisé à tous les utilisateurs sans les risques ni la piètre expérience utilisateur des VPN et VDI traditionnels.
Protégez vos utilisateurs et vos données contre les menaces véhiculées par le Web, où que vous soyez et sur n’importe quel appareil, y compris le BYOD.
Inspectez entièrement l’ensemble du trafic et du contenu avec une architecture proxy cloud inline, fournie depuis le cloud à une échelle infinie.
Protégez tous les utilisateurs, tous les sites et tous les clouds à l’aide d’un pare-feu cloud natif qui s’adapte aux besoins et aux risques liés aux environnements distribués.
Empêchez les connexions entre vos workloads et les serveurs de commande et contrôle des hackers, et empêchez ainsi les violations de données et les rappels.
Empêcher le déplacement latéral

Connectez en toute sécurité les utilisateurs, où qu’ils se trouvent, à des applications hébergées dans n’importe quel lieu, sans accès aux applications ni aux systèmes adjacents.
Sécurisez les communications des workloads cloud dans des environnements hybrides et multicloud tels que AWS et Azure.
Attirez, détectez et interceptez de manière proactive les hackers sophistiqués actifs grâce à une technologie de tromperie intégrée qui fait appel à des leurres et à de faux chemins d’utilisateur.
Bloquez l’exfiltration de données

Inspectez l’intégralité du trafic TLS/SSL chiffré de bout en bout par le biais d’une architecture de proxy basée sur le cloud.
Assurez une sécurité cohérente et unifiée des données en mouvement dans les applications SaaS et les clouds publics.
Sécurisez les données cloud au repos contre les erreurs de configuration hasardeuses, et les données des terminaux contre les comportements risqués des utilisateurs.
Témoignages de réussite de nos clients
Baker & Baker améliore la sécurité de son entreprise de près de 90 %
Hydro élève sa protection contre les ransomwares avec le Zero Trust
Mercury Financial améliore sa sécurité et son efficacité

FAQ
Le ransomware est un type de malware qui chiffre les fichiers et/ou vole les données, à la suite de quoi les hackers exigent le paiement d’une rançon. Les victimes ne peuvent généralement pas récupérer leurs données tant qu’elles n’ont pas payé la rançon, et elles peuvent même les perdre définitivement. Le paiement demandé pour une clé de déchiffrement peut aller de quelques centaines à plusieurs millions de dollars. En savoir plus.
Dans le cas d’une attaque de double extorsion, les hackers ne se contentent pas de chiffrer les données de la victime, ils les exfiltrent également. Cela leur donne plus de poids pour demander une rançon, par rapport aux attaques traditionnelles qui se limitent au chiffrement. En savoir plus.
Le déplacement latéral est la façon dont les acteurs malveillants peuvent accéder à d’autres ressources sur un réseau après la compromission initiale. À l’aide d’identifiants volés ou d’autres moyens d’escalade de privilèges, ils recherchent des données sensibles qu’ils pourront chiffrer ou voler. Les solutions de sécurité traditionnelles détectent très mal les déplacements latéraux, qu’elles considèrent comme du trafic réseau autorisé. En savoir plus.