/ ¿Qué es SASE (perímetro de servicio de acceso seguro)?
¿Qué es SASE (perímetro de servicio de acceso seguro)?
El perímetro de servicio de acceso seguro (SASE) es una arquitectura basada en la nube que integra SD-WAN con tecnologías de perímetro de servicio de seguridad (SSE), como SWG, CASB, ZTNA y FWaaS, en una única plataforma. SASE conecta de manera segura a usuarios, dispositivos y aplicaciones desde cualquier ubicación.
¿Por qué es importante SASE?
En 2019, Gartner® definió SASE para resolver un problema: cómo conectar de manera segura a usuarios distribuidos con sistemas, aplicaciones y servicios críticos para la empresa.
SASE responde a tendencias como la adopción de la nube, el uso de aplicaciones de SaaS y el trabajo remoto, mediante la convergencia de SD-WAN con tecnologías de perímetro de servicio de seguridad (SSE). Las empresas que implementan SASE se benefician de un rendimiento y una seguridad de red optimizados para sus operaciones distribuidas y centradas en la nube.
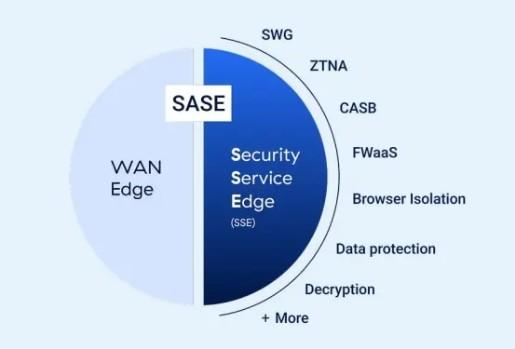
SASE aplica seguridad y controla el acceso lo más cerca posible de los usuarios. Aplica dinámicamente políticas de seguridad y ayuda a las organizaciones a implementar principios Zero Trust.
Componentes básicos de SASE
SASE se puede dividir en seis elementos. Cuatro de estos elementos constituyen componentes del perímetro de servicio de seguridad (SSE).
La elección entre SSE y SASE se reduce principalmente a una cuestión de prioridades. SSE se implementa más rápido que SASE, pero no proporciona la transformación de red que ofrece SASE.
Muchas organizaciones comienzan adoptando SSE para mejorar de inmediato su nivel de seguridad. Posteriormente, implementan SASE cuando disponen de los recursos necesarios para modernizar su infraestructura de red.
SASE incluye los siguientes componentes principales:
- La red de área amplia definida por software (SD-WAN) aplica una selección dinámica de rutas para elegir automáticamente la mejor para el tráfico hacia Internet y las aplicaciones en la nube.
- Las puertas de enlace web seguras (SWG, por sus siglas en inglés) impiden que el tráfico de Internet no seguro acceda a su red interna.
- Los agentes de seguridad de acceso a la nube (CASB, por sus siglas en inglés) evitan las fugas de datos, el malware, el incumplimiento normativo y el uso riesgoso de las aplicaciones de GenAI.
- El firewall como servicio (FWaaS) reemplaza los dispositivos de firewall físicos con firewalls en la nube que ofrecen capacidades avanzadas de capa 7/firewall de vanguardia (NGFW).
- El acceso a la red Zero Trust (ZTNA) aplica los principiosZero Trust e impone políticas de acceso con privilegios mínimos muy específicas.
- Un panel de control único que simplifica el control de cambios, la gestión de parches, la coordinación de ventanas de mantenimiento y la gestión de políticas.
¿Cómo funciona SASE?
El perímetro de servicio de acceso seguro funciona mediante el uso de tecnologías SD-WAN y SSE para aplicar políticas dondequiera que se encuentren los usuarios, los dispositivos y las aplicaciones.
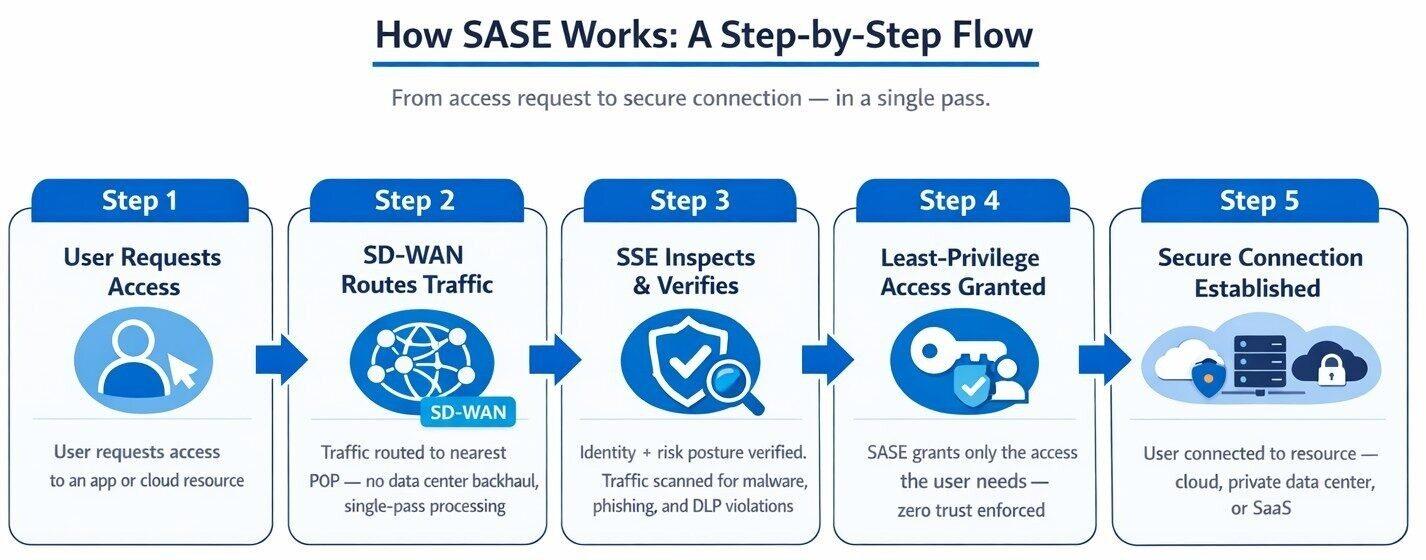
Así es como funciona SASE:
Paso 1: Un usuario solicita acceso a una aplicación o a un recurso en la nube.
Paso 2: La plataforma SASE utiliza SD-WAN para enrutar ese tráfico a través de su red distribuida globalmente de puntos de presencia (PoP).
Paso 3: SASE utiliza su funcionalidad SSE para verificar información del usuario, como la identidad y el nivel de riesgo. El tráfico se analiza en busca de malware, phishing y violaciones de las políticas de DLP.
Paso 4: La plataforma SASE otorga al usuario un acceso con privilegios mínimos al recurso solicitado.
Paso 5: SASE conecta al usuario directamente con su recurso, independientemente de si este se encuentra alojado en la nube, en un centro de datos privado o en un entorno SaaS.
¿Cuáles son los casos de uso de SASE?
El perímetro de servicio de acceso seguro resuelve una serie de desafíos, pero la mayoría de las organizaciones lo implementan para abordar uno de tres casos de uso: la habilitación de la fuerza de trabajo híbrida y remota, la seguridad de las sucursales y los puntos de venta, y la conectividad de las operaciones globales.
Habilitación de personal para el trabajo híbrido y remoto
A medida que las empresas implementan modelos de trabajo híbridos y remotos, los equipos de seguridad necesitan una solución que aplique las políticas independientemente de la ubicación del usuario.
Ejemplo del mundo real: Una empresa de software como servicio (SaaS) reemplazó su tecnología VPN heredada con ZTNA e implementó de inmediato un acceso remoto cinco veces más rápido que antes. La empresa también redujo el tiempo necesario para otorgar a los usuarios acceso a los recursos de red, pasando de semanas a días, e incluso a minutos.
Conecta de manera segura sucursales y puntos de venta
Históricamente, las sucursales y los comercios minoristas utilizan dispositivos de seguridad física en cada ubicación. Pero estos dispositivos conllevan altos costos de mantenimiento y son difíciles de mantener actualizados.
SASE resuelve este problema trasladando todas las funciones de red y seguridad a la nube.
Ejemplo del mundo real: Una empresa grande del sector de la alimentación y las bebidas implementó SASE para proteger su SaaS, el acceso a Internet, el tráfico de tecnología operativa (OT) y el tráfico de Internet de las cosas industrial (IIoT).
Tras la implementación, la empresa evitó 4 millones de violaciones de políticas y bloqueó 14,000 amenazas mensuales. Además, el equipo ahorró un 70 % en hardware, actualizaciones y costos de licencias al dar de baja sus VPN heredadas.
Permite la conectividad global
Las organizaciones globales necesitan un rendimiento de seguridad y de red uniforme para todos los usuarios, en todas las instalaciones y países.
Ejemplo del mundo real: Una empresa tecnológica líder adoptó una plataforma SASE única para reemplazar las VPN heredadas, mejorar la seguridad del tráfico web y agilizar la aplicación de las políticas.
La empresa permitió que sus 320,000 empleados trabajaran de manera remota en tan solo dos semanas. Además, redujo los costos de gestión y operativos en un 70 % mediante la virtualización y la simplificación de la infraestructura.
¿Cómo resuelve SASE los desafíos de la IA?
Cuando las organizaciones implementan SASE con tecnología de IA, se benefician de lo siguiente:
1. Optimización del tráfico mediante IA
La actividad de IA y aprendizaje automático aumentó un 83 % interanual entre 2024 y 2025 (Informe de seguridad de la IA de ThreatLabz 2026). Sin embargo, herramientas como las puertas de enlace locales, los firewalls físicos y las redes de área local (LAN) fueron diseñadas para el tráfico generado por humanos, no por máquinas.
A medida que las empresas utilizan más la IA, requieren un mayor ancho de banda y la capacidad de gestionar los mayores volúmenes de tráfico este-oeste que las herramientas como la IA agéntica generan en grandes cantidades.
La SD-WAN proporciona el alto ancho de banda, la baja latencia y la priorización del tráfico que las empresas necesitan para gestionar su tráfico de IA.
2. Visibilidad de la IA oculta
El uso no autorizado de aplicaciones de IA generativa, o IA oculta, puede provocar fugas de datos. SASE detecta la IA oculta, aplica el principio de privilegios mínimos a las aplicaciones de GenIA confidenciales e implementa políticas de prevención de pérdida de datos (DLP) en línea para bloquear las transacciones de IA riesgosas.
3. Seguridad de la IA agéntica y de la IA integrada
La seguridad de la IA agéntica implica tanto proteger a los agentes de IA de la empresa como protegerlos contra los ciberataques dirigidos a dicha IA.
La primera campaña de espionaje orquestada por IA de la que se tiene constancia tuvo lugar en 2025. En dicha campaña, un grupo patrocinado por un Estado automatizó entre el 80 % y el 90 % de su ataque mediante IA agéntica (Informe de seguridad de IA la de ThreatLabz de 2026). Los investigadores de ThreatLabz prevén que en el futuro veremos másataques de ransomware impulsados por la IA.
La IA integrada, o las capacidades de IA integradas en aplicaciones SaaS como Salesforce y ServiceNow, constituyen otro riesgo. Frecuentemente, las empresas no tienen una visibilidad completa de qué aplicaciones tienen IA integrada, ni de cómo se protege y se actualiza dicha IA integrada.
La IA integrada representa una de las fuentes de riesgo de la IA empresarial de crecimiento más rápido y menos visible.— Lea el Informe de seguridad de IA de ThreatLabz 2026 |
Mitos comunes de SASE
A medida que las implementaciones de SASE ganan popularidad, todavía existen algunos conceptos erróneos comunes sobre qué hace y a quién está dirigido.
¿No es el SASE simplemente una VPN en la nube?
No. El SASE y las VPN utilizan métodos de acceso diferentes. Una VPN crea un túnel cifrado que conecta al usuario a la red. Las VPN otorgan un acceso amplio sin verificación continua.
El SASE aplica el principio Zero Trust limitando el acceso a aplicaciones específicas y verificando continuamente la identidad y el contexto. A diferencia de las VPN, SASE incluye automáticamente un conjunto completo de medidas de seguridad para garantizar un acceso remoto seguro.
¿Adoptar SASE no implica renunciar a otras herramientas de seguridad?
SASE no requiere una sustitución completa. Muchas empresas implementan SASE por fases, adoptándolo antes de agregar SD-WAN. Este enfoque ofrece una excelente oportunidad para integrar SASE con herramientas de seguridad existentes, como la detección y respuesta en puntos finales.
SASE propone un estado final ideal para la arquitectura de una organización. No requiere que abandone sus herramientas de seguridad actuales.
¿No es que SASE simplemente agrega seguridad a la SD-WAN?
La SD-WAN optimiza la red, pero no incluye una pila de seguridad nativa.
Las empresas que utilizan SD-WAN aún necesitan firewalls, puertas de enlace web seguras o sistemas de retorno de tráfico para la inspección del tráfico. SASE proporciona una visión unificada de la red y la seguridad, algo que SD-WAN por sí sola no puede ofrecer.
¿No es innecesario SASE para las organizaciones más pequeñas?
Las grandes empresas fueron pioneras en la adopción de SASE, pero no son las únicas organizaciones que se benefician de esta solución. Sin SASE, las organizaciones más pequeñas no pueden obtener la optimización de red ni la seguridad necesarias para impulsar la transformación digital.
Dado que SASE es un servicio basado en la nube, su adopción resulta más sencilla para los pequeños equipos de TI. SASE no requiere la inversión de capital ni el personal necesarios para el mantenimiento de los dispositivos.
¿No es que SASE elimina todos los riesgos de seguridad?
SASE reduce la superficie de ataque y aplica la política de seguridad de manera uniforme, pero no garantiza una seguridad completa. SASE debe configurarse correctamente y los equipos de seguridad deben implementar políticas sólidas de identidad y acceso con supervisión continua para obtener todos los beneficios de SASE.
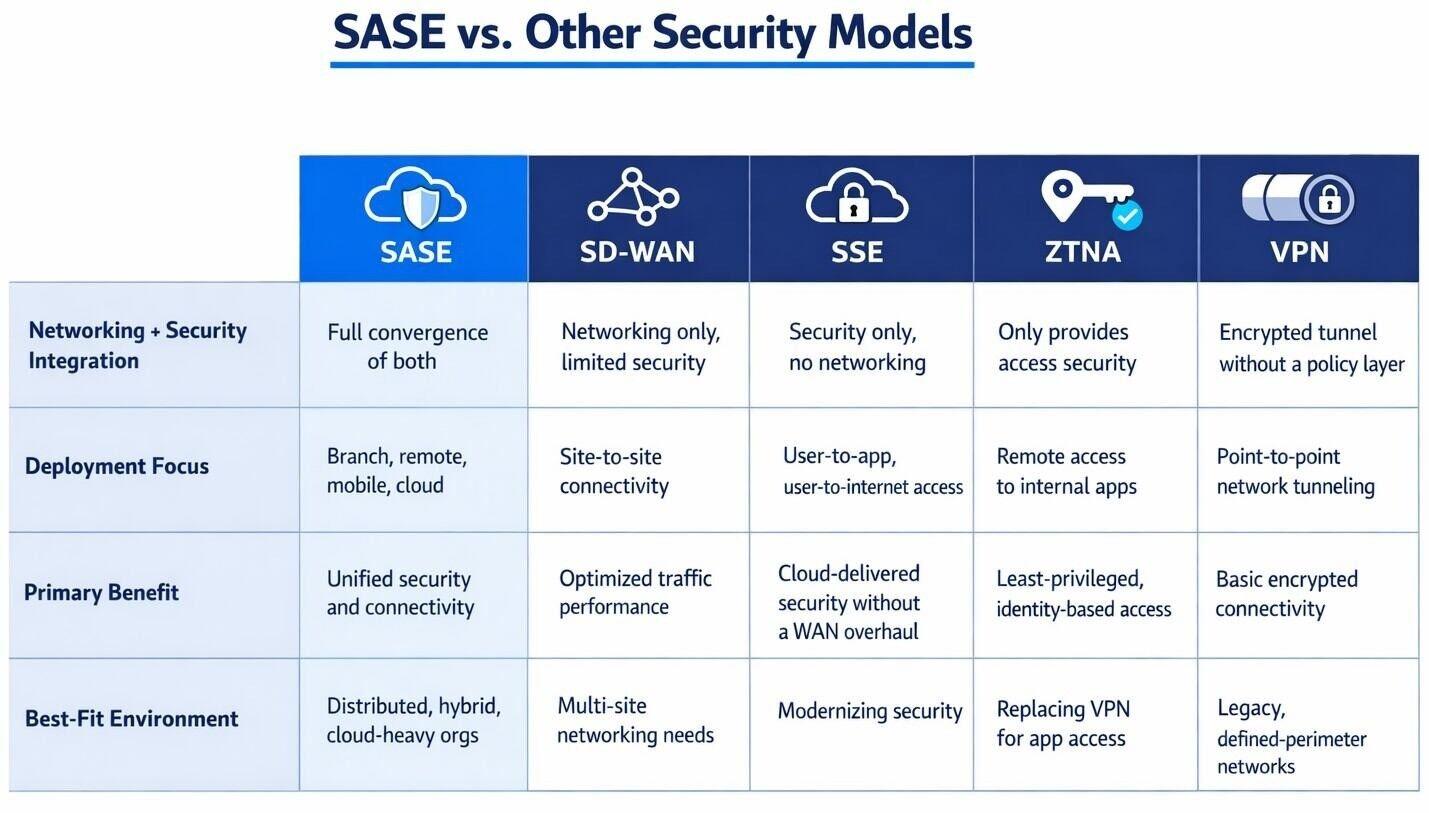
¿No es que SASE, SD-WAN, SSE, ZTNA y VPN son todos lo mismo?
SASE, SD-WAN, SSEy otros modelos de seguridad tienen diferentes enfoques de implementación, beneficios y escenarios de implementación ideales. Comparar estas tecnologías ayuda a comprender mejor el lugar que ocupa SASE en el entorno general de redes y seguridad.
SASE de un solo proveedor frente a SASE de múltiples proveedores
¿Qué criterios debería utilizar para evaluar a los proveedores de SASE? Para empezar, deberá tomar una decisión arquitectónica entre una solución SASE de un solo proveedor y una de múltiples proveedores.
La solución SASE de un solo proveedor ofrece capacidades SD-WAN y SSE desde una única plataforma que se basa en una sola arquitectura y utiliza un único motor de políticas.
Con un modelo de proveedor único, no se pueden combinar productos especializados, pero se puede trabajar desde un único panel de control y aplicar un único conjunto de políticas en todas las ubicaciones y para todos los usuarios. A diferencia de las soluciones SASE de múltiples proveedores, no se requieren tareas de integración.
SASE de múltiples proveedores integra productos puntuales, que normalmente incluyen un proveedor de SD-WAN y un proveedor de seguridad diferente.
Las soluciones SASE de múltiples proveedores requieren que los equipos de TI repliquen y sincronicen las políticas en todos los sistemas. Los equipos tienen que revisar diferentes paneles de control para recopilar registros, y la resolución de problemas de conectividad individuales a menudo implica la intervención de dos proveedores en lugar de uno.
La mayoría de las organizaciones optan por la solución de SASE de un solo proveedor debido a su simplicidad operativa.
Zscaler y SASE
Zscaler Secure Access Service Edge (SASE) es una plataforma nativa de la nube basada en Zero Trust Exchange, la plataforma de seguridad en la nube integrada más grande del mundo. Zscaler proporciona un marco de trabajo en la nube impulsado por la IA que moderniza las arquitecturas heredadas con principios Zero Trust.
Gartner® reconoció a Zscaler como líder en el Magic Quadrant™ 2026 para plataformas SASE por su enfoque mejorado con IA para unificar la red y la seguridad en un servicio en la nube único y escalable.
Zscaler SASE proporciona:
- Una arquitectura de nube nativa y multiusuario que se adapta dinámicamente a la demanda.
- Una arquitectura basada en proxy para una inspección completa del tráfico cifrado a escala.
- Seguridad y políticas al alcance de los usuarios a través de más de 150 puntos de presencia (PoP) distribuidos globalmente.
- Acceso a la red Zero Trust (ZTNA) que restringe el movimiento lateral mediante la segmentación de aplicaciones nativas.
- Reducción de la superficie de ataque que protege contra los ciberataques y los riesgos emergentes de la IA.
Para ver Zscaler SSE en acción, solicite una demostración.
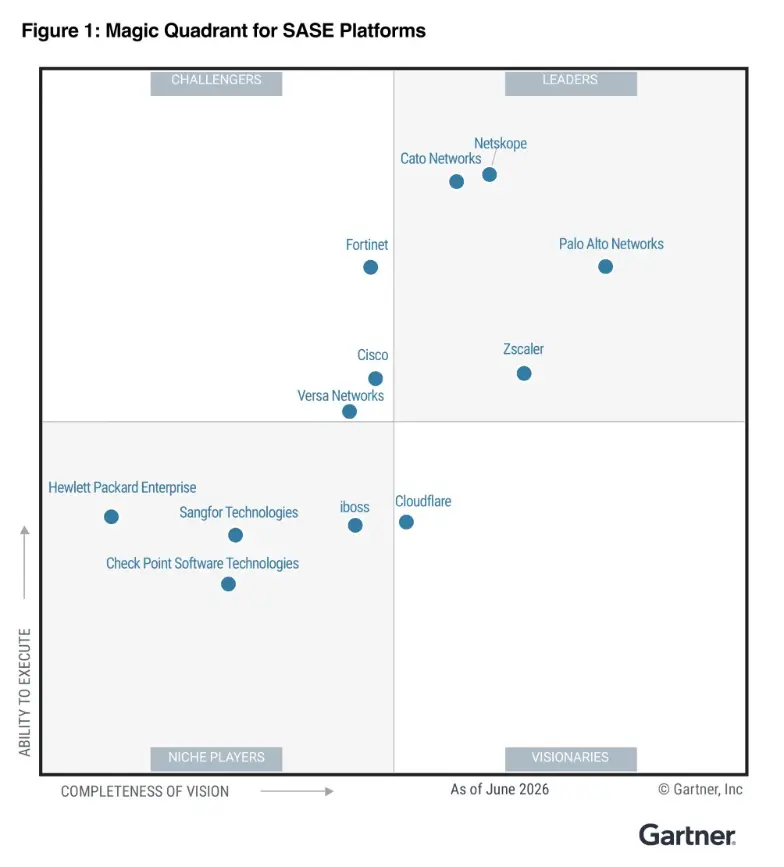
Zscaler es líder en el Gartner® Magic Quadrant™ para Secure Access Service Edge (SASE).
Recursos sugeridos
Preguntas frecuentes
El objetivo principal del perímetro del servicio de acceso seguro (SASE) es proporcionar conectividad rápida y segura entre usuarios y aplicaciones, en cualquier dispositivo y en cualquier ubicación. SASE está diseñado para abordar los desafíos empresariales modernos, como la creciente adopción de la nube, el aumento del trabajo remoto y un panorama de riesgos cibernéticos que cada vez es más complejo. Además, SASE ayuda a las organizaciones a simplificar su infraestructura de seguridad, mejorar su postura de seguridad y reducir costos con una seguridad más eficiente, escalable y administrada de manera centralizada.
Los componentes clave del perímetro de servicio de acceso seguro (SASE) incluyen tanto la red como la seguridad. El componente de red de SASE es SD-WAN, y el componente de seguridad de SASE es el perímetro de servicio de seguridad (SSE). Las tecnologías SSE incluyen el agente de seguridad de acceso a la nube (CASB), el acceso a la red Zero Trust (ZTNA), la puerta de enlace web segura (SWG), y el firewall como servicio (FWaaS).
La tecnología de red de área amplia definida por software (SD-WAN) es una superposición de red capaz de utilizar múltiples tipos de conexiones a Internet (por ejemplo, banda ancha, MPLS, LTE) para conectar usuarios y sitios remotos a la red corporativa. Proporciona administración y control centralizados de la red para permitir visibilidad y agilidad.
Secure Access Service Edge (SASE) combina la funcionalidad de SD-WAN con servicios de seguridad, como firewalls, puerta de enlace web segura y agente de seguridad de acceso a la nube, en una plataforma basada en la nube que permite una conectividad segura y eficiente entre usuarios y aplicaciones, en cualquier dispositivo, en cualquier lugar. Al integrar funciones de seguridad en la propia red en lugar de depender de las llamadas soluciones “complementarias”, SASE proporciona un modelo más integral para la seguridad de la red.
El perímetro de servicio de acceso seguro (SASE) suele tener un costo inicial más elevado que una VPN, pero el costo total de propiedad (TCO) del SASE es menor. SASE reúne múltiples herramientas de seguridad en una sola solución, de modo que las empresas pueden consolidar sus herramientas de seguridad heredadas con SASE. Y dado que SASE se ofrece a través de la nube, elimina los costos de hardware y mantenimiento.
Sí, SASE reemplaza la tecnología VPN. SASE proporciona capacidades de acceso a la red Zero Trust (ZTNA), que otorgan acceso con privilegios mínimos a aplicaciones específicas. A diferencia de las VPN, ZTNA nunca concede acceso generalizado a los usuarios y verifica continuamente la identidad y el contexto dentro de la sesión de cada usuario. Las VPN conectan a los usuarios a la red e introducen un riesgo de movimiento lateral, mientras que ZTNA nunca conecta a los usuarios a la red.
Un firewall es una herramienta de seguridad individual que tradicionalmente se implementa como un dispositivo físico en el perímetro de la red. SASE es un marco basado en la nube que incluye un firewall como servicio (FWaaS). SASE va más allá de la tecnología del firewall al integrar redes y seguridad en una única plataforma. Las capacidades de SASE incluyen SD-WAN y funciones de perímetro de servicio de seguridad (SSE) como SWG, ZTNA y CASB.
Sí, SASE puede reemplazar su firewall local. SASE proporciona un firewall como servicio (FWaaS) basado en la nube, lo que resulta útil para organizaciones con usuarios remotos, muchas sucursales físicas o una infraestructura que priorice la nube. Con el firewall como servicio, no necesita hardware físico de firewall para obtener una seguridad uniforme y basada en políticas.
Sí, SASE funciona con dispositivos antiguos. Dado que SASE se ofrece a través de la nube, puede enrutar el tráfico de los dispositivos existentes a través de sus controles de seguridad mediante túneles IPsec, túneles GRE o agentes conectores ligeros. Pero los dispositivos heredados no siempre son compatibles con las funciones SASE, como la aplicación de políticas Zero Trust. Las empresas deberían implementar SASE junto con los dispositivos heredados antes de retirarlos gradualmente.
Depende de los requisitos de seguridad de su organización. La SD-WAN optimiza la conectividad de red y el enrutamiento del tráfico, pero no incluye muchas funciones de seguridad integradas. SASE implementa una pila de seguridad completa sobre la SD-WAN. Si su organización prioriza la nube o principalmente trabaja de manera remota, la SD-WAN por sí sola introducirá brechas de seguridad. Solo SASE puede proporcionar la amplitud y profundidad de protección para las organizaciones nativas de la nube.