/ SASE: Was ist Secure Access Service Edge? | Zscaler
SASE: Was ist Secure Access Service Edge? | Zscaler
Secure Access Service Edge (SASE) ist eine Cloud-basierte Architektur, die SD-WAN mit SSE-Technologien (Security Service Edge) wie SWG, CASB, ZTNA und FWaaS auf einer einzigen Plattform vereint. SASE verbindet User, Geräte und Apps von jedem beliebigen Ort aus sicher.
Warum ist SASE wichtig?
Gartner hat SASE im Jahr 2019 definiert, um ein Problem zu lösen: Wie lassen sich verteilte User sicher mit geschäftskritischen Systemen, Anwendungen und Diensten verbinden?
SASE reagiert auf Trends wie die Einführung von Cloud-Lösungen, die Nutzung von SaaS-Anwendungen und Remote-Arbeit durch die Konvergenz von SD-WAN mit Security Service Edge (SSE). Unternehmen, die SASE einsetzen, profitieren von optimierter Netzwerkleistung und -sicherheit für ihre Cloud-basierten, verteilten Systeme.
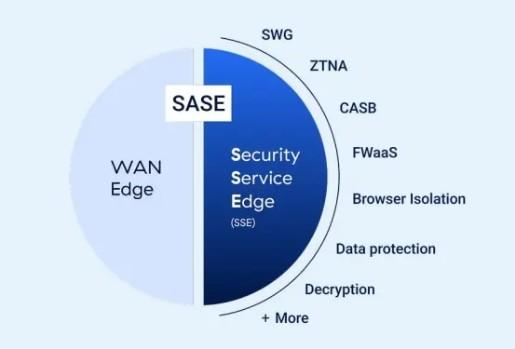
SASE implementiert Sicherheitsmaßnahmen und Zugriffskontrollen möglichst nahe am User. Es wendet Sicherheitsrichtlinien dynamisch an und unterstützt Unternehmen bei der Umsetzung von Zero-Trust-Prinzipien.
Kernkomponenten von SASE
SASE lässt sich in sechs Elemente unterteilen. Vier dieser Elemente bilden die SSE-Komponenten.
Die Wahl zwischen SSE und SASE ist im Wesentlichen eine Frage der Prioritätensetzung. SSE lässt sich schneller implementieren als SASE, bietet aber nicht die Netzwerktransformation von SASE.
Viele Unternehmen beginnen mit der Einführung von SSE, um ihren Sicherheitsstatus unmittelbar zu verbessern. SASE implementieren sie dann später, wenn sie über die Ressourcen verfügen, ihre Netzwerkinfrastruktur zu modernisieren.
SASE umfasst folgende Kernkomponenten:
- Software-definiertes Wide Area Network (SD-WAN) nutzt dynamische Pfadauswahl, um automatisch die beste Route für den Traffic zum Internet und zu Cloud-Anwendungen auszuwählen.
- Secure Web Gateways (SWGs) verhindern, dass Traffic ungeprüft aus dem Internet ins interne Unternehmensnetzwerk gelangt.
- Cloud Access Security Broker (CASBs) verhindern Datenlecks, Malware, Verstöße gegen aufsichtsrechtliche Bestimmungen und die riskanteNutzung von GenAI-Anwendungen.
- Firewall as a Service (FWaaS) ersetzt physische Firewall-Appliances durch Cloud-Firewalls, die erweiterte Layer-7/Next-Generation-Firewall-Funktionen bereitstellen.
- Zero Trust Network Access (ZTNA) wendetZero-Trust- Prinzipien an und setzt granulare Zugriffsrichtlinien nach dem Prinzip der minimalen Rechtevergabe durch.
- Ein einziges Dashboard, das Änderungskontrolle, Patch-Management, Koordination von Ausfallfenstern und Richtlinienmanagement vereinfacht.
Wie funktioniert SASE?
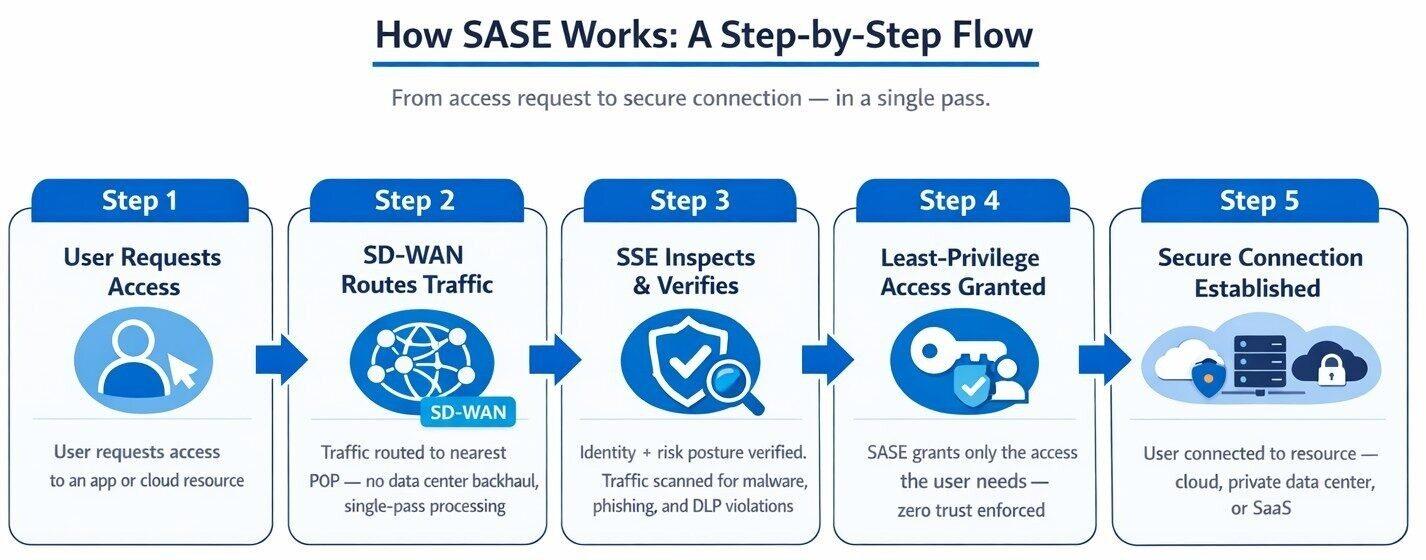
Secure Access Service Edge funktioniert durch den Einsatz von SD-WAN- und SSE-Technologien, um Richtlinien überall dort durchzusetzen, wo sich User, Geräte und Anwendungen befinden.
So funktioniert SASE:
1. Schritt: Ein User fordert Zugriff auf eine App oder eine Cloud-Ressource an.
2. Schritt: Die SASE-Plattform verwendet SD-WAN, um diesen Traffic über ihr global verteiltes Netzwerk von Points of Presence (PoPs) zu leiten.
3. Schritt: SASE nutzt seine SSE-Funktionalität, um Informationen zum User wie Identität und Risikostatus zu überprüfen. Der Traffic wird auf Malware, Phishing und Verstöße gegen DLP-Richtlinien geprüft.
4. Schritt: Die SASE-Plattform gewährt dem User Zugriff auf die angeforderte Ressource nach dem Prinzip der minimalen Rechtevergabe.
5. Schritt: SASE verbindet den User direkt mit seiner angeforderten Ressource, unabhängig davon, ob diese in der Cloud, in einem privaten Rechenzentrum oder in einer SaaS-Umgebung gehostet wird.
Welche Anwendungsfälle gibt es für SASE?
Secure Access Service Edge löst eine Reihe von Herausforderungen. Die meisten Unternehmen setzen es ein, um einen der drei gängigsten Anwendungsfälle zu bewältigen: Unterstützung von hybriden und Remote-Arbeitskräften, Sicherheit von Zweigstellen und Einzelhandelsfilialen bzw. globale Betriebskonnektivität.
Unterstützung von hybriden und Remote-Arbeitskräften
Da Unternehmen zunehmend auf hybride und dezentrale Arbeitskonzepte setzen, benötigen Sicherheitsbeauftragte eine Lösung, die Richtlinien unabhängig vom Standort des Users durchsetzt.
Praxisbeispiel: Ein SaaS-Unternehmen ersetzte seine VPN-Technologie durch ZTNA und konnte den Fernzugriff daraufhin fünfmal schneller bereitstellen als zuvor. Zudem verkürzte das Unternehmen die Zeit für die Freigabe von Netzwerkressourcen von Wochen auf Tage, teilweise sogar auf Minuten.
Sichere Anbindung von Zweigstellen und Einzelhandelsfilialen
Traditionell werden in Filialen und Einzelhandelsumgebungen an jedem Standort physische Sicherheits-Appliances eingesetzt. Diese Geräte verursachen jedoch hohe Wartungskosten und sind schwer auf dem neuesten Stand zu halten.
SASE löst dieses Problem durch Verlagerung der gesamten Netzwerk- und Sicherheitsinfrastruktur in die Cloud.
Praxisbeispiel: Ein Großunternehmen aus der Lebensmittel- und Getränkebranche setzte SASE ein, um SaaS, Internetzugang, OT- (Operational Technology) und IIoT-Traffic (Industrial IoT) zu sichern.
Nach der Implementierung verhinderte das Unternehmen monatlich 4 Millionen Richtlinienverstöße und blockierte 14.000 Bedrohungen. Durch die Umstellung von den alten VPN-Systemen sparte das Team zudem 70 % der Kosten für Hardware, Updates und Lizenzen.
Globale Vernetzung
Globale Organisationen benötigen eine Sicherheits- und Netzwerkperformance, die für alle User, Einrichtungen und Länder einheitlich ist.
Praxisbeispiel: Ein führendes Technologieunternehmen hat eine einheitliche SASE-Plattform eingeführt, um Legacy-VPNs zu ersetzen, die Sicherheit des Webtraffics zu verbessern und die Durchsetzung von Richtlinien zu optimieren.
Innerhalb von zwei Wochen ermöglichte das Unternehmen seinen 320.000 Mitarbeitenden das Arbeiten im Homeoffice. Durch Virtualisierung und Infrastrukturvereinfachung senkte es zudemdie Verwaltungs- und Betriebskosten um 70 %.
SASE als Lösung für KI-Herausforderungen
Unternehmen, die KI-gestützte SASE einsetzen, profitieren von folgenden Vorteilen:
1. KI-gestützte Traffic-Optimierung
KI/ML-gestützte Transaktionen nahmen von 2024 bis 2025 jährlich um 83 % zu (ThreatLabz-Report zur KI-Sicherheit 2026). Tools wie On-Premise-Gateways, physische Firewalls und lokale Netzwerke (LANs) wurden jedoch für nutzergesteuerten, nicht für maschinengesteuerten Traffic entwickelt.
Mit zunehmendem Einsatz von KI in Unternehmen steigt auch der Bedarf an Bandbreite und der Fähigkeit, größere Mengen an internem Traffic zu bewältigen, die von Tools wie agentenbasierter KI in großen Mengen erzeugt werden.
SD-WAN bietet die hohe Bandbreite, die geringe Latenz und die Priorisierungsoptionen, die Unternehmen zur Verwaltung ihres KI-Traffics benötigen.
2. Transparenz über Schatten-KI
Die nicht genehmigte Nutzung generativer KI-Anwendungen, auch als Schatten-KI bezeichnet, kann zu Datenlecks führen. SASE deckt Schatten-KI auf, wendet das Prinzip der minimalen Rechtevergabe für vertrauliche GenAI-Anwendungen an und setzt integrierte Richtlinien zur Verhinderung von Datenverlust (DLP) durch, um riskante KI-Transaktionen zu blockieren.
3. Agentenbasierte KI und eingebettete KI-Sicherheit
Agentenbasierte KI-Sicherheit umfasst sowohl die Sicherung der KI-Agenten des Unternehmens als auch den Schutz vor agentenbasierten KI-Cyberangriffen.
Die erste dokumentierte KI-gesteuerte Spionagekampagne fand 2025 statt. Dabei automatisierte eine staatlich finanzierte Gruppe 80 bis 90 % ihres Angriffs mithilfe von KI (ThreatLabz-Report zur KI-Sicherheit 2026). Die Forscher von ThreatLabz gehen davon aus, dass wir in Zukunft vermehrt KI-gestützte Ransomware-Angriffe erleben werden.
Eingebettete KI – KI-Funktionen, die in SaaS-Anwendungen wie Salesforce und ServiceNow integriert sind – stellt ein weiteres Risiko dar. Unternehmen haben oft keinen lückenlosen Überblick darüber, welche Anwendungen eingebettete KI enthalten oder wie diese eingebettete KI gesichert und gepatcht versehen wird.
Eingebettete KI zählt zu den Sicherheitsrisiken, die am schnellsten zunehmen und am wenigsten sichtbar sind.– Zum Report von Zscaler ThreatLabz zur KI-Sicherheit 2026 |
Häufige Irrtümer zum Thema SASE
Obwohl SASE-Implementierungen immer beliebter werden, gibt es immer noch einige hartnäckige Missverständnisse darüber, was sie leisten und für wen sie gedacht sind.
Ist SASE nicht einfach ein VPN in der Cloud?
Nein. SASE und VPNs verfolgen unterschiedliche Ansätze beim Zugriff. Ein VPN erstellt einen verschlüsselten Tunnel, der den User mit dem Netzwerk verbindet. VPNs ermöglichen umfassenden Zugriff ohne kontinuierliche Überprüfung.
SASE erzwingt Zero Trust, indem der Zugriff auf bestimmte Anwendungen beschränkt und Identität und Kontext kontinuierlich überprüft werden. Im Gegensatz zu VPN beinhaltet SASE automatisch einen kompletten Sicherheits-Stack, um sicheren Remotezugriff zu gewährleisten.
Bedingt die Umstellung auf SASE nicht zwangsläufig den Verzicht auf andere Sicherheitstools?
SASE erfordert keinen kompletten Systemaustausch. Viele Unternehmen führen SASE schrittweise ein und implementieren erst SSE, dann SD-WAN. Dieser Ansatz bietet eine hervorragende Möglichkeit, SASE mit bestehenden Sicherheitstools wie Endpoint Detection and Response zu integrieren.
SASE repräsentiert einen idealen Soll-Zustand für die Architektur eines Unternehmens. Dazu ist es nicht erforderlich, dass Sie Ihre bestehenden Sicherheitsinstrumente aufgeben.
Heißt SASE nicht einfach nur, SD-WAN mit Sicherheitsfunktionen zu ergänzen?
SD-WAN optimiert die Netzwerkfunktionen, beinhaltet aber keinen integrierten Sicherheits-Stack.
Unternehmen, die SD-WAN nutzen, sind zur Überprüfung des weiterhin auf Firewalls, Secure Web Gateways oder Backhauling zum Rechenzentrum angewiesen. SASE bietet Einblick in Netzwerk und Sicherheit über eine zentrale Adminkonsole, was SD-WAN allein nicht leisten kann.
Ist SASE für kleinere Unternehmen nicht unnötig?
Großunternehmen waren Vorreiter bei der Einführung von SASE, aber sie sind keineswegs die einzigen Organisationen, die von SASE profitieren. Ohne SASE können kleinere Organisationen die Netzwerkoptimierung oder Sicherheit, die sie für die digitale Transformation benötigen, nicht erreichen.
Da SASE ein Cloud-basierter Service ist, lässt er sich auch von kleinen IT-Teams leichter einführen. SASE erfordert weder die Kapitalinvestitionen noch das Personal, das für die Wartung physischer Geräte erforderlich ist.
Eliminiert SASE nicht alle Sicherheitsrisiken?
SASE verringert die Angriffsfläche und wendet Sicherheitsrichtlinien konsequent an, ist aber keine Garantie für vollständige Sicherheit. Um den vollen Nutzen von SASE zu erzielen, muss SASE korrekt konfiguriert sein und die Sicherheitsbeauftragten müssen strenge Identitäts- und Zugriffsrichtlinien mit kontinuierlicher Überwachung implementieren.
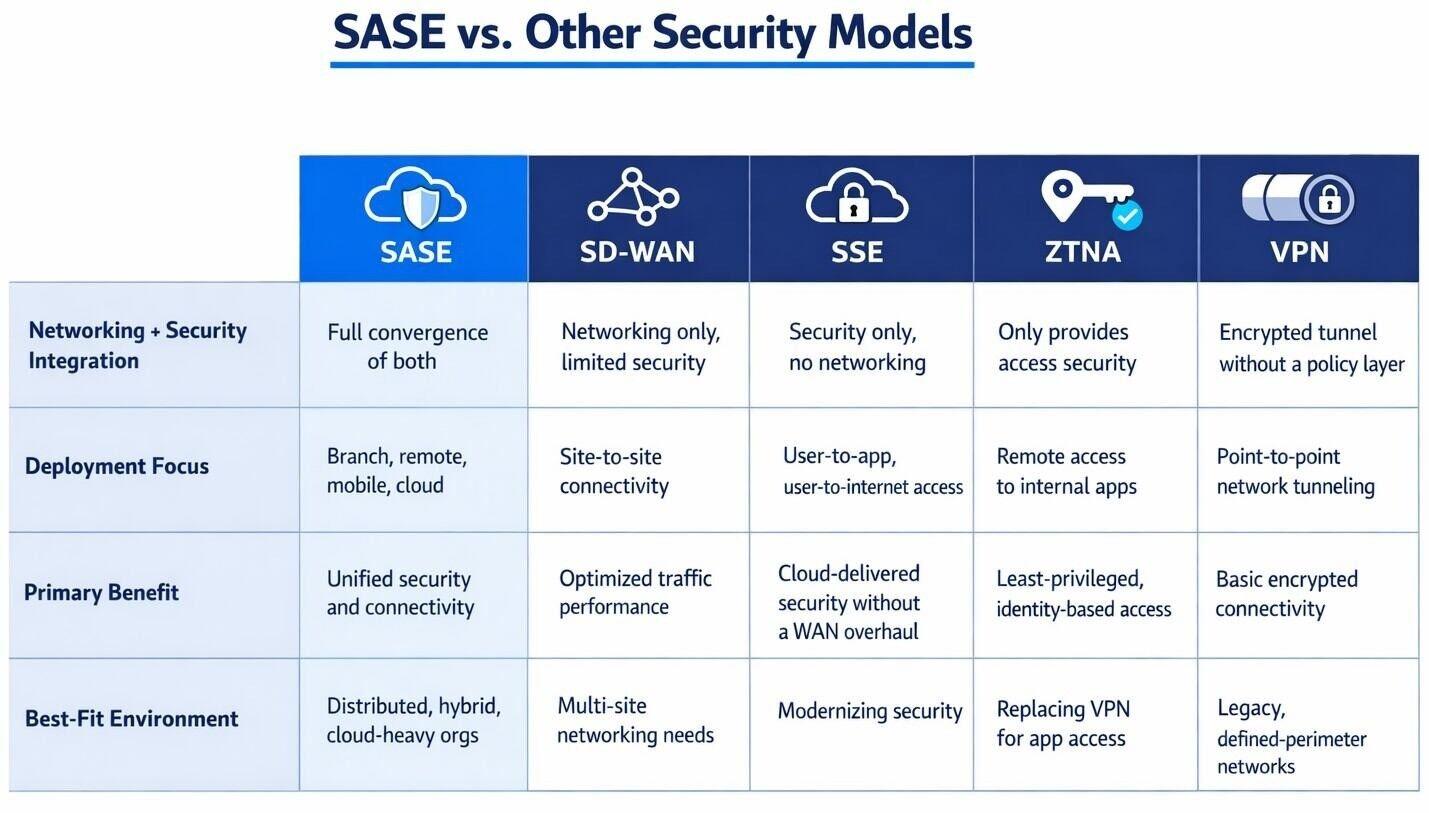
Sind SASE, SD-WAN, SSE, ZTNA und VPN nicht alle identisch?
SASE, SD-WAN, SSE und andere Sicherheitsmodelle weisen jeweils unterschiedliche Schwerpunkte, Vorteile und optimale Implementierungsszenarien auf. Die Gegenüberstellung dieser Technologien verdeutlicht, wo SASE im breiteren Netzwerk- und Sicherheitsumfeld seinen Platz hat.
Single-Vendor- oder Multi-Vendor-Ansätze
Welche Kriterien sollten Sie zur Bewertung von SASE-Anbieternheranziehen? Zunächst müssen Sie eine Architekturentscheidung zwischen Single-Vendor- und Multi-Vendor-SASE treffen.
Single-Vendor-SASE stellt SD-WAN- und SSE-Funktionen über eine einzige Plattform bereit, die auf einer einheitlichen Architektur basiert und eine einzige Richtlinien-Engine verwendet.
Bei einem Einzelanbietermodell können Sie zwar keine spezialisierten Einzelprodukte miteinander kombinieren. Sie können jedoch von einem einzigen Dashboard aus arbeiten und einen einheitlichen Satz von Richtlinien für jeden Standort und jeden User durchsetzen. Im Gegensatz zu Multi-Vendor-SASE ist kein Integrationsaufwand erforderlich.
Multi-Vendor SASE verknüpft verschiedene Einzelprodukte, typischerweise einen SD-WAN-Anbieter und einen anderen Sicherheitsanbieter.
Multi-Vendor-SASE erfordert von IT-Fachkräften die Replikation und Synchronisierung von Richtlinien in mehreren Systemen. Die Zuständigen müssen verschiedene Dashboards durchsuchen, um Protokolle zusammenzustellen, und die Behebung einzelner Verbindungsprobleme erfordert häufig die Zusammenarbeit mit zwei Anbietern anstatt mit nur einem.
Die meisten Organisationen entscheiden sich aufgrund der einfachen Bedienung für SASE von einem einzigen Anbieter.
Das SASE-Angebot von Zscaler
Zscaler Secure Access Service Edge (SASE) ist eine Cloud-native Plattform, die auf derZero Trust Exchange, der weltweit größten Inline-Cloud-Sicherheitsplattform, basiert. Zscaler bietet ein KI-gestütztes Cloud-Framework, das Legacy-Architekturen mithilfe von Zero-Trust-Prinzipien modernisiert.
Gartner hat Zscaler im Magic Quadrant 2026 für SASE-Plattformen als Leader ausgezeichnet und damit den KI-gestützten Ansatz zur Vereinigung von Netzwerk und Sicherheit in einem einzigen, skalierbaren Cloud-Service gewürdigt.
Zscaler SASE bietet:
- Eine native, mehrinstanzenfähige Cloud-Architektur, die sich bei Bedarf dynamisch skalieren lässt.
- Eine proxy-basierte Architektur für die lückenlose Überprüfung des verschlüsselten Traffics in großem Maßstab.
- Sicherheit und Richtlinien werden durch mehr als 150 weltweit verteilte PoPs direkt an die Nutzer herangeführt.
- Zero Trust Network Access (ZTNA), das die laterale Bewegung durch native Anwendungssegmentierung einschränkt.
- Reduzierung der Angriffsfläche zum Schutz vor Cyberangriffen und neuartigen KI-Risiken.
Sie möchten Zscaler SSE in Aktion erleben? Fordern Sie eine Demo an.
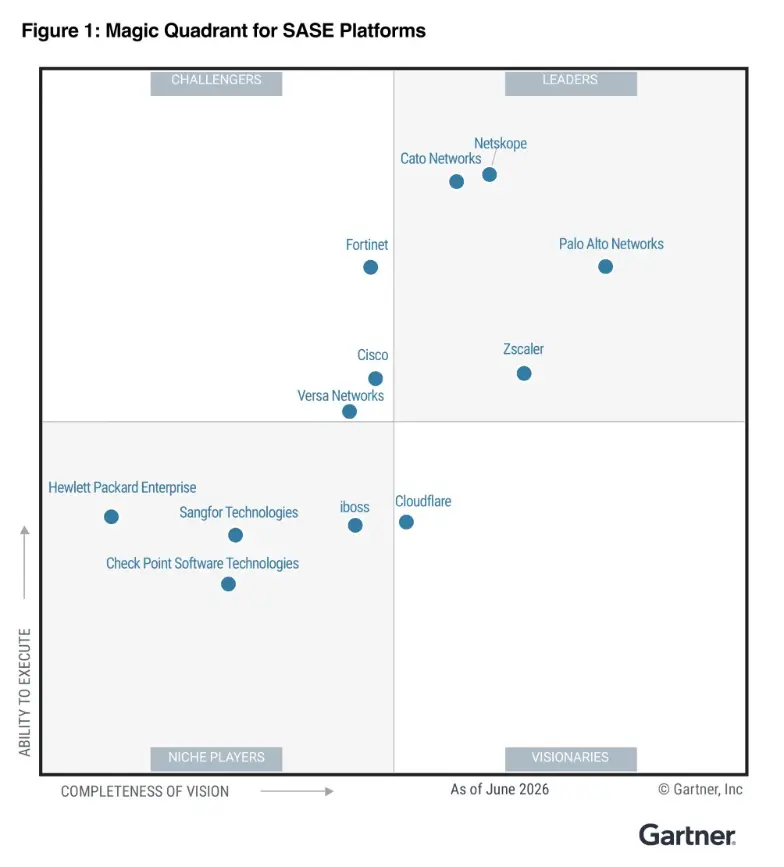
Zscaler wird als Leader im Gartner Magic Quadrant für Secure Access Service Edge (SASE) gewürdigt.
Empfohlene Ressourcen
Häufig gestellte Fragen
Secure Access Service Edge (SASE) ermöglicht geräte- und ortsunabhängig eine schnelle und sichere Konnektivität zwischen Usern und Anwendungen.Die Technologie wurde entwickelt, um aktuellen Herausforderungen wie der wachsenden Cloud-Nutzung, dem Trend hin zur Remote-Arbeit und den immer komplexeren Cyberrisiken zu begegnen. Darüber hinaus hilft SASE Organisationen dabei, ihre Sicherheitsinfrastruktur zu vereinfachen, die Sicherheitslage zu verbessern und mit effizienten, skalierbaren und zentral verwalteten Sicherheitsfunktionen Kosten zu sparen.
Die entscheidenden Komponenten von Secure Access Service Edge (SASE) umfassen sowohl Netzwerktechnik als auch Sicherheit. Die Netzwerkkomponente von SASE ist SD-WAN, und die Sicherheitsseite von SASE ist Security Service Edge (SSE). Zu den wesentlichen SSE-Services gehören Secure Web Gateway (SWG), Zero Trust Network Access (ZTNA), Cloud Access Security Broker (CASB) und Firewall as a Service (FWaaS).
Das softwaredefinierte Wide-Area Networking (SD-WAN) ist ein Netzwerk-Overlay für verschiedene Internetverbindungen (wie beispielsweise Breitband, MPLS oder LTE), das Remote-User und Standorte mit dem Unternehmensnetzwerk verbindet. Es ermöglicht die zentrale Verwaltung und Kontrolle des Netzwerks und sorgt so für mehr Transparenz und Agilität.
Secure Access Service Edge (SASE) kombiniert SD-WAN und Sicherheitsmechanismen wie Firewall, Secure Web Gateway (SWG) und Cloud Access Security Broker (CASB) zu einer cloudbasierten Plattform, die geräte- und ortsunabhängig sichere und effiziente Verbindungen zwischen Usern und Anwendungen ermöglicht.Mit der Einbindung von Sicherheitsfunktionen in das eigentliche Netzwerk stellt SASE damit einen ganzheitlicheren Ansatz bei der Netzwerksicherheit dar.
Secure Access Service Edge (SASE) hat in der Regel höhere Anschaffungskosten als VPN, dafür aber niedrigere Gesamtbetriebskosten (TCO). SASE vereint mehrere Sicherheitstools in einer Lösung, sodass Unternehmen ihre bestehenden Sicherheitstools mit SASE konsolidieren können. Und da SASE über die Cloud bereitgestellt wird, entfallen Hardware- und Wartungskosten.
Ja, SASE ersetzt VPN-Technologie. SASE stellt ZTNA-Funktionen bereit, die den Zugriff auf einzelne Anwendungen nach dem Prinzip der minimalen Rechtevergabe gewährleisten. Im Unterschied zu VPNs gewährt ZTNA niemals einen umfassenden Userzugriff und überprüft kontinuierlich die Identität und den Kontext innerhalb jeder Usersitzung. VPNs platzieren User im Netzwerk und bergen das Risiko lateraler Bewegungen, das durch ZTNA eliminiert wird.
Eine Firewall ist ein einzelnes Sicherheitstool, das traditionell als physisches Gerät am Netzwerkrand eingesetzt wird. SASE ist ein Cloud-basiertes Framework, das Firewall as a Service (FWaaS) umfasst. SASE geht über die Firewall-Technologie hinaus, indem es Netzwerktechnik und Sicherheit auf einer einzigen Plattform vereint. SASE-Funktionen beinhaltet SD-WAN- und SSE-Funktionen (Security Service Edge) wie SWG, ZTNA und CASB.
Ja, SASE kann Ihre lokale Firewall ersetzen. SASE stellt eine Cloud-basierte Firewall as a Service (FWaaS) bereit, die für Unternehmen mit Remote-Usern, vielen physischen Niederlassungen oder einer Cloud-First-Infrastruktur hilfreich ist. Mit Firewall as a Service benötigen Sie keine physische Firewall-Hardware, um eine konsistente, richtlinienbasierte Sicherheit zu erhalten.
Ja, SASE funktioniert auch mit Legacy-Geräten. Da SASE über die Cloud bereitgestellt wird, kann es den Traffic von bestehenden Geräten mittels IPsec-Tunneln, GRE-Tunneln oder ressourcenschonenden Konnektoren über seine Sicherheitskontrollen leiten. Legacy-Geräte unterstützen jedoch nicht immer SASE-Funktionen wie die Durchsetzung von Zero-Trust-Richtlinien. Unternehmen sollten SASE parallel zu Legacy-Geräten einsetzen, bevor sie diese Geräte sukzessive außer Betrieb nehmen.
Das hängt von den Sicherheitsanforderungen Ihres Unternehmens ab. SD-WAN optimiert Netzwerkkonnektivität und Traffic-Routing, stellt aber nur ein Minimum an integrierten Sicherheitsfunktionen bereit. SASE ergänzt SD-WAN durch einen kompletten Sicherheits-Stack. Wenn Ihr Unternehmen primär auf Cloud-Lösungen bzw. Remote-Arbeit setzt, wird SD-WAN allein Sicherheitslücken schaffen. Nur SASE kann einen umfassenden und tiefgreifenden Schutz für Cloud-native Unternehmen gewährleisten.