美國運通全球商務旅行利用欺敵技術設下自主 AI 攻擊陷阱
瞭解 Amex GBT 如何使用 Zscaler Deception 來偵測機器速度的攻擊者行為,觸發高置信度警報,並在 AI 驅動的威脅到達真正的生產資產之前阻止橫向移動。
產品概述
利用 AI 的攻擊時代可明確判定的偵測
隨著攻擊者使用複雜的 AI 模型來縮短攻擊時間表,機率偵測工具加劇了這個問題,包括更多的警報、更多的分類、更慢的行動時間。Zscaler Deception 透過確定性警報將優勢重新轉移給防禦者,使您的團隊能夠立即做出反應,而無需進行調查。
作為雲端原生 Zscaler Zero Trust Exchange™ 平台的一部分,欺敵技術可以快速且無縫地在您的企業內部署高保真威脅偵測。

瞭解 Frontier AI 何時攻擊你
欺敵技術設定隱藏的誘餌路徑,只有自動化代理才有可能發現並追蹤這些路徑。任何互動都會暴露出與自主代理、LLM 驅動的網路爬蟲工具和 AI 輔助的紅隊演練工具一致的行為。

縮短平均反應時間(MTTR)
傳統偵測方式將因應措施埋沒在分類中。欺騙警報無需關聯性,也無需展開調查,即可預先確認送達。你的團隊在接到第一個訊號後立即啟動應對方案。

取得無雜訊的高保真訊號
停止警覺疲勞的惡性循環。因為任何合法使用者都沒有理由與誘餌互動,所以每個警報都是已確認的威脅指標。您的 SOC 停止篩除雜訊,開始根據情報採取行動。

即時自動遏制
預先授權與詐欺警報直接相關的回應措施。當誘餌觸發時,Zscaler 零信任政策或第三方工具可以在人類分析師看到通知之前自動限制或撤銷存取權。
好處
為您的代理安全營運中心 (Agentic SOC) 及其分析師團隊提供確定性。讓攻擊者無路可退。

消除調查開銷
欺敵警報並非異常情況,而是已確認的威脅,需要採取應對措施。能讓你的團隊有信心自動進行遏制,而不會出現對 AI 攻擊者弱點利用的分類延遲。

保護攻擊者可能攻擊的每個攻擊面。
欺敵誘餌可以安全地部署在您的生產環境中,涵蓋端點、雲端、應用程式、身分識別和 AI 基礎架構。

引導 AI 對手陷入必敗局面
快速而有條不紊地行動將會觸及誘餌。為了保持隱蔽而放慢速度,就意味著已失去速度優勢。探測環境以避開誘餌反而會觸發誘餌。
產品詳情
阻止 Frontier AI 在整個狙殺鏈中的攻擊
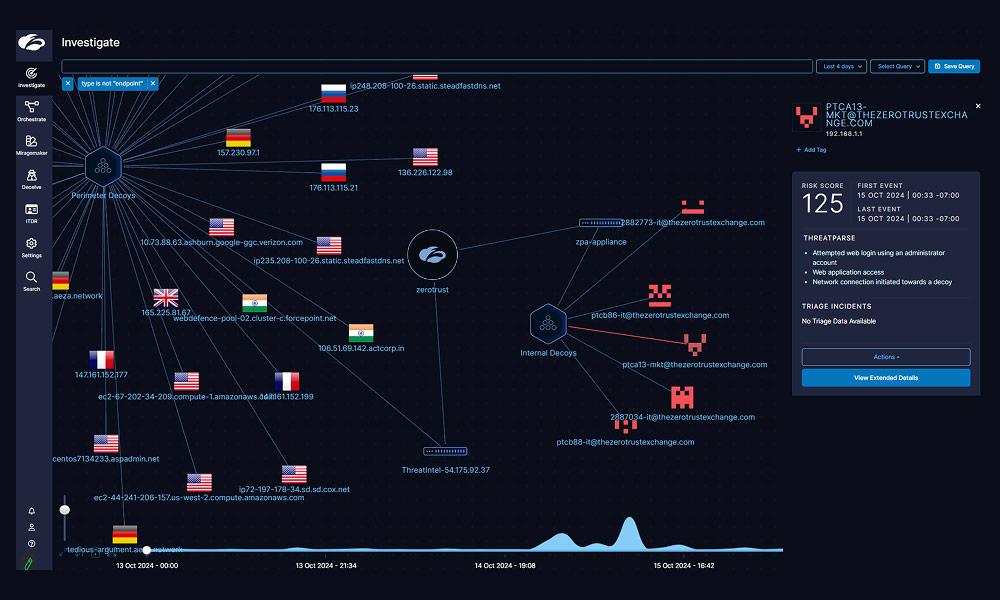
關鍵能力
利用誘餌來觸發 AI 代理的自主行為,從而反過來利用 AI 代理的詳盡探索行為來削弱其能力。
使用誘餌聊天機器人、誘餌 LLM API、自適應誘餌和誘餌代理來偵測針對您環境中 GenAI 基礎設施的攻擊者。
面向網際網路的誘餌,偵測專門針對您的組織的預破壞威脅。
使用誘餌檔案、憑證、處理程序等設定雷區來保護您的端點。
使用誘餌 Web 伺服器、檔案伺服器、資料庫等偵測雲端環境中的橫向移動。
部署誘餌伺服器系統,託管 SSH 伺服器、資料庫、檔案共用等服務。
偵測 Active Directory 中利用虛假使用者進行的列舉活動和惡意存取。
使用 ZPA 誘餌和 ZCC 端點誘餌來重定向未經授權的存取嘗試,暴露裝置上的攻擊者活動,並在威脅橫向移動之前阻止攻擊者活動。
產品影片
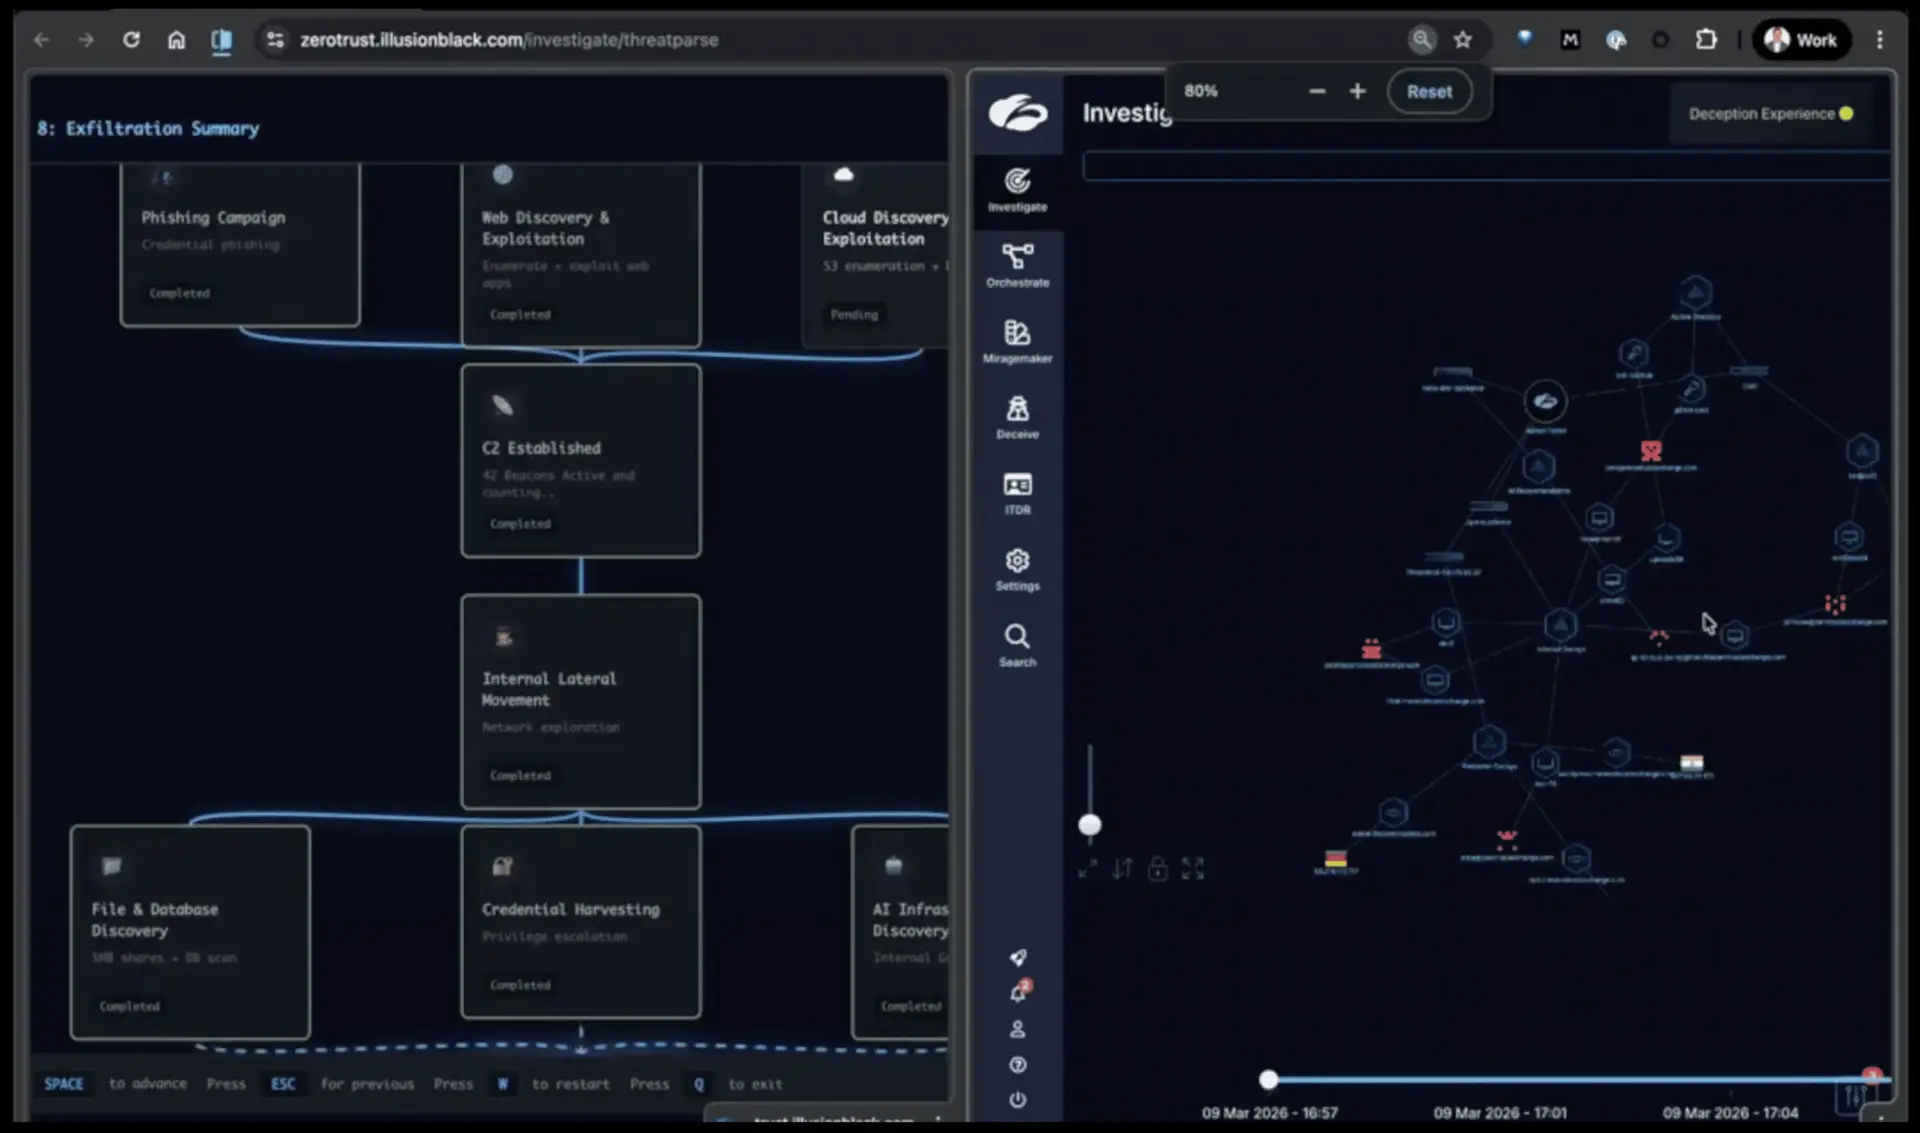
觀看 Zscaler Deception 捕獲的代理攻擊
在這段 5 分鐘的影片中,可以看到多個惡意 AI 代理如何平行運作,執行偵察、特權提升、橫向移動和資料滲漏,而 Deception 則即時偵測到整個攻擊過程。
使用案例
讓你的網路成為攻擊者難以入侵的環境
AI 代理會以極快的速度和平行的方式尋找每條可行的路徑。這種周全的做法必然會導致誘餌互動,進而立即發出確認警報。
揭示針對 GenAI 基礎設施和學習資料集的提示詞注入、資料投毒和其他嚴重攻擊。

從周邊誘餌獲取預警信號,以便在勒索軟體運營商或 APT 組織等進階威脅行為者進行入侵前偵察時,及時發現並應對。

部署誘餌密碼、cookie、工作階段、書籤和應用程式,以便在攻擊者與欺敵性環境互動時偵測被入侵的使用者。

使用應用程式誘餌和端點誘餌來轉移和攔截試圖在您的環境中橫向移動的攻擊者。

用誘餌包圍你的高價值資產,這些誘餌可以偵測並立即攔截最隱蔽、最老練的對手。

在您的網路、端點、雲端和 Active Directory 環境中部署誘餌,在攻擊生命週期的每個階段偵測勒索軟體。

與 Zscaler 平台和 SIEM、SOAR 等第三方安全營運工具無縫整合,透過自動化、快速回應來阻止活躍攻擊者。

攔截攻擊者使用竊取的憑證存取誘餌 Web 應用程式(誘餌 Web 應用程式類似於易受攻擊的測試平台應用程式和 VPN 等遠端存取服務)。

客戶成功案例
Godrej 利用欺敵手段偵測並抵禦進階攻擊。
Novelis 採用零信任架構防止橫向移動。
常見問題集
常見問題集
AI 策劃的攻擊透過嘗試同時利用環境中的所有漏洞並同時沿著多條路徑進行攻擊來運作。這種特殊行為使得欺敵格外有效:因為 AI 攻擊者試圖同時利用所有漏洞,所以觸及誘餌的機率接近 100%。當誘餌觸發時,警報確判為真,因此您可以攻擊的速度自動觸發遏制措施,包括隔離遭入侵的主機、攔截 IP、撤銷憑證。
是的,Zscaler Deception 可以偵測提示入侵注入、資料投毒、越獄、對抗性後綴(adversarial suffix)、訓練資料擷取等攻擊。Zscaler Deception 支援建立誘餌 LLM 聊天機器人和 API 來偵測這些攻擊。
Zscaler Deception 技術透過將欺敵技術直接嵌入到使用者環境中(包括端點、網路、Active Directory、雲端工作負載、IoT/OT 裝置等),重新定義了傳統的蜜罐,因而無法區分陷阱與合法資產。與靜態蜜罐不同,Zscaler 利用誘餌和線索,使攻擊者能夠在不知不覺中暴露自己。這種主動式分散式策略能夠即時偵測威脅,並與 Zscaler Zero Trust Exchange 平台無縫整合。
Zscaler Deception 與 Zscaler Zero Trust Exchange 無縫整合,可使輕量級誘餌資產動態分散在企業端點、網路、Active Directory、雲端工作負載和 IoT/OT 裝置之間。這些陷阱模擬真實資產,幾乎可以瞬間偵測到惡意活動。這種嵌入式方法能夠在維持零信任持續驗證的同時,實現主動威脅偵測。Zscaler Deception 也內建在 Zscaler Client Connector 端點代理和 Zscaler Private Access 中,用於偵測從端點到應用程式的橫向移動。
Zscaler Deception 旨在發現各種威脅,包括進階持續性威脅 (APT)、入侵前攻擊、身分外洩、權限提升、橫向移動、內部威脅和勒索軟體。透過誘餌和假目標引誘攻擊者,可以在早期階段識別可疑行為,從而主動防止入侵並顯著縮減潛伏時間。