
Zuverlässige Abwehr kritischer Bedrohungen durch verstärkten Schutz für private Unternehmensanwendungen
Sorgen Sie für robuste Sicherheit gegen web- und identitätsbasierte Bedrohungen.
Analysieren Sie die Sicherheit Ihres Unternehmens, verringern Sie Risiken und minimieren Sie Betriebsunterbrechungen.
Sicherheitslücken in Ihren privaten Webanwendungen und APIs setzen Sie Ransomware und anderer Malware aus. Verhindern Sie Kompromisse mit Inline-Schutz vor web- und identitätsbasierten Bedrohungen.

Inline-Überprüfung unterstützt Sie beim Kampf gegen webbasierte Bedrohungen und Zero-Day-Angriffe

Identifizieren und Erkennen von Angriffen über das Active Directory (AD)

Erkennen und Melden verdächtiger browserbasierter Aktivitäten
Das Problem
Private Unternehmensanwendungen sind anfällig für Web-, API- und AD-Angriffe
Fehlkonfigurationen, unsichere Designs und ungepatchte Komponenten erhöhen das Unternehmensrisiko erheblich. Unternehmen müssen diese Risiken – insbesondere die in den OWASP Top 10 hervorgehobenen Risiken für Webanwendungen und APIs – mindern, bevor sie zu Sicherheitsverletzungen führen.
Gleichzeitig erfordern Schwachstellen in zentralen Netzwerkdiensten wie Kerberos, LDAP und SMB erweitertes Monitoring, verbesserte Verschlüsselung und strenge Zugriffskontrollen. Zur Verteidigung gegen kritische CVEs und Zero-Day-Angriffe müssen Unternehmen der Echtzeit-Bedrohungserkennung sowie proaktiven Sicherheitsstrategien Priorität einräumen.
Lösungsüberblick
Zscaler AppProtection, eine integrale Komponente von Zscaler Private Access™ (ZPA), schützt durch umfassende Inline-Überprüfung des Anwendungstraffics (Layer 7) vor web- und identitätsbasierten Bedrohungen. Diese zukunftsfähige Lösung stärkt die Sicherheitsmaßnahmen und verbessert die Bedrohungserkennung entsprechend dem MITRE ATT&CK-Framework.


Blockieren Sie schädlichen Traffic
Identifizieren und blockieren Sie Traffic, der darauf abzielt, Schwachstellen auszunutzen oder die Anwendungslogik zu ändern.

Schutz vor CVEs
Zeitnahe Signaturen und virtuelle Patches von Zscaler ThreatLabz schützen Ihr Unternehmen vor aktuellen CVEs.

Vereinheitlichung von Einzellösungen
Konsolidieren Sie mehrere Lösungen zu einer einzigen und verringern Sie so das Risiko von Fehlkonfigurationen und Inkompatibilitäten.

Ausrichtung an MITRE ATT&CK
Bewerten Sie Ihren Sicherheitsstatus und beurteilen Sie Cyberrisiken anhand bekannter Verhaltensweisen von Angreifern.
Vorteile
Verbesserter Sicherheitsstatus durch vereinfachte Verwaltung

Mehrschichtiger Schutz
Minimieren Sie die Angriffsfläche und prüfen Sie jede Web-Anfrage, um böswillige User zu blockieren.

Risikoreduzierung
Stoppen Sie webbasierte Bedrohungen und CVEs mit zeitnahen Signaturen und virtuellem Patching.

Vereinfachte Compliance
Durch Bewertung gemäß MITRE ATT&CK erhalten Sie Auditdetails sowie Bedrohungserkennung in Echtzeit.

Optimierte Richtlinienverwaltung
Beseitigen Sie Fehlkonfigurationen und vereinheitlichen Sie die Verwaltung über eine einzige Konsole.
Details
Reduzieren Sie Bedrohungen durch lückenlose Inline-Überprüfung des gesamten Traffics
Analysieren Sie sämtliche Transaktion zwischen Usern und privaten Unternehmensanwendungen über HTTP/S, Kerberos, LDAP und SMB, um Einblick in den App-Verkehr (Anwendungsschicht) zu erhalten und schädliche Aktivitäten zu blockieren. Herkömmliche Netzwerksicherheitskontrollen auf der Transportschicht können das nicht leisten.

Erkennen und Abwehr von aktuellen CVEs mit virtuellem Patching
Schützen Sie sich vor aktuellen Zero-Day-Bedrohungen mit vordefinierten Signaturen des Sicherheitsforschungsteams von Zscaler ThreatLabz.

Erkennen und Melden verdächtiger browserbasierter Aktivitäten
Erkennen Sie Hochrisikoanwender, indem Sie einzigartige, durch Browseraktivitäten generierte Fingerabdrücke untersuchen und User mit anomalen Zugriffsmustern identifizieren.

Integriert für mühelose Bereitstellung
Einfache Bereitstellung und Skalierung mit zentraler Verwaltung über die ZPA-Konsole, ohne dass in Ihrer Umgebung neue Komponenten installiert werden müssen.

Anwendungsfälle
Bieten Sie Usern standortunabhängig sicheren Zugriff

Sorgen Sie mit einem umfassenden Ansatz für robuste Sicherheit für private Unternehmensanwendungen, einschließlich Schutz vor OWASP Top 10 und Meldung verdächtiger browserbasierter Aktivitäten. Ausgerichtet am MITRE ATT&CK-Framework, schützt vor Web-Bedrohungen durch externe Dritte, wie etwa Browser-Session-Hijacking.

Analysieren Sie den Domain- und Pfadzugriff für alle User von Webanwendungen und APIs. Überwachen Sie die Protokolldetails jedes Users, der auf eine private Unternehmensanwendung zugreift. Detaillierte Einblicke in sämtliche User-Transaktionen und Antwortcodes können beim Erkennen böswilliger Aktivitäten hilfreich sein.

Überprüfen und überwachen Sie alle User-Zugriffe auf Anwendungen auf Webbedrohungen, einschließlich der Top-10-Risiken von OWASP. Schützen Sie sich vor Active-Directory-Angriffen wie Kerberoasting, LDAP und SMB-Enumeration und stoppen Sie gleichzeitig böswillige Insider. Dies ist von entscheidender Bedeutung bei der Integration von Netzwerken und Apps mit unterschiedlichen Anmeldedaten und Authentifizierungssystemen.
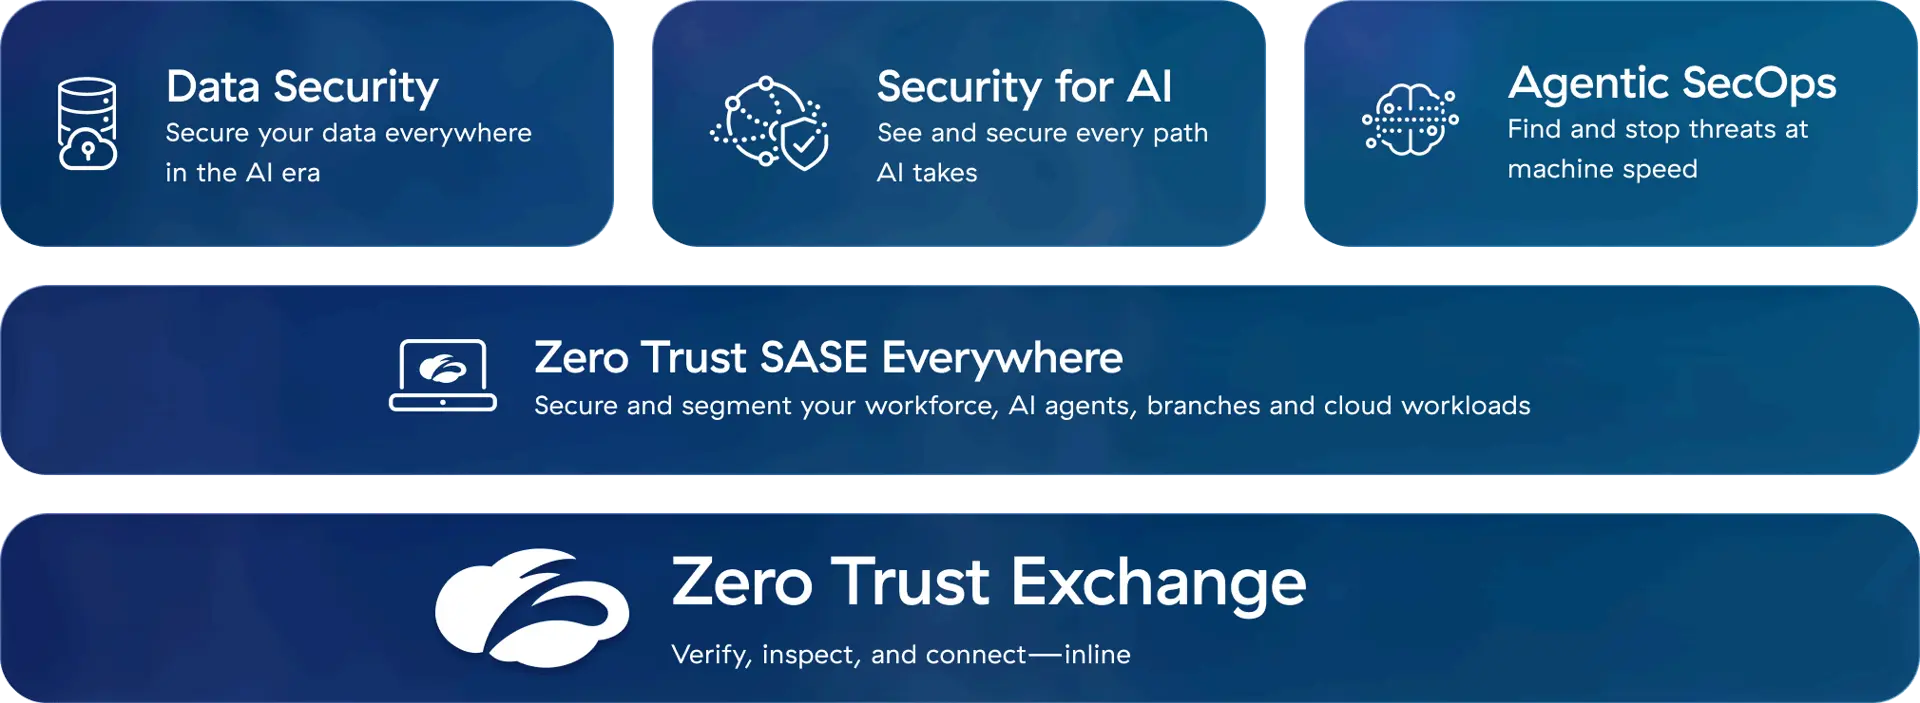
Die Zscaler Plattform
Die Cybersicherheitsplattform für das KI-Zeitalter – auf der Grundlage von Zero Trust zum Schutz von Usern, Workloads, Zweigstellen und Geräten durch die weltweit größte Inline-Sicherheits-Cloud.
FAQ
Die Web-App-Sicherheit schützt browserbasierte Softwareanwendungen vor Sicherheitsproblemen und Schwachstellen, die Daten, Funktionen oder den Schutz von User-Daten gefährden könnten. Sicherheitslösungen für Webanwendungen verhindern Cross-Site-Scripting, SQL-Injection, Denial-of-Service (DoS) und mehr, indem sie Verfahren wie sichere Codierung, Multi-Faktor-Authentifizierung, Verschlüsselung und Tests unterstützen.
Als Kerberoasting werden Cyberangriffe bezeichnet, die auf das Kerberos-Authentifizierungsprotokoll in Windows abzielen. Angreifer nutzen Kerberos-Servicetickets aus, um an Passwort-Hashes zu gelangen und sich so unbefugten Zugriff auf privilegierte Servicekonten zu verschaffen. Dies kann eine sehr schwer erkennbare Möglichkeit zur Rechteausweitung sein – ohne entsprechende Sicherheitsmaßnahmen kann jeder Domain-User einen Kerberoasting-Angriff durchführen, ohne eine Warnmeldung auszulösen.
Das MITRE ATT&CK-Framework ist eine weltweit zugängliche Wissensdatenbank zu Taktiken, Techniken und Verfahren (TTPs) von Bedrohungsakteuren. Sicherheitsteams nutzen es, um Schwachstellen zu bewerten, Erkennungs- und Reaktionsstrategien zu verbessern und sich besser gegen Cyberbedrohungen zu verteidigen, indem sie ihre Maßnahmen am bekannten Verhalten der Angreifer ausrichten.
Demo anfordern
Unsere Experten zeigen Ihnen gerne, wie Sie private Unternehmensanwendungen vor web- und identitätsbasierten Angriffen schützen.