/ Qu’est-ce que la gestion de la posture de sécurité de l’IA (AI-SPM) ?
Qu’est-ce que la gestion de la posture de sécurité de l’IA (AI-SPM) ?
La gestion de la posture de sécurité de l’IA (AI-SPM) est un cadre de sécurité qui protège les actifs d’IA de l’entreprise. Il protège les modèles d’IA, les pipelines de données, les applications et l’infrastructure contre les menaces propres à l’IA que les outils de gestion de la posture de sécurité dans le cloud (CSPM) et de gestion de la posture de sécurité des données (DSPM) ne détectent pas. AI-SPM évalue en continu les écosystèmes d’IA afin d’identifier et de remédier aux menaces, aux violations des politiques et aux problèmes de non-conformité réglementaire.
Points importants à retenir
La gestion de la posture de sécurité de l’IA détecte, surveille et sécurise en continu les modèles d’IA, les transactions et les jeux de données.
• AI-SPM protège contre les vecteurs d’attaque propres à l’IA, tels que le jailbreak, l’injection de prompts et l’exploitation d’identités non humaines (NHI) disposant de privilèges excessifs.
• Il est essentiel d’adopter une approche Zero Trust parallèlement à AI-SPM.Les proxys Zero Trust inline vérifient en continu l’identité des utilisateurs et assainissent les sorties des modèles d’IA. Ce processus renforce la solution AI-SPM et crée des défenses proactives pour protéger les ressources d’IA.
• IA-SPM simplifie les audits de conformité.Il compare les configurations des modèles d’IA et les flux de données aux exigences de référentiels de conformité tels que le cadre de gestion des risques liés à l’IA du NIST, la loi européenne sur l’IA et le RGPD.
« L’activité liée à l’IA/AA a augmenté de 83 % sur un an, atteignant près de 1 000 milliards de transactions au sein d’un écosystème de plus de 3 400 applications.Les entreprises ont bloqué 39 % de l’ensemble des transactions IA/AA, ce qui souligne la persistance des préoccupations concernant l’exposition des données, la confidentialité et le respect des politiques, à mesure que l’usage de l’IA s’étend. »– Lire le rapport Zscaler ThreatLabz 2026 sur la sécurité de l’IA |
Mais les outils de sécurité traditionnels, tels que les solutions de gestion de la posture de sécurité des données (DSPM) et de gestion de la posture de sécurité du cloud (CSPM), ne suffisent plus. Ils n’offrent ni la visibilité ni le contrôle nécessaires sur les ressources d’IA pour assurer leur sécurité.
Quels sont les risques de sécurité liés à l’IA ?
Les acteurs malveillants utilisent l’IA pour mener des attaques à une vitesse record, comme l’a montré une récente étude de ThreatLabz sur la sécurité des VPN.
Les outils d’IA générative et autres systèmes d’IA introduisent également des risques de sécurité propres à l’IA, notamment :
- L’utilisation de l’IA fantôme et le recours inapproprié à des LLM non approuvés peuvent entraîner des fuites de données. Lorsqu’un employé partage des données professionnelles sensibles avec une application publique d’IA générative, le fournisseur du modèle peut conserver ces données et les utiliser pour entraîner de futurs modèles.
- Les attaques par jailbreak surviennent lorsque des acteurs malveillants contournent les garde-fous de sécurité d’un modèle d’IA. Ils manipulent alors les modèles d’IA de manière à ce qu’ils divulguent des données sensibles, telles que des informations personnelles identifiables (PII).
- Les attaques par injection de prompt surviennent lorsque des hackers dissimulent des instructions malveillantes dans des ressources telles que des fichiers et des bases de données. Lorsqu’ils consultent ces ressources pour répondre aux requêtes des utilisateurs, les modèles d’IA exécutent ces instructions.
- Les acteurs malveillants utilisent des identités non humaines, notamment celles attribuées aux agents d’IA, pour s’introduire dans les systèmes de l’entreprise.
Que comprend une solution AI-SPM ? Composants et fonctionnalités clés
Une architecture complète de gestion de la posture de sécurité de l’IA comprend cinq composants essentiels pour protéger les systèmes d’IA :
Nomenclatures AI-BOM et inventaires centralisés des actifs d’IA
Les outilsde gestion des ressources d’IAoffrent une visibilité sur les écosystèmes d’IA. Ils génèrent une nomenclature AI-BOM pour chaque modèle, jeu de données, bibliothèque et plug-in. Les AI-BOM recensent notamment l’origine des modèles, leurs versions, les sources des données d’entraînement et les licences.
Les registres des actifs d’IA servent de bases de données centralisées qui répertorient et surveillent tous les actifs d’IA de l’entreprise. Ces registres recensent notamment les outils d’IA intégrés, les LLM commerciaux et les modèles auto-hébergés.
Moteur d’évaluation des vulnérabilités et des risques
Le renseignement sur les menaces s’appuie sur la définition de profils comportementaux et sur une évaluation dynamique des risques pour analyser les actifs d’IA de l’entreprise, en intégrant :
- Le Top 10 de l’OWASP pour les applications LLM, qui recense les vulnérabilités courantes des applications d’IA générative.
- La matrice MITRE ATLAS pour les systèmes d’IA, qui répertorie les TTP connues des hackers qui ciblent les ressources d’IA.
- L’évaluation dynamique des risques, qui attribue et actualise les niveaux de risque en fonction de signaux en temps réel. Ces signaux peuvent être liés aussi bien à des changements de configuration qu’à des comportements inhabituels.
Protection contre la perte de données (DLP) appliquée à l’IA
La protection contre la perte de données (DLP) appliquée à l’IA est généralement déployée sous la forme d’un proxy inline placé entre les utilisateurs et les applications d’IA.
- L’inspection inline des prompts et le masquage dynamique masquent ou bloquent automatiquement les informations avant qu’elles n’atteignent les API du modèle. Sont notamment concernées les données sensibles telles que les données financières, le code propriétaire, les informations personnelles identifiables (PII) et les informations de santé protégées (PHI).
- La classification des données contextuelles utilise l’apprentissage automatique plutôt que des expressions régulières statiques pour analyser les nuances des conversations et l’intention qui sous-tend les prompts.
- Le filtrage des réponsesassainit les sorties des LLM afin d’empêcher les tentatives de jailbreak et les fuites de données d’entraînement sensibles.
Application automatisée des politiques
AI-SPM s’intègre à l’infrastructure existante de gestion des identités et des accès (IAM) et de SecOps afin d’appliquer les politiques d’accès aux actifs d’IA.
- Des contrôles d’accès précis et basés sur l’identité appliquent des autorisations en fonction des rôles. Ces autorisations déterminent quels utilisateurs ou comptes de service peuvent interroger les modèles d’IA.
- La limitation dynamique du débit des API bloque les volumes suspects de requêtes API, qui peuvent indiquer des attaques par déni de service contre les modèles (MDoS) ou des tentatives d’exfiltration de données.
- L’isolation des entités peut révoquer l’accès d’un utilisateur aux actifs d’IA si le système détecte un comportement suspect.
Mise en correspondance et rapports de conformité
AI-SPM simplifie la gouvernance de l’IA en :
- Comparer l’inventaire et la configuration des actifs d’IA de votre entreprise aux normes internationales, notamment le cadre de gestion des risques liés à l’IA (RMF) 1.0 du NIST etla norme NIST AI 600-1, la loi européenne sur l’IA, et la norme ISO/IEC 42001.
- Générer des rapports prêts pour l’audit afin de démontrer la conformité aux lois relatives à la protection des données, telles que le RGPD, le CCPA et l’HIPAA.
Comment AI-SPM sécurise le cycle de vie de l’IA
Les plateformes AI-SPM assurent la sécurité à chaque étape du cycle de vie de l’IA :
Étape 1 : Identifier et cartographier la surface d’attaque de l’IA
Les plateformes AI-SPM analysent en continu des environnements tels que :
- Les modèles d’IA proposés par des fournisseurs tels qu’OpenAI (ChatGPT), Google (Gemini), Anthropic (Claude) et Meta (Llama)
- Les plateformes cloud d’IA d’entreprise, notamment Amazon Bedrock, Azure AI Foundry et Google Vertex AI
- Les plateformes tierces d’hébergement de modèles d’IA, notamment Hugging Face et Replicate
- Les déploiements de LLM privés destinés exclusivement à un usage interne
Étape 2 : Évaluer la posture de sécurité et hiérarchiser les risques
Les analyses de vulnérabilités examinent le code, les modèles et leurs dépendances. Elles détectent les écarts de configuration dans les intégrations d’API et signalent les autres vulnérabilités présentes en phase d’exécution.
AI-SPM évalue la vulnérabilité de chaque modèle à différents types d’attaques d’IA, notamment les attaques par déni de service contre les modèles (MDoS). Il crée un graphe dynamique des risques qui attribue automatiquement un niveau de priorité à chaque risque en fonction des informations contextuelles.
Étape 3 : Sécuriser les données en transit
AI-SPM intercepte tous les prompts soumis aux systèmes d’IA et les analyse afin de détecter tout comportement suspect.
Le masquage dynamique des données masque ou supprime automatiquement toute information sensible saisie par les utilisateurs dans un prompt d’IA générative. La plateforme analyse également les sorties des LLM à la recherche de données sensibles, de secrets et de payloads malveillants avant qu’ils ne parviennent aux utilisateurs.
Étape 4 : Automatiser la remédiation et le confinement des menaces
AI-SPM utilise des workflows SecOps agentiques et déclenche automatiquement des mesures de réponse grâce à son intégration SOAR. Il signale également les écarts de configuration des systèmes d’IA.
Étape 5 : Maintenir la conformité
AI-SPM audite en continu les actifs d’IA afin de garantir leur conformité aux exigences réglementaires telles que la loi européenne sur l’IA, NIST AI RMF 1.0, NIST AI 600-1 et les cadres de sécurité des données propres à certains secteurs, comme l’HIPAA.
AI-SPM suit également l’évolution des écarts de configuration et de posture au fil du temps.
Architecture AI-SPM : Comment les solutions AI-SPM, DSPM et CSPM s’intègrent
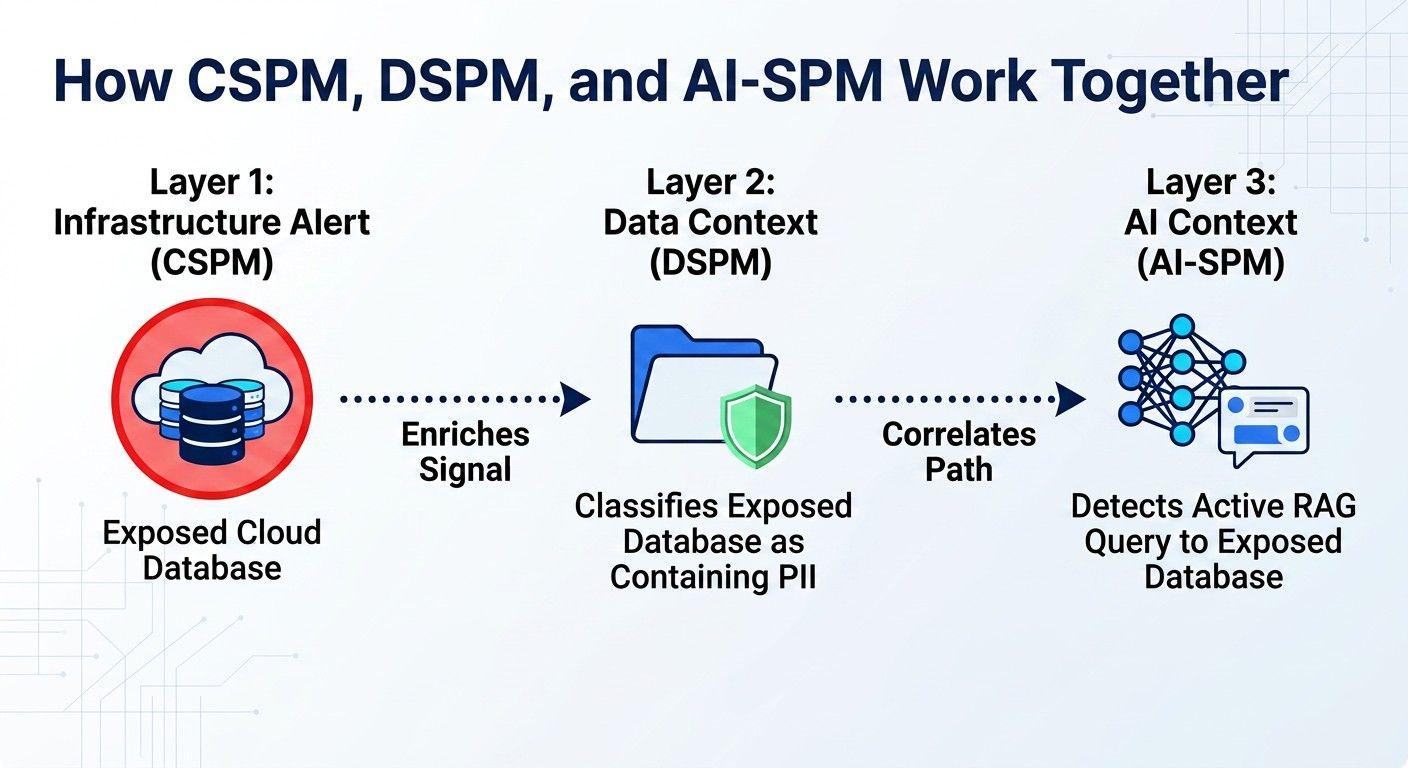
AI-SPM s’associe à DSPM et CSPM pour former une pile de sécurité unifiée qui surveille les risques liés aux actifs d’IA, à l’infrastructure cloud et aux données.
La gestion de la posture de sécurité des données (DSPM) surveille les mouvements, l’emplacement et les contrôles d’accès aux données. Elle identifie les données sensibles au sein de l’entreprise et signale aux autres outils les erreurs de configuration et les politiques d’accès trop permissives, afin que ces derniers puissent appliquer ces politiques.
La gestion de la posture de sécurité dans le cloud (CSPM) surveille les ressources cloud et signale les erreurs de configuration, notamment celles qui concernent les machines virtuelles, les registres de conteneurs et les autorisations de gestion des identités et des accès (IAM).
En partageant des données de télémétrie, AI-SPM, DSPM et CSPM peuvent cartographier les chemins d’attaque qui franchissent les frontières traditionnelles de la sécurité. Ils mettent en corrélation les signaux pour générer une alerte concernant un seul incident. Ce contexte unifié permet aux équipes de sécurité de mieux comprendre les TTP des hackers impliqués dans cet incident.
Comment les entreprises utilisent-elles IA-SPM ? Principaux cas d’utilisation
Détecter et gérer l’IA fantôme
Les entreprises utilisent AI-SPM pour gérer l’IA fantôme. L’IA fantôme désigne les applications d’IA générative et autres outils d’IA que les employés adoptent sans l’approbation des équipes de sécurité ou informatiques. Sans AI-SPM, les équipes informatiques ne peuvent pas cartographier l’ensemble de la surface d’attaque de l’IA.
Sécuriser les données réglementées dans les pipelines d’apprentissage automatique
Les entreprises utilisent AI-SPM pour sécuriser leurs modèles d’apprentissage automatique personnalisés. La plateforme analyse les bases de données d’entraînement à la recherche de données réglementées, telles que les informations personnelles identifiables (PII) et les informations de santé protégées (PHI), et signale celles qui doivent être supprimées.
La gestion de la posture de sécurité de l’IA suit également et vérifie la source, ou la provenance, des jeux de données d’entraînement.
Maintenir la conformité réglementaire
AI-SPM automatise les exigences d’audit définies par le cadre de gestion des risques liés à l’IA du NIST. Il aide également les entreprises à respecter diverses exigences réglementaires, notamment :
- L’article 17 du RGPD, également appelé droit à l’effacement ou droit à l’oubli. Or, supprimer des données personnelles des LLM représente un véritable défi. AI-SPM contribue au respect du RGPD en signalant les informations personnelles identifiables qui doivent être supprimées avant qu’elles n’entrent dans un LLM.
- L’article 45 CFR Section 164.308 de l’HIPAA impose une analyse régulière des risques pour tous les systèmes qui traitent des informations de santé protégées.
Gérer les enjeux de sécurité de l’IA propres à chaque secteur
Pourquoi les architectures Zero Trust sont essentielles à la sécurité de l’IA
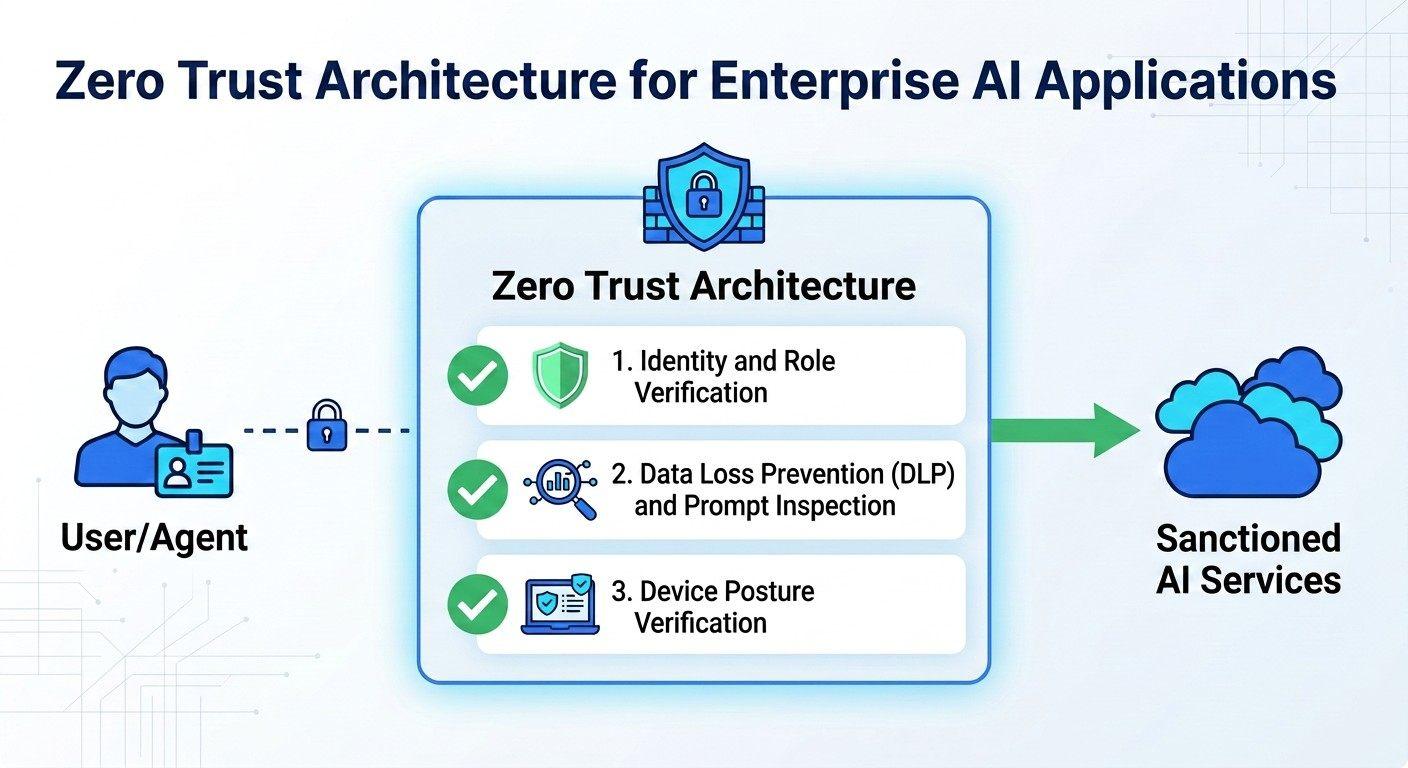
Comme les interactions avec l’IA sont décentralisées et éphémères, les défenses réseau traditionnelles, axées sur le périmètre, ne suffisent pas à les sécuriser. À titre d’exemple, un pare-feu ne peut pas empêcher un employé de partager du code source propriétaire avec un outil public d’IA générative.
Les architectures Zero Trust sont l’approche la plus efficace pour sécuriser ce type d’interactions. Avec Zero Trust, les entreprises vérifient en continu l’identité de chaque utilisateur, chaque flux de données et chaque requête adressée à un modèle, au niveau de chaque transaction.
Comment créer un programme AI-SPM
La création d’un programme AI-SPM permet aux entreprises de passer d’une détection réactive des menaces à un modèle de sécurité proactif fondé sur la gouvernance. Pour commencer, les entreprises doivent suivre les étapes et bonnes pratiques suivantes :
Étape 1 : Établir des référentiels de gouvernance et des risques
- Créez un comité de sécurité de l’IA pluridisciplinaire réunissant des représentants des équipes de sécurité, des services juridiques et de l’apprentissage automatique. Cette démarche permet de définir dès le départ les responsabilités liées au programme AI-SPM.
- Définissez des politiques de classification qui déterminent les types de données, tels que les informations personnelles identifiables ou la propriété intellectuelle, auxquels les LLM peuvent accéder.
- Classez les risques liés aux modèles d’IA en fonction du type de modèle, par exemple les modèles internes entraînés par l’entreprise et les API publiques.
Étape 2 : Définir des processus d’adoption et d’approbation des modèles d’IA
- Dressez la liste de tous les modèles d’IA, applications d’IA générative et autres outils d’IA approuvés. Communiquez cette liste à tous les employés et sous-traitants de l’entreprise.
- Facilitez la soumission de nouveaux modèles ou applications d’IA par les développeurs afin qu’ils puissent faire l’objet d’un examen de sécurité et d’une approbation.
Pour obtenir une visibilité sur l’utilisation actuelle de l’IA à ce stade, créez des registres d’actifs IA et des AI-BOM dynamiques.
Étape 3 : Appliquer le Zero Trust et des contrôles d’accès fondés sur le principe du moindre privilège
- Définissez et appliquez un contrôle d’accès basé sur les rôles (RBAC) pour les modèles d’IA et les applications d’IA générative.
- Mettez en place des contrôles d’accès pour les identités non humaines. Ces contrôles empêchent les systèmes d’IA agentique d’exécuter des actions à haut risque sans approbation humaine.
Lorsque vous déployez le Zero Trust, veillez à définir des politiques d’accès RAG héritées des droits de l’utilisateur. Ces politiques empêchent les modèles d’IA de partager des fichiers sensibles avec des utilisateurs non autorisés.
Étape 4 : Adopter la détection des menaces liées l’IA
- Intégrez les alertes AI-SPM à vos plateformes SIEM et SOAR.
- Mettez à jour les procédures de réponse aux incidents afin de prendre en compte les failles de sécurité et les types d’attaques propres à l’IA.
- Formez votre SOC à la sécurité de l’IA.
À ce stade, les bonnes pratiques AI-SPM consistent notamment à déployer des proxys d’inspection inline dans vos environnements d’exécution. Ces proxys détectent et bloquent les menaces telles que les prompts malveillants et les volumes de transactions suspects.
Étape 5 : Effectuer des simulations d’attaques
- Organisez des exercices de simulation basés sur des scénarios d’attaque courants contre l’IA, tels que des compromissions de données RAG.
- Auditez les simulations pour vérifier que les règles de conformité réglementaire fonctionnent comme prévu.
- Affinez les contrôles d’accès, les règles de classification des données et les seuils de détection des menaces en phase d’exécution en fonction des enseignements tirés des attaques simulées.
Gestion de la posture de sécurité de l’IA de Zscaler
Zscaler AI-SPM est un composant essentiel deZscaler AI Data Security. Associés, Zscaler AI-SPM et la gestion de la posture de sécurité des données (DSPM) offrent une visibilité de bout en bout sur les modèles d’IA, les données sensibles utilisées pour l’inférence, les déploiements de modèles et la corrélation des risques.
Zscaler identifie les risques de sécurité et de conformité que les outils traditionnels ne détectent souvent pas. La plateforme protège les actifs d’IA de l’entreprise grâce à :
- La gestion des actifs d’IA qui détecte et inventorie automatiquement tous les actifs d’IA. Elle cartographie les ressources cloud et les pipelines de données associés afin de fournir aux équipes de sécurité un AI-BOM complet pour chaque actif.
- Une sécurité des données granulaire qui s’appuie sur des classificateurs de données enrichis par l’IA pour sécuriser les jeux de données non structurés utilisés pour l’entraînement, le fine-tuning et le grounding des modèles d’IA.
- La gestion avancée des risques qui analyse les déploiements d’IA de l’entreprise à la recherche de vulnérabilités et met en corrélation les données sur les menaces afin d’identifier les erreurs de configuration, d’analyser les autorisations des utilisateurs et de générer des workflows de remédiation guidée.
Demandez une démonstration pour voir Zscaler AI-SPM à l’œuvre
Ressources suggérées
L’AI-SPM aide les entreprises à gérer et à sécuriser leurs modèles d’IA et les ressources associées en surveillant en permanence les vulnérabilités, les expositions de données et les erreurs de configuration, réduisant ainsi les risques et soutenant la conformité dans des environnements de plus en plus complexes axés sur l’IA.
L’AI-SPM traite les risques tels que l’accès non autorisé aux données, la manipulation de modèles, les déploiements non sécurisés, les fuites de données et la non-conformité réglementaire, contribuant ainsi à garantir à la fois la sécurité et l’intégrité des actifs d’IA tout au long de leur cycle de vie.
L’AI-SPM se concentre spécifiquement sur la protection des systèmes, des modèles et des pipelines de données d’IA, tandis que la gestion de la posture de sécurité du cloud (CSPM) est conçue pour gérer la posture de sécurité du cloud de manière générale, couvrant diverses ressources cloud, mais généralement pas les risques ou les flux de travail spécifiques à l’IA.
AI-SPM est une solution de sécurité qui protège les actifs d’IA des entreprises en surveillant et en signalant les vecteurs de menace, les fuites de données et les attaques par injection rapide. La surveillance des LLM est un outil d’ingénierie qui suit les performances des modèles d’IA, leur latence et la qualité de leurs sorties. La surveillance des LLM se concentre sur le MLOps, tandis qu’AI-SPM se concentre sur la sécurité de l’IA.
Oui, AI-SPM peut détecter et atténuer les attaques par injection de prompts. Lorsqu’il est associé au Zero Trust, AI-SPM utilise des proxys d’inspection inline pour analyser les requêtes des utilisateurs à la recherche de prompts malveillants et assainir ou bloquer les payloads malveillants avant qu’ils n’atteignent l’API du modèle d’IA. AI-SPM analyse également les sorties des systèmes d’IA agentique et signale les actions à haut risque pour qu’elles soient examinées par un humain avant leur exécution.
L’IA autorisée inclut les outils d’IA approuvés par l’entreprise et ayant fait l’objet d’une vérification, qui respectent les politiques de sécurité de l’entreprise. L’IA fantôme désigne les modèles d’IA, les plugins de navigateur et autres outils d’IA générative non approuvés que les employés utilisent sans l’autorisation des équipes informatiques. L’IA fantôme introduit un risque d’exposition des données et de non-conformité réglementaire.
Oui, les outils d’AI-SPM peuvent détecter les modèles et les workloads IA non autorisés ou non gérés (« IA fantôme ») dans l’environnement d’une entreprise et aider les équipes de sécurité à les évaluer, les surveiller et les intégrer dans la gouvernance.
Oui, AI-SPM fonctionne avec les modèles d’IA hébergés en privé et les modèles d’IA open source. AI-SPM analyse et sécurise les modèles open source auto-hébergés qui s’exécutent dans des clouds privés virtuels (VPC) ou des clusters de conteneurs. Il surveille les configurations en phase d’exécution, les connexions RAG et les prompts des utilisateurs pour les modèles hébergés en privé, tout en appliquant les mêmes contrôles de sécurité que pour les API publiques et commerciales.
Oui, AI-SPM peut gérer et sécuriser les workflows d’IA agentique. Il identifie les agents autonomes actifs et cartographie leurs identifiants d’identité non humaine (NHI). AI-SPM applique des contrôles d’accès fondés sur le principe du moindre privilège, surveille les communications des serveurs Model Context Protocol (MCP) et signale les commandes d’écriture système non autorisées afin d’empêcher toute élévation de privilèges des agents d’IA.
AI-SPM automatise les audits de conformité du cadre de gestion des risques liés à l’IA du NIST en mettant continuellement en correspondance les autorisations des utilisateurs, les configurations des modèles et les flux de données avec les fonctions essentielles du cadre NIST. Il analyse en continu les déploiements d’IA à la recherche de vulnérabilités et d’erreurs de configuration. AI-SPM réduit le recours aux listes de contrôle d’audit manuelles et fournit des mesures dynamiques de la fiabilité, de la transparence et de la sécurité des modèles d’IA.
Oui, AI-SPM peut auditer des modèles entraînés à partir de jeux de données externes récupérés par scraping. AI-SPM fonctionne avec DSPM pour vérifier la provenance des données et analyser les jeux de données d’entraînement à la recherche de propriété intellectuelle, d’informations personnelles identifiables et d’autres données présentant un risque. Il signale toute donnée sensible présente dans le jeu de données et aide à identifier les risques de conformité et de sécurité.