/ Cosa si intende per SASE (Secure Access Service Edge)?
Cosa si intende per SASE (Secure Access Service Edge)?
Il Secure Access Service Edge (SASE) è un'architettura basata sul cloud che integra l'SD-WAN con tecnologie Security Service Edge (SSE) come SWG, CASB, ZTNA e FWaaS in un'unica piattaforma. Il SASE connette in modo sicuro utenti, dispositivi e app da qualsiasi luogo.
Perché il SASE è importante?
Nel 2019 Gartner ha definito il SASE per risolvere un problema specifico: connettere in modo sicuro gli utenti distribuiti a sistemi, applicazioni e servizi critici per l'azienda.
Il SASE risponde a tendenze come l'adozione del cloud, l'utilizzo di app SaaS e il lavoro da remoto, integrando l'SD-WAN con le tecnologie Security Service Edge (SSE). Le aziende che implementano il SASE possono ottimizzare le prestazioni di rete e sicurezza per le proprie operazioni distribuite e incentrate sul cloud.
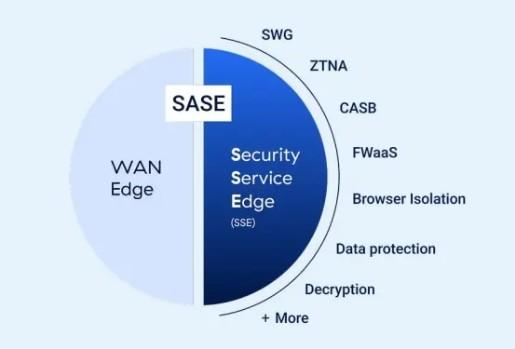
Il SASE implementa la sicurezza e i controlli degli accessi il più vicino possibile agli utenti. Inoltre, applica dinamicamente le policy di sicurezza e aiuta le organizzazioni a far rispettare i principi zero trust.
I componenti principali del SASE
Il SASE può essere suddiviso in sei elementi. Quattro di questi elementi costituiscono i componenti del Security Service Edge (SSE).
La scelta tra SSE e SASE è in gran parte una questione di priorità. L'SSE è più veloce da implementare rispetto al SASE, ma non offre la trasformazione della rete che il SASE garantisce.
Molte organizzazioni iniziano con l'adozione dell'SSE per migliorare immediatamente il proprio livello di sicurezza. Successivamente, implementano il SASE quando dispongono delle risorse necessarie per modernizzare la propria infrastruttura di rete.
Il SASE include i seguenti componenti principali:
- Le reti geografiche definite da software (SD-WAN) utilizzano la selezione dinamica del percorso per scegliere automaticamente il percorso migliore per il traffico verso Internet e le applicazioni cloud.
- I Secure Web Gateway (SWG) impediscono al traffico Internet non sicuro di entrare nella tua rete interna.
- I broker di sicurezza per l'accesso al cloud (CASB) prevengono le fughe di dati, i malware, la mancanza di conformità alle normative e l'utilizzo rischioso delle app di GenAI.
- Il Firewall as a service (FWaaS) sostituisce gli apparati firewall fisici con firewall cloud che offrono funzionalità avanzate di Livello 7 e di firewall di nuova generazione (NGFW).
- Lo Zero Trust Network Access (ZTNA) applica i principi dello zero trust e implementa policy di accesso granulari e a privilegi minimi.
- Un'unica dashboard che semplifica il controllo delle modifiche, la gestione delle patch, il coordinamento delle finestre di interruzione del servizio e la gestione delle policy.
Come funziona il SASE?
Il SASE utilizza le tecnologie SD-WAN ed SSE per applicare le policy ovunque si trovino utenti, dispositivi e applicazioni.
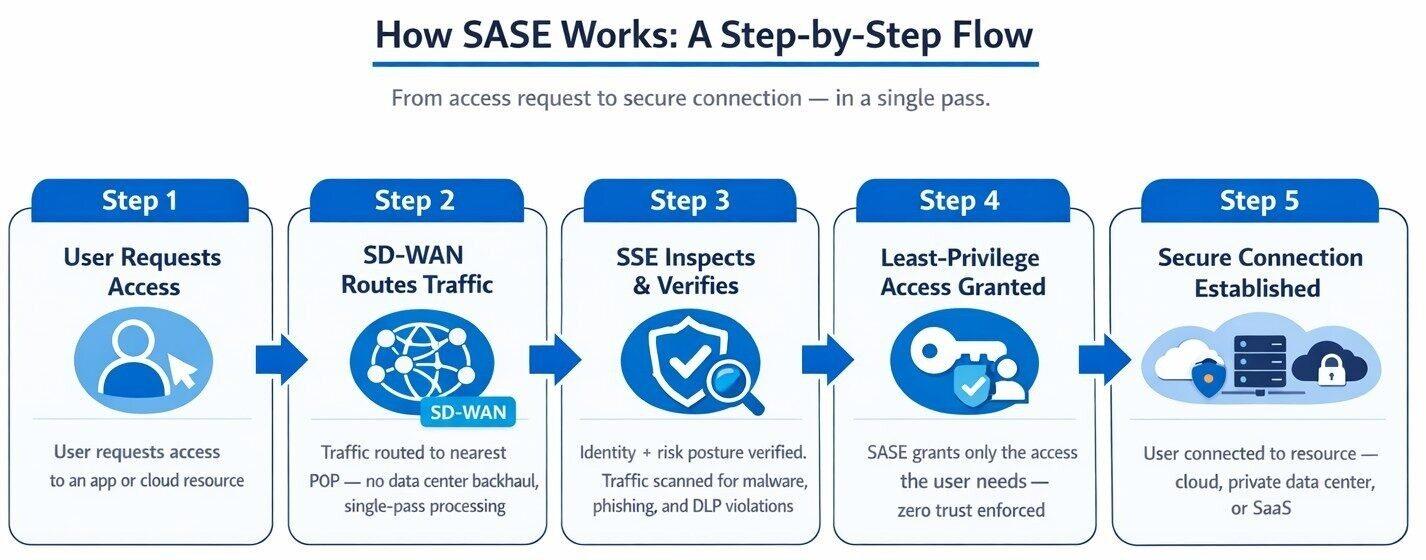
Ecco come funziona il SASE:
Passaggio 1: un utente richiede l'accesso a un'app o a una risorsa cloud.
Passaggio 2: la piattaforma SASE utilizza l'SD-WAN per instradare tale traffico attraverso la sua rete di punti di presenza (PoP) distribuiti in tutto il mondo.
Passaggio 3: il SASE utilizza la funzionalità SSE per verificare le informazioni dell'utente, come l'identità e il profilo di rischio. Il traffico viene analizzato per rilevare malware, tentativi di phishing e violazioni delle policy DLP.
Passaggio 4: la piattaforma SASE concede all'utente l'accesso alla risorsa richiesta secondo il principio del privilegio minimo.
Passaggio 5: il SASE connette l'utente direttamente alla risorsa, indipendentemente dal fatto che tale risorsa sia ospitata nel cloud, in un data center privato o in un ambiente SaaS.
Quali sono i casi d'uso del SASE?
Il Secure Access Service Edge (SASE) risolve diverse problematiche, ma la maggior parte delle organizzazioni lo adotta per rispondere a tre esigenze principali: supportare il lavoro ibrido e da remoto, proteggere le filiali e i punti vendita e garantire la connettività delle operazioni a livello globale.
Abilitazione della forza lavoro ibrida e da remoto
Con l'adozione di modelli di lavoro ibridi e da remoto da parte delle aziende, i team di sicurezza hanno bisogno di una soluzione che applichi le policy indipendentemente dalla posizione degli utenti.
Esempio concreto: un'azienda SaaS ha sostituito la propria tecnologia VPN obsoleta con lo ZTNA eha implementato immediatamente l'accesso remoto 5 volte più velocemente rispetto a prima. L'azienda ha anche ridotto i tempi necessari per concedere agli utenti l'accesso alle risorse di rete, che sono passati da settimane a giorni e, in alcuni casi, pochi minuti.
Collega in modo sicuro filiali e punti vendita al dettaglio
Nelle architetture tradizionali, le filiali e i punti vendita utilizzano dispositivi di sicurezza fisici installati in ciascuna sede. Ma questi apparecchi comportano elevati costi di manutenzione ed è difficile tenerli aggiornati.
Il SASE risolve questo problema spostando tutta la rete e la sicurezza sul cloud.
Esempio concreto: una grande azienda del settore Food and Beverage ha implementato il SASE per proteggere l'accesso a Internet e il traffico SaaS, OT (Operational Technology) e IoT industriale (IIoT).
Dopo l'implementazione, l'azienda ha prevenuto 4 milioni di violazioni delle policy e bloccato 14.000 minacce al mese. Il team ha inoltre risparmiato il 70% sui costi di hardware, aggiornamenti e licenze, dismettendo le VPN obsolete.
Consente la connettività globale
Le organizzazioni globali necessitano di prestazioni di sicurezza e di rete uniformi per utenti, sedi e paesi diversi.
Esempio concreto: un'importante azienda tecnologica ha adottato un'unica piattaforma SASE per sostituire le VPN obsolete, migliorare la sicurezza del traffico web e semplificare l'applicazione delle policy.
L'azienda ha consentito ai suoi 320.000 dipendenti di lavorare da remoto nel giro di due settimane. Ha inoltre ridotto i costi di gestione e i costi operativi del 70% grazie alla virtualizzazione e alla semplificazione dell'infrastruttura.
Come il SASE risolve le sfide dell'AI
Quando le organizzazioni implementano il SASE basato sull'intelligenza artificiale, ottengono i seguenti vantaggi:
1. Ottimizzazione del traffico tramite AI
L'attività nel campo dell'AI e del machine learning è aumentata dell'83% su base annua dal 2024 al 2025 (Report di ThreatLabz del 2026 sulla sicurezza dell'AI). Tuttavia, strumenti come gateway on-premise, firewall fisici e reti locali (LAN) sono stati progettati per il traffico gestito dagli esseri umani, non dalle macchine.
Con il crescente utilizzo dell'AI, le aziende hanno bisogno di una maggiore larghezza di banda e della capacità di gestire volumi più elevati di traffico est-ovest, generato in grandi quantità da strumenti come l'AI agentica.
L'SD-WAN offre elevata larghezza di banda, la bassa latenza e l'assegnazione della priorità al traffico di cui le aziende hanno bisogno per gestire il traffico relativo all'intelligenza artificiale.
2. Visibilità sulla shadow AI
L'utilizzo non autorizzato di app di intelligenza artificiale generativa, o shadow AI, può comportare la fuga di dati. Il SASE individua la shadow AI, applica l'accesso a privilegi minimi alle app di AI generativa sensibili e implementa policy di prevenzione della perdita di dati (DLP) inline per bloccare le transazioni AI rischiose.
3. Sicurezza dell'AI agentica e dell'AI integrata
La sicurezza dell'AI agentica implica sia la protezione degli agenti AI aziendali sia la difesa dagli attacchi informatici che prendono di mira l'AI agentica.
La prima campagna di spionaggio orchestrata dall'intelligenza artificiale di cui si abbia notizia risale al 2025. In questa campagna, un gruppo supportato da uno Stato ha automatizzato tra l'80% e il 90% del suo attacco utilizzando l'AI agentica (Report del 2026 di ThreatLabz sulla sicurezza dell'AI). I ricercatori di ThreatLabz prevedono che assisteremo a un aumento degli attacchi ransomware basati sull'intelligenza artificiale.
Un altro rischio è rappresentato dall'intelligenza artificiale integrata, ovvero dalle funzionalità AI incorporate in applicazioni SaaS come Salesforce e ServiceNow. Spesso le aziende non hanno piena visibilità su quali app integrino l'intelligenza artificiale, né su come tale intelligenza artificiale venga protetta e aggiornata.
Di conseguenza, l'AI integrata rappresenta una delle fonti di rischio in più rapida crescita e meno visibili legate all'uso dell'AI in azienda.– Leggi il Report di ThreatLabz del 2026 sulla sicurezza dell'AI |
I falsi miti sul SASE
Nonostante la crescente popolarità delle implementazioni SASE, persistono ancora alcuni fraintendimenti comuni su cosa siano e a chi siano destinate.
Il SASE non è semplicemente una VPN nel cloud?
No. SASE e VPN adottano approcci diversi per l'accesso. Una VPN crea un tunnel cifrato che connette l'utente alla rete. Le VPN concedono un accesso esteso senza la verifica continua.
Il SASE applica il principio zero trust limitando l'accesso ad app specifiche e verificando continuamente l'identità e il contesto. A differenza delle VPN, il SASE include automaticamente un sistema di sicurezza completo per garantire un accesso remoto sicuro.
Adottare il SASE non significa rinunciare ad altri strumenti di sicurezza?
L'adozione del SASE non richiede di sostituire completamente l'infrastruttura esistente. Molte aziende implementano il SASE in modo graduale, adottando prima l'SSE e aggiungendo in seguito l'SD-WAN. Questo approccio offre un'ottima opportunità per integrare il SASE con gli strumenti di sicurezza esistenti, come le soluzioni di rilevamento e risposta degli endpoint.
Il SASE rappresenta un modello architetturale ideale a cui le organizzazioni possono aspirare. Non è necessario abbandonare gli strumenti di sicurezza attualmente in uso.
Il SASE non si limita ad aggiungere la funzionalità di sicurezza alla SD-WAN?
L'SD-WAN ottimizza la rete, ma non include uno stack di sicurezza nativo.
Le aziende che utilizzano l'SD-WAN necessitano comunque di firewall, gateway web sicuri o backhauling per l'ispezione del traffico. Il SASE offre una visibilità centralizzata sulla rete e sulla sicurezza, che la sola tecnologia SD-WAN non è in grado di garantire.
Il SASE non è superfluo per le organizzazioni di dimensioni più ridotte?
Le grandi aziende sono state le prime ad adottare il SASE, ma non sono le uniche organizzazioni a poterne trarre vantaggio. Senza il SASE, le organizzazioni più piccole non possono ottenere l'ottimizzazione della rete o la sicurezza necessarie per portare avanti la trasformazione digitale.
Dato che si tratta di un servizio distribuito tramite il cloud, il SASE è facile da adottare anche per i team IT di piccole dimensioni. Il SASE non richiede gli investimenti iniziali né il personale necessari per la manutenzione dei dispositivi fisici.
Il SASE elimina tutti i rischi per la sicurezza?
Il SASE riduce la superficie di attacco e applica in modo coerente le policy di sicurezza, ma non garantisce una sicurezza completa. La sua configurazione deve essere eseguita correttamente, e i team di sicurezza devono implementare solide policy di identità e accesso con monitoraggio continuo per ottenere tutti i vantaggi che offre.
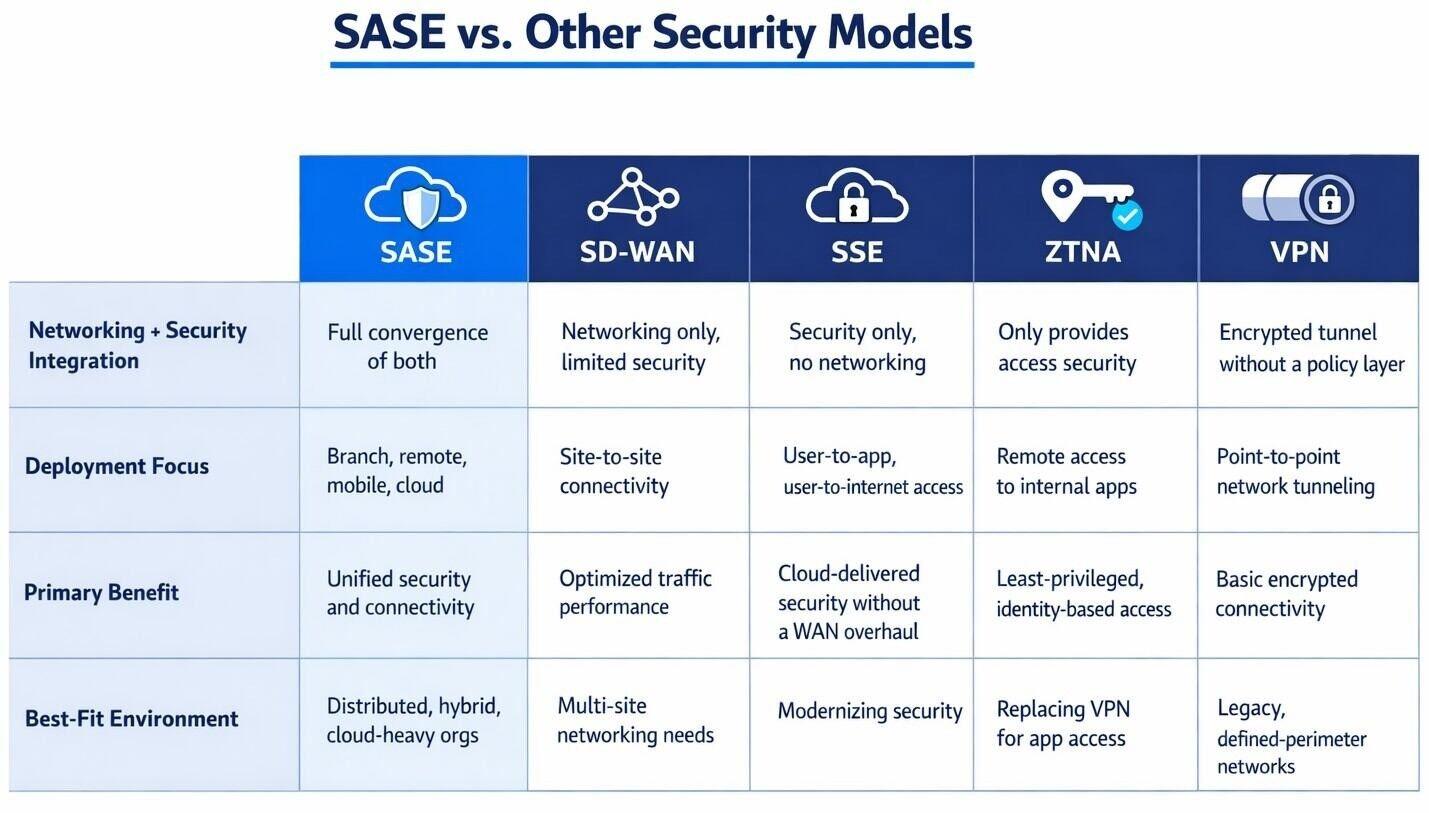
SASE, SD-WAN, SSE, ZTNA e VPN: non sono tutti la stessa cosa?
SASE, SD-WAN, SSEe altri modelli si distinguono per le modalità di implementazione, i vantaggi offerti e gli scenari di utilizzo ideali. Confrontare queste tecnologie aiuta a comprendere meglio il ruolo del SASE nel più ampio panorama di reti e sicurezza.
SASE single-vendor e SASE multi-vendor a confronto
Quali criteri dovresti utilizzare per valutare i fornitori di SASE? Per cominciare, dovrai prendere una decisione architetturale tra SASE single-vendor e SASE multi-vendor.
Una soluzione SASE single-vendor, ovvero di un unico fornitore, offre funzionalità SD-WAN e SSE attraverso un'unica piattaforma basata su un'architettura unificata e dotata di un unico motore di gestione delle policy.
Con un modello single-vendor, non è possibile combinare prodotti singoli, ma si può lavorare da un'unica dashboard e applicare un unico set di policy a tutte le sedi e a tutti gli utenti. A differenza delle soluzioni SASE multi-vendor, non è richiesto alcun lavoro di integrazione.
Le soluzioni SASE multi-vendor combinano soluzioni singole di diversi fornitori, generalmente uno per l'SD-WAN e un altro per la sicurezza.
L'implementazione del SASE multi-vendor richiede ai team IT di replicare e sincronizzare le policy tra i diversi sistemi. I team devono consultare diverse dashboard per compilare i registri e la risoluzione dei singoli problemi di connettività spesso coinvolge due fornitori anziché uno.
La maggior parte delle organizzazioni sceglie soluzioni SASE single-vendor per la loro semplicità operativa.
Zscaler e il modello SASE
Zscaler Secure Access Service Edge (SASE) è una piattaforma cloud nativa basata su Zero Trust Exchange, la più grande piattaforma di sicurezza cloud integrata al mondo. Zscaler offre un framework cloud basato sull'intelligenza artificiale che modernizza le architetture legacy con i principi dello zero trust.
Zscaler ha ricevuto il riconoscimento di Leader nel Magic Quadrant 2026 di Gartner per le piattaforme SASE grazie al suo approccio potenziato dall'AI, che unifica rete e sicurezza in un unico servizio cloud scalabile.
Zscaler SASE offre:
- Un'architettura nativa del cloud e multitenant, in grado di adattare le prestazioni dinamicamente in base alla richiesta.
- Un'architettura proxy, per un'ispezione completa del traffico cifrato su larga scala.
- Sicurezza e applicazione delle policy il più vicino possibile agli utenti, grazie a oltre 150 punti di presenza (PoP) distribuiti in tutto il mondo.
- Accesso alla rete zero trust (ZTNA) che limita il movimento laterale tramite la segmentazione nativa delle applicazioni.
- Riduzione della superficie di attacco che protegge dagli attacchi informatici e dai rischi emergenti legati all'AI.
Per vedere Zscaler SSE in azione, richiedi una dimostrazione.
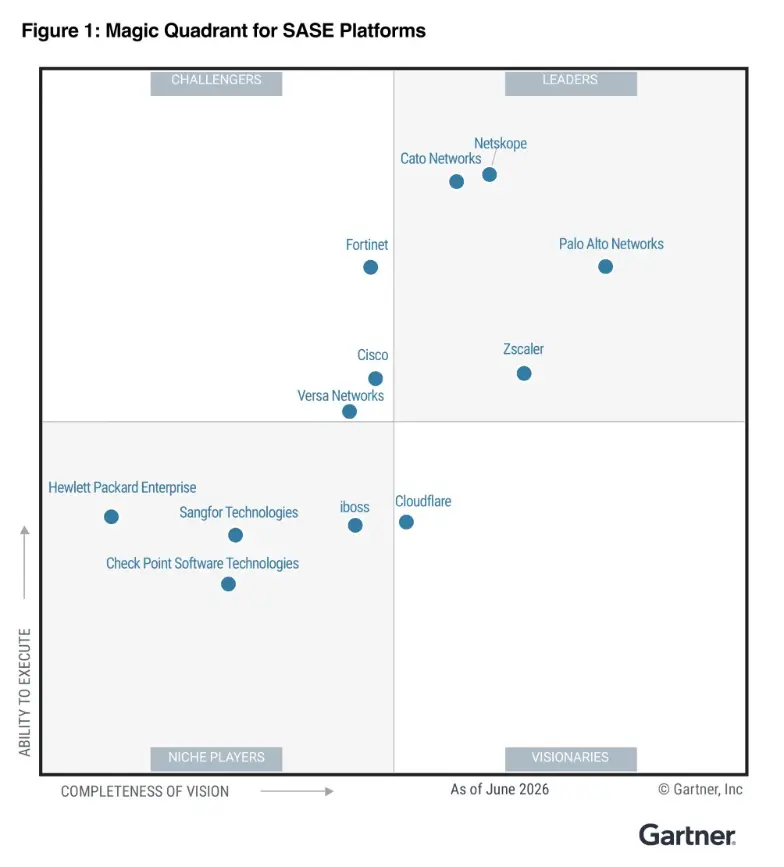
Zscaler è una Leader del Gartner Magic Quadrant per il Secure Access Service Edge (SASE).
Risorse suggerite
FAQ
L'obiettivo principale del SASE (Secure Access Service Edge) è di fornire una connettività veloce e sicura tra utenti e applicazioni, su qualsiasi dispositivo e in qualsiasi luogo. Il SASE è progettato per rispondere alle moderne esigenze delle aziende, come la crescente adozione del cloud, l'aumento del lavoro da remoto e il panorama sempre più complesso di rischi informatici.Inoltre, il SASE aiuta le organizzazioni a semplificare la propria infrastruttura di sicurezza, a migliorarne il livello e a ridurre i costi, offrendo al contempo una sicurezza più efficiente, scalabile e centralizzata.
I componenti principali del Secure Access Service Edge (SASE) includono sia la rete che la sicurezza. Il componente di rete di SASE è SD-WAN, mentre quello di sicurezza è Security Service Edge (SSE). I principali servizi dell'SSE includono: Cloud Access Security Broker (CASB), Zero Trust Network Access (ZTNA), Secure Web Gateway (SWG) e Firewall as a Service (FWaaS).
La tecnologia SD-WAN (Software-Defined Wide Area Network) è un overlay di rete in grado di utilizzare più tipi di connessioni Internet (come banda larga, MPLS, LTE) per connettere gli utenti e le sedi in remoto alla rete aziendale. Fornisce inoltre gestione e controllo centralizzati della rete per favorire la visibilità e l'agilità.
Il SASE (Secure Access Service Edge) combina la funzionalità della SD-WAN e servizi di sicurezza come firewall, Secure Web Gateway e CASB in una piattaforma cloud che consente di fornire una connettività sicura ed efficiente tra utenti e applicazioni, su qualsiasi dispositivo e in qualsiasi luogo. Integrando le funzioni di sicurezza nella rete stessa invece di fare affidamento su altre soluzioni, il SASE fornisce un approccio più olistico alla sicurezza della rete.
Il Secure Access Service Edge (SASE) comporta generalmente costi iniziali più elevati rispetto alle VPN, ma offre un costo totale di proprietà (TCO) inferiore. Il SASE riunisce diversi strumenti di sicurezza in un'unica soluzione, consentendo alle aziende di consolidare il proprio stack. Inoltre, poiché il SASE viene erogato tramite il cloud, consente di eliminare i costi relativi all'hardware e alla manutenzione.
Sì, il SASE sostituisce la tecnologia VPN. Il SASE offre funzionalità ZTNA (Zero Trust Network Access), che garantiscono un accesso con privilegi minimi a specifiche applicazioni. A differenza delle VPN, lo ZTNA non concede mai un accesso esteso agli utenti e verifica continuamente l'identità e il contesto all'interno di ogni sessione utente. Le VPN consentono agli utenti di accedere alla rete, esponendola al rischio di movimento laterale, mentre lo ZTNA non concede mai agli utenti l'accesso diretto alla rete.
Un firewall è un singolo strumento di sicurezza che viene tradizionalmente implementato come dispositivo fisico al perimetro della rete. Il SASE è un framework basato sul cloud che include il Firewall as a Service (FWaaS). Il SASE va oltre la tecnologia firewall, integrando reti e sicurezza in un'unica piattaforma. Il SASE include funzionalità SD-WAN ed SSE (Security Service Edge), come SWG, ZTNA e CASB.
Sì, il SASE può sostituire il firewall locale. Il SASE offre un Firewall as a Service (FWaaS) erogato tramite il cloud, utile per le organizzazioni con utenti in remoto, numerose filiali fisiche o infrastrutture cloud-first. Con il Firewall as a Service, non è necessario disporre di un hardware firewall fisico per ottenere una sicurezza coerente e basata su policy.
Sì, il SASE funziona con i dispositivi legacy. Poiché il SASE viene erogato tramite il cloud, può instradare il traffico dai dispositivi esistenti attraverso i suoi controlli di sicurezza tramite tunnel IPsec, tunnel GRE o connector leggeri. Tuttavia, i dispositivi legacy non sempre supportano funzionalità SASE come l'applicazione delle policy zero trust. Le aziende dovrebbero implementare SASE in parallelo ai dispositivi tradizionali, per poi dismettere gradualmente questi ultimi nel tempo.
Dipende dai requisiti di sicurezza della tua organizzazione. L'SD-WAN ottimizza la connettività di rete e l'instradamento del traffico, ma non include molte funzionalità di sicurezza integrate. Il SASE sovrappone un intero stack di sicurezza alla SD-WAN. Se la tua organizzazione adotta un modello cloud-first o opera prevalentemente da remoto, la sola implementazione dell'SD-WAN introdurrà delle falle di sicurezza. Solo il SASE può offrire alle organizzazioni cloud native una protezione così ampia e approfondita.