/ Qu’est-ce que le SASE (Secure Access Service Edge) ?
Qu’est-ce que le SASE (Secure Access Service Edge) ?
Le Secure Access Service Edge (SASE) est une architecture cloud qui regroupe au sein d’une plateforme unique le SD-WAN et les technologies de sécurité SSE (Security Service Edge), notamment SWG, CASB, ZTNA et FWaaS. Le SASE sécurise les connexions des utilisateurs, des appareils et des applications, quel que soit leur emplacement.
En quoi le SASE est-il important ?
Gartner a défini le SASE en 2019 pour répondre à un problème précis : comment connecter en toute sécurité des utilisateurs répartis sur différents sites aux systèmes, applications et services essentiels à l’activité de l’entreprise.
Face à l’essor du cloud, des applications SaaS et du télétravail, le SASE réunit le SD-WAN et les technologies de Security Service Edge (SSE). Les entreprises qui l’adoptent bénéficient ainsi d’un réseau plus performant et d’une sécurité renforcée pour leurs activités distribuées cloud-first.
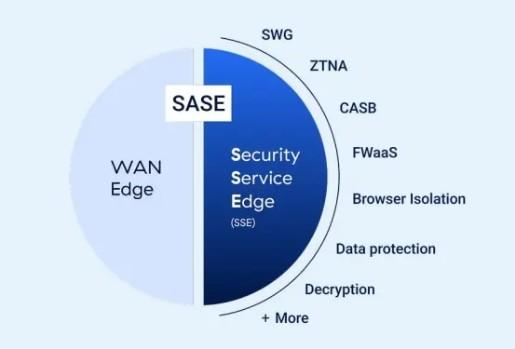
Le SASE applique les mesures de sécurité et contrôle les accès au plus près des utilisateurs. Il adapte dynamiquement les politiques de sécurité et aide les entreprises à appliquer les principes du Zero Trust.
Comment le SASE facilite la conformité réglementaire
Le SASE contribue également à combler les lacunes en matière de conformité en appliquant les politiques de sécurité et en générant des journaux depuis une plateforme unique. Avec le SASE, les équipes de sécurité disposent d’une piste d’audit complète et centralisée.
Composants essentiels du SASE
Le SASE se compose de six éléments, dont quatre constituent les composants du Security Service Edge (SSE).
Le choix entreSSE et SASE est avant tout une question de priorités. Le SSE se déploie plus rapidement, mais ne permet pas de moderniser le réseau aussi profondément que le SASE.
De nombreuses entreprises commencent paradopter le SSE pour améliorer immédiatement leur niveau de sécurité. Elles déploient ensuite le SASE lorsqu’elles disposent des ressources nécessaires pour moderniser leur infrastructure réseau.
Le SASE repose sur les composants essentiels suivants :
- Le réseau étendu défini par logiciel (SD-WAN) sélectionne automatiquement le meilleur itinéraire pour acheminer le trafic vers Internet et les applications cloud.
- Les passerelles web sécurisées (SWG) empêchent le trafic Internet non sécurisé de pénétrer dans le réseau interne.
- Les cloud access security brokers (CASB) préviennent les fuites de données, les infections par malwares, les manquements aux exigences réglementaires et les usages à risque des applications d’IA générative.
- Le pare-feu en tant que service (FWaaS) remplace les appliances physiques par des pare-feu cloud offrant des fonctionnalités avancées de pare-feu de couche 7 et de nouvelle génération (NGFW).
- L’accès réseau Zero Trust (ZTNA) applique les principes du Zero Trust et des règles d’accès strictes fondées sur le principe du moindre privilège.
- Un tableau de bord unique simplifie la gestion des changements, des correctifs, de la coordination des fenêtres d’indisponibilité et des politiques de sécurité.
Comment fonctionne le SASE ?
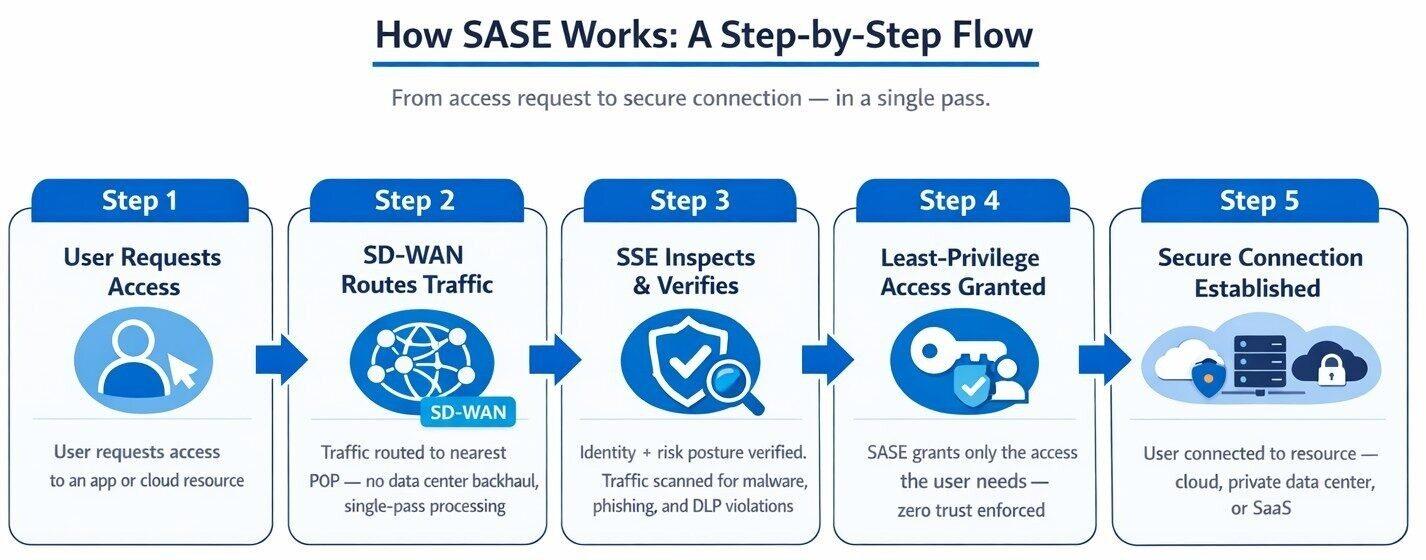
Le Secure Access Service Edge (SASE) s’appuie sur le SD-WAN et les technologies SSE pour appliquer les politiques de sécurité, où que se trouvent les utilisateurs, les appareils et les applications.
Le SASE fonctionne comme suit :
Étape 1 : un utilisateur demande l’accès à une application ou à une ressource cloud.
Étape 2 : la plateforme SASE utilise le SD-WAN pour acheminer le trafic via son réseau mondial de points de présence (PoP).
Étape 3 : les fonctionnalités SSE du SASE vérifient l’identité de l’utilisateur et évaluent son niveau de risque. Le trafic est analysé pour détecter les malwares, les tentatives de phishing et les violations des politiques DLP.
Étape 4 : la plateforme SASE accorde à l’utilisateur un accès à la ressource demandée, limité aux droits strictement nécessaires.
Étape 5 : le SASE connecte directement l’utilisateur à la ressource, qu’elle soit hébergée dans le cloud, dans un data center privé ou dans un environnement SaaS.
Quels sont les cas d’usage du SASE ?
Le SASE répond à plusieurs enjeux, mais les entreprises le déploient principalement pour trois cas d’usage : sécuriser le travail hybride et à distance, protéger les sites distants et les points de vente, et assurer la connectivité des opérations à l’échelle mondiale.
Sécuriser le travail hybride et à distance
Avec le développement du travail hybride et à distance, les équipes de sécurité ont besoin d’une solution qui applique les politiques de sécurité, quel que soit l’emplacement des utilisateurs.
Exemple concret : une entreprise SaaS a remplacé son ancienne solution VPN par ZTNA et a ainsi déployé l’accès à distance cinq fois plus rapidement qu’auparavant. Elle a également réduit le délai d’octroi des accès aux ressources réseau, de plusieurs semaines à quelques jours, voire à quelques minutes dans certains cas.
Sécuriser les succursales et les points de vente
Jusqu’à présent, les succursales et les points de vente étaient généralement équipés d’appliances de sécurité physiques sur chaque site. Mais l’entretien de ces appliances est coûteux et leur mise à jour est complexe.
Le SASE répond à ce problème en transférant l’ensemble des fonctions réseau et de sécurité vers le cloud.
Exemple concret : une grande entreprise du secteur agroalimentaire a déployé le SASE pour sécuriser ses applications SaaS, son accès à Internet, le trafic des technologies opérationnelles (OT) et celui de l’Internet industriel des objets (IIoT).
À la suite de ce déploiement, l’entreprise a empêché quatre millions de violations de politiques et bloqué 14 000 menaces par mois. En abandonnant ses anciens VPN, elle a également réduit de 70 % les coûts liés au matériel, aux mises à jour et aux licences.
Assurer la connectivité à l’échelle mondiale
Les organisations internationales ont besoin de performances réseau et d’un niveau de sécurité homogènes, quels que soient les utilisateurs, les sites et les pays concernés.
Exemple concret : une entreprise technologique de premier plan a adopté une plateforme SASE unique pour remplacer ses anciens VPN, renforcer la sécurité du trafic web et simplifier l’application des politiques de sécurité.
L’entreprisea permis à ses 320 000 employés de travailler à distance en à peine deux semaines. Elle a également réduit de 70 % les coûts de gestion et d’exploitation grâce à la virtualisation et à la simplification de son infrastructure.
Comment le SASE répond aux enjeux de l’IA
En déployant un SASE reposant sur l’IA, les entreprises bénéficient des avantages suivants :
1. Optimisation du trafic par l’IA
Entre 2024 et 2025, l’activité liée à l’IA et à l’AA a augmenté de 83 % (Rapport 2026 de ThreatLabz sur la sécurité de l’IA). Or, les passerelles sur site, les pare-feu physiques et les réseaux locaux (LAN) ont été conçus pour gérer le trafic généré par les humains, et non celui produit par les machines.
À mesure que les entreprises développent leurs usages de l’IA, elles ont besoin de davantage de bande passante et de moyens pour gérer des volumes croissants de trafic est-ouest, généré en grande quantité par les agents d’IA.
Le SD-WAN permet de gérer le trafic lié à l’IA grâce à une bande passante élevée, une faible latence et une priorisation du trafic.
2. Visibilité sur l’IA fantôme
L’utilisation d’applications d’IA générative non approuvées, autrement dit l’IA fantôme, peut entraîner des fuites de données. Le SASE permet de détecter ces usages, d’appliquer le principe du moindre privilège aux applications d’IA générative manipulant des données sensibles et d’imposer des politiques de prévention de la perte de données (DLP) inline pour bloquer les opérations à risque liées à l’IA.
3. Sécurité de l’IA agentique et de l’IA intégrée
La sécurité de l’IA agentique consiste à sécuriser les agents d’IA de l’entreprise et à la protéger contre les cyberattaques reposant sur l’IA agentique.
La première campagne d’espionnage orchestrée par l’IA signalée a eu lieu en 2025. Un groupe soutenu par un État a alors automatisé entre 80 et 90 % de son attaque à l’aide de l’IA agentique (Rapport 2026 de ThreatLabz sur la sécurité de l’IA). Les chercheurs de ThreatLabz s’attendent à voir se multiplier les attaques par ransomware reposant sur l’IA.
L’IA intégrée, c’est-à-dire les fonctionnalités d’IA incorporées dans des applications SaaS comme Salesforce et ServiceNow, constitue un autre risque. Les entreprises ne savent souvent pas précisément quelles applications intègrent des fonctionnalités d’IA, ni comment celles-ci sont sécurisées et mises à jour.
L’IA intégrée est l’une des sources de risque liées à l’IA en entreprise qui connaissent la croissance la plus rapide et restent parmi les moins visibles.– Lire le rapport Zscaler ThreatLabz 2026 sur la sécurité de l’IA |
Idées reçues sur le SASE
Le déploiement du SASE se généralise, mais certaines idées fausses persistent sur ses fonctionnalités et les entreprises auxquelles il s’adresse.
Le SASE n’est-il pas simplement un VPN dans le cloud ?
Non. Le SASE et les VPN reposent sur des approches différentes du contrôle des accès. Un VPN crée un tunnel chiffré qui intègre l’utilisateur au réseau. Il lui accorde ainsi un accès étendu sans vérification continue.
Le SASE applique les principes du Zero Trust en limitant les accès à des applications spécifiques et en vérifiant en permanence l’identité des utilisateurs et le contexte de leurs connexions. Contrairement au VPN, le SASE intègre d’emblée un ensemble complet de fonctions de sécurité pour sécuriser les accès à distance.
Adopter le SASE implique-t-il de renoncer aux autres outils de sécurité ?
Le SASE n’impose pas de remplacer tous les outils existants. De nombreuses entreprises le déploient progressivement, en commençant par le SSE avant d’y ajouter le SD-WAN. Cette approche permet notamment d’intégrer le SASE aux outils de sécurité déjà en place, comme les solutions de détection et de réponse sur les terminaux (EDR).
Le SASE définit une architecture cible idéale pour l’entreprise. Il n’est pour autant pas nécessaire d’abandonner les outils de sécurité existants.
Le SASE se résume-t-il à ajouter de la sécurité au SD-WAN ?
Le SD-WAN optimise le réseau, mais n’intègre pas nativement de fonctions de sécurité.
Les entreprises qui utilisent le SD-WAN ont toujours besoin de pare-feu, de passerelles web sécurisées ou du backhauling du trafic pour inspection. Le SASE offre une vue unifiée du réseau et de la sécurité depuis une console unique, ce que le SD-WAN seul ne permet pas.
Le SASE est-il superflu pour les petites entreprises ?
Les grandes entreprises ont été les premières à adopter le SASE, mais elles ne sont pas les seules à pouvoir en tirer parti. Sans SASE, les petites entreprises ne disposent pas des capacités d’optimisation du réseau et de sécurité nécessaires à leur transformation numérique.
Comme le SASE est un service fourni dans le cloud, il est plus facile à adopter pour les petites équipes informatiques. Le SASE ne requiert ni les investissements ni les effectifs nécessaires à la maintenance d’équipements physiques.
Le SASE n’élimine-t-il pas tous les risques de sécurité ?
Le SASE réduit la surface d’attaque et assure une application cohérente des politiques de sécurité, mais ne garantit pas une sécurité absolue. Pour en tirer pleinement parti, le SASE doit être correctement configuré et s’accompagner de politiques strictes de gestion des identités et des accès, ainsi que d’une surveillance continue.
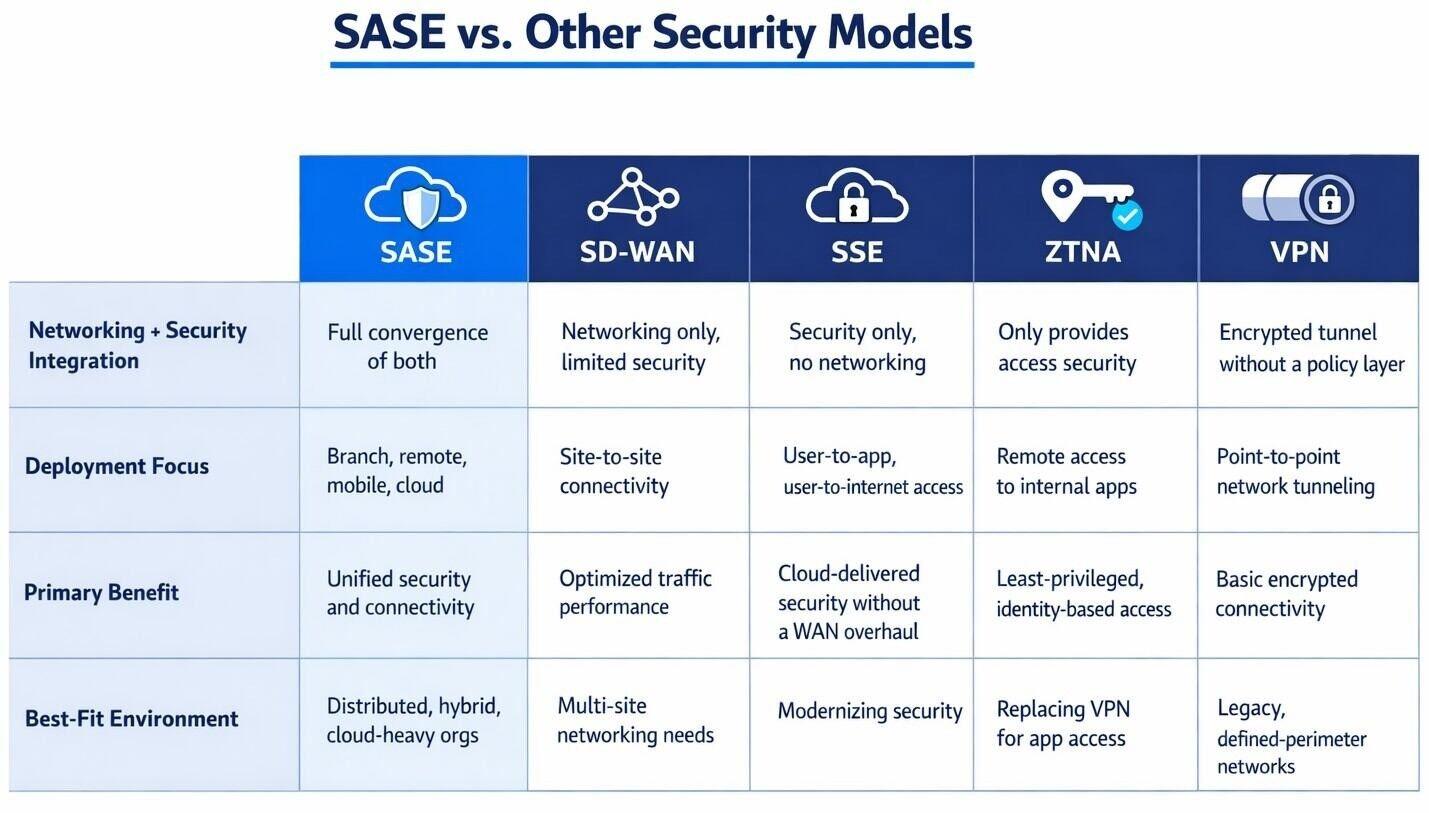
Le SASE, le SD-WAN, le SSE, le ZTNA et les VPN désignent-ils tous la même chose ?
Les modèles de sécuritéSASE, SD-WAN, SSE et les autres modèles de sécurité répondent à des besoins différents en matière de déploiement, présentent des avantages distincts et conviennent à des contextes spécifiques. Comparer ces technologies permet de mieux comprendre la place du SASE dans l’écosystème des réseaux et de la sécurité.
SASE proposé par un seul fournisseur ou par plusieurs fournisseurs
Quels critères prendre en compte pour évaluer les fournisseurs de SASE ? Commencez par choisir entre une architecture reposant sur un seul fournisseur et une architecture faisant appel à plusieurs fournisseurs.
Le SASE proposé par un seul fournisseur regroupe les fonctionnalités SD-WAN et SSE au sein d’une plateforme unique, reposant sur une même architecture et un seul moteur de politiques.
Cette approche ne permet pas de combiner des solutions spécialisées de différents fournisseurs, mais elle offre un tableau de bord unique et permet d’appliquer un ensemble cohérent de politiques à tous les utilisateurs et sur tous les sites. Contrairement aux solutions SASE multi-fournisseurs, elle ne nécessite aucun travail d’intégration.
Le SASE multi-fournisseurs combine plusieurs solutions spécialisées, généralement celles d’un fournisseur SD-WAN et celles d’un autre fournisseur de sécurité.
Les solutions SASE multi-fournisseurs exigent que les équipes informatiques répliquent et synchronisent les politiques entre les différents systèmes. Elles doivent également consulter plusieurs tableaux de bord pour regrouper les journaux. En cas de problème de connectivité, le dépannage nécessite souvent l’intervention de deux fournisseurs au lieu d’un seul.
La plupart des entreprises privilégient une solution SASE proposée par un seul fournisseur pour sa simplicité opérationnelle.
Zscaler et SASE
Zscaler Secure Access Service Edge (SASE) est une plateforme cloud native qui repose surZero Trust Exchange, la plus grande plateforme de sécurité cloud inline au monde. Zscaler propose une architecture cloud fondée sur l’IA qui modernise les architectures traditionnelles selon les principes du Zero Trust.
Gartner a reconnu Zscaler comme un leader dans le Magic Quadrant 2026 consacré aux plateformes SASE saluant son approche fondée sur l’IA pour unifier les réseaux et la sécurité au sein d’un service cloud unique et évolutif.
Zscaler SASE fournit :
- Une architecture cloud native mutualisée, qui s’adapte automatiquement à la demande.
- Une architecture proxy permettant d’inspecter intégralement le trafic chiffré à grande échelle.
- Des fonctions de sécurité et des politiques appliquées au plus près des utilisateurs grâce à plus de 150 points de présence (PoP) répartis dans le monde.
- Un accès réseau Zero Trust (ZTNA) qui restreint les déplacements latéraux grâce à une segmentation native des applications.
- Une réduction de la surface d’attaque qui protège contre les cyberattaques etles risques émergents liés à l’IA.
Demandez une démonstration pour voir Zscaler SSE à l’œuvre.
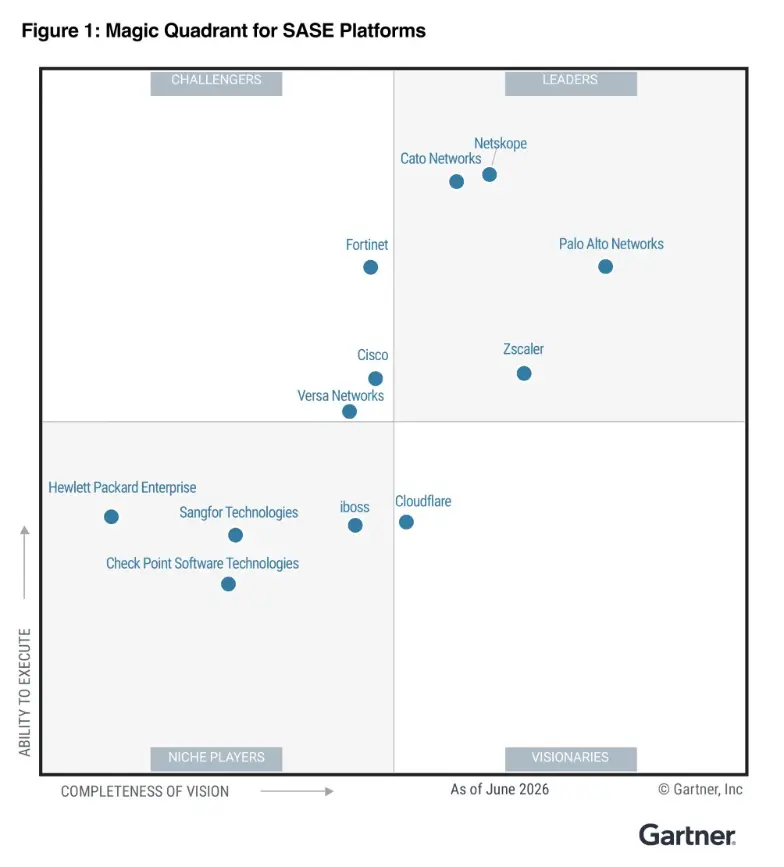
Zscaler est un leader du Magic Quadrant de Gartner consacré au Secure Access Service Edge (SASE).
Ressources suggérées
Foire aux questions
L’objectif principal du Secure Access Service Edge (SASE) est de fournir une connectivité rapide et sécurisée entre les utilisateurs et les applications, sur n’importe quel appareil, n’importe où. Le SASE est conçu pour relever les défis auxquels sont confrontées les entreprises modernes tels que l’adoption croissante du cloud, l’essor du télétravail et le paysage de plus en plus complexe des cyber-risques. De plus, le SASE aide les organisations à simplifier leur infrastructure de sécurité, à améliorer leur posture de sécurité et à réduire les coûts grâce à une sécurité plus efficace, évolutive et gérée de manière centralisée.
Les principaux composants du Secure Access Service Edge (SASE) couvrent à la fois le réseau et la sécurité. Le SD-WAN constitue le volet réseau du SASE, tandis que le Security Service Edge (SSE) en constitue le volet sécurité. Les technologies SSE comprennent le CASB (cloud access security broker), l’accès réseau Zero Trust (ZTNA), la passerelle web sécurisée (SWG) et le pare-feu en tant que service (FWaaS).
La technologie SD-WAN (Software-Defined Wide Area Network) désigne un réseau superposé capable d’utiliser plusieurs types de connexions Internet (par exemple haut débit, MPLS, LTE) pour connecter les utilisateurs et les sites distants au réseau de l’entreprise. Cette technologie fournit une gestion et un contrôle centralisés du réseau afin de favoriser la visibilité et l’agilité.
Le Secure Access Service Edge (SASE) combine les fonctionnalités du SD-WAN avec des services de sécurité, tels que le pare-feu, la passerelle Web sécurisée et le CASB (Cloud Access Security Broker), au sein d’une plateforme basée sur le cloud qui assure une connectivité sécurisée et efficace entre les utilisateurs et les applications, sur n’importe quel appareil, n’importe où. En intégrant des fonctions de sécurité dans le réseau lui-même au lieu de s’appuyer sur des solutions dites « complémentaires », le SASE propose une approche plus globale de la sécurité du réseau.
Le Secure Access Service Edge (SASE) représente généralement un investissement initial plus important qu’un VPN, mais son coût total de possession (TCO) est inférieur. Le SASE regroupe plusieurs outils de sécurité au sein d’une solution unique, ce qui permet aux entreprises de rationaliser leur parc d’outils existants en adoptant le SASE. Et puisque le SASE est fourni dans le cloud, il élimine les coûts liés au matériel et à sa maintenance.
Oui, le SASE remplace les solutions VPN. Le SASE intègre des fonctionnalités d’accès réseau Zero Trust (ZTNA), qui limitent les accès aux seules applications nécessaires, selon le principe du moindre privilège. Contrairement aux VPN, ZTNA n’accorde jamais aux utilisateurs un accès étendu au réseau et vérifie en permanence leur identité et le contexte de chaque session. Les VPN connectent les utilisateurs au réseau, ce qui crée un risque de déplacement latéral. ZTNA, lui, ne donne jamais aux utilisateurs accès au réseau lui-même.
Un pare-feu est un outil de sécurité unique, traditionnellement déployé sous forme d’appliance physique à la périphérie du réseau. SASE est un cadre fourni dans le cloud qui inclut un pare-feu en tant que service (FWaaS). Le SASE va au-delà des fonctions d’un pare-feu en réunissant les technologies réseau et de sécurité au sein d’une plateforme unique. Le SASE inclut le SD-WAN et les fonctionnalités SSE, notamment SWG, ZTNA et CASB.
Oui, le SASE peut remplacer votre pare-feu sur site. Le SASE propose un pare-feu en tant que service (FWaaS) dans le cloud, particulièrement adapté aux entreprises qui ont adopté le télétravail, qui possèdent de nombreuses agences physiques ou dont l’infrastructure repose principalement sur le cloud. Avec le pare-feu en tant que service, il n’est plus nécessaire de disposer d’équipements physiques pour bénéficier d’une sécurité homogène fondée sur des politiques de sécurité.
Oui, le SASE est compatible avec les appareils existants. Étant donné que le SASE est fourni dans le cloud, il peut acheminer le trafic des appareils existants vers ses mécanismes de sécurité au moyen de tunnels IPsec ou GRE, ou d’agents connecteurs légers. Toutefois, ces appareils ne prennent pas toujours en charge les fonctionnalités du SASE, comme l’application des politiques Zero Trust. Les entreprises devraient déployer le SASE en parallèle de leurs appareils existants, puis retirer progressivement ces derniers.
Tout dépend des exigences de sécurité de votre entreprise. Le SD-WAN optimise la connectivité réseau et le routage du trafic, mais intègre peu de fonctions de sécurité. Le SASE complète le SD-WAN en lui associant un ensemble complet de fonctions de sécurité. Si votre entreprise privilégie le cloud ou le télétravail, le SD-WAN seul laissera des failles dans votre dispositif de sécurité. Seul le SASE offre une protection suffisamment étendue et approfondie aux entreprises dont l’activité repose sur le cloud.